
 sseshachala/conductai
AI एजेंट्स के लिए रनटाइम गवर्नेंस। हर मॉडल और टूल कॉल को कमिट होने से पहले अनुमति दें, चेतावनी दें, या ब्लॉक करें। हर निर्णय के लिए हैश-चेन्ड ऑडिट। SOC 2, HIPAA, PCI DSS, EU AI Act, SR 11-7, और FDA CSA के लिए कंप्लायंस पैक। Apache 2.0।



AI एजेंट्स के लिए गवर्नेंस। 60 सेकंड में शिप करें।
इंजीनियरिंग टीमों के लिए बनाया गया। 10 मिनट में इंस्टॉल करें। पहले दिन से CISO के लिए साक्ष्य।
curl -fsSL conductai.ai/install | sh
ईमेल + कंपनी के लिए प्रॉम्प्ट, 7-दिन का ट्रायल वर्कस्पेस प्रोविज़न करता है, ~/.conduct/env को ANTHROPIC_BASE_URL + OPENAI_BASE_URL + एक ट्रायल टोकन (दोनों प्रोवाइडर में साझा 200 अनुरोध/दिन) के साथ ड्रॉप करता है। मशीन पर कोई भी Anthropic- या OpenAI-SDK क्लाइंट (Cursor, Claude Code, LangChain, LiteLLM, raw SDK) अब Guard प्रॉक्सी के माध्यम से रूट होता है। एक ब्लॉक किया गया कॉल Receipt: https://conductai.ai/theguard/blocks/… URL के साथ वापस आता है — ब्लॉक देखने के लिए उस पर क्लिक करें, Lens से फ़ॉलो-अप प्रश्न पूछें, और इंस्टॉलर द्वारा प्रिंट किए गए मैजिक-लिंक के माध्यम से डैशबोर्ड में लॉग इन करें।
pip install conduct-cli
conduct login
conduct sync
उस मशीन पर हर Claude Code, Cursor, Copilot, और Codex सत्र अब शासित है। ब्लॉक, चेतावनियाँ, और एक हैश-चेन्ड ऑडिट ट्रेल conductai.ai पर दिखाई देते हैं।
git clone https://github.com/sseshachala/conductai && cd conductai && docker compose up
# API: localhost:8000  ·  Canvas UI: localhost:3000
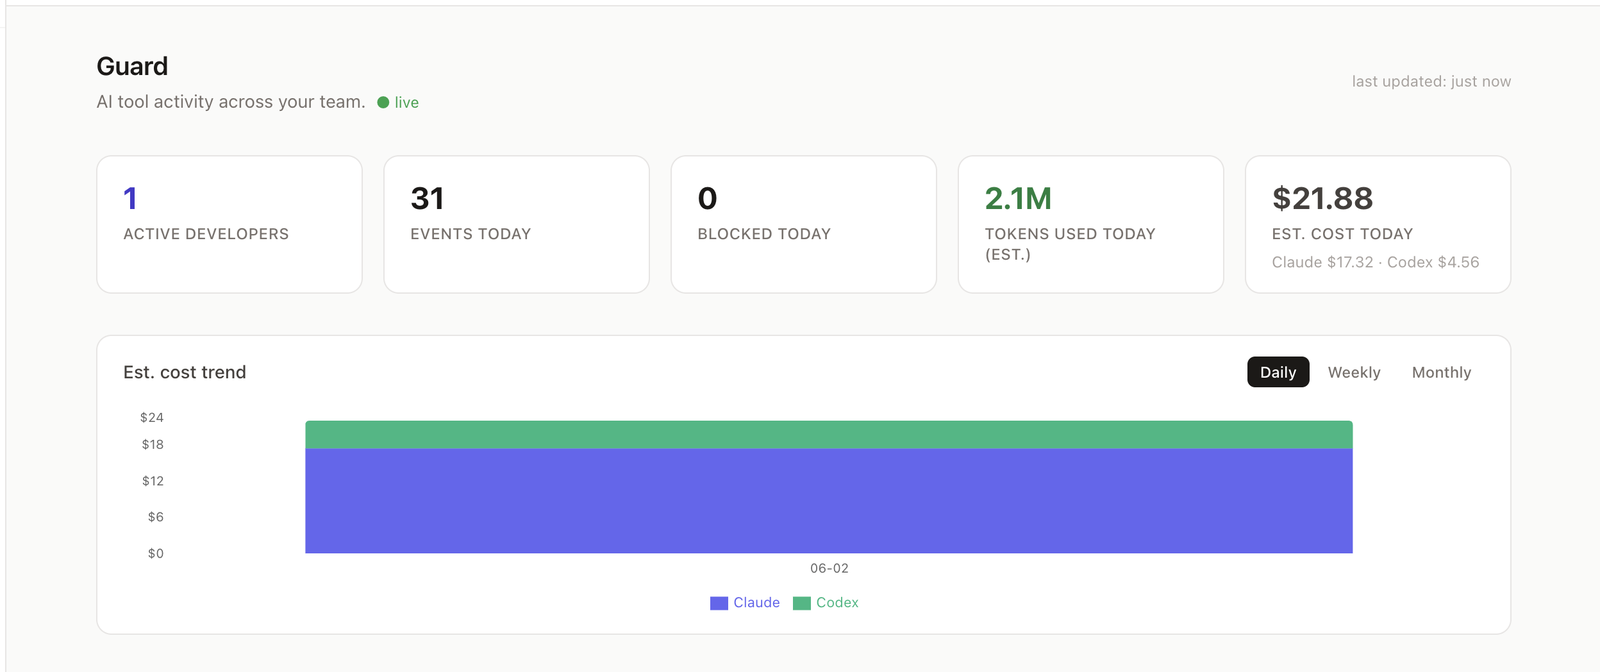
AI एजेंट्स के लिए एक कंट्रोल प्लेन। एक ही पॉलिसी हर LLM कॉल, हर shell टूल, हर MCP इनवोकेशन के लिए block / warn / audit / inject तय करती है, कार्रवाई चलने से पहले। वही पॉलिसी एक शेड्यूल्ड एजेंट पर, Cursor चलाने वाले डेवलपर पर, और प्लेटफ़ॉर्म पर एक चैट सेशन पर लागू होती है।
तीन सरफेस, एक पॉलिसी:
| सरफेस | यह क्या करता है |
|---|---|
| Guard | पॉलिसी इंजन। साइन्ड कॉन्फ़िग, हैश-चेन्ड ऑडिट, fail-closed। |
| Router | LLM प्रॉक्सी। कोई भी SDK (Anthropic, OpenAI, Perplexity) इससे जुड़ता है। |
| Lens | चैट सरफेस। अपने वर्कस्पेस से कुछ भी पूछें, हर टूल कॉल Guard से होकर गुज़रता है। |
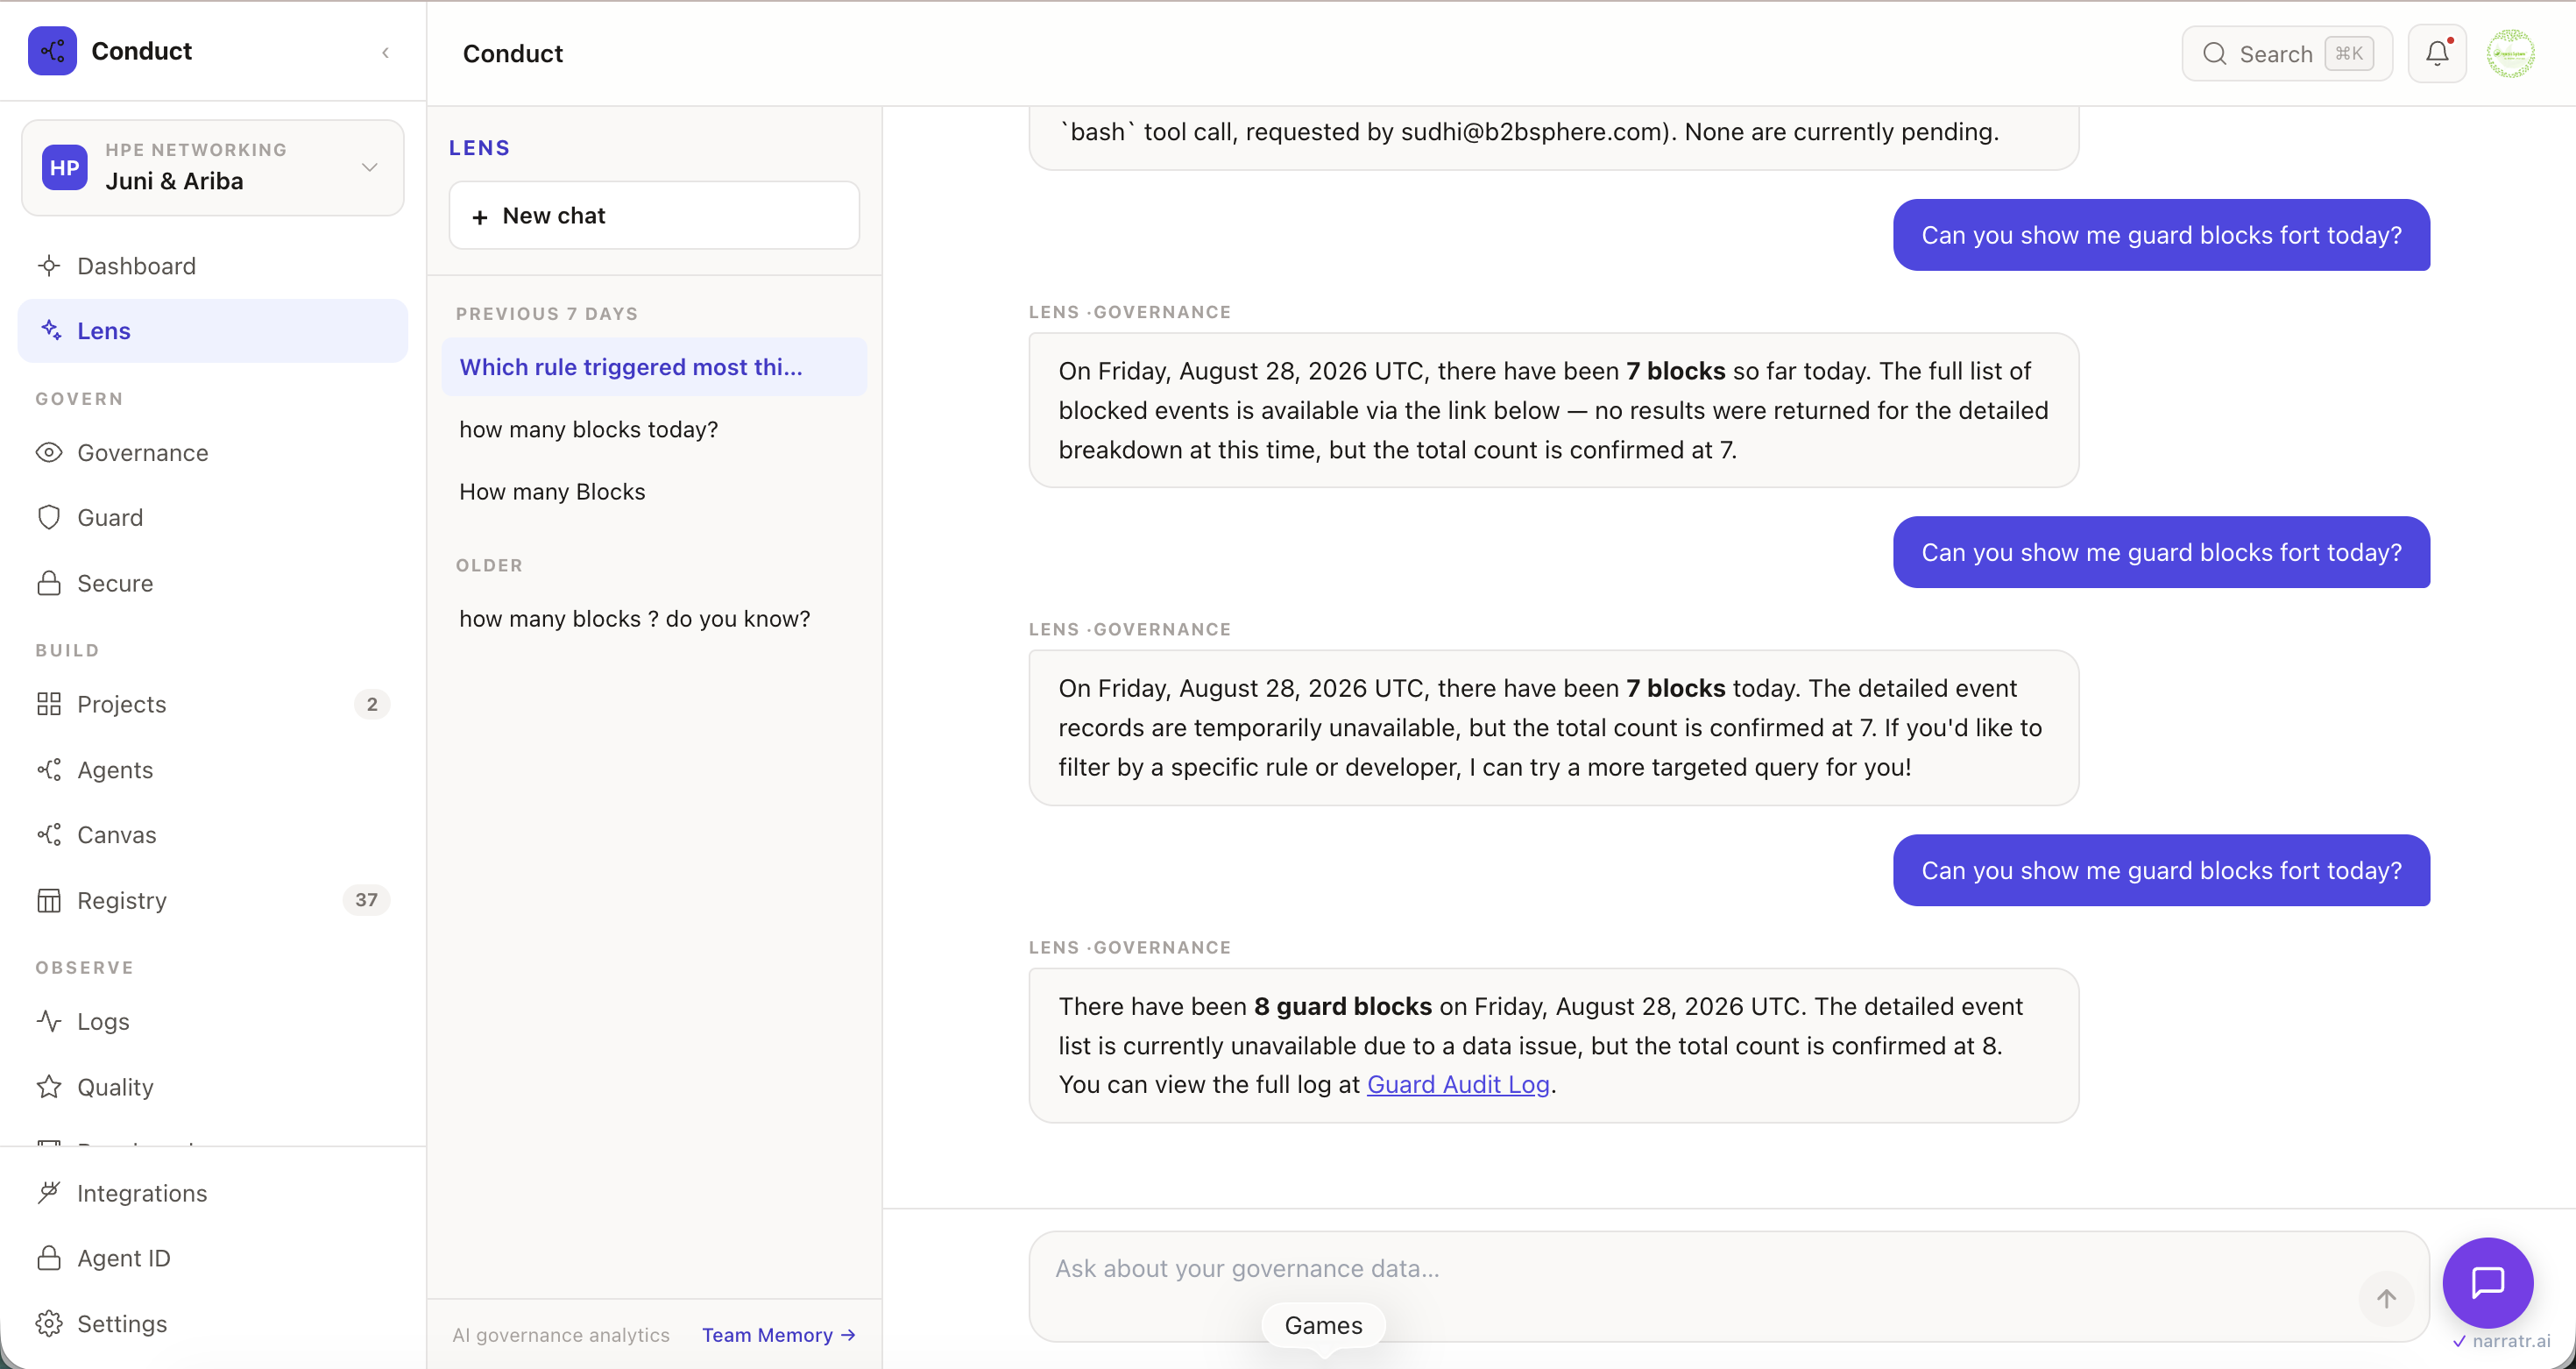
Lens पूरे प्लेटफ़ॉर्म के लिए चैट सरफेस है। एक इनपुट Guard गतिविधि, वर्कफ़्लो स्थिति, अनुपालन स्थिति, एजेंट खर्च — सब कुछ कवर करता है। उत्तर आपके वर्कस्पेस डेटा से आते हैं, किसी सामान्य मॉडल से नहीं। "आज किसे ब्लॉक किया गया" पूछें और प्रति-पंक्ति ड्रिलडाउन लिंक वाली एक तालिका पाएं। Lens स्वयं Guard से होकर चलता है, इसलिए असिस्टेंट उन्हीं नियमों से बंधा है जिनसे वे एजेंट्स जिनकी वह रिपोर्ट करता है।
Straiker और Lakera जैसे रनटाइम फ़ायरवॉल आपको बताते हैं कि किसी एजेंट ने क्या किया। Conduct तय करता है कि वह क्या कर सकता है।
| रनटाइम फ़ायरवॉल | Conduct Guard | |
|---|---|---|
| समय | कार्रवाई के बाद | कार्रवाई से पहले |
| कॉन्फ़िग अखंडता | पैक पर भरोसा करें | वर्कस्पेस-साइन्ड |
| ऑडिट | लॉग स्ट्रीम | SHA-256 हैश चेन |
| कवरेज | केवल LLM कॉल | LLM, shell, MCP |
| विफलता मोड | Fail-open | Fail-closed |
तीन गुण ऑडिट ट्रेल को ऑडिटर वाले कमरे में टिकाऊ बनाते हैं:
Discovery मोड 14 दिनों तक आपकी टीम द्वारा की गई हर AI कार्रवाई में केवल-पढ़ने योग्य दृश्यता है। कोई पॉलिसी लिखने की ज़रूरत नहीं, कोई अपस्ट्रीम इंस्टॉल नहीं, कोई लागत नहीं। जब आपको कुछ ब्लॉक करने योग्य दिखे, तो Discovery द्वारा पहले से देखे गए किसी नियम को प्रोमोट करें।
curl https://gateway.conductai.ai/gateway/v1/anthropic/v1/messages \
  -H "Authorization: Bearer cond_agt_..." \
  -H "Content-Type: application/json" \
  -d '{"model":"claude-sonnet-4-6","max_tokens":1024,"messages":[{"role":"user","content":"Hello"}]}'
हर अनुरोध अपस्ट्रीम प्रदाता तक पहुँचने से पहले Guard (नीति, बजट, ऑडिट) से होकर गुज़रता है। यह किसी भी ऐसे SDK के साथ काम करता है जो प्रदाता के HTTP API का उपयोग करता है।
| घटक | पथ |
|---|---|
| Guard रनटाइम | apps/api/app/modules/guard/ |
| राउटर (प्रॉक्सी) | apps/api/app/modules/guard/routers/proxy.py |
| अनुपालन पैक | apps/api/app/modules/guard/skill_packs/ |
| Canvas UI | apps/web/ |
| Playbook DSL लोडर | apps/api/app/dsl/ |
| Playbook लाइब्रेरी | apps/api/playbooks/ (35 पूर्व-निर्मित) |
| CLI | packages/conduct-cli/ |
बॉक्स से बाहर 15 अनुपालन पैक: OWASP, SOC 2 CC7.3, HIPAA §164.312, PCI DSS 4.0, EU AI Act Art. 15/16, NIST AI RMF, ISO 42001, साथ ही Python, Node, और Terraform।
20 शासित-प्रतिक्रिया playbooks: घटना प्रतिक्रिया, स्वीकृत उत्पादन परिवर्तन (रिलीज़ गेटिंग, Terraform, नेटवर्क कॉन्फ़िग), AI-जोखिम निगरानी, ऑटोपायलट फ़िक्स, और Guard डेमो। प्रत्येक एक YAML फ़ाइल। संपादित करें और चलाएँ।







