
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/sromanhu/cve-2023-43360-cmsmadesimple-stored-xss---file-picker-extension
भेद्यता विश्लेषणकोड विश्लेषणशोषणवेब एप्लिकेशन शोषणवेब सुरक्षापेनिट्रेशन टेस्टिंग
GitHubsromanhu/cve-2023-43360-cmsmadesimple-stored-xss---file-picker-extension

CVE-2023-43360-CMSmadesimple-Stored-XSS---File-Picker-extension

CMSmadesimple v.2.2.18 में क्रॉस साइट स्क्रिप्टिंग भेद्यता एक स्थानीय हमलावर को फ़ाइल चयनकर्ता मेनू में शीर्ष निर्देशिका में निर्मित स्क्रिप्ट के माध्यम से मनमाना कोड निष्पादित करने की अनुमति देती है।

रिपॉजिटरी देखें
613 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CMSmadesimple में संग्रहित XSS v2.2.18

लेखक: (Sergio)

विवरण: CMSmadesimple v.2.2.18 में क्रॉस साइट स्क्रिप्टिंग भेद्यता एक स्थानीय हमलावर को फ़ाइल पिकर मेनू में शीर्ष निर्देशिका (Top Directory) में एक क्राफ्टेड स्क्रिप्ट के माध्यम से मनमाना कोड निष्पादित करने की अनुमति देती है।

हमले के वेक्टर: "फ़ाइल पिकर मेनू" के शीर्ष निर्देशिका में प्रविष्टि के स्वच्छीकरण में एक भेद्यता जावास्क्रिप्ट कोड को इंजेक्ट करने की अनुमति देती है जो उपयोगकर्ता द्वारा वेब पेज तक पहुँचने पर निष्पादित होगा।


प्रूफ ऑफ कॉन्सेप्ट (POC):

पैनल में लॉग इन करने पर, हम जनरल मेनू के "File Picker extensions- Top Directory" अनुभाग पर जाएंगे।
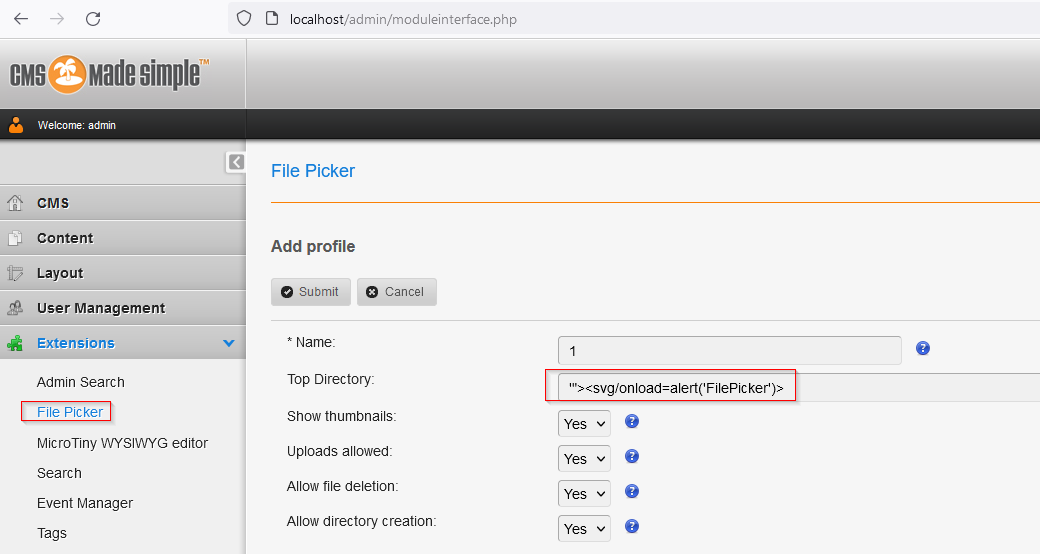
XSS फ़ाइल पिकर

हम उस शीर्ष निर्देशिका मेनू को संपादित करते हैं जिसे हमने बनाया है और देखते हैं कि हम ग्लोबल मेटाडेटा फ़ील्ड में मनमाना जावास्क्रिप्ट कोड इंजेक्ट कर सकते हैं।

XSS पेलोड:

""><svg/onload=alert('FilePicker')>

निम्नलिखित छवि में आप एम्बेडेड कोड देख सकते हैं जो मुख्य वेब में पेलोड को निष्पादित करता है। XSS FilePicker परिणाम


अतिरिक्त जानकारी:

http://www.cmsmadesimple.org/

https://owasp.org/Top10/es/A03_2021-Injection/

टूल डाउनलोड करें