 sromanhu/cve-2023-43346-quick-cms-stored-xss---languages-backend
Quick CMS 6.7 एक क्रॉस-साइट स्क्रिप्टिंग (XSS) कमजोरी से प्रभावित है जो हमलावरों को भाषा मेनू में बैकएंड-डैशबोर्ड पर एक तैयार पेलोड के माध्यम से मनमाना कोड निष्पादित करने की अनुमति देता है।

विवरण: क्विक CMS v6.7 में एक क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता स्थानीय हमलावर को भाषा मेनू में बैकएंड - डैशबोर्ड में एक क्राफ्टेड स्क्रिप्ट के माध्यम से मनमाना कोड निष्पादित करने की अनुमति देती है।
हमला वेक्टर: "भाषाएँ-बैकएंड" के बैकएंड में प्रविष्टि के स्वच्छीकरण में एक भेद्यता जावास्क्रिप्ट कोड को इंजेक्ट करने की अनुमति देती है जो उपयोगकर्ता द्वारा वेब पेज तक पहुँचने पर निष्पादित होगा।
पैनल में लॉग इन करने पर, हम सामान्य मेनू के "भाषाएँ - बैकएंड" अनुभाग पर जाएंगे।
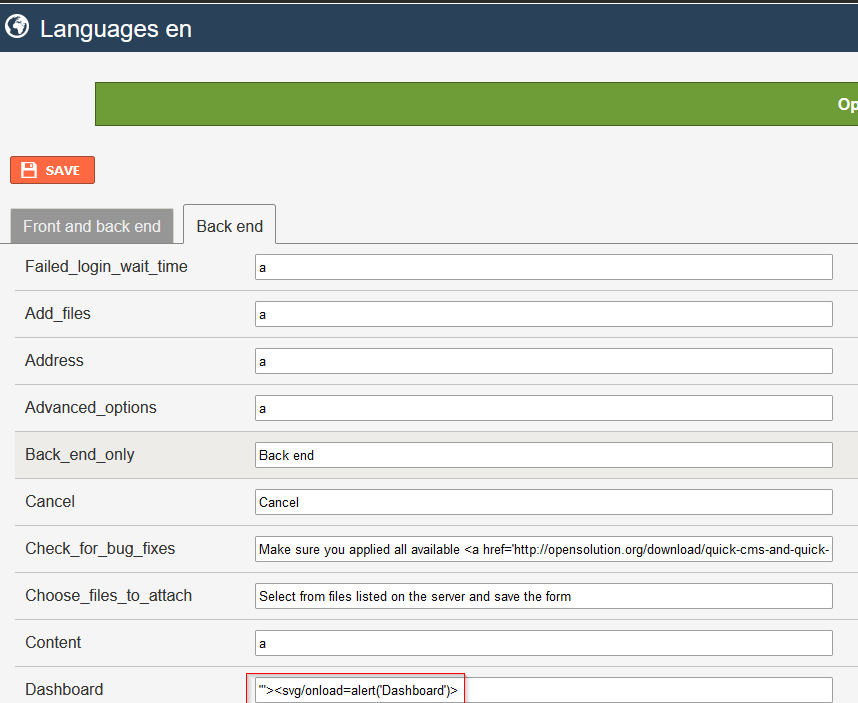
हम उन बैकएंड सेटिंग्स को संपादित करते हैं और देखते हैं कि हम डैशबोर्ड फ़ील्ड में मनमाना जावास्क्रिप्ट कोड इंजेक्ट कर सकते हैं।
'"><svg/onload=alert('Dashboard')>
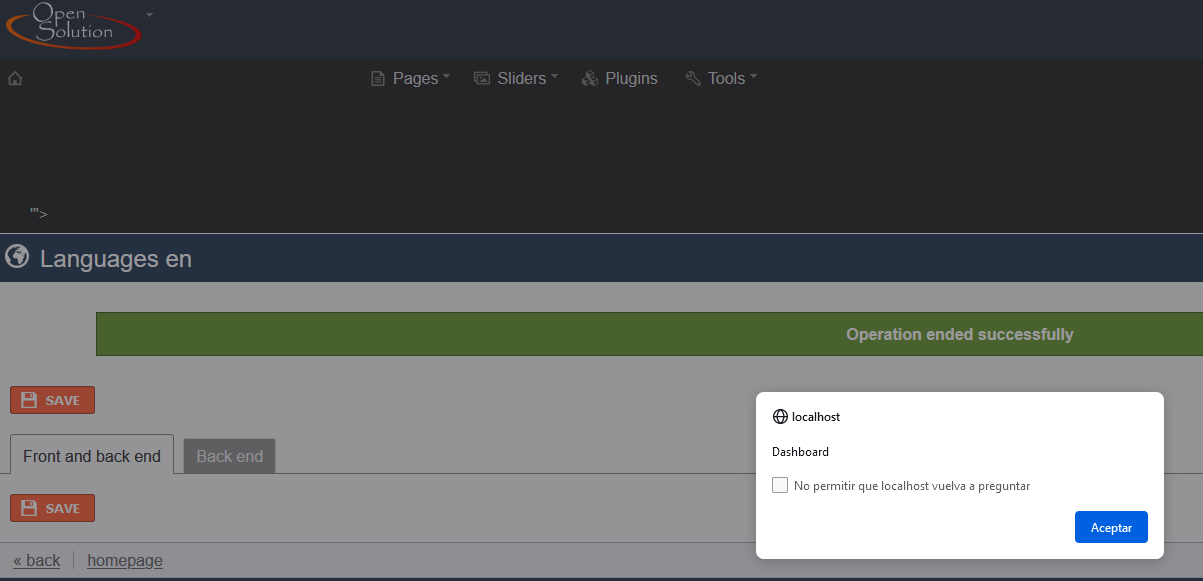
निम्नलिखित छवि में आप एम्बेडेड कोड देख सकते हैं जो मुख्य वेब में पेलोड को निष्पादित करता है।