 spongebob-369/cve-2025-32463
# cve-2025-32463 - Linux में Sudo chroot के माध्यम से रूट के लिए स्थानीय विशेषाधिकार वृद्धि

sudo chroot <dir name> <command>
चयनित dir name में command निष्पादित करें
यह समस्या sudo v1.9.14 में शुरू की गई थी, जिस संस्करण में chroot सुविधा के उपयोग के दौरान मिलान प्रसंस्करण कोड को अपग्रेड किया गया था।
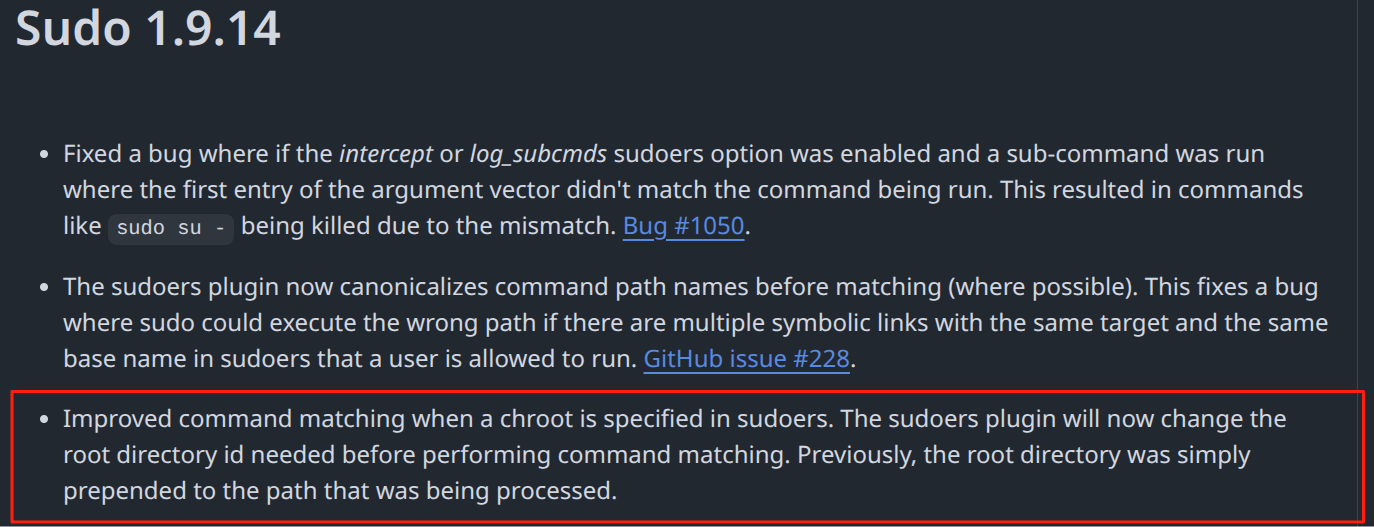
इस नए बदलाव के कारण, कमांड chroot निष्पादित करने पर रूट डायरेक्टरी की id बदलने से पहले मिलान होता है। विशिष्ट फ़ंक्शन plugins/sudoers/pivot.c में परिभाषित हैं। इस फ़ाइल (जिसे अब हटा दिया गया है) में pivot_root() और unpivot_root() फ़ंक्शन chroot के मिलान लॉजिक को संभालने के लिए परिभाषित किए गए थे। इन दो फ़ंक्शनों को कॉल करने से नेम सर्विस स्विच (NSS) ऑपरेशन ट्रिगर होता है, जिसके परिणामस्वरूप सिस्टम अविश्वसनीय वातावरण से /etc/nsswitch.conf कॉन्फ़िगरेशन फ़ाइल लोड करता है (क्योंकि chroot वर्तमान रूट डायरेक्टरी की id में बदल चुका है)। यह कॉन्फ़िगरेशन फ़ाइल निर्देश देती है कि सिस्टम उपयोगकर्ताओं, समूहों और होस्टों के बारे में जानकारी कैसे प्राप्त करे, जिसमें कई स्रोतों को सूचीबद्ध किया जा सकता है, और मिलान मिलने तक क्रम से खोज की जाती है।
चूंकि /etc/nsswitch.conf में कई पंक्तियाँ होती हैं, जानकारी खोजते समय पंक्तियों के क्रम के अनुसार खोज की जाती है। भेद्यता का महत्वपूर्ण बिंदु यह है: फ़ाइल nsswitch.conf में स्रोत खोज करते समय, स्रोत नाम को साझा ऑब्जेक्ट पथ के भाग के रूप में उपयोग किया जाता है, उदाहरण के लिए: ldap स्रोत libnss_ldap.so में बदल जाता है। जब NSS फ़ंक्शन ldap स्रोत का उपयोग करता है, तो यह लाइब्रेरी लोड हो जाती है।
हमलावर के लिए, pivot_root() और unpivot_root() को कॉल करने से NSS ऑपरेशन ट्रिगर होता है। इसलिए हमलावर नियंत्रित पथ पर chroot रूट डायरेक्टरी बना सकता है, जिसमें /etc/nsswitch.conf फ़ाइल और दुर्भावनापूर्ण लाइब्रेरी फ़ाइलें शामिल हों। नेम सर्विस कस्टम NSS मॉड्यूल की ओर इशारा कर सकती है, जिसमें दुर्भावनापूर्ण साझा लाइब्रेरी नकली बनाई जा सकती है।
जब हमलावर sudo -R <fake_root_dir> <command> चलाकर chroot मोड में कमांड निष्पादित करने का प्रयास करता है, तो sudo पूर्ण प्रमाणीकरण सत्यापित किए बिना ही उपयोगकर्ता/समूह जानकारी को पार्स करने के लिए सिस्टम के NSS को कॉल करता है, जो नकली /etc/nsswitch.conf को पढ़कर दुर्भावनापूर्ण NSS मॉड्यूल की ओर इशारा करता है। इस समय sudo प्रक्रिया नकली रूट डायरेक्टरी में स्विच हो चुकी होती है, और फिर भी रूट विशेषाधिकारों के साथ चल रही होती है, इसलिए यह रूट विशेषाधिकारों के साथ हमलावर की दुर्भावनापूर्ण साझा लाइब्रेरी कोड को लोड और निष्पादित करती है।
git clone https://github.com/Spongebob-369/cve-2025-32463.git

cd cve-2025-32463
chmod +x run.sh
./run.sh

# Ubuntu कंटेनर में प्रवेश करने के बाद

./sudo-chroot.sh
id






