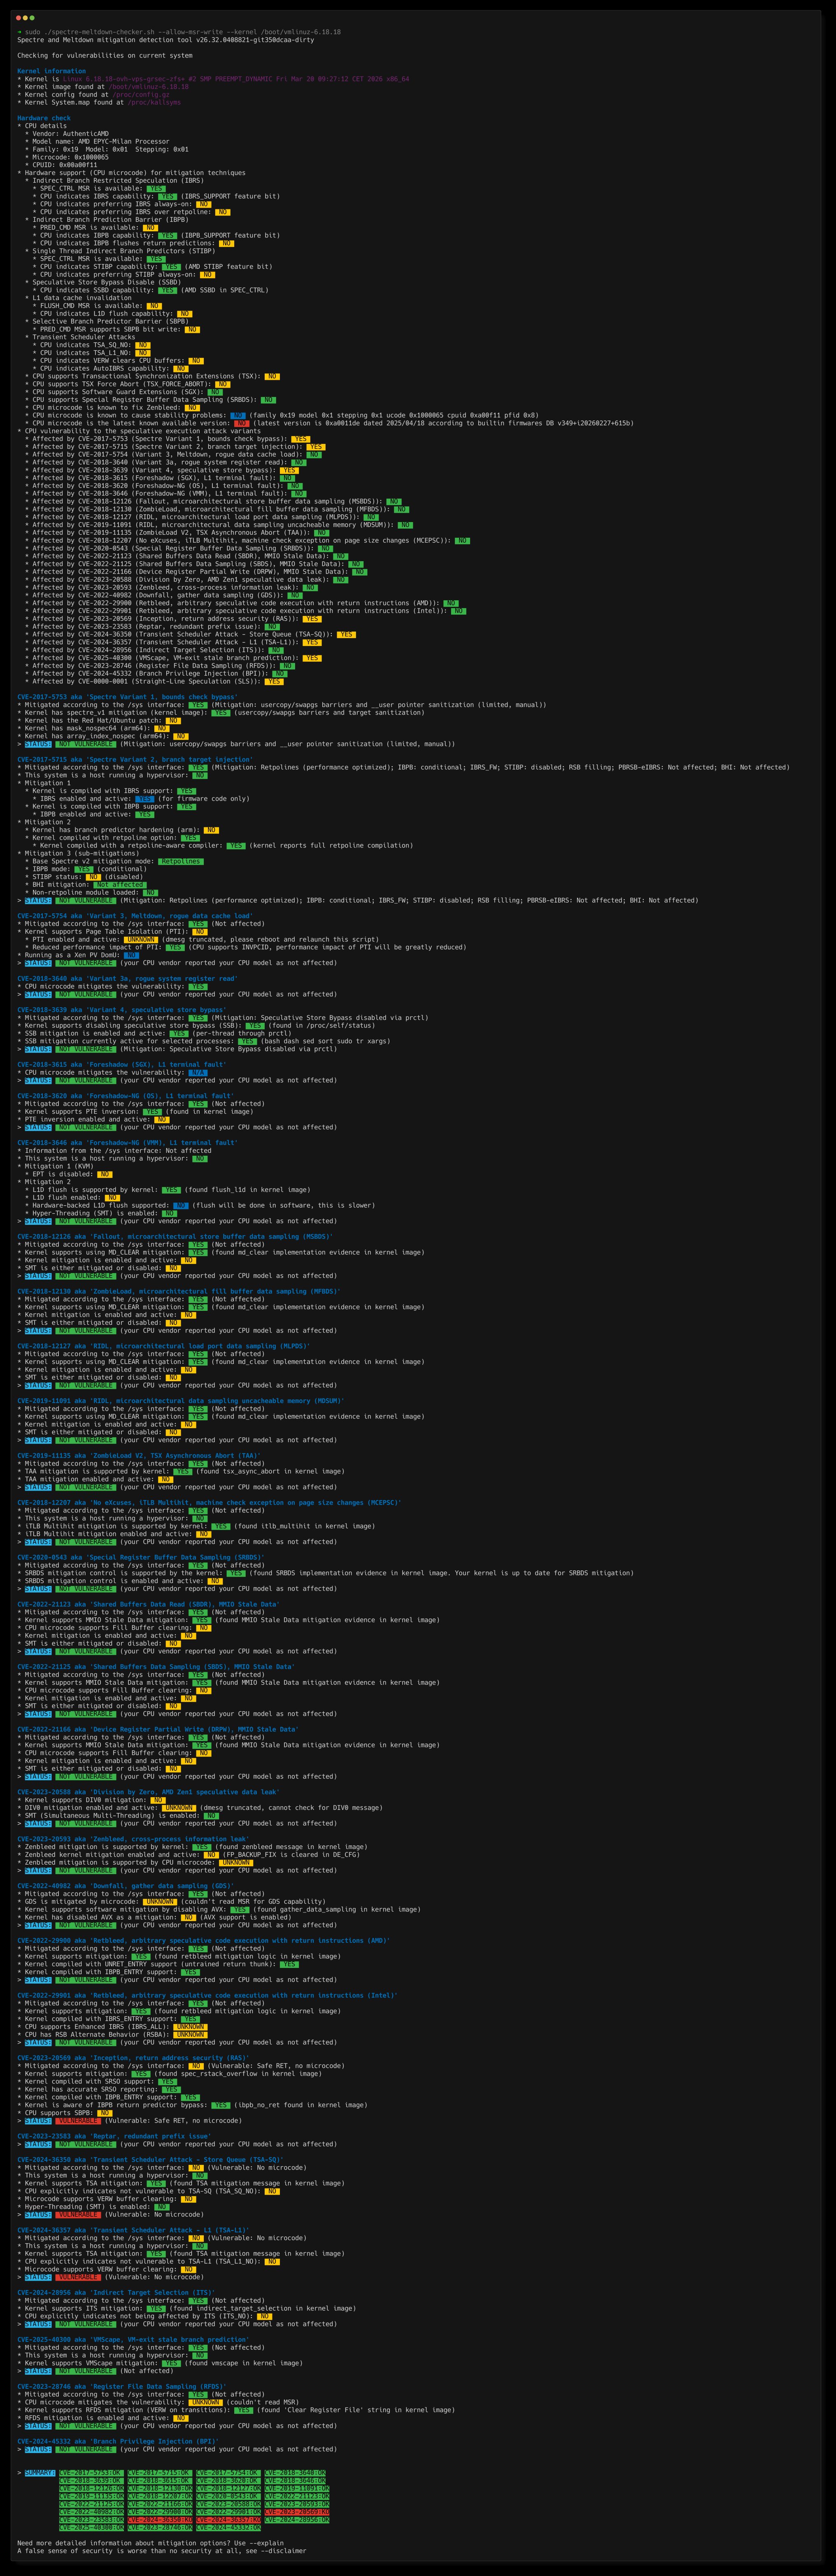

Reptar, Downfall, Zenbleed, ZombieLoad, RIDL, Fallout, Foreshadow, Spectre, Meltdown भेद्यता/शमन जांचकर्ता Linux और BSD के लिए

एक स्व-निहित शेल स्क्रिप्ट जो 2018 की शुरुआत से प्रकाशित कई transient execution CVE के विरुद्ध आपके सिस्टम की लचीलापन का आकलन करती है, और उन्हें कम करने के लिए आपको मार्गदर्शन प्रदान करती है।
| CVE | नाम | उपनाम |
|---|---|---|
| CVE-2017-5753 | Bounds Check Bypass | Spectre V1 |
| CVE-2017-5715 | Branch Target Injection | Spectre V2 |
| CVE-2017-5754 | Rogue Data Cache Load | Meltdown |
| CVE-2018-3640 | Rogue System Register Read | Variant 3a |
| CVE-2018-3639 | Speculative Store Bypass | Variant 4, SSB |
| CVE-2018-3615 | L1 Terminal Fault | Foreshadow (SGX) |
| CVE-2018-3620 | L1 Terminal Fault | Foreshadow-NG (OS/SMM) |
| CVE-2018-3646 | L1 Terminal Fault | Foreshadow-NG (VMM) |
| CVE-2018-12126 | Microarchitectural Store Buffer Data Sampling | MSBDS, Fallout |
| CVE-2018-12127 | Microarchitectural Load Port Data Sampling | MLPDS, RIDL |
| CVE-2018-12130 | Microarchitectural Fill Buffer Data Sampling | MFBDS, ZombieLoad |
| CVE-2018-12207 | Machine Check Exception on Page Size Changes | iTLB Multihit, No eXcuses |
| CVE-2019-11091 | Microarchitectural Data Sampling Uncacheable Memory | MDSUM, RIDL |
| CVE-2019-11135 | TSX Asynchronous Abort | TAA, ZombieLoad V2 |
| CVE-2020-0543 | Special Register Buffer Data Sampling | SRBDS, CROSSTalk |
| CVE-2022-21123 | Shared Buffers Data Read | SBDR, MMIO Stale Data |
| CVE-2022-21125 | Shared Buffers Data Sampling | SBDS, MMIO Stale Data |
| CVE-2022-21166 | Device Register Partial Write | DRPW, MMIO Stale Data |
| CVE-2022-29900 | Arbitrary Speculative Code Execution with Return Instructions | Retbleed (AMD) |
| CVE-2022-29901 | Arbitrary Speculative Code Execution with Return Instructions | Retbleed (Intel), RSBA |
| CVE-2022-40982 | Gather Data Sampling | Downfall, GDS |
| CVE-2023-20569 | Return Address Security | Inception, SRSO |
| CVE-2023-20588 | AMD Division by Zero Speculative Data Leak | DIV0 |
| CVE-2023-20593 | Cross-Process Information Leak | Zenbleed |
| CVE-2023-23583 | Redundant Prefix Issue | Reptar |
| CVE-2023-28746 | Register File Data Sampling | RFDS |
| CVE-2024-28956 | Indirect Target Selection | ITS |
| CVE-2024-36350 | Transient Scheduler Attack, Store Queue | TSA-SQ |
| CVE-2024-36357 | Transient Scheduler Attack, L1 | TSA-L1 |
| CVE-2025-40300 | VM-Exit Stale Branch Prediction | VMScape |
| CVE-2024-45332 | Branch Privilege Injection | BPI |
| CVE-2025-54505 | AMD Zen1 Floating-Point Divider Stale Data Leak | FPDSS |
निम्नलिखित ARM64 सिलिकॉन एराटा प्रविष्टियाँ हैं जिन्हें कर्नेल सक्रिय रूप से संबोधित करता है। इनका कोई निर्धारित CVE नहीं है; ये केवल ARM के एराटम नंबरों द्वारा ट्रैक की जाती हैं। इन्हें --errata <number> या संबंधित --variant स्मरणिका के साथ चुनें।
| ID | नाम | प्रभावित कोर |
|---|---|---|
| CVE-0001-0001 | Speculative AT TLB corruption (errata 1165522, 1319367, 1319537, 1530923) | Cortex-A55/A57/A72/A76 |
| CVE-0001-0002 | Speculative unprivileged load (errata 2966298, 3117295) | Cortex-A510/A520 |
| CVE-0001-0003 | MSR SSBS not self-synchronizing (erratum 3194386 + siblings) | Cortex-A76/A77/A78/A78C/A710/A715/A720/A720AE/A725, X1/X1C/X2/X3/X4/X925, Neoverse-N1/N2/N3/V1/V2/V3/V3AE |
आपकी स्थिति के आधार पर, नीचे दी गई तालिका उत्तर देती है कि क्या किसी दी गई स्थिति में हमलावर किसी लक्ष्य से डेटा निकाल सकता है। "उपयोगकर्ता स्थान → कर्नेल" स्तंभ VM के अंदर भी लागू होता है (VM उपयोगकर्ता स्थान बनाम VM कर्नेल), क्योंकि वर्चुअलाइजेशन के बावजूद समान CPU तंत्र काम करते हैं।
