
 somekirill/wordlist_generator
अद्वितीय वर्डलिस्टों का अद्वितीय वर्डलिस्ट जनरेटर।

आपके लक्ष्य के अपने शब्दों से बनी एक वर्डलिस्ट, ताकि आप उन रूट्स, सबडोमेन और पैरामीटर्स का परीक्षण कर सकें जो सार्वजनिक वर्डलिस्ट में नहीं हैं।
अधिकांश हंटर्स एक ही कुछ सूचियों के साथ फ़ज़िंग करते हैं: SecLists raft, Assetnote, OneListForAll। ये अच्छी सूचियाँ हैं, और यही समस्या है। किसी लोकप्रिय प्रोग्राम पर, इनमें मौजूद हर पाथ आपसे पहले सैकड़ों लोगों द्वारा अनुरोधित किया जा चुका है, और जो कुछ भी उन्हें मिला है वह रिपोर्ट हो चुका है।
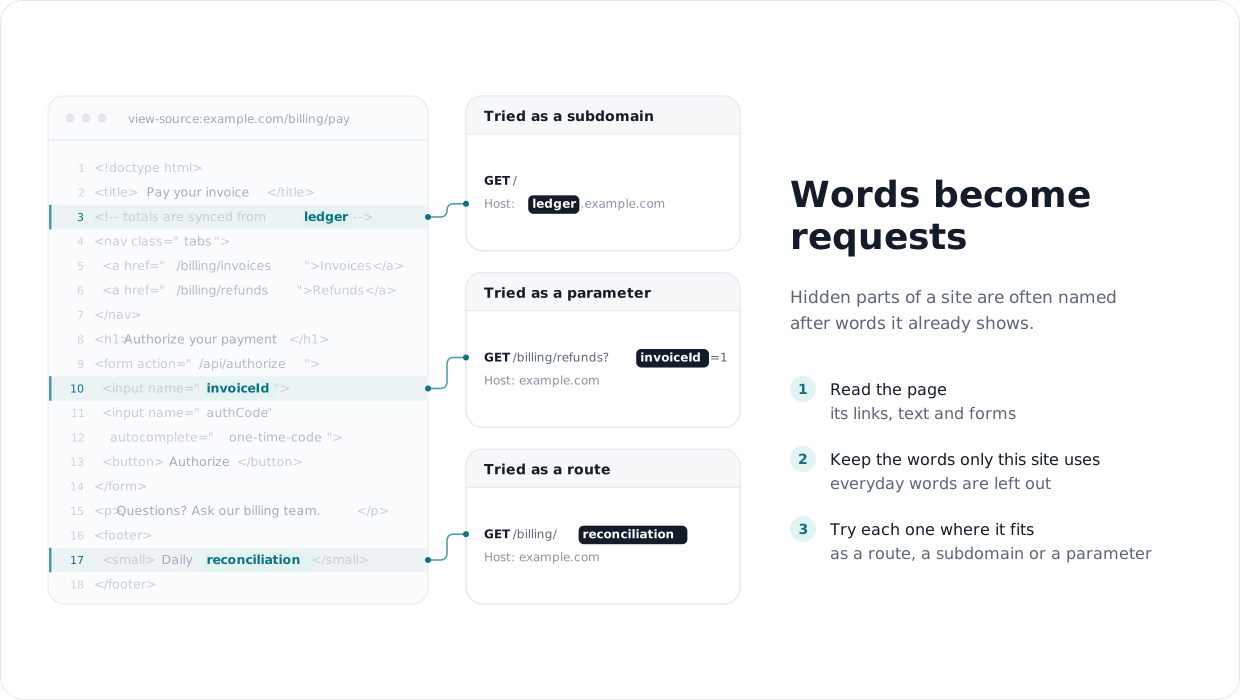
जो बचता है वह अक्सर लक्ष्य के नाम पर ही रखा जाता है: कोई उत्पाद नाम, कोई आंतरिक टीम, किसी पुराने फ़ॉर्म का कोई फ़ील्ड। किसी सार्वजनिक सूची में ledger.example.com या /billing/reconciliation नहीं है, लेकिन लक्ष्य दोनों का उल्लेख कर सकता है। यह किसी HTML कमेंट, फ़ुटनोट, या किसी इनपुट के नाम में हो सकता है।
जो लक्ष्य पहले से दिखा रहा है उसे पढ़ें और उसे ऐसे अनुरोधों में बदलें जो कोई और नहीं भेज रहा। tomnomnom ने इस दृष्टिकोण का वर्णन "Who, What, Where, When" में किया; यह टूल आपके लिए पढ़ने का काम करता है:
जो निकलता है वह छोटा होता है, आमतौर पर दसियों हज़ार के बजाय सैकड़ों से लेकर कुछ हज़ार शब्द, और इस एक लक्ष्य के लिए विशिष्ट। अगर कोई और उसी प्रोग्राम पर raft के साथ फ़ज़िंग करता है, तो आपकी सूची उनकी सूची से बहुत कम मेल खाती है।
| मोड | यह क्या निकालता है | उदाहरण |
|---|---|---|
| (डिफ़ॉल्ट) | पेजों के टेक्स्ट से शब्द | reconciliation, chargebacks |
-dir | URL से डायरेक्टरी नाम, डॉट-डायरेक्टरी सहित | .git, ledger-sync |
-f | फ़ाइल नाम, डॉटफ़ाइल सहित | .htaccess, export-2023.csv |
-p | पैरामीटर नाम, x8 या Arjun के लिए तैयार | invoiceId, authCode |
-c | HTML कमेंट्स | TODO remove /internal/debug |
--links के साथ यह पेजों पर मौजूद लिंक और फ़ॉर्म फ़ील्ड्स का भी अनुसरण करता है, केवल संग्रहीत URL का नहीं।
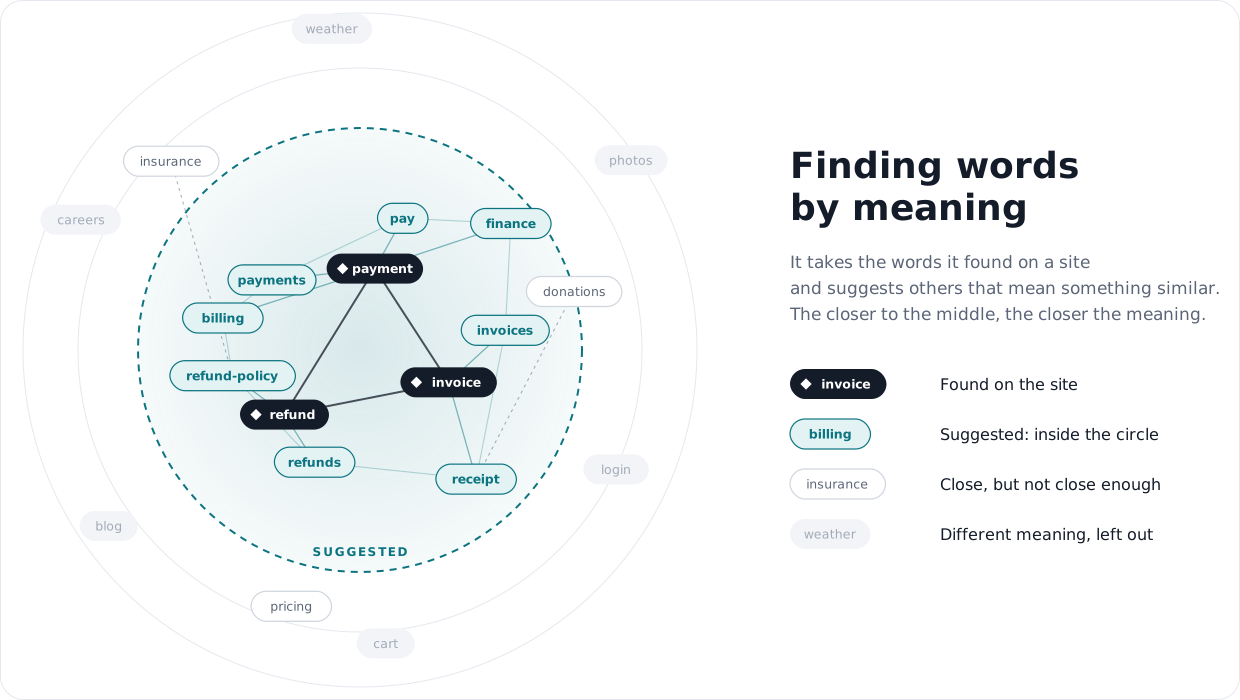
जो लक्ष्य invoice, payment और refund का उपयोग करता है, उसके पास संभवतः billing, receipts या refund-policy नाम की कोई चीज़ भी है, भले ही अभिलेखों ने उसे कभी न देखा हो। -x के साथ टूल अपने पाए गए शब्दों को अर्थ के आधार पर समूहित करता है और प्रत्येक समूह में फ़िट होने वाले शब्दों का सुझाव देता है। एक छोटा मॉडल आपके CPU पर चलता है, इसलिए लक्ष्य के शब्द कभी आपकी मशीन से बाहर नहीं जाते। यह लक्ष्य के अपने नाम के भागों को भी पुनःसंयोजित करता है: delete_account और user_profile से delete_user मिलता है।
-p उन पैरामीटर नामों की सूची देता है जो लक्ष्य पहले से उपयोग करता है, और -p -x उनसे बने नए नामों का सुझाव देता है: अगर लक्ष्य invoiceId और user का उपयोग करता है, तो यह userId आज़माता है। यह उन सबसे सामान्य वास्तविक-दुनिया के पैरामीटर नामों को जोड़ता है जो पाए गए नामों के निकट हैं। एक फ़ॉर्म में देखे गए पैरामीटर्स को हर अन्य रूट पर आज़माना उचित है; इसी तरह कई IDOR और mass-assignment बग मिलते हैं।
उत्पन्न सूची उस चीज़ को कवर करती है जो लक्ष्य के लिए विशिष्ट है; raft और Assetnote अभी भी उन सामान्य पथों को कवर करते हैं जो हर साइट में होते हैं। दोनों चलाएँ। -x से मिलने वाले सुझाव अनुमान हैं जिन्हें इस आधार पर क्रमबद्ध किया गया है कि वे कितनी अच्छी तरह फिट बैठते हैं, इसलिए head -n 500 सबसे अच्छे वाले लेता है। 9 बग बाउंटी लक्ष्यों से अलग रखी गई वास्तविक डायरेक्टरियों पर, raft में 500 सुझाव मिलाकर उतने ही आकार पर raft अकेले के बराबर पथ मिले, इसलिए -x को लक्ष्य के अपने विषयों का पता लगाने के तरीके के रूप में देखें। विवरण docs/expansion.md में हैं।
केवल उन्हीं लक्ष्यों का परीक्षण करें जिनका परीक्षण करने की आपको अनुमति है।
Python 3.11+ और gau की आवश्यकता है।
$ go install github.com/lc/gau/v2/cmd/gau@latest
$ git clone https://github.com/SomeKirill/wordlist_generator
$ cd wordlist_generator
$ pip3 install -r requirements.txt
$ pip3 install -r requirements-semantic.txt   # optional, only for -x neighbours
$ ./wordlist_generator.py -d example.com > words.txt              # words from the pages
$ ./wordlist_generator.py -d example.com -dir > dirs.txt           # directory names
$ ./wordlist_generator.py -d example.com -p --links > params.txt   # parameter names
$ ./wordlist_generator.py -d example.com -dir -x --limit 1000 > new-dirs.txt
$ ffuf -u https://example.com/FUZZ -w dirs.txt -w new-dirs.txt
केवल वर्डलिस्ट stdout पर जाती है, इसलिए रीडायरेक्ट करना सुरक्षित है। ./wordlist_generator.py -h हर विकल्प की सूची दिखाता है।
-x कैसे काम करता है, क्लस्टर चौड़ाई (--coverage), मापे गए परिणाम और सीमाएँ।-x पहले उपयोग पर डाउनलोड करता है (कोई तृतीय-पक्ष चीज़ बंडल नहीं की गई है): snowflake-arctic-embed-xs मॉडल (Apache-2.0), --pool web और --pool params के लिए Assetnote wordlists, और --pool web के लिए wordfreq (डेटा CC BY-SA 4.0)।Apache License 2.0 के अंतर्गत लाइसेंस प्राप्त।






