 sneakysecdoggo/wynis
बेस्ट प्रैक्टिस के साथ विंडोज सुरक्षा का ऑडिट करें

बस एक पावरशेल स्क्रिप्ट्स विंडोज एनवायरनमेंट के लिए सर्वोत्तम अभ्यासों के साथ सुरक्षा ऑडिट करने के लिए। आपको बस स्क्रिप्ट चलानी है, यह एक निर्देशिका बनाएगा: AUDIT_CONF_%MACHINENAME_%DATE%
वास्तव में, स्क्रिप्ट्स हैं:
-WynisWIN2016DC-CISv1.0 : CIS के साथ DC 2016 का ऑडिट -Wynis-AD : STIG और अन्य सुरक्षा सर्वोत्तम अभ्यासों के साथ डोमेन सुरक्षा का ऑडिट (कार्य प्रगति पर) -WynisO365-CIS : CIS सर्वोत्तम अभ्यासों के साथ O365 का ऑडिट (कार्य प्रगति पर) -WynisWIN10-CIS : CIS सर्वोत्तम अभ्यासों के साथ Win 10 का ऑडिट -WynisWIN11-CIS : CIS सर्वोत्तम अभ्यासों के साथ Win 11 का ऑडिट -WynisWIN2016-CIS : CIS सर्वोत्तम अभ्यासों के साथ Win 2016 का ऑडिट
स्क्रिप्ट चलाने से पहले, आपको या तो:
- अपने पावरशेल कंसोल में स्क्रिप्ट चलाने से पहले 'Set-ExecutionPolicy -ExecutionPolicy Bypass -Scope CurrentUser' चलाएं
- Wynis को अपने PKi से साइन करें https://devblogs.microsoft.com/scripting/hey-scripting-guy-how-can-i-sign-windows-powershell-scripts-with-an-enterprise-windows-pki-part-2-of-2/
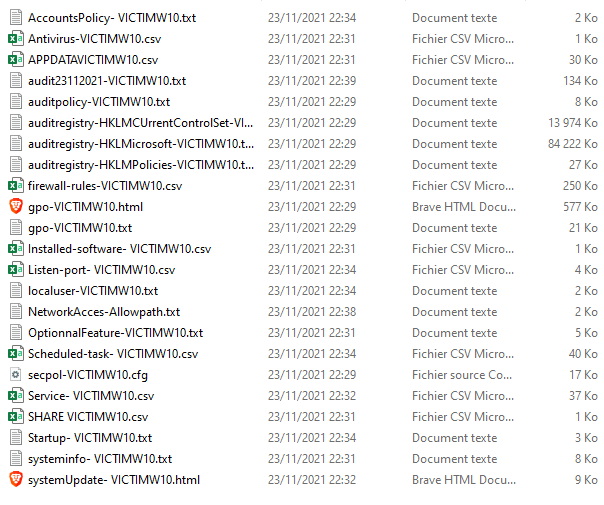
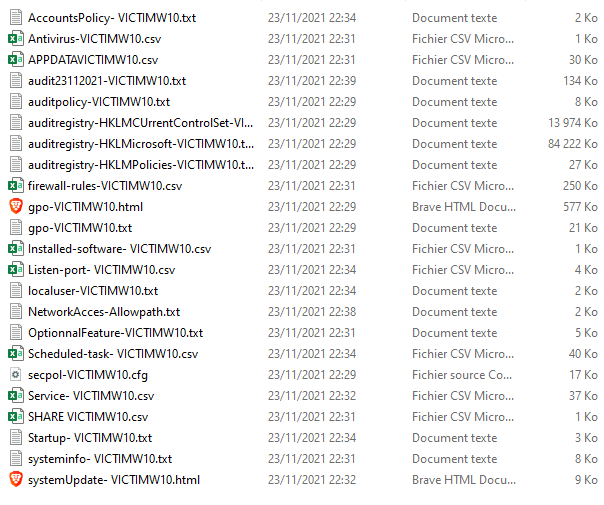
आउटपुट निर्देशिका में नीचे दी गई फाइलें होंगी:
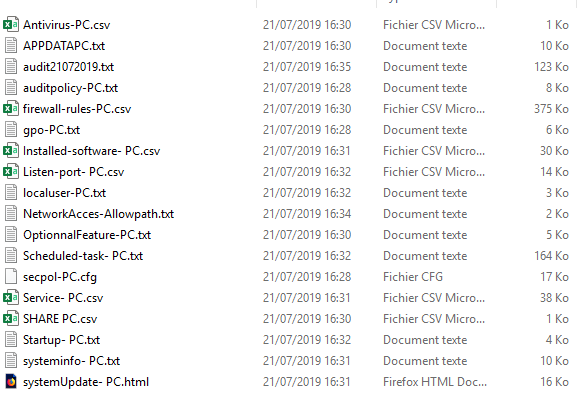
-Antivirus-%COMPUTERNAME% : स्थापित एंटीवायरस सॉफ्टवेयर की सूची

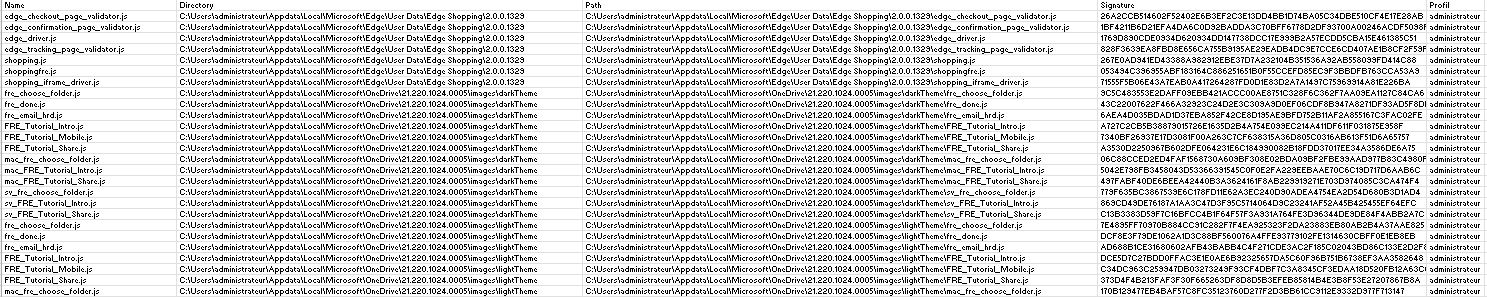
-APPDATA%COMPUTERNAME% : APPDATA निर्देशिका में सभी निष्पादन योग्य फाइलों की सूची
-Audit%DATE%: सभी CIS परीक्षणों के परिणामों की सूची
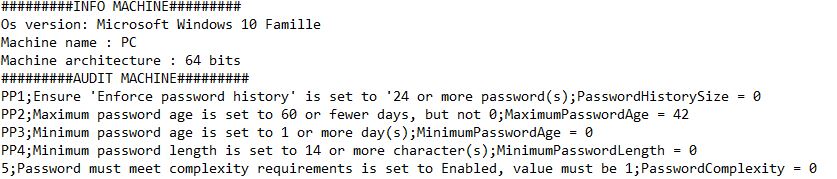
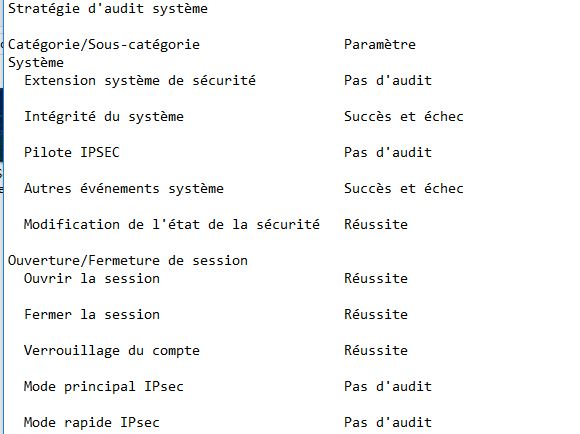
-auditpolicy-%COMPUTERNAME% : कॉन्फ़िगर की गई ऑडिट नीति
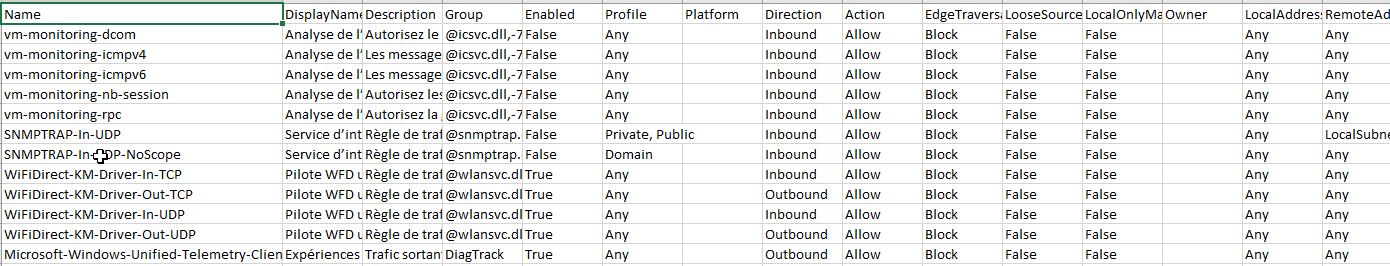
-firewall-rules-%COMPUTERNAME% : सभी स्थानीय विंडोज फायरवॉल नियमों की सूची
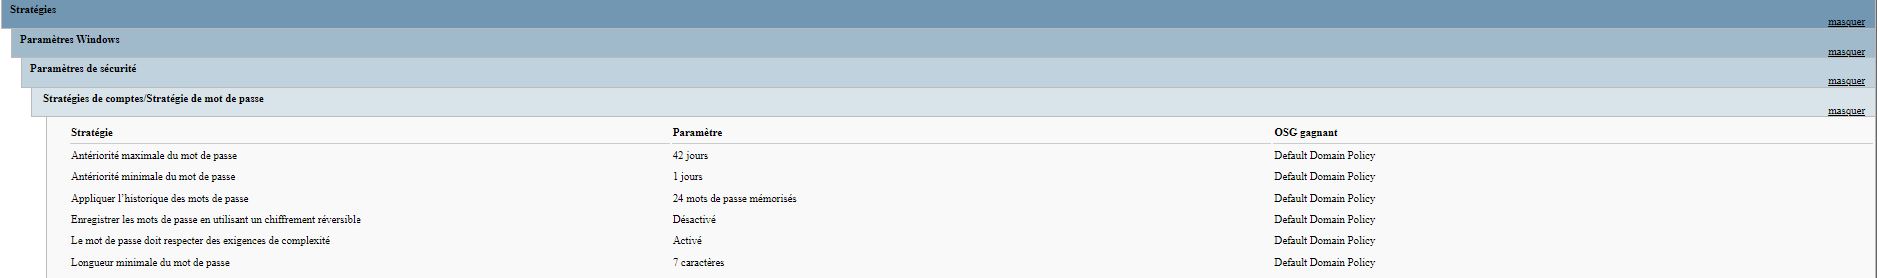
-gpo-%COMPUTERNAME% : लागू GPO के लिए Gpresult
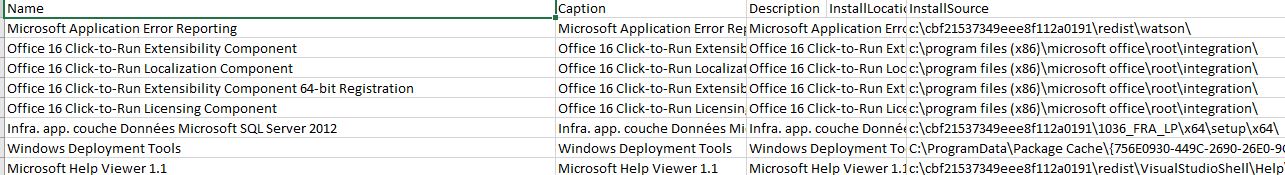
-Installed-Software-%COMPUTERNAME% : स्थापित सॉफ्टवेयर की सूची
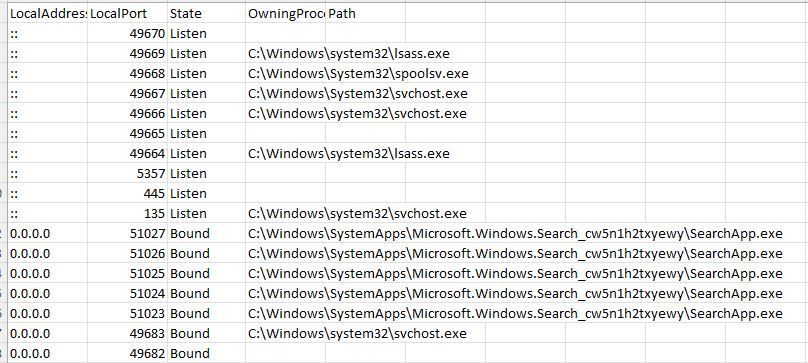
-Listen-port-%COMPUTERNAME% : संबद्ध निष्पादन योग्य के साथ netstat
 -localuser-%COMPUTERNAME% : सभी स्थानीय उपयोगकर्ताओं की सूची
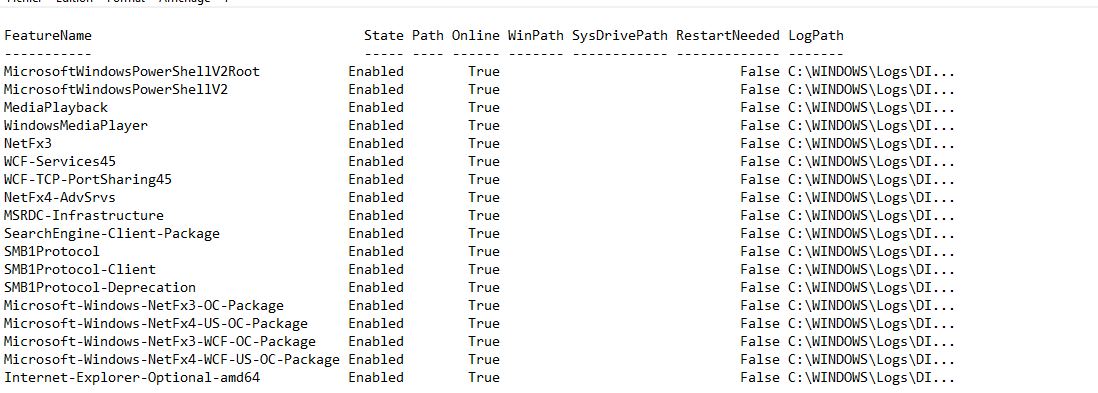
-OptionnalFeature-%COMPUTERNAME% : सभी सक्षम वैकल्पिक सुविधाओं की सूची
-Scheduled-task-%COMPUTERNAME% : सभी निर्धारित कार्यों की सूची
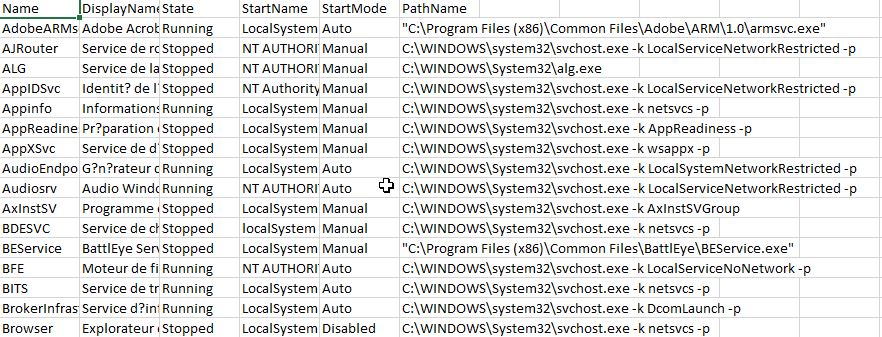
 -Service-%COMPUTERNAME% : सभी सेवाओं की सूची
-Share-%COMPUTERNAME% : सभी शेयरों की सूची
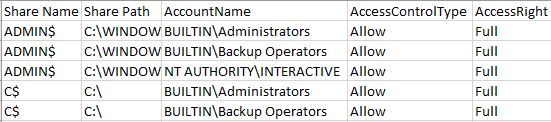
-StartUp-%COMPUTERNAME% : स्टार्ट-अप निष्पादन योग्य की पहचान करने के लिए रजिस्ट्री जांच -System-%COMPUTERNAME% : systeminfo -SystemUpdate : स्थापित अपडेट की पहचान करने के लिए Wmi Quickfix जांच
