
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-60791 — Easywork Enterprise 2.1.3.354 मेमोरी में संवेदनशील जानकारी के क्लियरटेक्स्ट भंडारण (Cleartext Storage of Sensitive Information in Memory) की भेद्यता से ग्रस्त है। एप्लिकेशन विफल सक्रियण प्रयास के बाद प्रोसेस मेमोरी में मान्य डिवाइस-बद्ध लाइसेंस कुंजियाँ छोड़ देता है। | Kitploit
उपकरण/GitHubGitHub/smarttfoxx/cve-2025-60791
मेमोरी फोरेंसिकभेद्यता विश्लेषणशोषणडीबगर्सपेपर और शोधलर्निंग और शिक्षा
GitHubsmarttfoxx/cve-2025-60791

CVE-2025-60791

Easywork Enterprise 2.1.3.354 मेमोरी में संवेदनशील जानकारी के क्लियरटेक्स्ट भंडारण (Cleartext Storage of Sensitive Information in Memory) की भेद्यता से ग्रस्त है। एप्लिकेशन विफल सक्रियण प्रयास के बाद प्रोसेस मेमोरी में मान्य डिवाइस-बद्ध लाइसेंस कुंजियाँ छोड़ देता है।

रिपॉजिटरी देखें
2230 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2025-60791

CVE-2025-60791: मेमोरी में संवेदनशील जानकारी का क्लियरटेक्स्ट भंडारण।

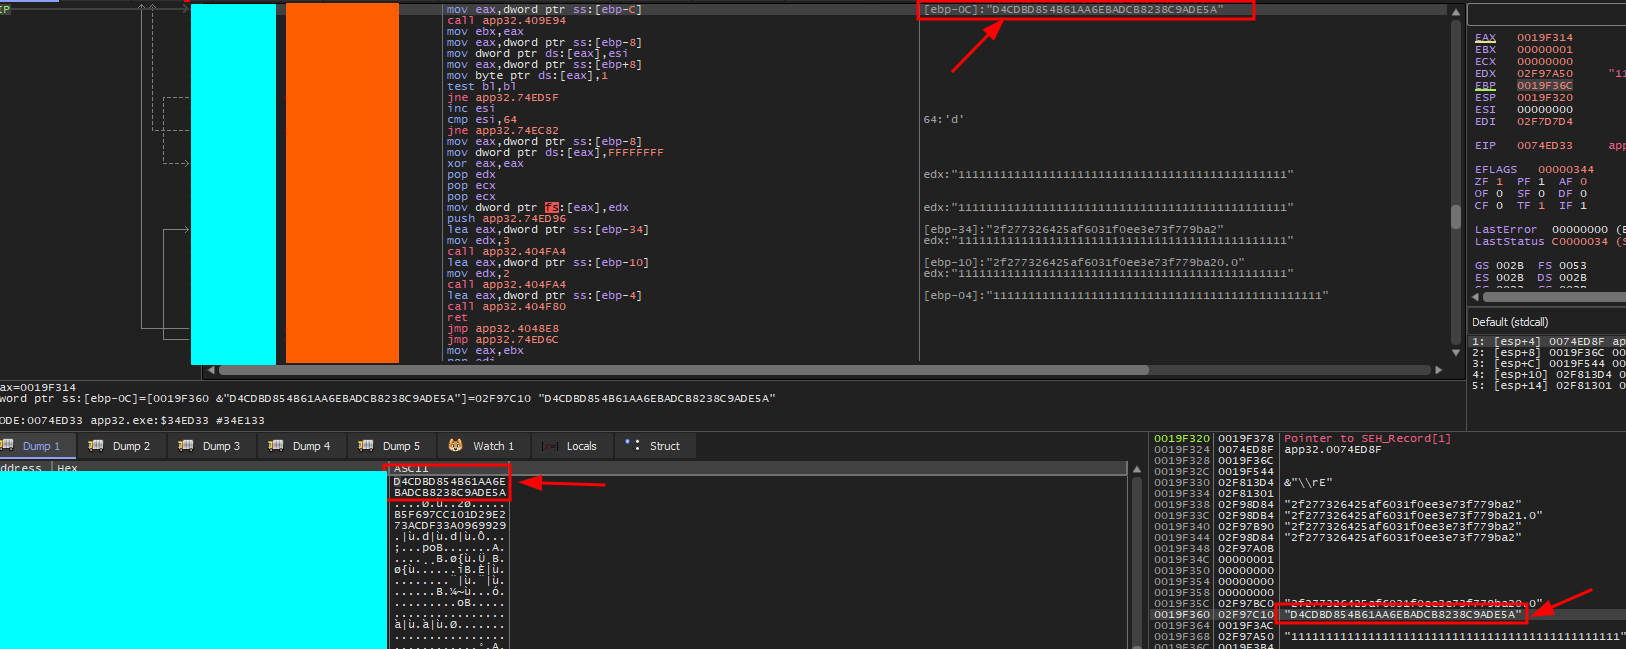
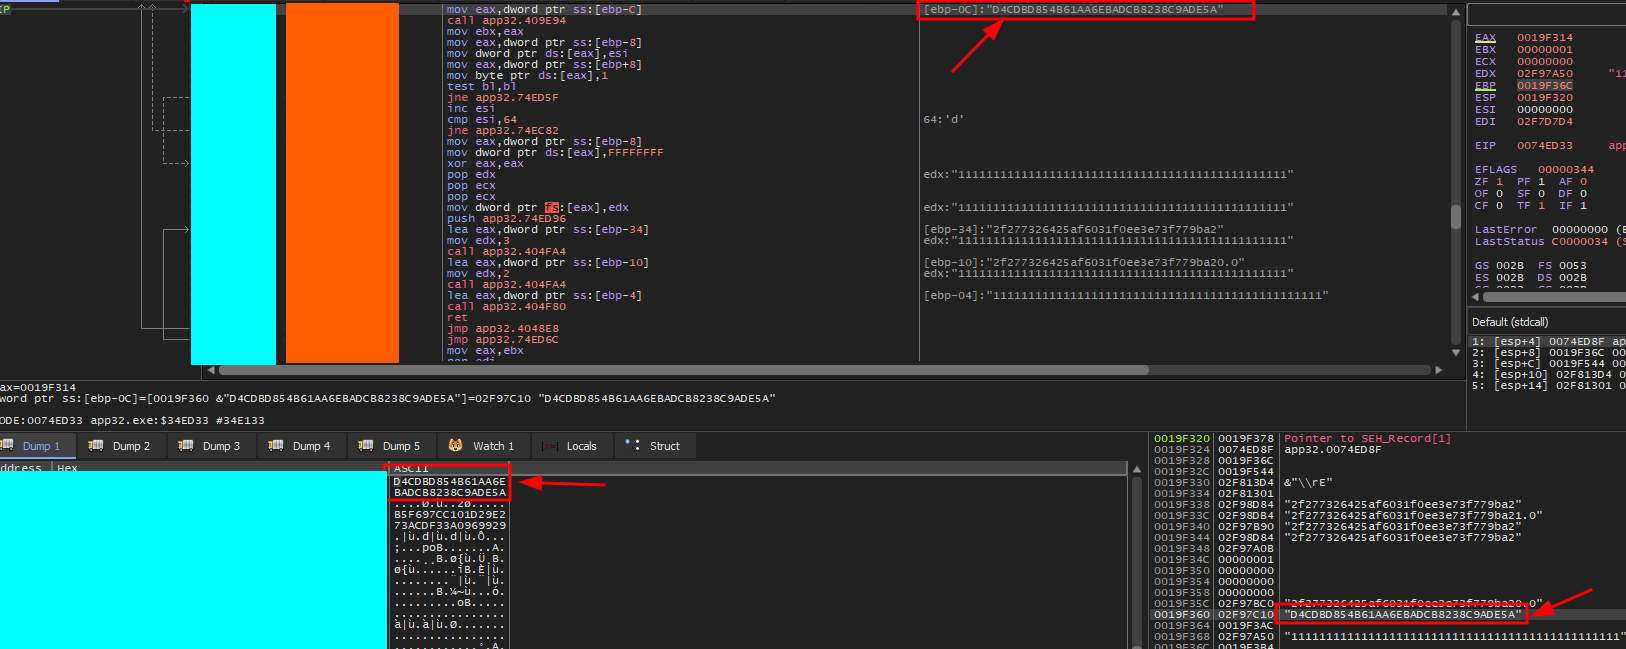
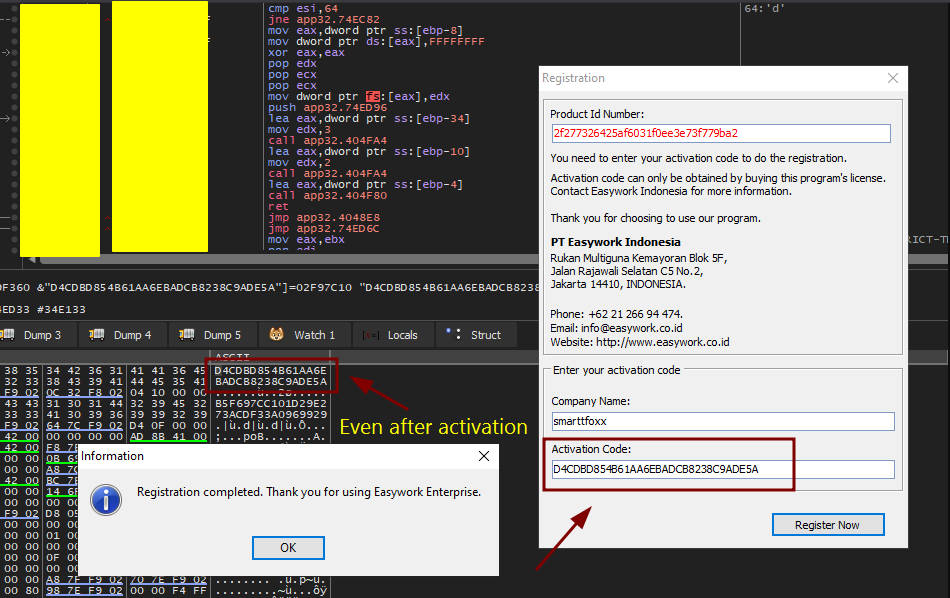
Easywork Enterprise 2.1.3.354 मेमोरी में संवेदनशील जानकारी के क्लियरटेक्स्ट भंडारण की भेद्यता से ग्रस्त है। एप्लिकेशन विफल सक्रियण प्रयास के बाद प्रक्रिया मेमोरी में मान्य डिवाइस-बद्ध लाइसेंस कुंजियाँ छोड़ देता है। कुंजियाँ डीबगर जोड़कर या प्रक्रिया/मेमोरी डंप का विश्लेषण करके प्राप्त की जा सकती हैं, और फिर उनका उपयोग बिना खरीदे उसी मशीन पर सॉफ़्टवेयर को सक्रिय करने के लिए किया जा सकता है।
छवि छवि
टूल डाउनलोड करें