
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-5777-TrendMicro-ApexCentral-RCE — CVE-2025-5777 के लिए PoC – Trend Micro Apex Central में Auth Bypass और RCE | Kitploit
उपकरण/GitHubGitHub/shivshantp/cve-2025-5777-trendmicro-apexcentral-rce
पेलोड जनरेशनभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगकमांड एंड कंट्रोलप्रमाणीकरणरेड टीमिंग

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
GitHub
shivshantp/cve-2025-5777-trendmicro-apexcentral-rce

CVE-2025-5777-TrendMicro-ApexCentral-RCE

CVE-2025-5777 के लिए PoC – Trend Micro Apex Central में Auth Bypass और RCE

रिपॉजिटरी देखें
491 साल पहलेअभी तक समीक्षित नहीं
साझा करें

CVE Exploit-Status

🚨 CVE-2025-5777 – Trend Micro Apex Central प्रमाणीकरण बायपास + RCE

🔎 अवलोकन

CVE-2025-5777 एक गंभीर प्रमाणीकरण बायपास और दूरस्थ कोड निष्पादन (RCE) भेद्यता है जो Trend Micro Apex Central में खोजी गई थी। यह अप्रमाणित हमलावरों को वेब-आधारित प्रबंधन इंटरफ़ेस में एक दोष का दुरुपयोग करके सिस्टम पर मनमाने आदेश निष्पादित करने की अनुमति देता है।

  • गंभीरता: गंभीर
  • CVSS स्कोर: 10.0
  • हमला वेक्टर: दूरस्थ
  • प्रमाणीकरण आवश्यक: नहीं
  • प्रभावित उत्पाद: Trend Micro Apex Central
  • प्रभावित संस्करण: पैच 2379 से पहले
  • स्थिति: सक्रिय रूप से शोषण किया जा रहा है

🧠 तकनीकी विवरण

यह भेद्यता Trend Micro Apex Central के वेब इंटरफ़ेस में मौजूद है। एक विशेष रूप से तैयार HTTP अनुरोध भेजकर, एक हमलावर प्रमाणीकरण को बायपास कर सकता है और SYSTEM/root विशेषाधिकारों के साथ कमांड निष्पादन को ट्रिगर कर सकता है।

📝 नोट: यह दोष बाहरी रूप से सुलभ तैनातियों को प्रभावित करता है जिन्होंने जून 2025 में जारी पैच को लागू नहीं किया है।


🧪 प्रूफ ऑफ कॉन्सेप्ट (PoC)

🔸 HTTP शोषण वेक्टर:

PoC एक आंतरिक एंडपॉइंट में गलत कॉन्फ़िगर किए गए प्रमाणीकरण जांच का दुरुपयोग करता है, इसके बाद सिस्टम कमांड का इंजेक्शन करता है।

📄 PoC स्क्रिप्ट:

cve-2025-5777-poc.py

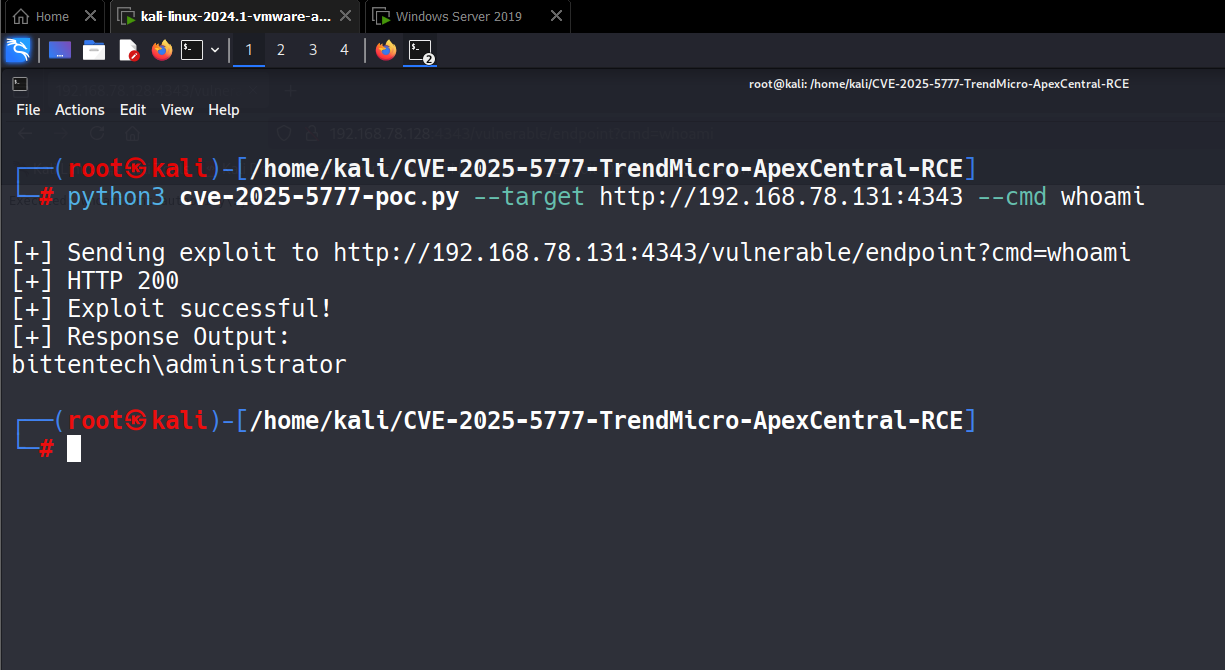
python3 cve-2025-5777-poc.py --target http://<target-ip> --cmd "whoami"

<target-ip> को कमजोर Apex Central इंस्टेंस पते से बदलें।

यदि सफल होता है, तो कमांड आउटपुट (उदा., nt authority\system) HTTP प्रतिक्रिया में वापस आएगा।


🛠️ उपयोग किए गए उपकरण और प्रौद्योगिकियाँ

  • Python – शोषण को स्क्रिप्ट करना
  • Burp Suite – अनुरोधों को इंटरसेप्ट और संशोधित करना
  • Wireshark – पैकेट विश्लेषण
  • Nmap – सेवा गणना
  • Trend Micro Apex Central – लक्ष्य अनुप्रयोग
  • GitHub – PoC और दस्तावेज़ प्रकाशित करने के लिए

📝 पुनरुत्पादन के चरण

  1. Trend Micro Apex Central का एक कमजोर संस्करण तैनात करें (पैच 2379 से पहले).
  2. लक्ष्य IP और वांछित कमांड के साथ शोषण स्क्रिप्ट चलाएँ.
  3. सर्वर से लौटाए गए आउटपुट का निरीक्षण करें (कोड निष्पादन का संकेत देता है).
  4. अतिरिक्त कमांड (whoami, id, आदि) के माध्यम से सिस्टम-स्तरीय विशेषाधिकारों की पुष्टि करें.

✅ शमन

  • Trend Micro Apex Central को पैच 2379 या बाद में अपडेट करें.

  • Apex Central वेब इंटरफ़ेस तक सार्वजनिक पहुँच प्रतिबंधित करें.

  • असामान्य सिस्टम कमांड निष्पादन पैटर्न के लिए लॉग की निगरानी करें.

  • अप्रमाणित पहुँच को रोकने के लिए नेटवर्क-लेयर नियंत्रण का उपयोग करें.


⚠️ अस्वीकरण:
यह PoC केवल शैक्षिक और प्रदर्शन उद्देश्यों के लिए बनाया गया है।
ऐसे सिस्टम के खिलाफ अनधिकृत उपयोग जिनके आप मालिक नहीं हैं या परीक्षण करने की अनुमति नहीं है, अवैध है।


🎬 लाइव डेमो (सिम्युलेटेड)

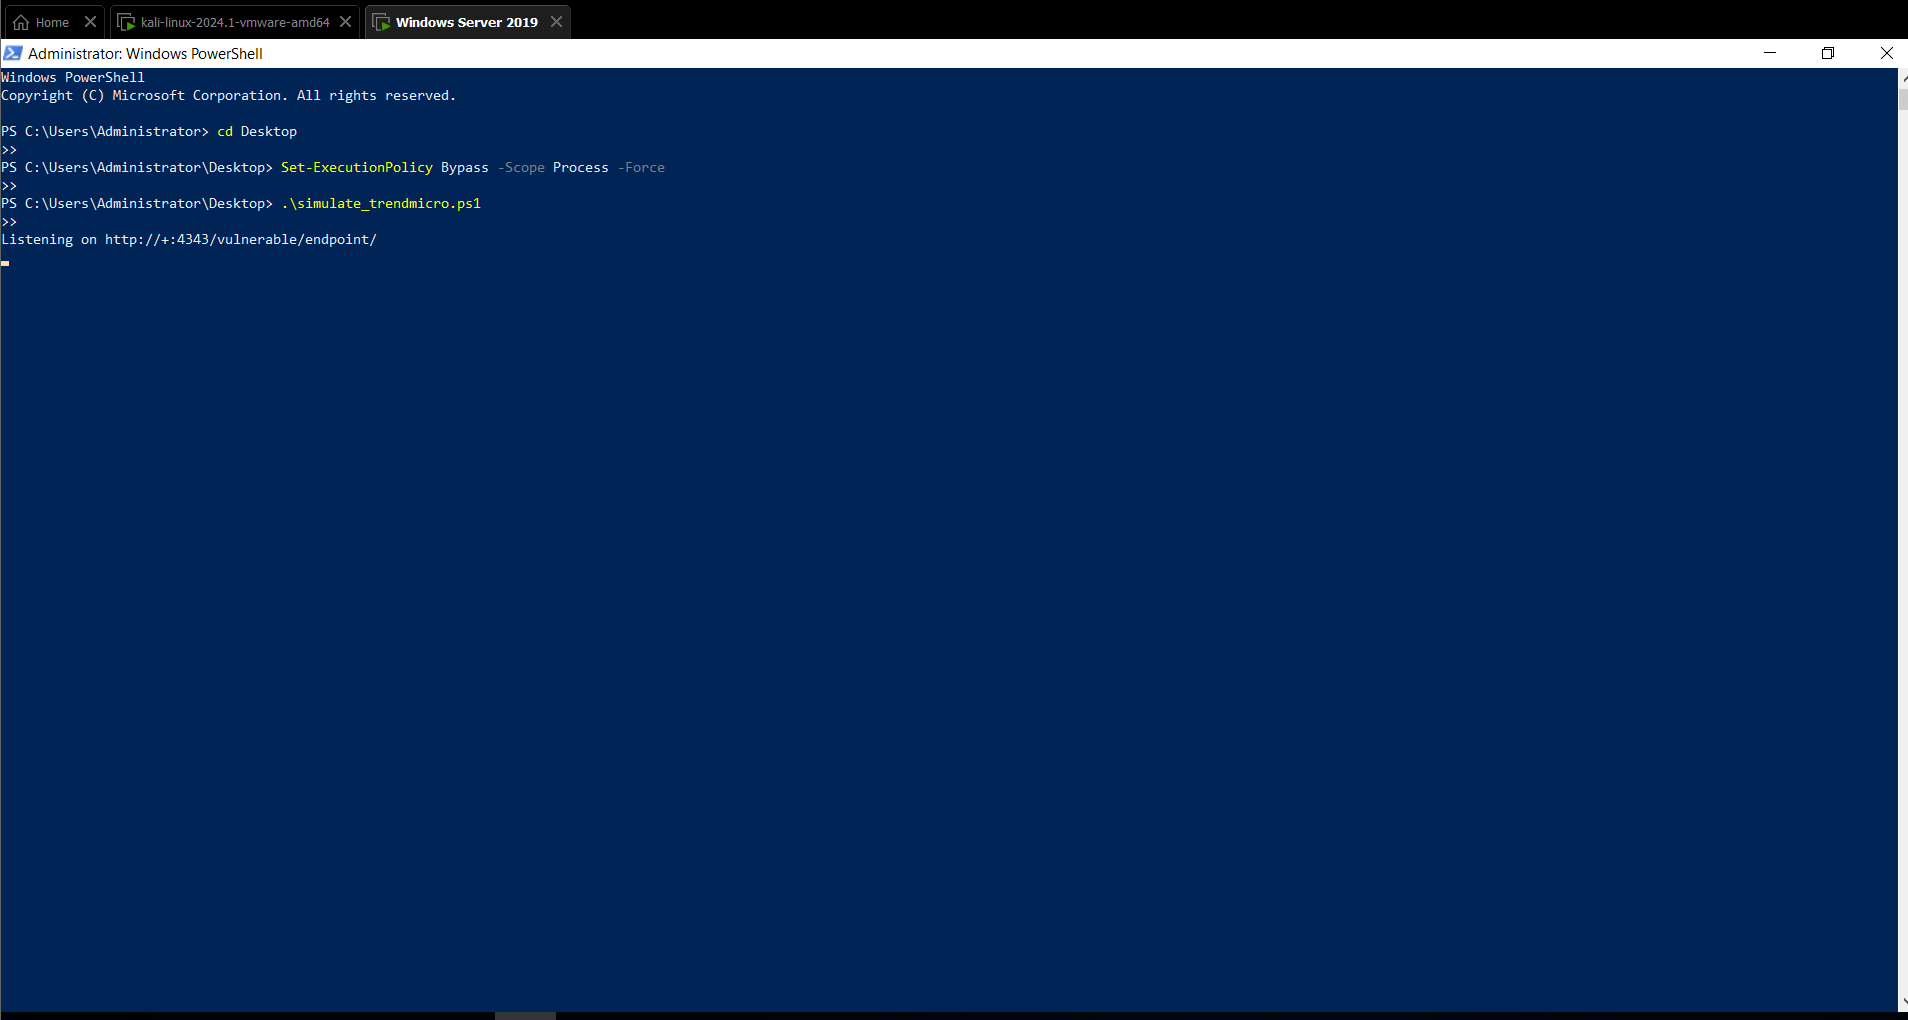
सिम्युलेटेड PowerShell लिसनर आउटपुट: Listener

Kali से निष्पादित शोषण: PoC Output

👨‍💻 लेखक

Shivshant Patil
प्रमाणित एथिकल हैकर (CEH v13)
बी.टेक कंप्यूटर इंजीनियरिंग स्नातक
🔗 LinkedIn प्रोफ़ाइल
🔗 GitHub प्रोफ़ाइल


📚 संदर्भ

  • 🔗 Trend Micro सुरक्षा सलाह
  • 🔗 NVD प्रविष्टि - CVE-2025-5777
  • 🔗 ThreatPost कवरेज
  • 🔗 PacketStorm सुरक्षा
टूल डाउनलोड करें