हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!
CVE-2023-7173 — # CVE-2023-7173 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, हॉस्पिटल मैनेजमेंट सिस्टम 1.0 में संग्रहीत XSS, Docker सेटअप और पुनरुत्पादन चरणों के साथ। | Kitploit
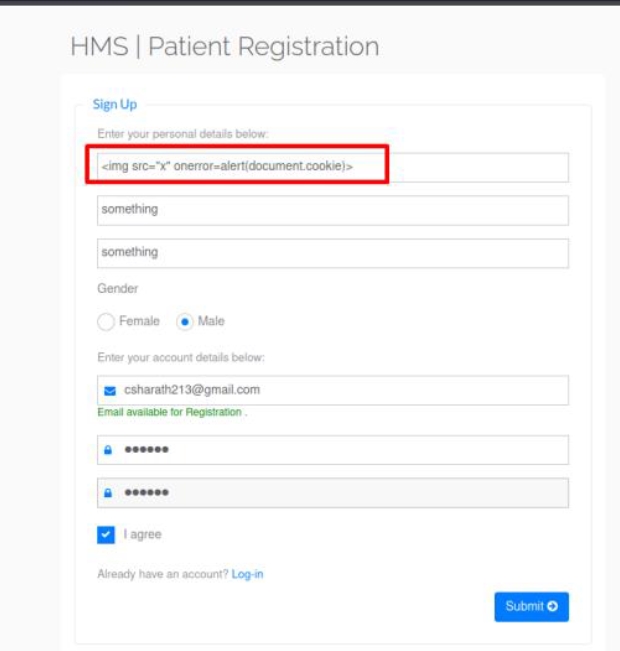
संग्रहीत क्रॉस-साइट स्क्रिप्टिंग (XSS) एक गंभीर वेब भेद्यता है जो किसी वेबसाइट में दुर्भावनापूर्ण कोड इंजेक्ट करने, उसे डेटाबेस में संग्रहीत करने और बाद में अन्य उपयोगकर्ताओं द्वारा संक्रमित पृष्ठ देखने पर निष्पादित करने की अनुमति देती है। इस विशेष मामले में, भेद्यता हॉस्पिटल प्रबंधन प्रणाली (HMS) के उपयोगकर्ता लॉगिन पृष्ठ में पाई जाती है, जहाँ "पूरा नाम" पैरामीटर संग्रहीत XSS हमलों के लिए संवेदनशील है। उचित इनपुट सत्यापन और डेटा स्वच्छता की कमी एक हमलावर को दुर्भावनापूर्ण स्क्रिप्ट इंजेक्ट करने की अनुमति देती है, जिससे संभावित रूप से उपयोगकर्ता खातों से समझौता हो सकता है, संवेदनशील जानकारी चोरी हो सकती है, या अनधिकृत कार्य किए जा सकते हैं।
पुनरुत्पादन के चरण (PoC)
रिपॉजिटरी क्लोन करें:
root@kitploit:~
git clone https://github.com/sharathc213/CVE-2023-7172.git
cd CVE-2023-7172
डॉकर कंपोज़ चलाएँ:
root@kitploit:~
docker-compose up -d
उपयोगकर्ता पंजीकरण फ़ॉर्म तक पहुँचें:
एक वेब ब्राउज़र खोलें और उपयोगकर्ता पंजीकरण फ़ॉर्म पर नेविगेट करें http://localhost:8080/hms/registration.php
अन्य आवश्यक फ़ील्ड को मान्य जानकारी के साथ पूरा करें।
पंजीकरण फ़ॉर्म सबमिट करें:
सर्वर को पंजीकरण डेटा भेजने के लिए "सबमिट" बटन पर क्लिक करें।
सफल पंजीकरण की जाँच करें:
एक सफल पंजीकरण पुष्टिकरण संदेश प्राप्त करें।
पंजीकृत ईमेल से लॉगिन करें:
लॉगिन पृष्ठ पर नेविगेट करें http://localhost:8080/hms/user-login.php।
पंजीकृत ईमेल दर्ज करें:
लॉगिन फ़ॉर्म में, पंजीकरण के लिए उपयोग किए गए ईमेल पते को दर्ज करें।
लॉग इन करें:
"लॉग इन" बटन पर क्लिक करके लॉगिन फ़ॉर्म सबमिट करें।
XSS पेलोड का अवलोकन:
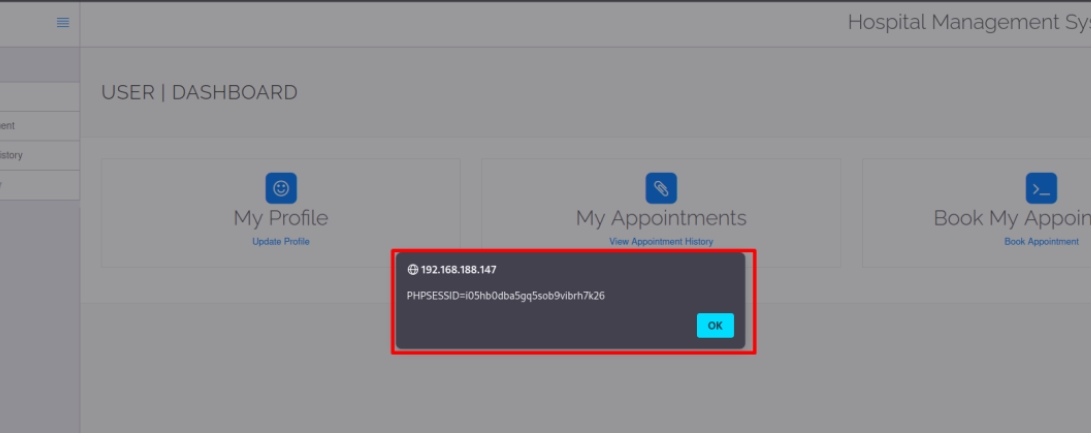
सफल लॉगिन पर, XSS पेलोड को उपयोगकर्ता के कुकीज़ प्रदर्शित करने वाला एक अलर्ट बॉक्स ट्रिगर करना चाहिए, जो संग्रहीत XSS भेद्यता के अस्तित्व को इंगित करता है।
हॉस्पिटल प्रबंधन प्रणाली में संग्रहीत XSS का प्रभाव
हॉस्पिटल प्रबंधन प्रणाली में संग्रहीत XSS भेद्यता के गंभीर परिणाम हो सकते हैं, जिनमें शामिल हैं:
रोगी डेटा का जोखिम:
पहचान की चोरी या धोखाधड़ी के लिए संवेदनशील रोगी डेटा की संभावित चोरी।
रोगी सुरक्षा जोखिम:
रोगी रिकॉर्ड में अनधिकृत परिवर्तन रोगी सुरक्षा को खतरे में डाल सकते हैं।
अनधिकृत कार्य:
हमलावर उपयोगकर्ताओं की ओर से कार्य निष्पादित कर सकता है, जिससे अनधिकृत पहुँच और संभावित दुरुपयोग हो सकता है।
विश्वास का क्षरण:
टूटे हुए विश्वास के कारण स्वास्थ्य सुविधा की प्रतिष्ठा को नुकसान।
विनियामक अनुपालन का उल्लंघन:
डेटा सुरक्षा विनियमों का उल्लंघन, जिसके परिणामस्वरूप जुर्माना और कानूनी परिणाम होते हैं।
स्वास्थ्य सेवाओं में व्यवधान:
रोगी देखभाल में संभावित व्यवधान, नुस्खे की त्रुटियाँ, या गंभीर स्वास्थ्य निहितार्थ वाले गलत निदान।
कानूनी और नैतिक निहितार्थ:
किसी भी नुकसान के लिए कानूनी दायित्व, साथ ही रोगी गोपनीयता के बारे में नैतिक चिंताएँ।
वित्तीय परिणाम:
उल्लंघन को ठीक करने से जुड़ी लागतें, जिनमें जाँच, सिस्टम अपग्रेड और कानूनी खर्च शामिल हैं।
शमन अनुशंसाएँ
इस भेद्यता को संबोधित करने के लिए, निम्नलिखित शमन उपायों को लागू करें:
इनपुट सत्यापन और स्वच्छता:
यह सुनिश्चित करने के लिए सख्त इनपुट सत्यापन और डेटा स्वच्छता दिनचर्या लागू करें कि उपयोगकर्ता-जनित सामग्री दुर्भावनापूर्ण कोड से मुक्त है। इसमें क्लाइंट और सर्वर दोनों पक्षों पर डेटा सत्यापन शामिल है।
अस्वीकरण
यह प्रोजेक्ट जानबूझकर संवेदनशील है और इसका उपयोग केवल शैक्षिक और परीक्षण उद्देश्यों के लिए किया जाना चाहिए। इसे उत्पादन वातावरण में तैनात न करें।
 sharathc213/cve-2023-7173