
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-76504-Proof-of-concept — EUVD-2026-89950 URL एन्कोडिंग (हेक्स एन्कोडिंग) का अनुचित प्रबंधन (CWE-177) | Kitploit
उपकरण/GitHubGitHub/shadowforge-cyber/cve-2026-76504-proof-of-concept
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणवेब सुरक्षापेनिट्रेशन टेस्टिंगप्रमाणीकरणरेड टीमिंगAPI सुरक्षा
GitHub
shadowforge-cyber/cve-2026-76504-proof-of-concept

CVE-2026-76504-Proof-of-concept

EUVD-2026-89950 URL एन्कोडिंग (हेक्स एन्कोडिंग) का अनुचित प्रबंधन (CWE-177)

रिपॉजिटरी देखें
24 दिन पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

Cisco Catalyst SD-WAN Manager — CVE-2026-76504

API सत्र प्रबंधन परत में URL एन्कोडिंग के अनुचित प्रबंधन (CWE-177) के कारण होने वाला अनधिकृत प्रमाणीकरण बायपास।
एक तैयार किया गया अनुरोध एक विशेषाधिकार प्राप्त एंडपॉइंट तक पहुँचता है और उसे प्रमाणित एडमिन सत्र के रूप में माना जाता है।

अवलोकन

यह भेद्यता एक दूरस्थ अनधिकृत हमलावर को Catalyst SD-WAN Manager API पर इच्छित एक्सेस नियंत्रणों को बायपास करने की अनुमति देती है। बायपास सफल होने के बाद, हमलावर पूर्ण प्रशासनिक विशेषाधिकारों के साथ कार्य करता है और कॉन्फ़िगरेशन पढ़ सकता है, सिस्टम स्थिति को संशोधित कर सकता है, या प्रबंधन कमांड जारी कर सकता है।

प्रभावित संस्करण

परीक्षण किया गया और कार्यशील पुष्टि की गई:

  • 20.9.x, 20.9.10.1 से पहले
  • 20.12.x, 20.12.8.2 से पहले
  • 20.15.x, 20.15.6.1 से पहले
  • 20.18.x, 20.18.4.1 से पहले
  • 26.1.x, 26.1.2.1 से पहले
  • 26.2, 26.2.1 से पहले

मूल कारण

URI डिकोडिंग असंगत रूप से की जाती है। कुछ हेक्स-एन्कोडेड अनुक्रम अनुरोध राउटर द्वारा स्वीकार किए जाते हैं लेकिन प्रमाणीकरण निर्णय से पहले सामान्यीकृत नहीं किए जाते हैं। परिणामस्वरूप, लक्षित API पथ के लिए सत्र सत्यापन तर्क छोड़ दिया जाता है।

उपयोग

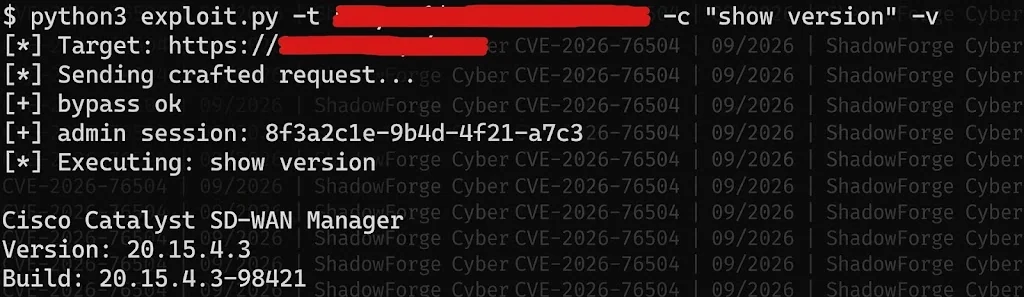
python3 exploit.py --target https://manager.example.com --cmd "show running-config"
# verification only
python3 exploit.py --target https://manager.example.com --check

# arbitrary admin action
python3 exploit.py --target https://manager.example.com --cmd "request nms all"

समर्थित विकल्प:
--target / -t
--cmd / -c
--check
--proxy
-v
image

एक्सप्लॉइट

निजी पहुँच के लिए हमसे संपर्क करें: [email protected]

क्षमताएँ

  • एन्कोडिंग बायपास अनुरोध तैयार करता है
  • बिना क्रेडेंशियल के एडमिन-स्तरीय API संदर्भ स्थापित करता है
  • उन्नत सत्र के अंतर्गत आपूर्ति किए गए प्रबंधन कमांड को निष्पादित करता है

व्यावहारिक मूल्य
भेद्यता के नियंत्रित सत्यापन, डिटेक्शन इंजीनियरिंग, और यह पुष्टि करने के लिए उपयोगी है कि लागू किया गया पैच वास्तव में एन्कोडिंग पथ को अवरुद्ध करता है।


श्रेय

रिपोर्ट और PoC: ShadowForge Cyber

टूल डाउनलोड करें
