 shadow1ng/fscan
एक इंट्रानेट व्यापक स्कैनिंग उपकरण, जो एक-क्लिक स्वचालित और सर्वांगीण भेद्यता स्कैनिंग की सुविधा प्रदान करता है। (एक इंट्रानेट व्यापक स्कैनिंग उपकरण, जो एक-क्लिक स्वचालित, सर्वांगीण भेद्यता स्कैनिंग को सक्षम बनाता है।)
# Fscan
[English](https://github.com/shadow1ng/fscan/blob/main/README_EN.md)
इंट्रानेट व्यापक स्कैनिंग टूल, एक-क्लिक स्वचालित भेद्यता स्कैनिंग।
**संस्करण**: 2.2.2
## विशेषताएँ
### स्कैनिंग क्षमता
- **होस्ट डिस्कवरी** - ICMP/Ping जीवितता पहचान, बड़े नेटवर्क सेगमेंट B/C सेगमेंट जीवितता सांख्यिकी का समर्थन
- **पोर्ट स्कैनिंग** - TCP पूर्ण कनेक्शन स्कैनिंग, 133 सामान्य पोर्ट अंतर्निहित, पोर्ट समूह (web/db/service/all) का समर्थन
- **सेवा पहचान** - बुद्धिमान प्रोटोकॉल पहचान, 20+ सेवा फिंगरप्रिंट मिलान का समर्थन
- **Web प्रोबिंग** - वेबसाइट शीर्षक, CMS फिंगरप्रिंट, Web मिडलवेयर, WAF/CDN पहचान (40+ फिंगरप्रिंट)
### ब्रूटफोर्स क्षमता
- **कमजोर पासवर्ड ब्रूटफोर्स** - 28 प्रकार की सेवा ब्रूटफोर्स (SSH/RDP/SMB/FTP/MySQL/MSSQL/Oracle/Redis आदि)
- **Hash क्रैकिंग** - NTLM Hash प्रमाणीकरण का समर्थन (SMB/WMI)
- **SSH कुंजी लॉगिन** - निजी कुंजी प्रमाणीकरण विधि का समर्थन
- **बुद्धिमान शब्दकोश** - 100+ सामान्य कमजोर पासवर्ड अंतर्निहित, {user} वेरिएबल प्रतिस्थापन का समर्थन
### भेद्यता पहचान
- **उच्च जोखिम भेद्यता** - MS17-010 (EternalBlue), SMBGhost (CVE-2020-0796)
- **अनधिकृत पहुँच** - Redis/MongoDB/Memcached/Elasticsearch आदि अनधिकृत पहचान
- **POC स्कैनिंग** - Web भेद्यता POC एकीकृत, Xray POC प्रारूप का समर्थन
- **DNSLog** - DNSLog आउट-ऑफ-बैंड पहचान का समर्थन
### भेद्यता शोषण
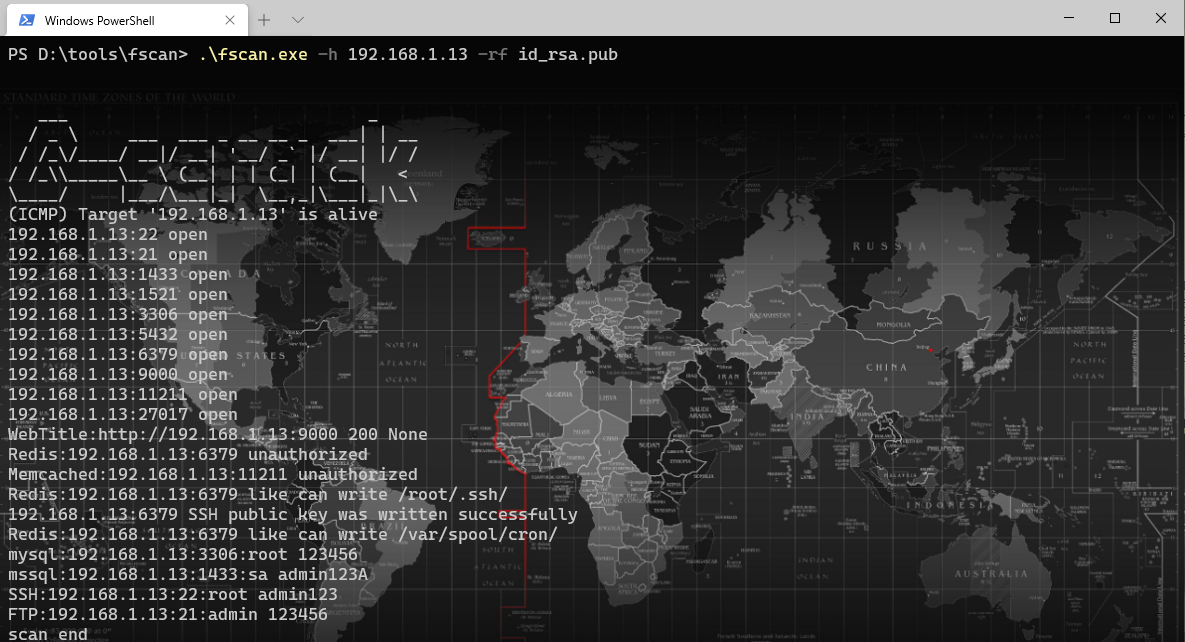
- **Redis शोषण** - सार्वजनिक कुंजी लिखना, शेड्यूल्ड टास्क लिखना, WebShell लिखना, मास्टर-स्लेव प्रतिकृति RCE
- **MS17-010 शोषण** - ShellCode इंजेक्शन, उपयोगकर्ता जोड़ने, कमांड निष्पादन का समर्थन
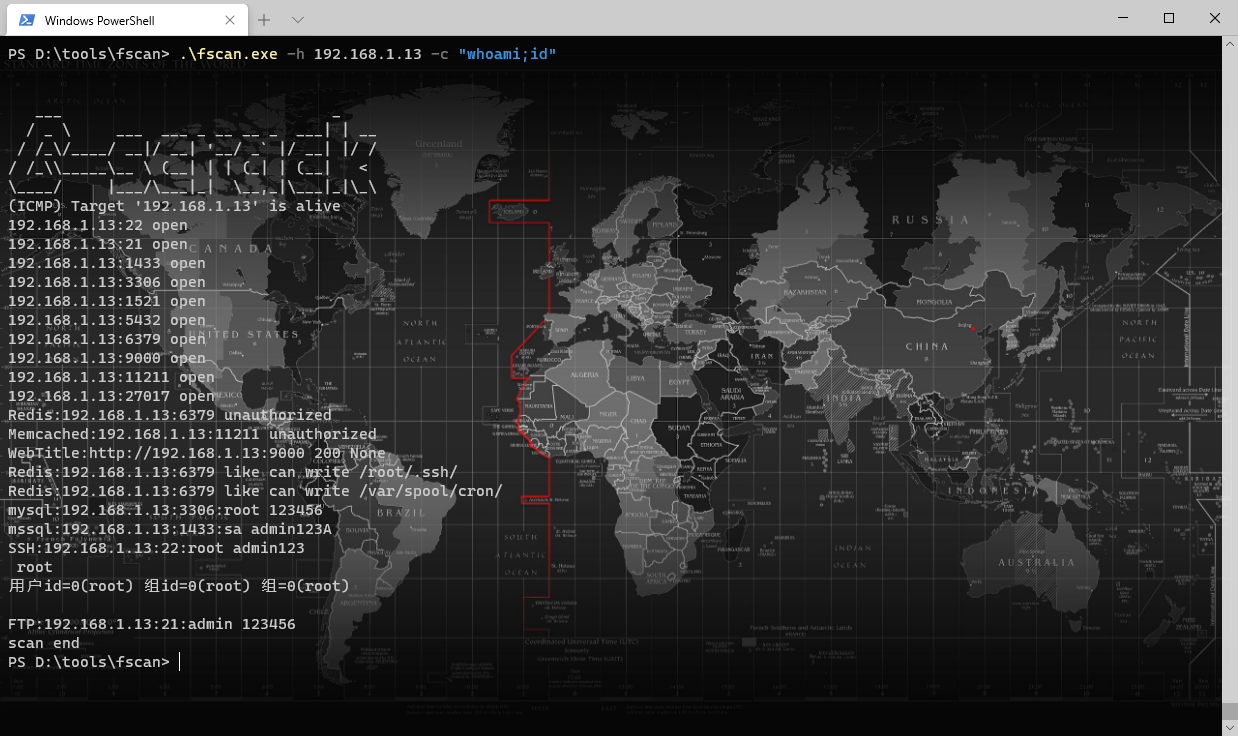
- **SSH कमांड निष्पादन** - प्रमाणीकरण सफल होने के बाद स्वचालित कमांड निष्पादन
### स्थानीय मॉड्यूल
- **सूचना संग्रह** - सिस्टम जानकारी, पर्यावरण चर, डोमेन कंट्रोलर जानकारी, नेटवर्क कार्ड कॉन्फ़िगरेशन
- **क्रेडेंशियल प्राप्ति** - मेमोरी डंप (MiniDump), कीलॉगर, रजिस्ट्री निर्यात
- **विशेषाधिकार बनाए रखना** - Systemd सेवा, Windows सेवा, शेड्यूल्ड टास्क, स्टार्टअप आइटम, LD_PRELOAD
- **रिवर्स Shell** - फॉरवर्ड Shell, रिवर्स Shell, SOCKS5 प्रॉक्सी सेवा
- **एंटीवायरस पहचान** - लक्ष्य होस्ट पर स्थापित सुरक्षा सॉफ़्टवेयर की पहचान
- **ट्रेस सफाई** - लॉग सफाई उपकरण
### इनपुट/आउटपुट
- **लक्ष्य इनपुट** - IP/CIDR/डोमेन/URL, फ़ाइल बैच आयात का समर्थन
- **बहिष्करण नियम** - विशिष्ट होस्ट, पोर्ट को बाहर करने का समर्थन
- **आउटपुट प्रारूप** - TXT/JSON/CSV बहु-प्रारूप आउटपुट
- **साइलेंट मोड** - कोई Banner नहीं, कोई प्रगति बार नहीं, कोई रंगीन आउटपुट नहीं
### नेटवर्क नियंत्रण
- **प्रॉक्सी समर्थन** - HTTP/SOCKS5 प्रॉक्सी, नेटवर्क कार्ड निर्दिष्ट करने का समर्थन
- **पैकेट भेजने का नियंत्रण** - दर सीमा, अधिकतम पैकेट भेजने की संख्या नियंत्रण
- **टाइमआउट नियंत्रण** - पोर्ट टाइमआउट, Web टाइमआउट, वैश्विक टाइमआउट स्वतंत्र कॉन्फ़िगरेशन
- **समवर्ती नियंत्रण** - पोर्ट स्कैन थ्रेड, सेवा स्कैन थ्रेड स्वतंत्र कॉन्फ़िगरेशन
### विस्तार कार्यक्षमता
- **SDK एम्बेडिंग** - `pkg/fscan` Go SDK प्रदान करता है, Agent या सुरक्षा प्लेटफ़ॉर्म में एम्बेड किया जा सकता है, कार्य नियंत्रण (Pause/Resume), रीयल-टाइम प्रगति कॉलबैक, TaskID ट्रैसेबिलिटी का समर्थन
- **Web प्रबंधन इंटरफ़ेस** - विज़ुअल स्कैन कार्य प्रबंधन (सशर्त संकलन -tags web)
- **Lab लैब वातावरण** - परीक्षण और सीखने के लिए अंतर्निहित Docker लैब
- **प्लगइन आर्किटेक्चर** - सेवा प्लगइन/Web प्लगइन/स्थानीय प्लगइन पृथक्करण, विस्तार में आसान
- **बहुभाषी समर्थन** - चीनी/अंग्रेजी इंटरफ़ेस स्विचिंग (-lang zh/en)
- **प्रदर्शन सांख्यिकी** - JSON प्रारूप प्रदर्शन रिपोर्ट (-perf)
## v2.1.0 चेंजलॉग
> इस अपडेट में **262 कमिट** शामिल हैं, जिसमें 30 नई सुविधाएँ, 120 बग फिक्स, 54 रीफैक्टरिंग, 14 प्रदर्शन अनुकूलन, 20 परीक्षण संवर्धन शामिल हैं।
### आर्किटेक्चर रीफैक्टरिंग
- **वैश्विक चर उन्मूलन** - Config/State ऑब्जेक्ट में स्थानांतरित, समवर्ती सुरक्षा और परीक्षण क्षमता में सुधार
- **SMB प्लगइन विलय** - smb/smb2/smbghost/smbinfo को एकीकृत प्लगइन में समेकित, smb_protocol.go जोड़ा गया
- **सेवा पहचान रीफैक्टरिंग** - Nmap-शैली fallback तंत्र लागू, पोर्ट फिंगरप्रिंट पहचान रणनीति अनुकूलित
- **आउटपुट सिस्टम रीफैक्टरिंग** - TXT रीयल-टाइम डिस्क फ्लश + डुअल राइट तंत्र, परिणाम हानि और अव्यवस्था समस्या हल
- **i18n फ्रेमवर्क अपग्रेड** - go-i18n में स्थानांतरित, core/plugins/webscan मॉड्यूल का पूर्ण कवरेज
- **HostInfo रीफैक्टरिंग** - Ports फ़ील्ड string से int में परिवर्तित, प्रकार सुरक्षा
- **फ़ंक्शन जटिलता अनुकूलन** - clusterpoc (125→30), EnhancedPortScan (111→20)
- **कोड ऑडिट** - P0-P2 स्तर की समस्याएँ ठीक की गईं, deadcode साफ़ किया गया
- **लॉग सिस्टम अनुकूलन** - LogDebug कॉल सफाई (71→18), स्टार्टअप लॉग आउटपुट सुव्यवस्थित
### प्रदर्शन अनुकूलन
- **रेगुलर एक्सप्रेशन प्री-कंपाइलेशन** - वैश्विक रेगुलर एक्सप्रेशन प्री-कंपाइल, बार-बार संकलन ओवरहेड से बचाव
- **मेमोरी अनुकूलन** - map[string]bool को map[string]struct{} में बदला गया मेमोरी बचाने के लिए
- **समवर्ती फिंगरप्रिंट मिलान** - मल्टी-गोरूटीन समानांतर मिलान, पहचान गति में सुधार
- **कनेक्शन पुन: उपयोग** - SOCKS5 वैश्विक डायलर पुन: उपयोग, बार-बार हैंडशेक से बचाव
- **स्लाइडिंग विंडो शेड्यूलिंग** - अनुकूली थ्रेड पूल + स्ट्रीमिंग इटरेटर, पोर्ट स्कैनिंग अनुकूलित
- **CEL कैश अनुकूलन** - POC स्कैनिंग CEL वातावरण कैश, बार-बार इनिशियलाइज़ेशन कम
- **पैकेज-स्तरीय चर निष्कर्षण** - proxyFailurePatterns/resourceExhaustedPatterns/sslSecondProbes आदि
- **पूर्व-आवंटित क्षमता** - रूपांतरण श्रृंखला सरलीकृत, एकल स्ट्रिंग प्रतिस्थापन
- **समवर्ती सुरक्षा अनुकूलन** - लॉक ग्रैन्युलैरिटी और मेमोरी आवंटन अनुकूलित
### नई सुविधाएँ
- **Web प्रबंधन इंटरफ़ेस** - विज़ुअल स्कैन कार्य प्रबंधन, रिस्पॉन्सिव लेआउट और प्रगति प्रदर्शन
- **बहु-प्रारूप POC अनुकूलन** - xray और afrog प्रारूप POC का समर्थन
- **बुद्धिमान स्कैन मोड** - ब्लूम फ़िल्टर डिडुप्लीकेशन + प्रॉक्सी अनुकूलन
- **संवर्धित फिंगरप्रिंट लाइब्रेरी** - FingerprintHub एकीकृत (3139 फिंगरप्रिंट)
- **Favicon फिंगरप्रिंट पहचान** - mmh3 और MD5 दोहरे प्रारूप hash मिलान का समर्थन
- **सामान्य संस्करण एक्सट्रैक्टर** - स्वचालित सेवा संस्करण जानकारी निष्कर्षण
- **फिंगरप्रिंट प्राथमिकता क्रम** - बुद्धिमान मिलान परिणाम क्रम
- **बुद्धिमान प्रोटोकॉल पहचान** - स्वचालित HTTP/HTTPS प्रोटोकॉल प्रकार पहचान
- **नेटवर्क कार्ड निर्दिष्ट करने की सुविधा** - VPN परिदृश्य का समर्थन (-iface पैरामीटर)
- **बहिष्कृत होस्ट फ़ाइल** - फ़ाइल से बहिष्कृत होस्ट पढ़ने का समर्थन (-ehf पैरामीटर)
- **ICMP टोकन बकेट दर सीमा** - उच्च गति स्कैनिंग से राउटर क्रैश को रोकना
- **पोर्ट स्कैन पुन: प्रयास** - विफलता पर स्वचालित पुन: स्कैन तंत्र
- **RDP वास्तविक प्रमाणीकरण** - grdp लाइब्रेरी एकीकृत सिस्टम फिंगरप्रिंट पहचान
- **SMB/FTP फ़ाइल सूची** - अनाम पहुँच पर स्वचालित फ़ाइल सूची
- **302 रीडायरेक्ट दोहरी पहचान** - मूल प्रतिक्रिया और रीडायरेक्ट के बाद प्रतिक्रिया फिंगरप्रिंट दोनों की पहचान
- **TXT आउटपुट URL सारांश** - अंत में Web सेवा URL सूची जोड़ी गई बैच परीक्षण के लिए
- **nmap कोर एकीकरण** - तीन प्रमुख सुधार: पहचान रणनीति/मिलान इंजन/संस्करण पार्सिंग
- **प्लगइन चयनात्मक संकलन** - Build Tags सिस्टम, सेवा/स्थानीय/Web प्लगइन स्वतंत्र संकलन का समर्थन
- **डिफ़ॉल्ट पोर्ट विस्तार** - 62 से 133 सामान्य पोर्ट तक विस्तारित
- **पूर्ण पोर्ट स्कैन समर्थन** - पोर्ट रेंज सीमा विस्तारित
- **HTTP रीडायरेक्ट नियंत्रण** - कॉन्फ़िगर करने योग्य रीडायरेक्ट गणना सीमा
- **प्रदर्शन विश्लेषण समर्थन** - pprof प्रदर्शन विश्लेषण और benchmark परीक्षण जोड़ा गया
- **TCP पैकेट सांख्यिकी** - सेवा प्लगइन TCP पैकेट भेजने की सांख्यिकी का समर्थन
- **fscan-lab लैब** - इंट्रानेट पेनेट्रेशन प्रशिक्षण प्लेटफ़ॉर्म, सभी भेद्यता परिदृश्यों को कवर करता है (अपूर्ण)
- **Redis शोषण संवर्धन** - पूर्ण Redis शोषण कार्यक्षमता पोर्ट की गई (सार्वजनिक कुंजी/शेड्यूल्ड टास्क/WebShell/मास्टर-स्लेव RCE लिखना)
- **rsync प्लगइन रीफैक्टरिंग** - go-rsync लाइब्रेरी का उपयोग करके प्रमाणीकरण तर्क पुनर्गठित
### बग फिक्स (120 आइटम, प्रमुख फिक्स सूचीबद्ध)
- **RDP नल पॉइंटर panic** - प्रमाणपत्र पार्सिंग के कारण क्रैश ठीक किया गया (#551)
- **बैच स्कैन छूट** - बड़े पैमाने पर स्कैनिंग में छूट की समस्या ठीक की गई (#304)
- **JSON आउटपुट प्रारूप** - आउटपुट प्रारूप त्रुटि ठीक की गई (#446)
- **Redis कमजोर पासवर्ड पहचान** - पहचान छूट की समस्या ठीक की गई (#447)
- **परिणाम रीयल-टाइम सहेजना** - स्कैन परिणाम समय पर सहेजे नहीं जाने की समस्या ठीक की गई (#469)
- **Nmap पार्सिंग ओवरफ़्लो** - ऑक्टल एस्केप पार्सिंग बग ठीक किया गया (#478)
- **फिंगरप्रिंट पहचान रेस कंडीशन** - webtitle/webpoc रेस समस्या ठीक की गई (#474)
- **MySQL कनेक्शन सत्यापन** - information_schema डेटाबेस का उपयोग करके सत्यापन में बदला गया
- **प्रॉक्सी पोर्ट गलत पहचान** - प्रॉक्सी मोड में पोर्ट स्थिति निर्णय त्रुटि ठीक की गई
- **Context टाइमआउट** - 22 स्थानों पर प्लगइन टाइमआउट अनुत्तरदायी समस्या ठीक की गई
- **ICMP रेस कंडीशन** - समवर्ती स्कैनिंग प्रतिस्पर्धा समस्या ठीक की गई
- **IPv6 पता प्रारूप** - 4 स्थानों पर पता प्रारूपण समस्या ठीक की गई
- **POC उच्च समवर्तीता हैंग** - Context प्रसार न होने की समस्या ठीक की गई
- **Ctrl+C परिणाम हानि** - परिणाम लेखन सुनिश्चित करने के लिए सिग्नल हैंडलिंग जोड़ी गई
- **SOCKS5 पूर्ण प्रतिध्वनि** - प्रॉक्सी कनेक्शन सत्यापन जोड़ा गया
- **सेवा पहचान लीक** - कनेक्शन ठीक से बंद न होने की समस्या ठीक की गई
- **webtitle प्रतिक्रिया त्याग** - आंशिक प्रतिक्रिया डेटा त्याग के कारण पहचान विफलता ठीक की गई
- **TXT भेद्यता जानकारी अनुपस्थित** - आउटपुट में भेद्यता विवरण छूट ठीक की गई
- **JSON फिंगरप्रिंट अनुपस्थित** - SERVICE परिणाम Target प्रारूप एकीकृत
- **स्कैन समय प्रदर्शन** - पूर्णता समय 0 के रूप में प्रदर्शित होने की समस्या ठीक की गई
- **झूठी भेद्यता रिकॉर्ड** - TXT आउटपुट सिस्टम पुनर्गठित गलत रिपोर्ट समाप्त
- **Redis क्रॉस-प्लेटफ़ॉर्म पथ** - शोषण कार्यक्षमता के पथ और टाइमआउट समस्या ठीक की गई
- **Windows संकलन चेतावनी** - fscan-lite प्लेटफ़ॉर्म संगतता ठीक की गई
- **Go 1.20 संगतता** - निर्भरता डाउनग्रेड करके संगतता बनाए रखी गई
### परीक्षण संवर्धन (20 आइटम)
- **यूनिट परीक्षण** - कोर मॉड्यूल कवरेज 74-100%
- **समवर्ती सुरक्षा परीक्षण** - State ऑब्जेक्ट, फिंगरप्रिंट मिलान इंजन विशेष परीक्षण
- **एकीकरण परीक्षण** - Web स्कैन/पोर्ट स्कैन/सेवा पहचान/SSH प्रमाणीकरण/ICMP पहचान
- **CLI पैरामीटर परीक्षण** - कमांड लाइन पैरामीटर पार्सिंग सत्यापन
- **प्रदर्शन बेंचमार्क परीक्षण** - AdaptivePool, सेवा पहचान रणनीति benchmark
- **ResultBuffer परीक्षण** - डिडुप्लीकेशन और पूर्णता स्कोरिंग सत्यापन
### इंजीनियरिंग सुधार
- **CI प्रक्रिया अनुकूलन** - golangci-lint v2 अपग्रेड, बिल्ड चरण सरलीकृत
- **Issue स्वचालन** - GitHub Issue टेम्पलेट अनुकूलन, Project स्वचालन वर्कफ़्लो
- **Lint पूर्ण फिक्स** - revive/errcheck/shadow/staticcheck/gosimple सभी पास
- **README पुनर्लेखन** - चीनी और अंग्रेजी दस्तावेज़ पूर्णतः अद्यतन
- **कोड प्रारूप एकीकरण** - gofmt/goimports मानकीकृत
## त्वरित शुरुआत
```bash
# C सेगमेंट स्कैन करें
./fscan -h 192.168.1.1/24
# पोर्ट निर्दिष्ट करें
./fscan -h 192.168.1.1 -p 22,80,443,3389
# केवल जीवितता पहचान
./fscan -h 192.168.1.1/24 -ao
# ब्रूटफोर्स अक्षम करें
./fscan -h 192.168.1.1/24 -nobr
# Web स्कैन
./fscan -u http://192.168.1.1
# स्थानीय प्लगइन
./fscan -local systeminfo
# Hash क्रैकिंग
./fscan -h 192.168.1.1 -m smb2 -user admin -hash xxxxx
# Redis सार्वजनिक कुंजी लिखें
./fscan -h 192.168.1.1 -m redis -rf id_rsa.pub
```
## संकलन
```bash
# मानक संकलन
go build -ldflags="-s -w" -trimpath -o fscan .
# Web प्रबंधन इंटरफ़ेस के साथ
go build -tags web -ldflags="-s -w" -trimpath -o fscan-web .
```
## स्थापना
```bash
# Arch Linux
yay -S fscan-git
```
## स्क्रीनशॉट
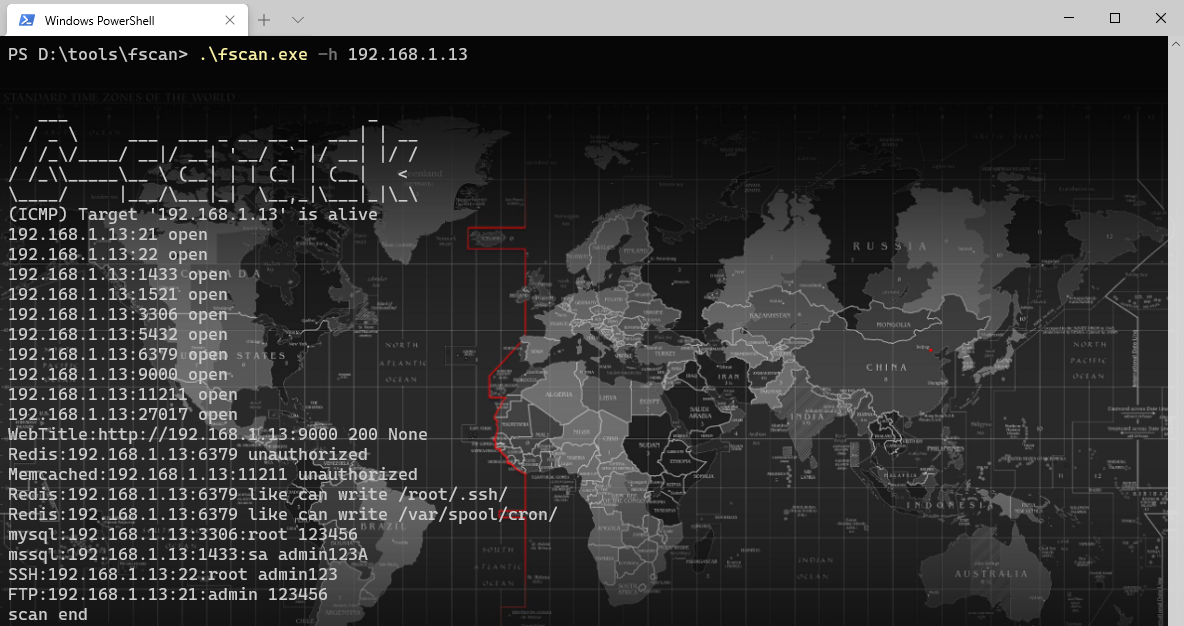
वर्तमान बिल्ड में उपलब्ध मॉड्यूल नाम, प्रकार, डिफ़ॉल्ट पोर्ट और कॉल विधि देखने के लिए `fscan -list-plugins` का उपयोग करें।
`-m` के माध्यम से निश्चित पोर्ट वाले मॉड्यूल निर्दिष्ट करते समय और `-p/-pf` पास न करने पर, स्कैन रेंज चयनित मॉड्यूल के डिफ़ॉल्ट पोर्ट के संघ का उपयोग करती है;
उदाहरण के लिए `fscan -hf ip.txt -m netbios` `137,139` का उपयोग करता है। `-p` निर्दिष्ट करके गैर-मानक पोर्ट स्कैन किए जा सकते हैं, Web मॉड्यूल अभी भी सामान्य पोर्ट रेंज का उपयोग करता है।
`-pwda/-usera` डिफ़ॉल्ट शब्दकोश में जोड़े जाते हैं; `-pwd/-user` या `-pwdf/-userf` के साथ उपयोग करने पर, निर्दिष्ट शब्दकोश में जोड़े जाते हैं।
`fscan.exe -h 192.168.x.x`

`fscan.exe -h 192.168.x.x -rf id_rsa.pub` (Redis सार्वजनिक कुंजी लिखें)
`fscan.exe -h 192.168.x.x -m ssh -user root -pwd password`
`fscan.exe -h 192.168.x.x -m ssh -user root -pwda pass1 pass2 pass3` (कई पासवर्ड जोड़ें)
`fscan.exe -h 192.168.x.x -p80 -proxy http://127.0.0.1:8080`

`fscan.exe -h 192.168.x.x -socks5 socks5://user:[email protected]:1080` (SOCKS5 प्रमाणीकरण प्रॉक्सी)
`fscan.exe -h 192.168.x.x -p 139 -m netbios`


`fscan.exe -h 192.0.0.0/8 -m icmp`


## रोडमैप
### अपडेट योजना
- **अपडेट चक्र** - मासिक संस्करण रिलीज़
- **पहले दो सप्ताह** - नई सुविधा विकास और फ़ीचर अपडेट
- **अंतिम दो सप्ताह** - बग फिक्स और कोड एकीकरण
- **PR का स्वागत है** - आपके योगदान की प्रतीक्षा है!
### SDK और Agent एकीकरण
- SDK क्षमताओं का विस्तार, एंड-साइड Agent एम्बेडिंग समर्थन में सुधार
- ब्रेकपॉइंट रिज़्यूम स्कैन, बैंडविड्थ-स्तरीय दर सीमा, मेमोरी वॉटर लेवल नियंत्रण
- अधिक Agent परिदृश्यों के एकीकरण उदाहरण
### प्लगइन पारिस्थितिकी
- सेवा प्लगइन कवरेज का निरंतर विस्तार
- प्रत्येक सेवा प्लगइन के लिए अधिक भेद्यता पहचान और शोषण क्षमता विकसित करना
- प्लगइन API को पश्चगामी संगत बनाए रखना, पुराने संस्करण POC की निरंतर उपलब्धता सुनिश्चित करना
### Fscan-lite
- C भाषा में पुनर्लिखित हल्का संस्करण
- छोटा आकार, कम निर्भरताएँ
- अधिक एम्बेडेड/प्रतिबंधित वातावरण का समर्थन
- निर्देशिका: [fscan-lite](https://github.com/shadow1ng/fscan/blob/main/fscan-lite)
### Fscan-lab
- इंट्रानेट पेनेट्रेशन परीक्षण लैब वातावरण
- fscan द्वारा समर्थित सभी भेद्यता परिदृश्यों को कवर करता है
- विकास परीक्षण और कार्यक्षमता सत्यापन प्लेटफ़ॉर्म
- नौसिखिया सीखने और कौशल अभ्यास वातावरण
- निर्देशिका: [fscan-lab](https://github.com/shadow1ng/fscan/blob/main/fscan-lab)
## अस्वीकरण
यह टूल केवल **कानूनी रूप से अधिकृत** उद्यम सुरक्षा निर्माण गतिविधियों के लिए है। उपयोग से पहले सुनिश्चित करें कि आपको अधिकृत किया गया है, स्थानीय कानूनों और विनियमों का अनुपालन करें, **अनधिकृत लक्ष्यों को स्कैन न करें**। लेखक किसी भी अवैध उपयोग से उत्पन्न परिणामों के लिए उत्तरदायी नहीं है।
## 404StarLink
fscan [404Team स्टारलिंक प्लान 2.0](https://github.com/knownsec/404StarLink2.0-Galaxy) का सदस्य प्रोजेक्ट है।
## Star ट्रेंड
[](https://starchart.cc/shadow1ng/fscan)
## दान
[लेखक को पेय पिलाएँ](https://github.com/shadow1ng/fscan/blob/main/image/sponsor.png)
## संदर्भ
- https://github.com/Adminisme/ServerScan
- https://github.com/netxfly/x-crack
- https://github.com/hack2fun/Gscan
- https://github.com/k8gege/LadonGo
- https://github.com/jjf012/gopoc
- https://github.com/chainreactors/gogo
- https://github.com/0x727/FingerprintHub
- https://github.com/killmonday/fscanx







