
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2021-30146 — Seafile 7.0.5 स्थायी XSS | Kitploit
उपकरण/GitHubGitHub/security-avs/cve-2021-30146
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणवेब सुरक्षापेनिट्रेशन टेस्टिंग
GitHubsecurity-avs/cve-2021-30146

CVE-2021-30146

Seafile 7.0.5 स्थायी XSS

रिपॉजिटरी देखें
245 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2021-30146

Seafile 7.0.5 स्थायी XSS

[सुझावित विवरण]: एप्लिकेशन (सर्वर संस्करण: 7.0.5 Seafile) शेयर लाइब्रेरी कार्यक्षमता के माध्यम से स्थायी XSS के लिए संवेदनशील है।

[अतिरिक्त जानकारी]: Seafile एक ओपन सोर्स, स्व-होस्टेड फ़ाइल सिंक और शेयर समाधान है जिसमें उच्च प्रदर्शन और विश्वसनीयता है।

[भेद्यता प्रकार]: क्रॉस साइट स्क्रिप्टिंग (XSS)

भेद्यता के बारे में विक्रेता को एक पत्र भेजा गया था।

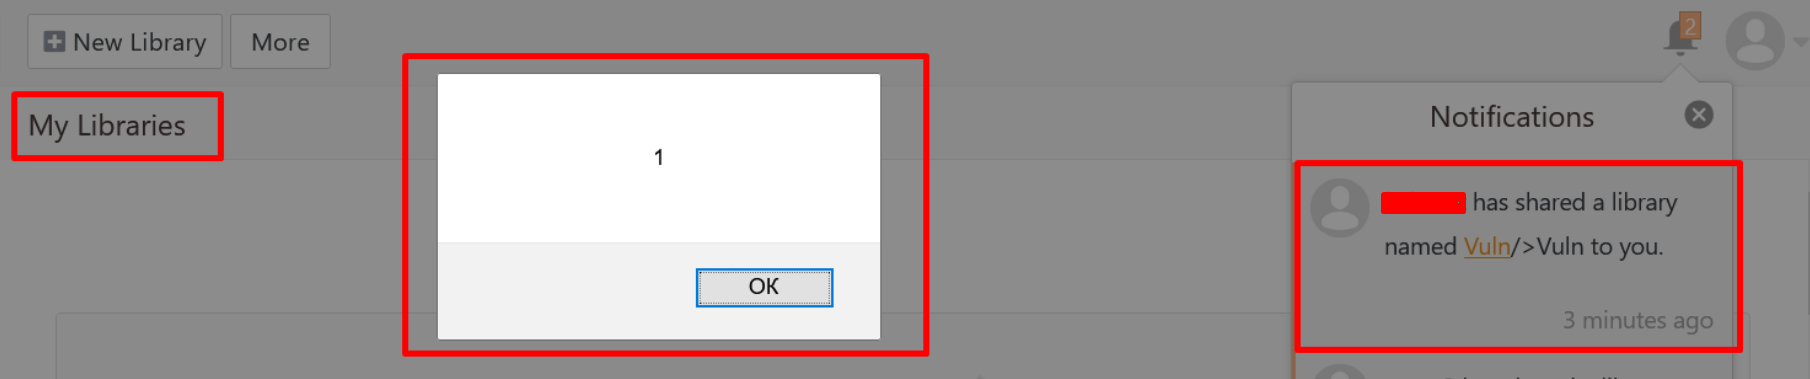
[हमले के वेक्टर]: स्थानीय खाते वाला हमलावर अन्य उपयोगकर्ताओं के साथ विशेष रूप से बनाई गई लाइब्रेरी को साझा करने में सक्षम है जिसमें दुर्भावनापूर्ण जावास्क्रिप्ट कोड हो। दुर्भावनापूर्ण जावास्क्रिप्ट कोड पीड़ित खाते में सूचना संदेश के माध्यम से निष्पादित होता है। हमलावर एक ही प्रयास में एप्लिकेशन के सभी उपयोगकर्ताओं पर हमला कर सकता है।

[खोज]: अलेक्जेंडर सेमेनेंको

[प्रूफ ऑफ कॉन्सेप्ट]:
alt text

टूल डाउनलोड करें