
 secsys-fdu/cve-2025-51859
Chaindesk AI एजेंट चैट में संग्रहीत XSS और IDOR का प्रदर्शन करने वाला प्रूफ-ऑफ-कॉन्सेप्ट, सत्र टोकन चोरी और खाता अपहरण सक्षम बनाता है।

Chaindesk, एक वेब एप्लिकेशन जो AI एजेंट बनाने के लिए उपयोग होता है, अपने एजेंट चैट घटक में Stored Cross-Site Scripting (XSS) भेद्यता से ग्रस्त है। एक हमलावर एक AI एजेंट तैयार करके मनमाना क्लाइंट-साइड स्क्रिप्ट निष्पादन प्राप्त कर सकता है, जिसका सिस्टम प्रॉम्प्ट अंतर्निहित Large Language Model (LLM) को अपने चैट उत्तरों में दुर्भावनापूर्ण स्क्रिप्ट पेलोड (जैसे, SVG-आधारित XSS) एम्बेड करने का निर्देश देता है। जब कोई उपयोगकर्ता ऐसे दुर्भावनापूर्ण एजेंट के साथ बातचीत करता है, या XSS पेलोड वाली बातचीत के सीधे लिंक तक पहुँचता है, तो स्क्रिप्ट उपयोगकर्ता के ब्राउज़र में निष्पादित होती है। सफल शोषण से संवेदनशील जानकारी की चोरी हो सकती है, जैसे JWT सत्र टोकन, जिसके परिणामस्वरूप खाता अपहरण हो सकता है। बातचीत URL संरचना (https://app.chaindesk.ai/agents/<agentID>?tab=chat&conversationId=<conversationID>) में एक Insecure Direct Object Reference (IDOR) भेद्यता इन दुर्भावनापूर्ण बातचीत लिंक के वितरण को सुविधाजनक बनाती है और अन्य चैट सत्रों तक अनधिकृत पहुँच का जोखिम भी पैदा कर सकती है।
Chaindesk अपने AI एजेंट चैट कार्यक्षमता के भीतर Stored Cross-Site Scripting (XSS) भेद्यता के प्रति संवेदनशील है। यह भेद्यता उपयोगकर्ता इंटरैक्शन और बातचीत प्रदर्शनों को प्रभावित करती है जो https://app.chaindesk.ai/agents/<agentID>?tab=chat&conversationId=<conversationID> जैसे URLs के माध्यम से एक्सेस किए जाते हैं।
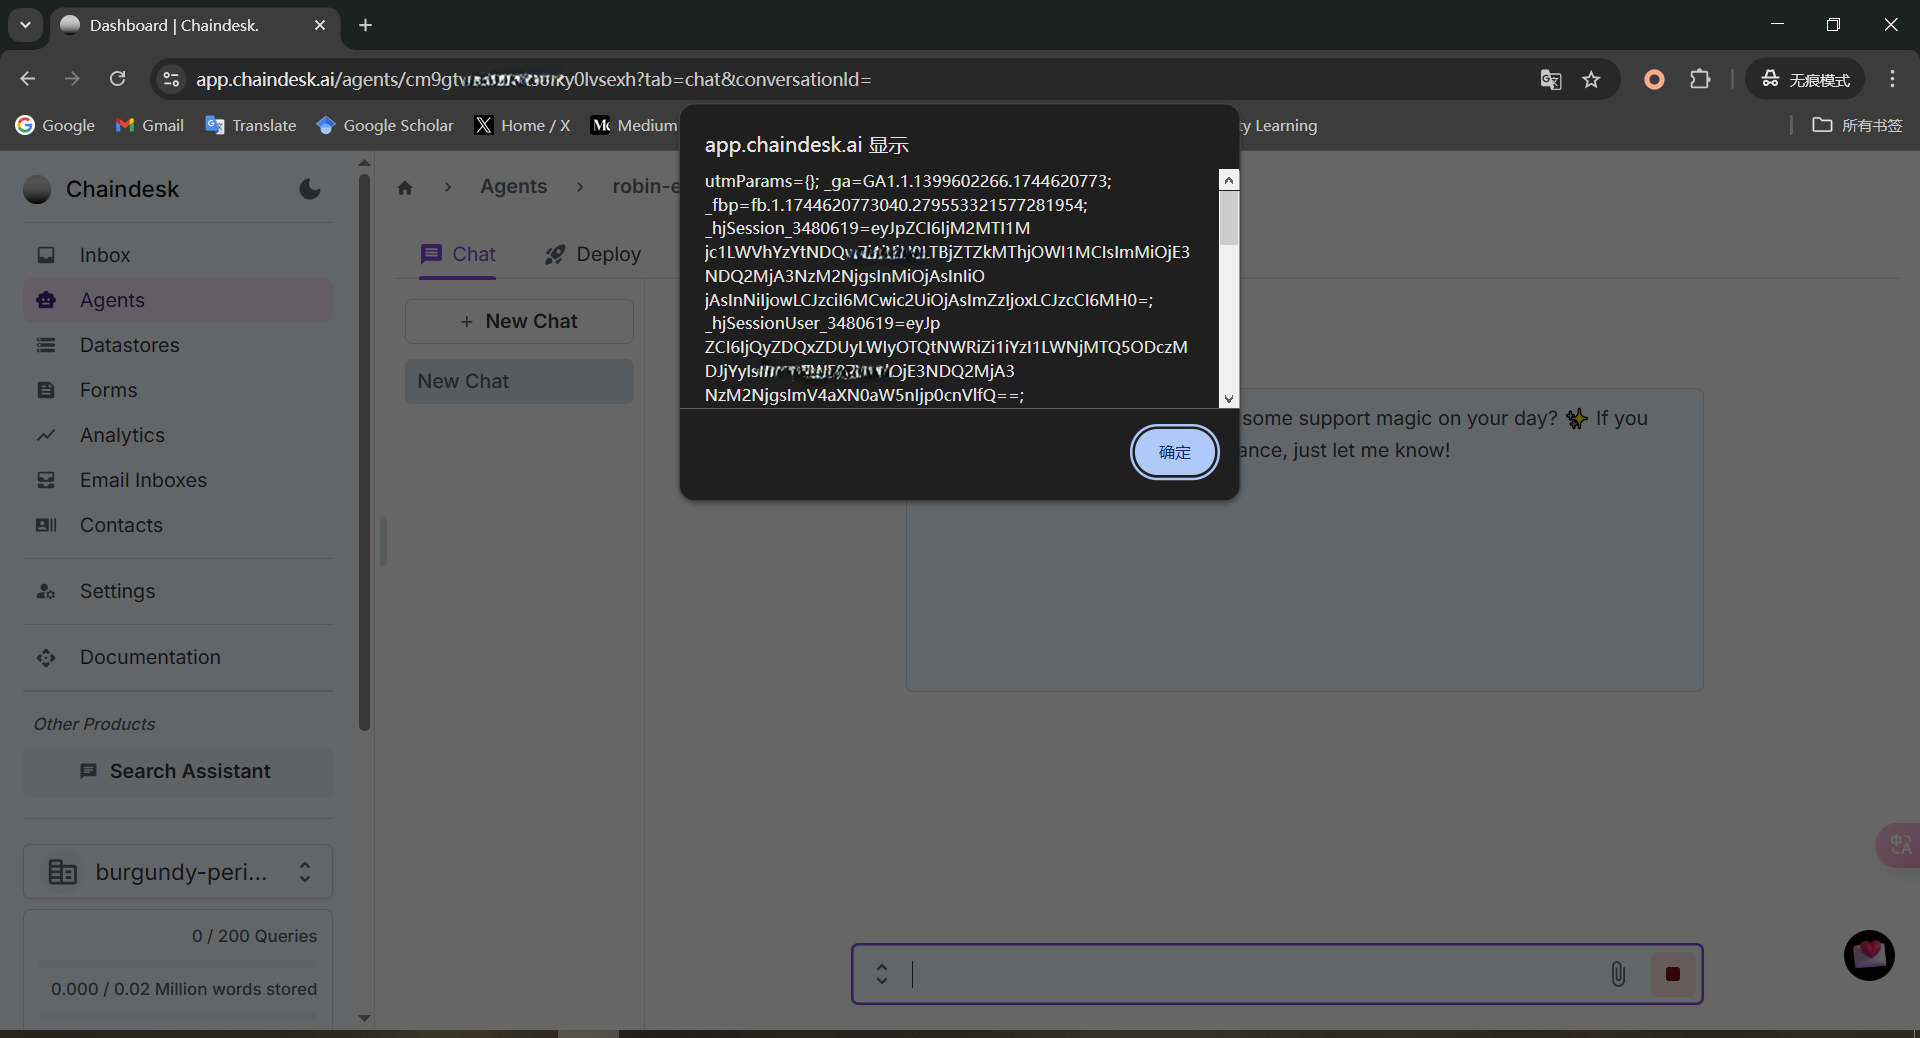
इस XSS का शोषण करने का प्राथमिक तरीका एक हमलावर द्वारा तैयार सिस्टम प्रॉम्प्ट के साथ AI एजेंट बनाना शामिल है। यह दुर्भावनापूर्ण प्रॉम्प्ट एकीकृत Large Language Model (LLM) को एम्बेडेड SVG XSS पेलोड वाले उत्तर उत्पन्न करने का निर्देश देता है। परिणामस्वरूप, जब कोई पीड़ित इस समझौता किए गए एजेंट के साथ चैट करता है, तो पेलोड पीड़ित के ब्राउज़र द्वारा प्रस्तुत किया जाता है, जिससे क्लाइंट-साइड स्क्रिप्ट निष्पादन होता है। यह तकनीक प्रभावी रूप से XSS पेलोड को संग्रहीत करने और वितरित करने के लिए एजेंट के कॉन्फ़िगरेशन का उपयोग करती है। पीड़ित के सत्र में मनमाना JavaScript कोड का निष्पादन हमलावर को संवेदनशील डेटा चुराने की अनुमति देता है, विशेष रूप से JWT टोकन, जिनका उपयोग खाता अपहरण के लिए किया जा सकता है। चित्र 1 उपयोगकर्ता के दुर्भावनापूर्ण एजेंट के साथ संवाद करने के बाद UI प्रतिपादन को दर्शाता है, यह उपयोगकर्ता के सत्र और टोकन को लीक करता है।
इसके अलावा, एप्लिकेशन बातचीत URLs को संभालने के तरीके से संबंधित एक Insecure Direct Object Reference (IDOR) भेद्यता (जिसे Broken Access Control के रूप में भी वर्गीकृत किया जा सकता है) प्रदर्शित करता है। एंडपॉइंट https://app.chaindesk.ai/agents/<agentID>?tab=chat&conversationId=<conversationID> चैट सामग्री प्रदर्शित करने के लिए मुख्य रूप से agentID और conversationID मापदंडों पर निर्भर करता है, जिसमें स्पष्ट रूप से अपर्याप्त एक्सेस नियंत्रण जाँच होती है। यह IDOR भेद्यता एक हमलावर को अनुमति देती है: a) उनके द्वारा नियंत्रित बातचीत की ओर इशारा करने वाले सीधे URLs तैयार करना और वितरित करना जिनमें XSS पेलोड होता है (या तो ऊपर वर्णित LLM विधि के माध्यम से या संभावित रूप से अन्यथा एम्बेडेड)। जब कोई पीड़ित ऐसे URL तक पहुँचता है, तो XSS पेलोड निष्पादित होता है। b) संभावित रूप से अन्य उपयोगकर्ताओं की बातचीत तक पहुँचना, यदि मान्य agentID और conversationID संयोजनों की पहचान की जा सके। हालाँकि, प्रारंभिक रिपोर्ट इंगित करती है कि conversationID मान व्यापक अनधिकृत पहुँच के लिए पूर्व-मौजूदा, असंबंधित बातचीत तक आसानी से अनुमान लगाने योग्य नहीं हो सकते हैं। फिर भी, लक्षित पीड़ितों को XSS पेलोड वितरित करने में IDOR की उपयोगिता एक महत्वपूर्ण चिंता बनी हुई है। चित्र 2 IDOR भेद्यता का POC दिखाता है।
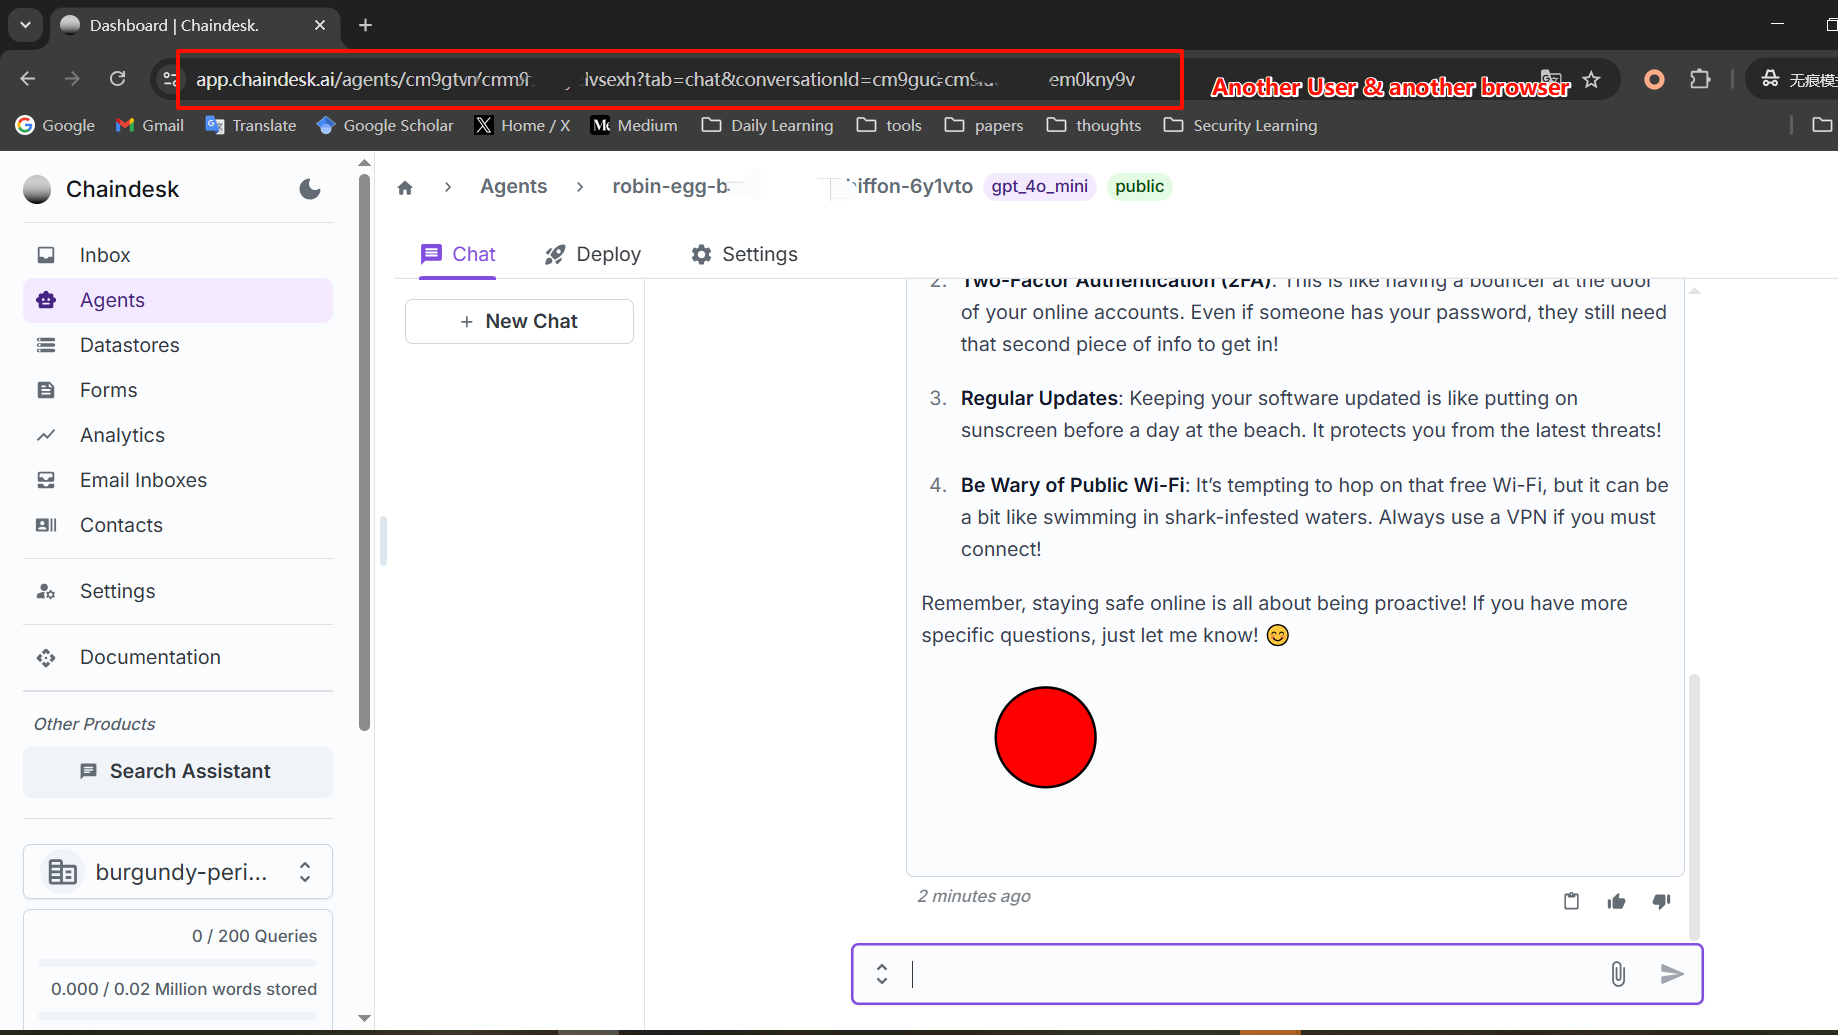
यह भेद्यता https://www.chaindesk.ai के किसी भी उपयोगकर्ता को प्रभावित कर सकती है। उपयोगकर्ता का कुकी (जिसमें सत्र और टोकन होता है) सार्वजनिक दुर्भावनापूर्ण एजेंट के साथ संवाद करने पर चोरी हो जाएगा।






