 secsys-fdu/cve-2025-51858
CVE-2025-51858 का दस्तावेज़ीकरण, ChatPlayground.ai में एक self-XSS भेद्यता जो JWT चोरी और खाता अपहरण को सक्षम बनाती है, साथ ही /api/chat-history में एक IDOR जो लगातार चैट डेटा रिसाव का कारण बनता है।

ChatPlayground.ai एक लोकप्रिय वेब एप्लिकेशन है जो AI मॉडलों की तुलना करने के लिए उपयोग किया जाता है। चैट घटक में एक क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता मौजूद है। इससे JWT टोकन की चोरी और दूरस्थ खाता अपहरण हो सकता है। इसके अतिरिक्त, /api/chat-history एंडपॉइंट कमजोर अभिगम नियंत्रण (IDOR) प्रदर्शित करता है। एक हमलावर, JWT टोकन में मौजूद username के साथ पीड़ित के चैट इतिहास तक पहुँचने के लिए इस IDOR का शोषण कर सकता है, जिससे JWT टोकन समाप्त होने के बाद भी निजी डेटा का रिसाव हो सकता है।
ChatPlayground.ai एक लोकप्रिय वेब एप्लिकेशन है जो AI मॉडलों की तुलना करने के लिए उपयोग किया जाता है। ChatPlayground.ai के चैट घटक (https://www.chatplayground.ai/chat/) में एक क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता मौजूद है, जो AI मॉडलों की तुलना करने के लिए एक लोकप्रिय प्लेटफ़ॉर्म है। पीड़ितों पर चैट घटक में दुर्भावनापूर्ण टेक्स्ट को कॉपी और पेस्ट करके हमला किया जा सकता है।
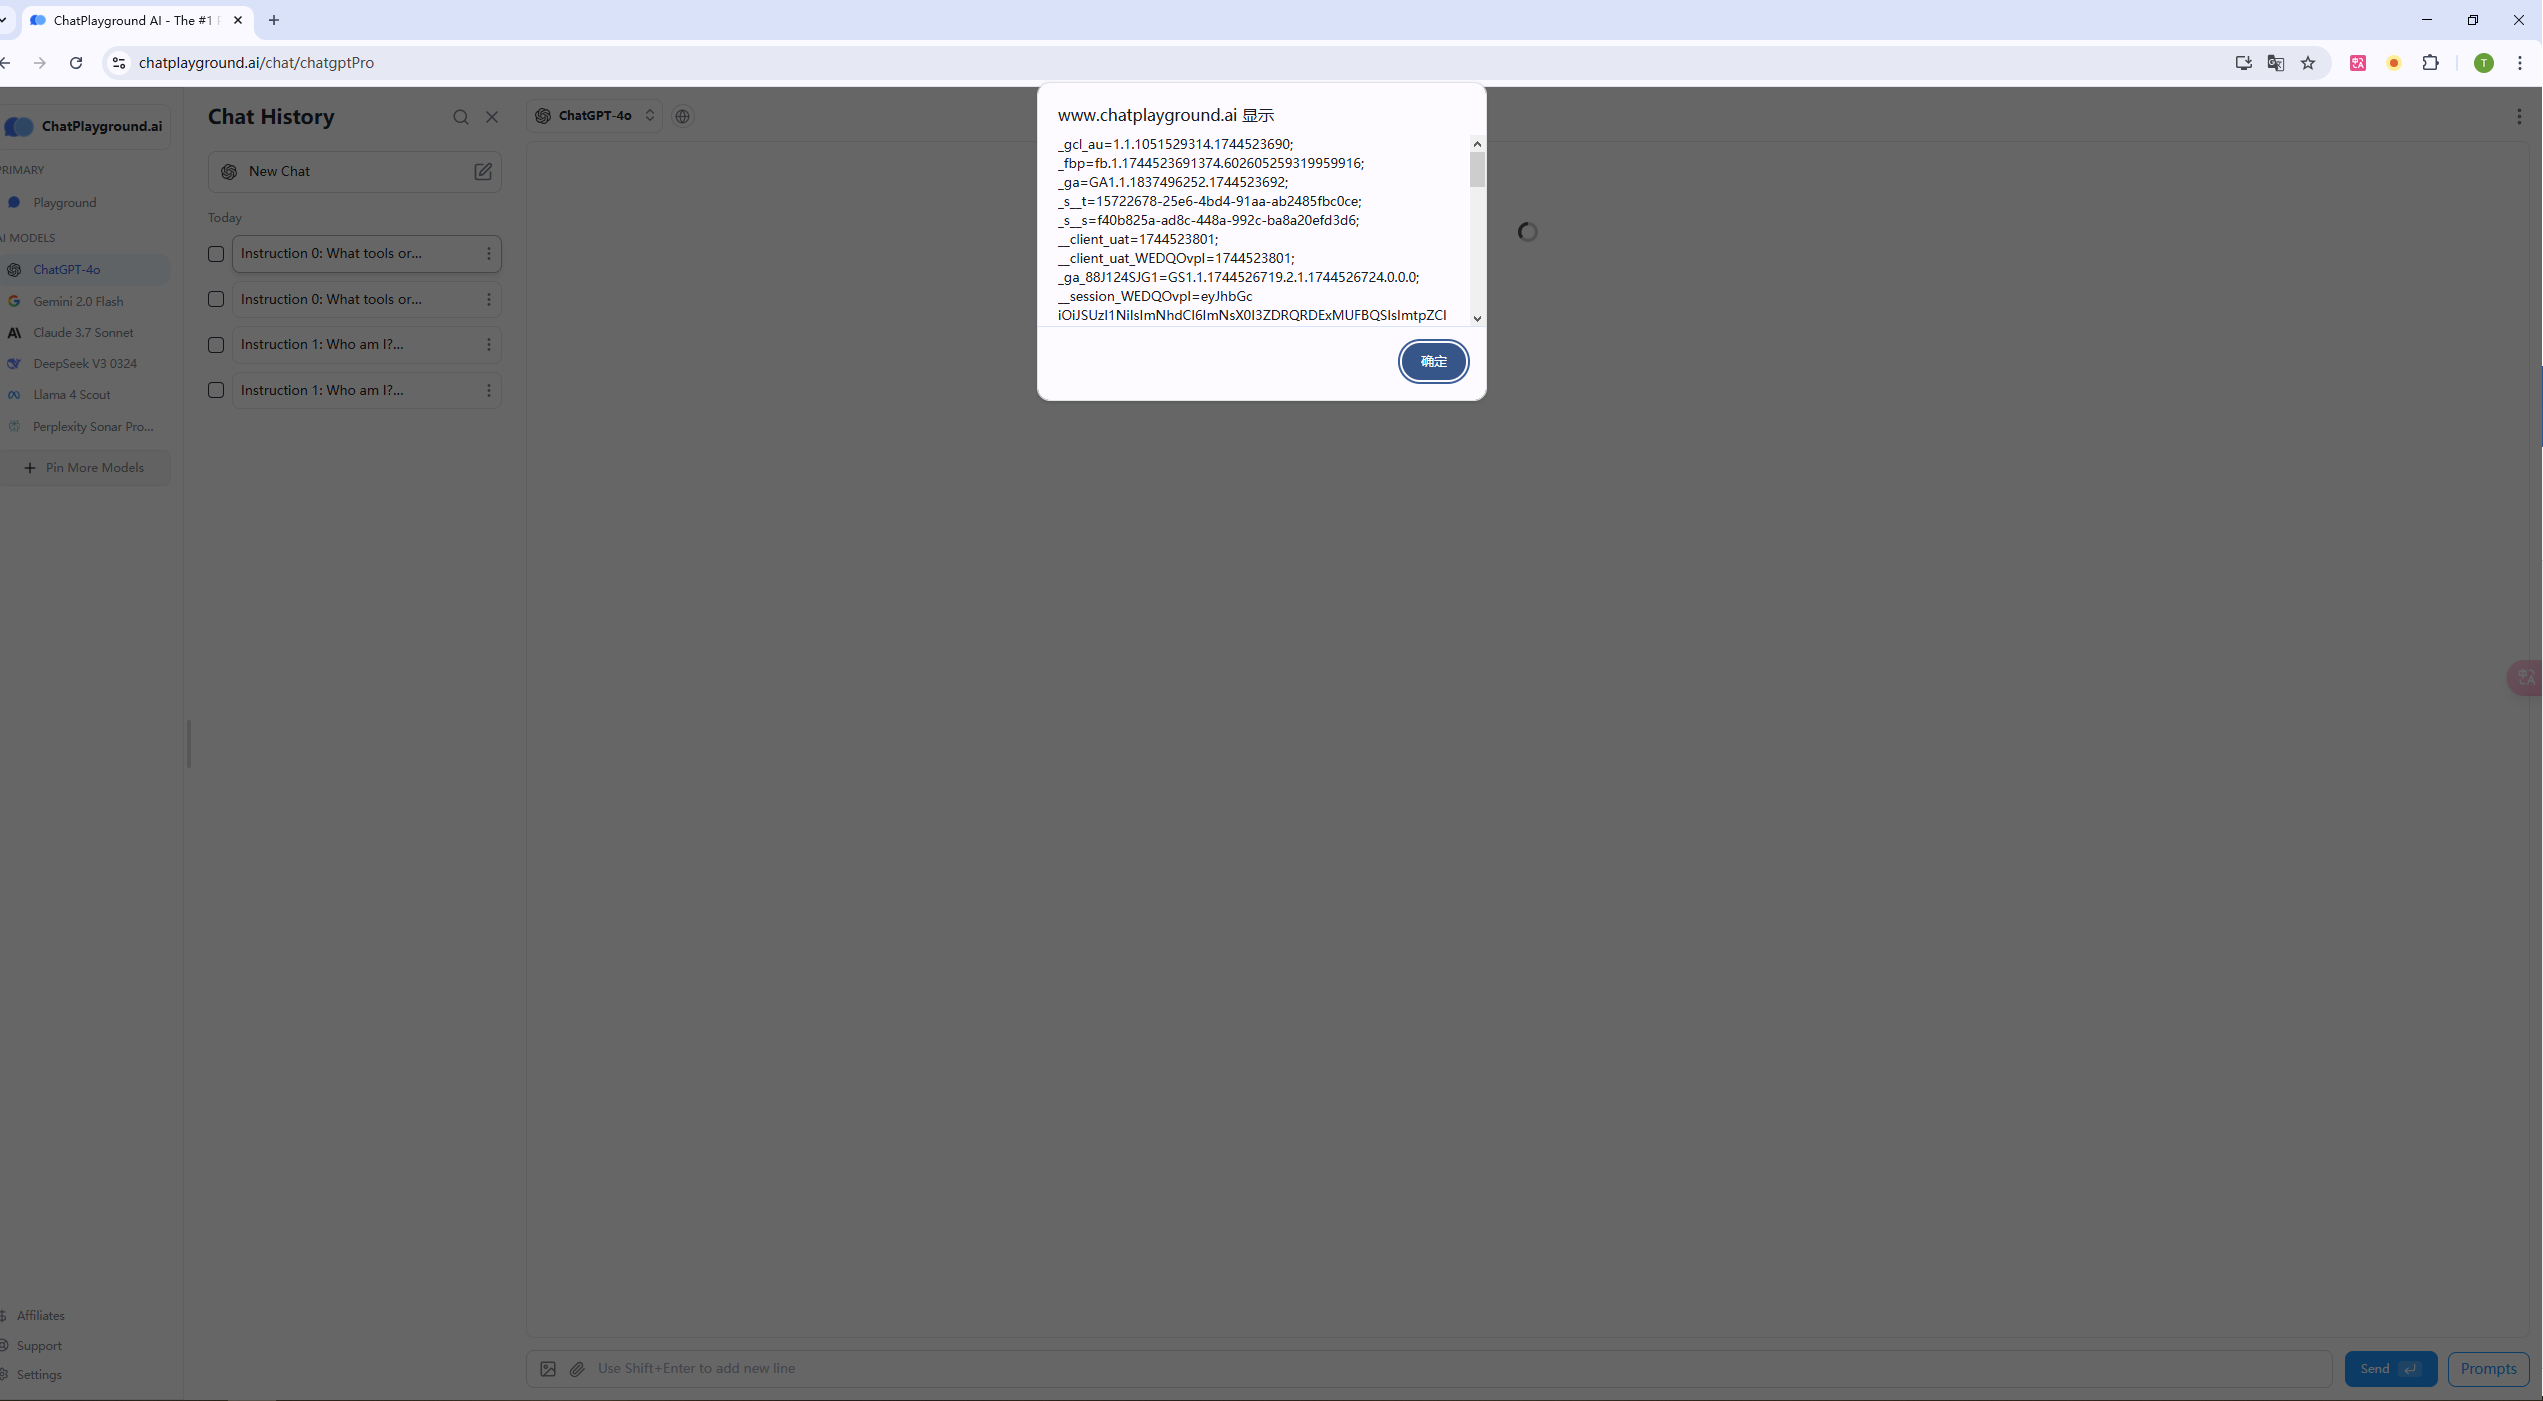
एक हमलावर दुर्भावनापूर्ण टेक्स्ट के भीतर एक SVG XSS पेलोड एम्बेड करके मनमाना JavaScript कोड निष्पादित कर सकता है। यह एक self-XSS भेद्यता है। JavaScript कोड निष्पादित करके, हमलावर पीड़ित का JWT टोकन (जो उपयोगकर्ता की लॉगिन स्थिति की पहचान करने के लिए उपयोग किया जाता है) प्राप्त कर सकता है, जिससे दूरस्थ खाता अपहरण हो सकता है। चित्र 1 उपयोगकर्ता द्वारा Self-XSS पेलोड इनपुट करने के बाद UI रेंडरिंग दिखाता है, यह उपयोगकर्ता के JWT टोकन को लीक कर देता है।
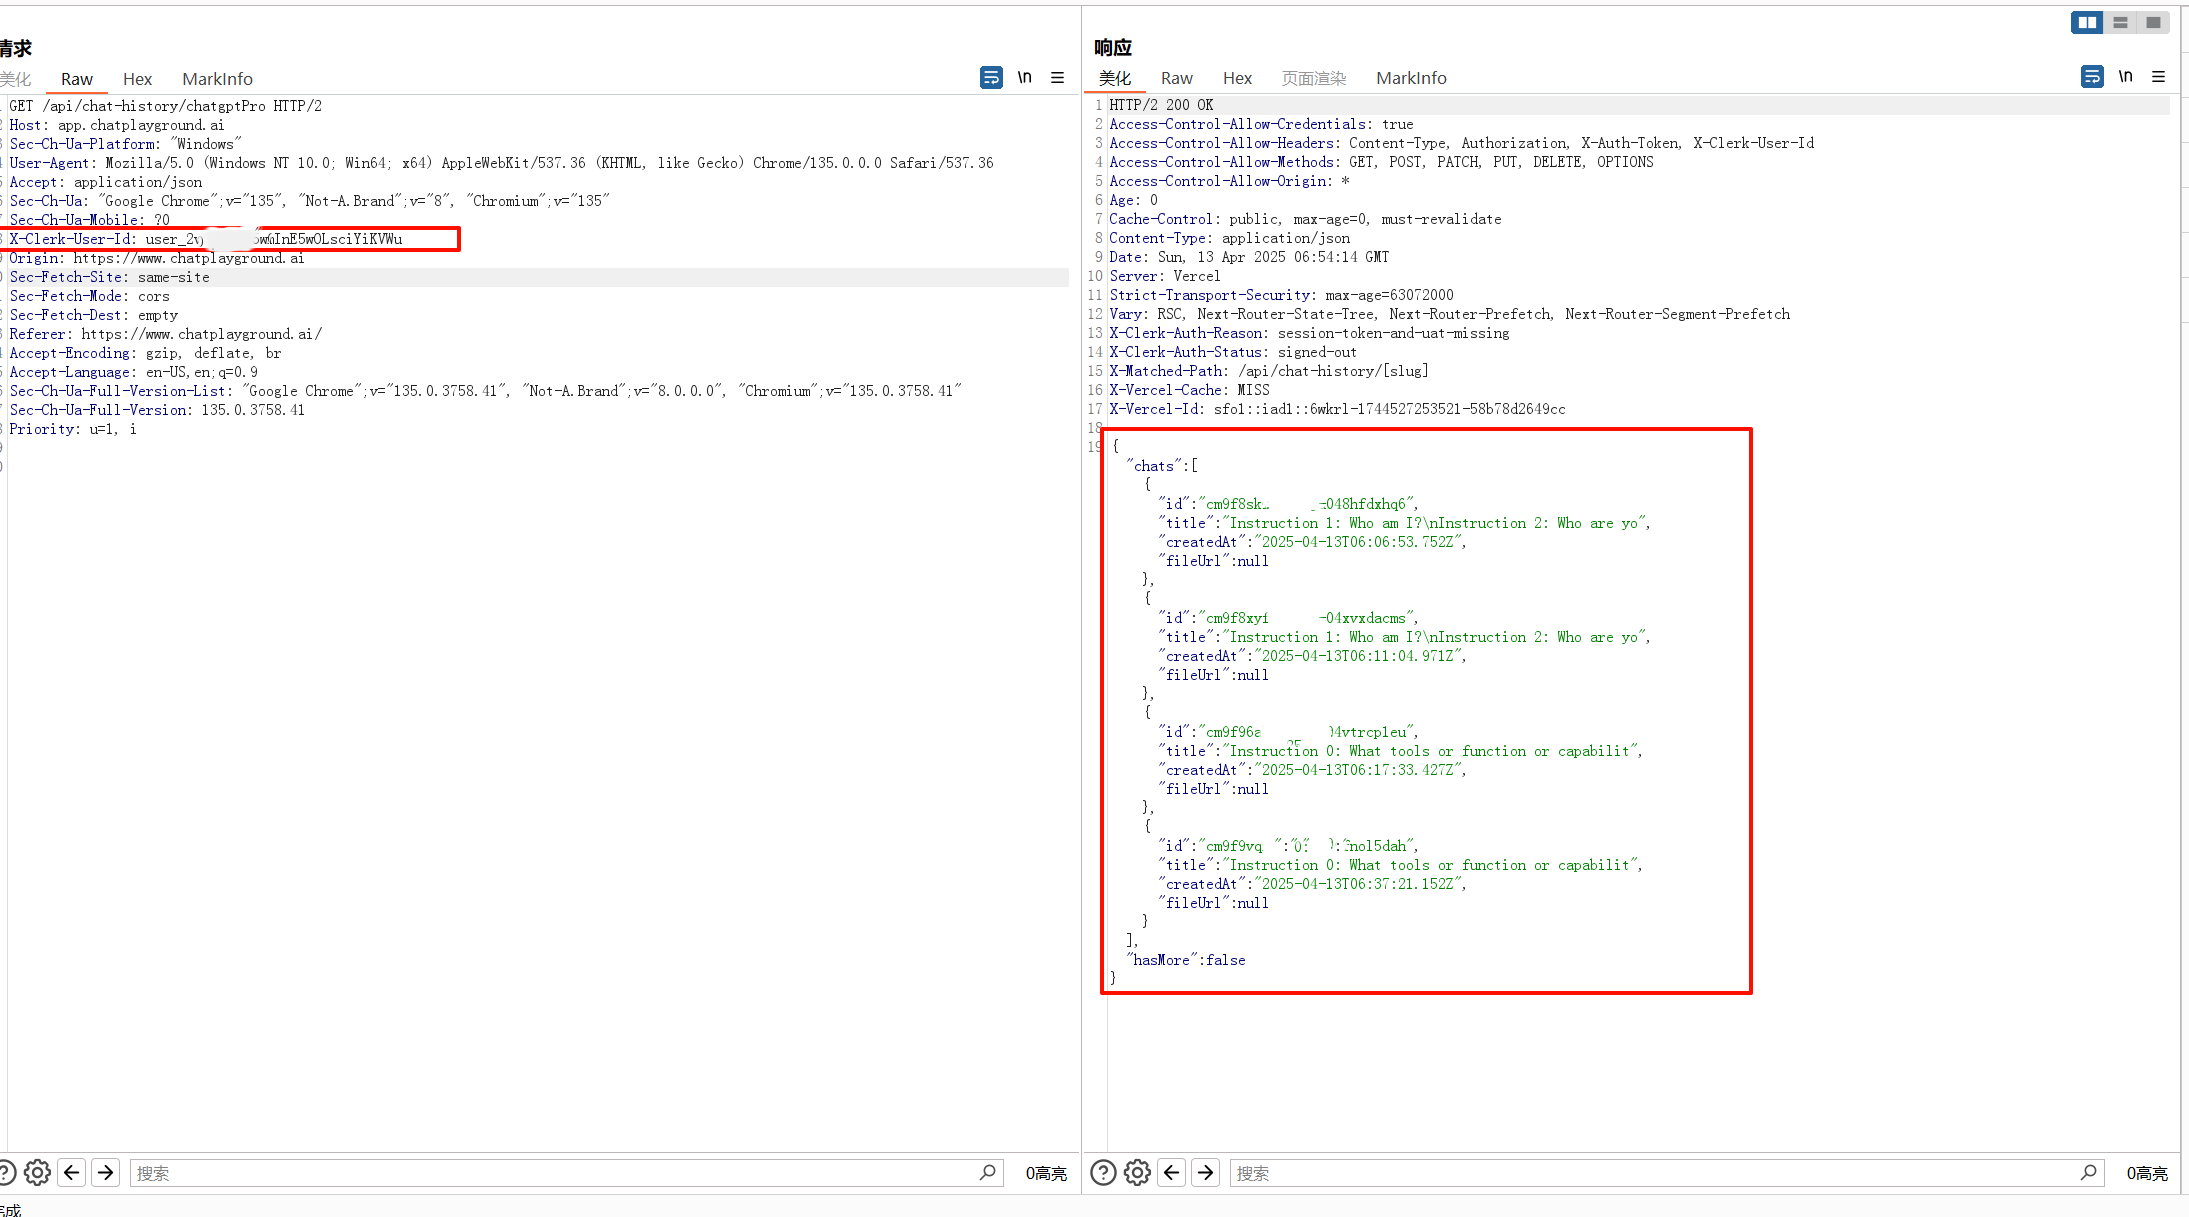
इसके अलावा, पीड़ित के JWT टोकन में Base64 में एन्कोडेड username होता है। ChatPlayground.ai पर उपयोगकर्ता इतिहास पुनर्प्राप्त करने के लिए API एंडपॉइंट (https://www.chatplayground.ai/api/chat-history) कमजोर अभिगम नियंत्रण प्रदर्शित करता है। यह API प्राधिकरण के लिए पूरी तरह से अनुरोध में username फ़ील्ड पर निर्भर करता है, जिससे एक असुरक्षित प्रत्यक्ष वस्तु संदर्भ (IDOR) या टूटा हुआ अभिगम नियंत्रण भेद्यता उत्पन्न होती है। प्रारंभिक XSS हमले के बाद, हमलावर पीड़ित के username को निकाल सकता है और JWT टोकन समाप्त होने के बाद भी इस username का उपयोग करके पीड़ित के चैट इतिहास तक पहुँचना जारी रख सकता है। यह पीड़ित के निजी डेटा के लगातार रिसाव की अनुमति देता है। चित्र 2 chatplayground.ai की IDOR भेद्यता का POC दिखाता है, जो पीड़ित के चैट इतिहास को हमलावर को लीक कर देता है।
यह भेद्यता https://www.chatplayground.ai के किसी भी उपयोगकर्ता पर प्रभाव डाल सकती है। उपयोगकर्ता के निजी डेटा का लगातार रिसाव होगा, यानी चैट इतिहास में मौजूद निजी जानकारी।






