
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2017-12617 — Apache Tomcat CVE-2017-12617 RCE कमजोरी के लिए Python शोषण। लक्ष्यों की जाँच करता है, वेबशेल्स उत्पन्न करता है, और PUT सक्षम सिस्टम पर दूरस्थ शेल पहुँच प्रदान करता है। | Kitploit
उपकरण/GitHubGitHub/scirusvulgaris/cve-2017-12617
पेलोड जनरेशनभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगरिमोट एक्सेस टूल
GitHubscirusvulgaris/cve-2017-12617

CVE-2017-12617

Apache Tomcat CVE-2017-12617 RCE कमजोरी के लिए Python शोषण। लक्ष्यों की जाँच करता है, वेबशेल्स उत्पन्न करता है, और PUT सक्षम सिस्टम पर दूरस्थ शेल पहुँच प्रदान करता है।

रिपॉजिटरी देखें
132 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

update version of https://github.com/cyberheartmi9

CVE-2017-12617

CVE-2017-12617 एक गंभीर रिमोट कोड निष्पादन (RCE) कमजोरी है जो Apache Tomcat में पाई गई।

HTTP PUTs सक्षम होने वाले सिस्टम (Default servlet के 'read-only' आरंभीकरण पैरामीटर को 'false' पर सेट करके) प्रभावित होते हैं।

Tomcat संस्करण 9.0.1 (Beta), 8.5.23, 8.0.47 और 7.0.82 से पहले के संस्करणों में एक संभावित खतरनाक

रिमोट कोड निष्पादन (RCE) कमजोरी होती है जो सभी ऑपरेटिंग सिस्टम पर प्रभाव डालती है यदि default servlet

पैरामीटर readonly को false पर सेट करके कॉन्फ़िगर किया गया हो या WebDAV servlet को

readonly पैरामीटर false पर सेट करके सक्षम किया गया हो।

Apache Tomcat पेज


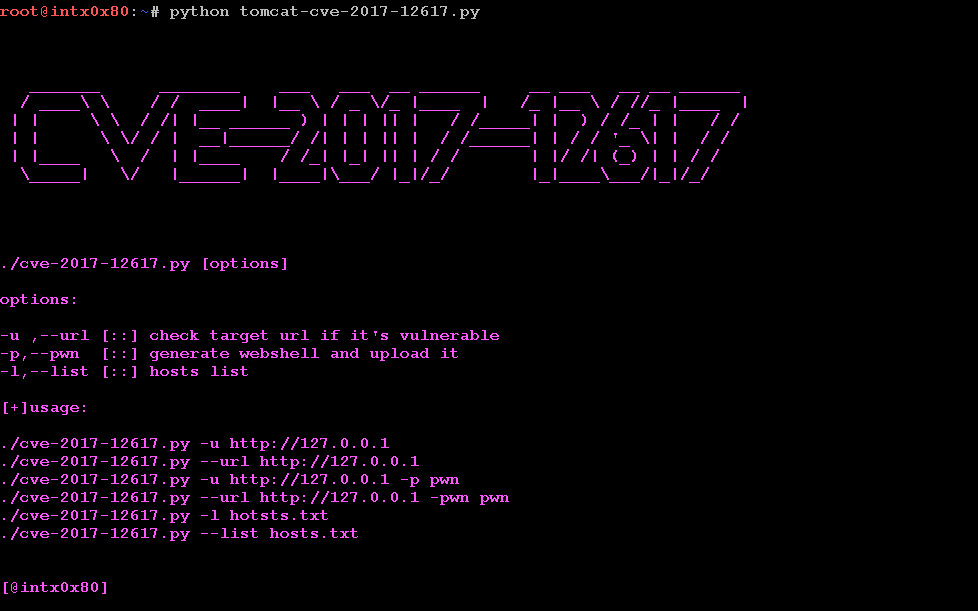
./cve-2017-12617.py [options]


विकल्प:


-u ,--url [::] जाँच करें कि लक्ष्य URL कमजोर है या नहीं
-p,--pwn [::] वेबशेल उत्पन्न करें और इसे अपलोड करें
-l,--list [::] होस्ट सूची


[+]उपयोग:


./cve-2017-12617.py -u http://127.0.0.1
./cve-2017-12617.py --url http://127.0.0.1
./cve-2017-12617.py -u http://127.0.0.1 -p pwn
./cve-2017-12617.py --url http://127.0.0.1 -pwn pwn
./cve-2017-12617.py -l hotsts.txt
./cve-2017-12617.py --list hosts.txt


बैनर
alt text

alt text

जाँच करें कि लक्ष्य कमजोर है या नहीं
alt text

पुष्टि करें कि फ़ाइल बनाई गई थी
alt text

वेबशेल बनाएं और शेल प्राप्त करें alt text

txt फ़ाइल में होस्ट स्कैन करें
alt text

क्रेडिट: https://github.com/cyberheartmi9

[ @intx0x80 ]

टूल डाउनलोड करें