
 sbousseaden/edrunchoker
EDRUnChoker - फ़ाइलरहित WMI सुरक्षा जो EDRChoker QoS थ्रॉटलिंग नीतियों को हटाती है

फ़ाइलरहित WMI उपचार EDRChoker के लिए QoS दुरुपयोग (pacer.sys) का प्रतिकार करता है जो EDR एजेंटों के नेटवर्क बैंडविड्थ को लगभग शून्य तक सीमित कर देता है।
root\subscription में एक स्थायी सब्सक्रिप्शन पंजीकृत करता है (डिस्क पर कोई फ़ाइल नहीं)। एक 5-सेकंड का टाइमर एम्बेडेड VBScript चलाता है जो ActiveStore और GPO:localhost पर WbemContext PolicyStore के साथ QoS नीतियों की गणना करता है — सादा WMI ExecQuery New-NetQosPolicy / EDRChoker द्वारा बनाई गई ActiveStore नीतियों को नहीं पकड़ पाता — और ज्ञात सुरक्षा उत्पादों या आक्रामक दरों (≤ 1 Mbps) को लक्षित करने वाले दुर्भावनापूर्ण ऐप-पथ थ्रॉटल को हटा देता है।
| स्क्रिप्ट | उद्देश्य |
|---|---|
Install-EdrChokerWmiDefense.ps1 | सब्सक्रिप्शन तैनात करें (उन्नत) |
Uninstall-EdrChokerWmiDefense.ps1 | सब्सक्रिप्शन हटाएँ |
Get-EdrChokerDefenseStatus.ps1 | सब्सक्रिप्शन और नीति संख्या जाँचें |
.\Install-EdrChokerWmiDefense.ps1
.\Get-EdrChokerDefenseStatus.ps1
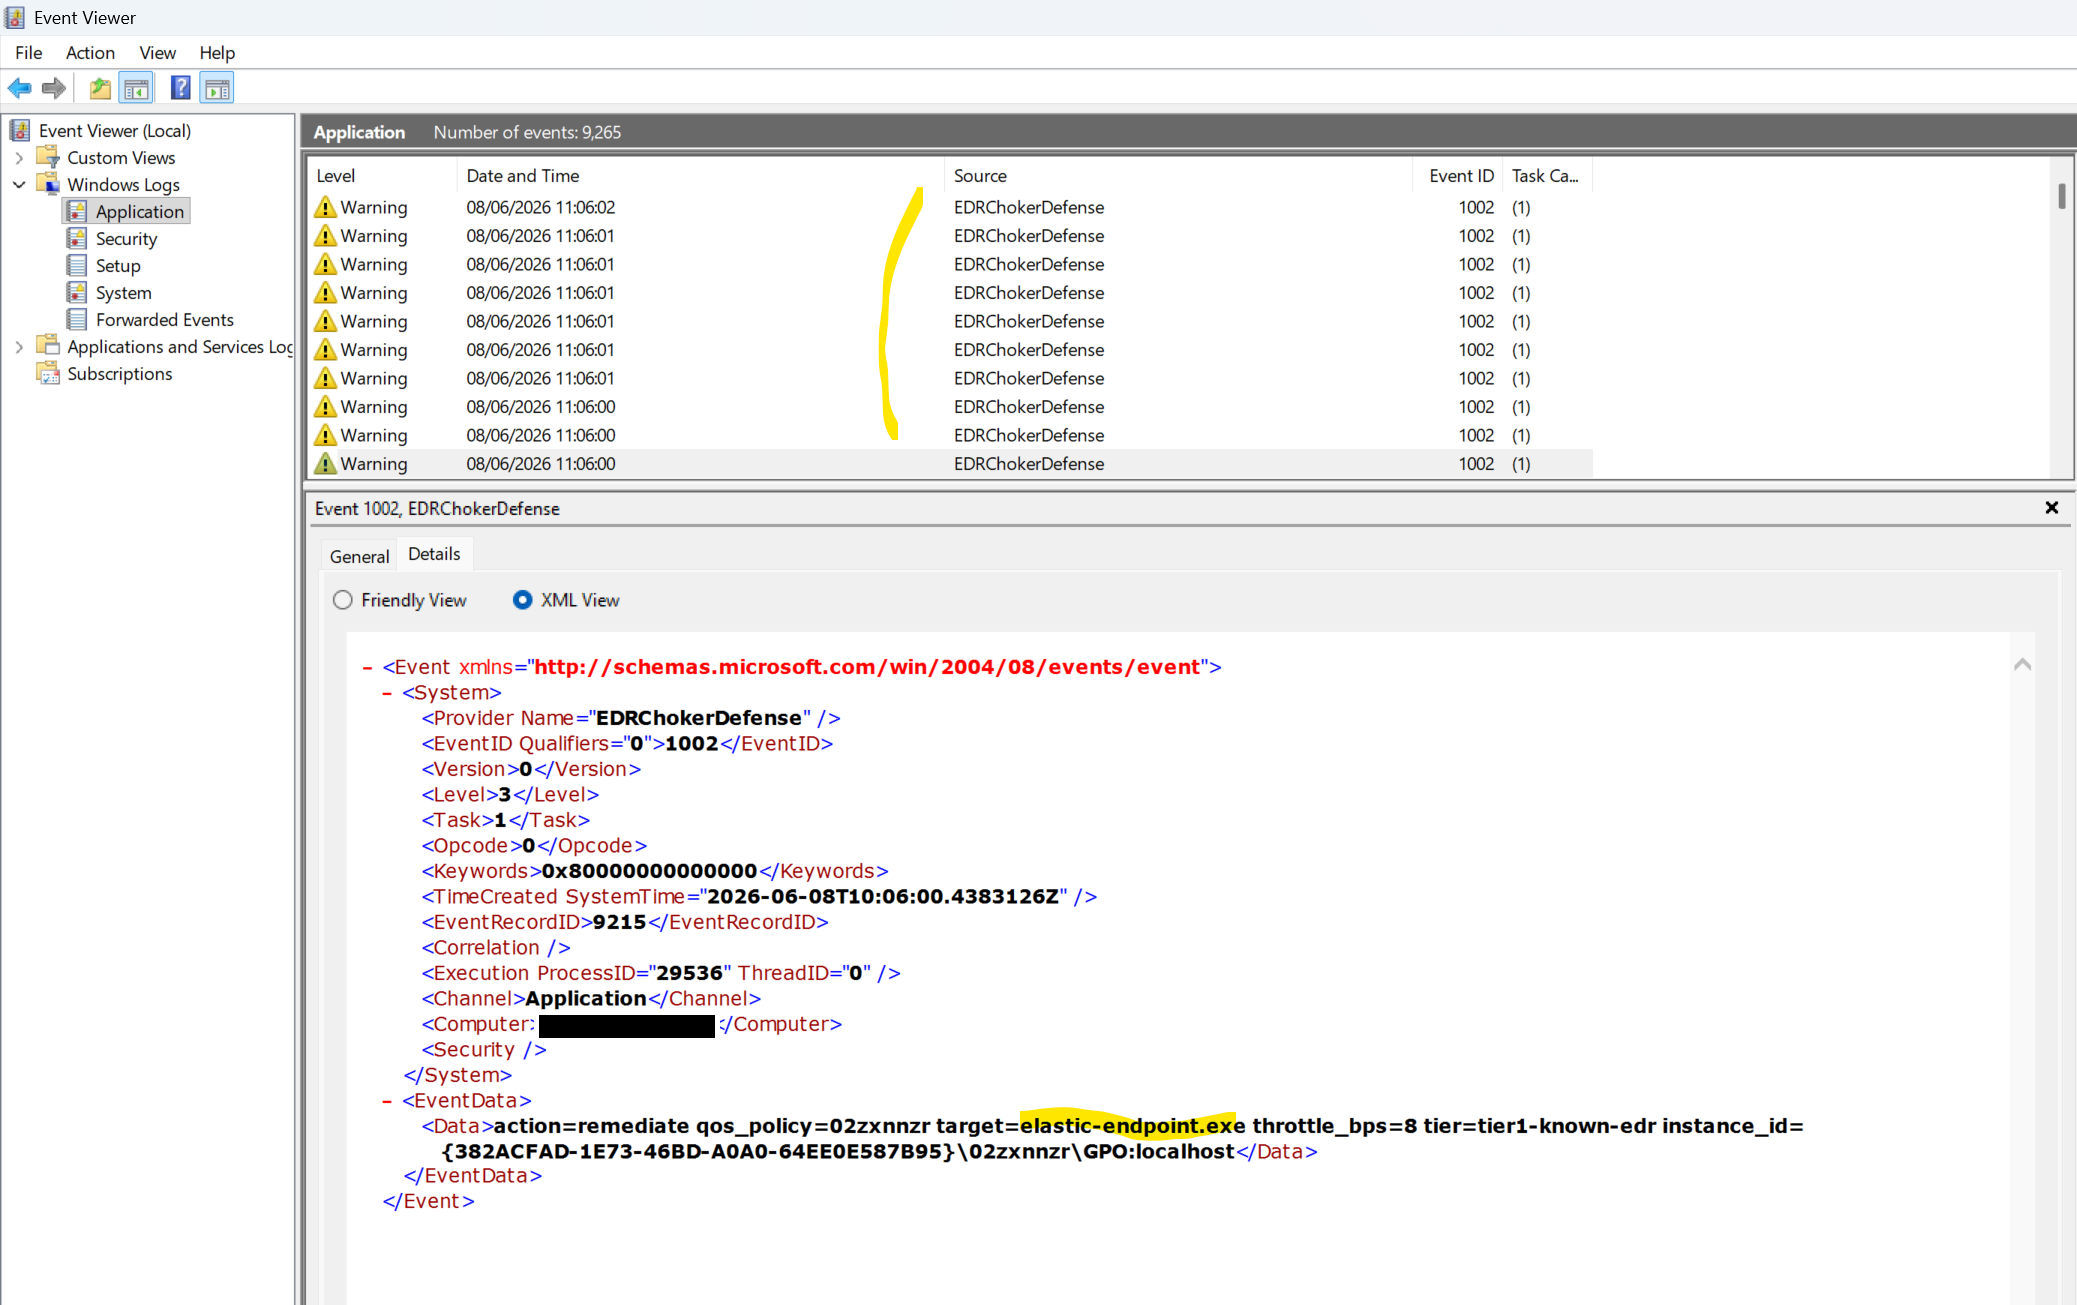
प्रत्येक सफल सफाई Application लॉग में स्रोत EDRChokerDefense के अंतर्गत एक चेतावनी लिखती है। प्रत्येक हटाई गई नीति के लिए एक इवेंट जारी होता है, जो उपचार के साक्ष्य के रूप में और होस्ट पर EDRChoker गतिविधि से संबंध जोड़ने के लिए उपयोगी है।

| इवेंट ID | अर्थ |
|---|---|
| 1000 | सब्सक्रिप्शन स्थापित हुआ |
| 1001 | सब्सक्रिप्शन हटा दिया गया |
| 1002 | दुर्भावनापूर्ण QoS नीति हटा दी गई |
| 1003 | उपचार विफल रहा |
1002 उदाहरण: action=remediate qos_policy=02zxnnzr target=elastic-endpoint.exe throttle_bps=8 tier=tier1-known-edr store=ActiveStore
Get-WinEvent -FilterHashtable @{ LogName='Application'; ProviderName='EDRChokerDefense' } -MaxEvents 50
ProviderName="EDRChokerDefense" को WEF, Splunk UF, Elastic Agent आदि के माध्यम से अग्रेषित करें।
हमलावर सुरक्षा को निष्क्रिय करने के लिए root\subscription में WMI ऑब्जेक्ट्स को हटा या संशोधित कर सकते हैं। इंस्टॉल के बाद सब्सक्रिप्शन को बेसलाइन करें और परिवर्तनों पर अलर्ट करें।
Sysmon (अनुशंसित): सक्षम करें और निगरानी करें:
| Sysmon ID | क्या देखें |
|---|---|
| 19 | WmiEventFilter बनाया/संशोधित/हटाया गया |
| 20 | WmiEventConsumer बनाया/संशोधित/हटाया गया |
| 21 | WmiEventFilter ↔ उपभोक्ता बाइंडिंग परिवर्तन |
EDRChokerDefense_QoSFilter, EDRChokerDefense_QoSConsumer या EDRChokerDefense_Timer से संबंधित किसी भी गतिविधि पर, और आपके परिवर्तन विंडो के बाहर नए ActiveScriptEventConsumer / CommandLineEventConsumer इंस्टेंस पर अलर्ट करें।
आवधिक सत्यापन (GPO/स्क्रिप्ट): Get-WmiObject -Namespace root\subscription -Class __EventFilter | Where-Object Name -like 'EDRChokerDefense*'






