

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/sauravrao637/oproxy
वेब प्रॉक्सी और अवरोधनस्क्रिप्टिंग और स्वचालनएपीआई सुरक्षा परीक्षणवेब सुरक्षानेटवर्क सुरक्षापेनिट्रेशन टेस्टिंगDNS विश्लेषण
GitHubsauravrao637/oproxy

oproxy

ओपन-सोर्स MITM प्रॉक्सी जो नेटवर्क ट्रैफ़िक को इंटरसेप्ट, निरीक्षण और मॉक करने के लिए है।

रिपॉजिटरी देखें
602248619 दिन पहलेKitploit द्वारा समीक्षित
साझा करें

oproxy

sauravrao637%2Foproxy | Trendshift

oproxy ब्राउज़र, CLI, मोबाइल ऐप, API क्लाइंट, सेवाओं और टेस्ट सूट से ट्रैफ़िक का निरीक्षण, रीप्ले और संशोधन करने के लिए एक लोकल HTTP, HTTPS, HTTP/3, WebSocket और SOCKS5 प्रॉक्सी है।

यह एक ही लोकल लिसनर पर एक वेब UI, API और वैकल्पिक AI सहायक चलाता है, ताकि आप एप्लिकेशन कोड बदले बिना ट्रैफ़िक कैप्चर कर सकें, अनुरोधों और प्रतिक्रियाओं का निरीक्षण कर सकें, अनुरोधों को रीप्ले कर सकें, अपस्ट्रीम को मॉक कर सकें, ट्रैफ़िक को रीराइट कर सकें, प्रतिक्रियाओं को थ्रॉटल कर सकें और पुनरुत्पादनीय स्निपेट निर्यात कर सकें।

Assistant एक OpenAI-संगत कंट्रोल-प्लेन क्लाइंट है: यह allowlisted टूल्स के माध्यम से वर्तमान प्रॉक्सी स्थिति का निरीक्षण कर सकता है और ट्रैफ़िक/कॉन्फ़िगरेशन परिवर्तनों को समीक्षायोग्य पुष्टि कार्ड के रूप में तैयार कर सकता है।

सुरक्षा नोट: HTTPS इंटरसेप्शन के लिए एक लोकल oproxy रूट CA पर भरोसा करना आवश्यक है। उस CA को केवल उन मशीनों और ब्राउज़रों पर इंस्टॉल करें जिन्हें आप नियंत्रित करते हैं, जनरेट की गई प्राइवेट की को सुरक्षित रखें, और मजबूत टोकन के बिना एडमिन UI को उजागर न करें।

मुख्य विशेषताएँ

  • HTTP और HTTPS ट्रैफ़िक कैप्चर करें, HTTPS के लिए MITM समर्थन के साथ।
  • हेडर, बॉडी, स्टेटस, टाइमिंग, टैग, नोट्स, JWT, GraphQL, gRPC मेटाडेटा और WebSocket फ़्रेम का निरीक्षण करें।
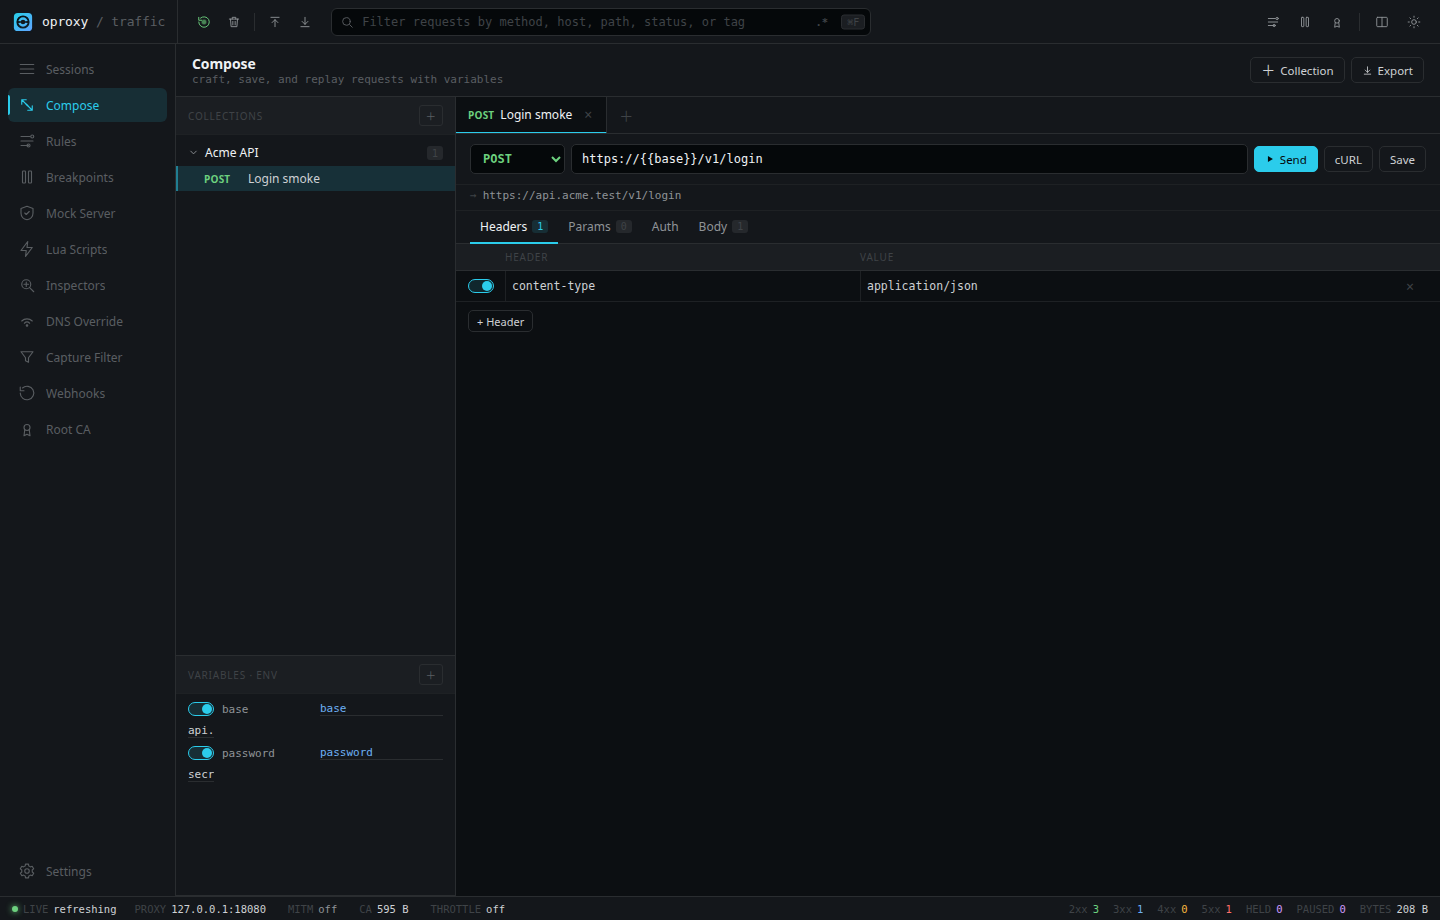
  • कैप्चर किए गए अनुरोधों को रीप्ले करें या Compose में उन्हें संपादित करें।
  • कैप्चर को HAR, cURL, Fetch या Python स्निपेट के रूप में निर्यात करें।
  • नियम, मॉक, map-local/map-remote, एक्सेस नियम, थ्रॉटलिंग, ब्रेकपॉइंट, DNS ओवरराइड, Lua स्क्रिप्ट और अपस्ट्रीम प्रॉक्सी चेनिंग के साथ ट्रैफ़िक संशोधित करें।
  • Assistant का उपयोग सत्रों का निरीक्षण करने, प्रॉक्सी स्थिति को समझने और OpenAI-संगत चैट मॉडल के माध्यम से पुष्टि किए गए परिवर्तन तैयार करने के लिए करें।
  • Docker, Docker Compose या सोर्स से चलाएँ।

त्वरित शुरुआत

Docker

docker run --rm \
  --name oproxy \
  -p 127.0.0.1:8080:8080 \
  -p 127.0.0.1:1080:1080 \
  -p 127.0.0.1:8443:8443/udp \
  -e OPROXY_BIND_HOST=0.0.0.0 \
  -e OPROXY_MITM_ENABLED=true \
  -e OPROXY_HTTP3_ENABLED=true \
  -e OPROXY_HTTP3_PORT=8443 \
  -e OPROXY_ALLOW_REMOTE_ADMIN=true \
  -e OPROXY_ADMIN_TOKEN=change-me-to-a-strong-secret \
  -v oproxy-certs:/app/certs \
  -v oproxy-storage:/app/storage \
  ghcr.io/sauravrao637/oproxy:latest

http://127.0.0.1:8080 खोलें और टोकन से साइन इन करें।

Docker ब्रिज नेटवर्किंग के लिए OPROXY_BIND_HOST=0.0.0.0 आवश्यक है। उपरोक्त कमांड अभी भी पोर्ट केवल होस्ट लूपबैक पर प्रकाशित करता है। वास्तविक उपयोग से पहले OPROXY_ADMIN_TOKEN बदलें।

Docker Compose

docker compose up --build

चेक-इन किया गया Compose फ़ाइल MITM, UDP 8443 पर HTTP/3, पर्सिस्टेंट सर्ट/स्टेट और एक हेल्थचेक सक्षम करता है।

सोर्स

आवश्यकताएँ: Rust 1.85+, Node.js 22+, और Corepack के माध्यम से Yarn।

corepack enable
yarn --cwd src/design install --frozen-lockfile
yarn --cwd src/design build
cargo run --release

http://127.0.0.1:8080 खोलें।

पहला कैप्चर

curl -x http://127.0.0.1:8080 http://example.com

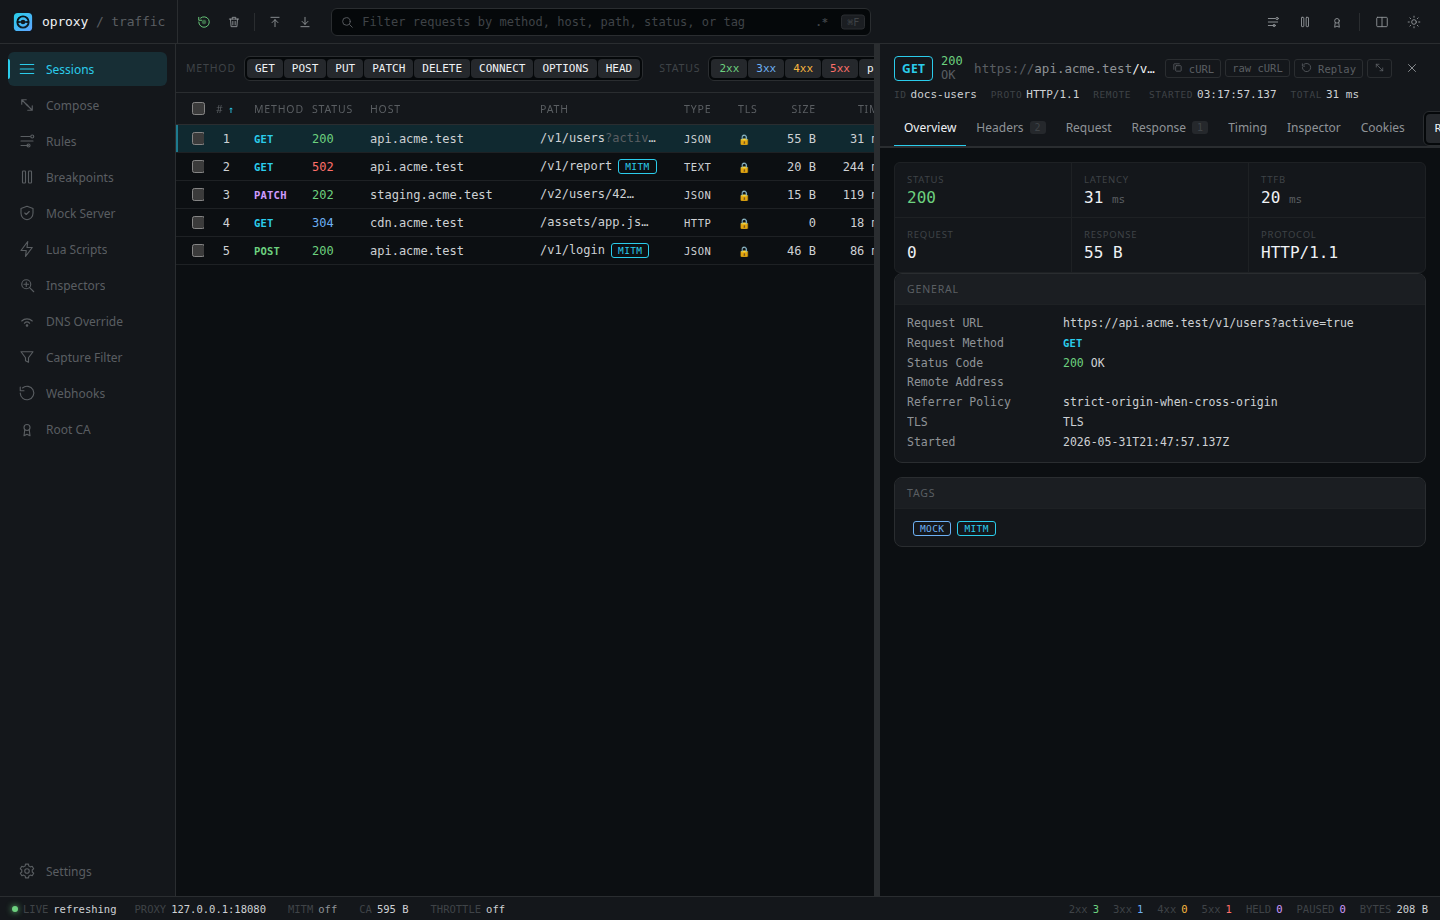
अनुरोध Sessions व्यू में दिखाई देता है।

HTTPS के लिए:

curl http://127.0.0.1:8080/admin/ca -o oproxy-ca.crt
curl --cacert oproxy-ca.crt -x http://127.0.0.1:8080 https://example.com

ब्राउज़र HTTPS कैप्चर के लिए, ब्राउज़र या OS को HTTP और HTTPS प्रॉक्सी के रूप में 127.0.0.1:8080 उपयोग करने के लिए कॉन्फ़िगर करें, फिर http://127.0.0.1:8080/admin/ca से CA आयात करें।
डेमो

संक्षिप्त डेमो वीडियो

oproxy sessions स्क्रीनशॉट

oproxy compose स्क्रीनशॉट

और जानें

  • शुरुआत करना
  • Docker
  • HTTPS MITM
  • Assistant
  • कॉन्फ़िगरेशन
  • सुरक्षा
  • समस्या निवारण
  • आर्किटेक्चर
  • योगदान

लाइसेंस

oproxy MIT License के अंतर्गत लाइसेंस प्राप्त है।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    906
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    725
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    442
  • 4

    wifit3

    derv82/wifit3

    Wifite, लेकिन केवल USB और क्रॉस-प्लेटफ़ॉर्म।

    434
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer एक ओपन-सोर्स विशेषाधिकार प्रबंधन (PAM) प्लेटफ़ॉर्म है जो DevOps और IT टीमों को SSH, RDP, Kubernetes, डेटाबेस और RemoteApp एंडपॉइंट्स तक वेब ब्राउज़र के माध्यम से मांग पर और सुरक्षित पहुँच प्रदान करता है।

    412
  • 6

    SafeLine

    chaitin/safeline

    स्व-होस्टेड WAF और रिवर्स प्रॉक्सी जो दुर्भावनापूर्ण HTTP ट्रैफ़िक को फ़िल्टर करता है, SQL इंजेक्शन, XSS और बॉट हमलों को ब्लॉक करता है, रेट लिमिटिंग और डायनेमिक HTML/JS एन्क्रिप्शन के साथ।

    360

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →



