पीड़ित स्थापना
वर्चुअलबॉक्स में अपनी VM प्रारंभ करें
- इससे लॉग इन करें:
- उपयोगकर्ता नाम: osboxes
- पासवर्ड: osboxes.org
-
एक टर्मिनल खोलें
-
जांचें कि आपके पास एक कार्यशील इंटरनेट कनेक्शन है।
ping 8.8.8.8
- यदि आपकी पिंग सफल नहीं है, तो जांचें कि आपका NAT इंटरफ़ेस चालू है।
- अपने OS को अपडेट करें
sudo apt-get update
- Git स्थापित करें
sudo apt install -y git
- Kali के लिए अपनी कॉन्फ़िगरेशन फ़ाइलें क्लोन करें
git clone https://github.com/SanderSchepers1993/CyberSec2026.git
- नव क्लोन की गई Victim निर्देशिका पर जाएँ
cd CyberSec2026/Victim
- sudo विशेषाधिकारों के साथ स्क्रिप्ट 01_setup_server.sh चलाएँ
sudo bash 01_setup_server.sh
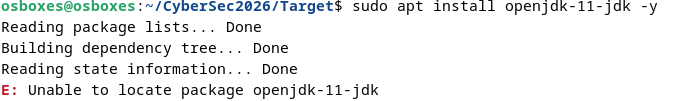
- यदि आपको openjdk-11-jdk के साथ समस्या है, तो इस README के नीचे TROUBLESHOOTING देखें।
- Attacker VM की पोस्ट-इंस्टॉलेशन के साथ आगे बढ़ें
[समस्या निवारण]
पैकेज openjdk-11-jdk ढूँढने में असमर्थ
- sudo विशेषाधिकारों के साथ स्क्रिप्ट 02_setup_server_java17.sh चलाएँ
sudo bash 02_setup_server_java17.sh
- एक टेक्स्ट एडिटर के साथ अपनी spring-gateway सेवा खोलें:
sudo nano /etc/systemd/system/spring-gateway.service
- ExecStart को निम्न से बदलें
ExecStart=/usr/bin/java --add-opens java.base/java.lang=ALL-UNNAMED -jar /opt/spring-gateway/target/vulnerable-gateway-1.0.0.jar
- अब हम Java 11 के बजाय Java 17 के साथ वातावरण बना रहे हैं।
- Java 17 डिफ़ॉल्ट रूप से बाहरी java लाइब्रेरीज़ के निष्पादन को ब्लॉक करता है।
- उपरोक्त कमांड से आप Java मॉड्यूल के बाहर की java लाइब्रेरीज़ को java.lang में रिफ्लेक्शन के माध्यम से देखने की अनुमति देते हैं।
- सेवा को पुनरारंभ करें
sudo systemctl daemon-reload
sudo systemctl restart spring-gateway.service
 sanderschepers1993/cybersec2026

