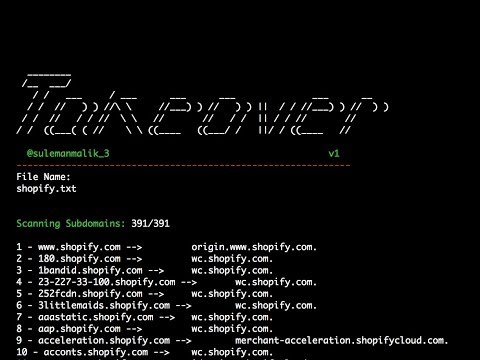
samhaxr/takeover-v1
टेकओवर स्क्रिप्ट एक साथ सभी उपडोमेन के CNAME रिकॉर्ड को निकालती है। TakeOver शोधकर्ता का समय बचाता है और सबडोमेन टेकओवर भेद्यता खोजने की संभावना बढ़ाता है।

सबडोमेन टेकओवर एक प्रकार की कमजोरी है जो तब उत्पन्न होती है जब कोई सबडोमेन किसी बाहरी सेवा की ओर इंगित करता है जिसे हटा दिया गया है या उपयोग में नहीं है। इन बाहरी सेवाओं के सामान्य उदाहरणों में Github, Heroku, Gitlab और Tumblr शामिल हैं। इस परिदृश्य में, यदि मूल मालिक DNS प्रविष्टि को हटाने में विफल रहता है जो हटाई गई सेवा की ओर इंगित करती है, तो एक हमलावर इस कमजोरी का फायदा उठा सकता है, जिससे हमलावर सबडोमेन नाम वाली CNAME फ़ाइल जोड़कर सबडोमेन पर कब्ज़ा कर सकता है। इस प्रकार की कमजोरी के महत्वपूर्ण सुरक्षा निहितार्थ हो सकते हैं और इसके शोषण को रोकने के लिए सावधानीपूर्वक ध्यान देने की आवश्यकता होती है।
यहाँ वह कमांड है जो एक सबडोमेन के CNAME रिकॉर्ड की जाँच करता है।
$dig CNAME apt.shopify.com --> apt.shopify.com.s3-website-us-east-1.amazonaws.com.
संगठनों के लिए बड़ी संख्या में सबडोमेन का प्रबंधन और सुरक्षित करना एक चुनौतीपूर्ण कार्य हो सकता है। संभावित सुरक्षा जोखिमों के लिए प्रभावी ढंग से सबडोमेन की निगरानी करने के लिए, एक ऐसा उपकरण होना महत्वपूर्ण है जो प्रत्येक डोमेन के लिए CNAME रिकॉर्ड की जाँच करने की प्रक्रिया को स्वचालित कर सके। प्रश्न में लिखी गई स्क्रिप्ट एक फ़ाइल नाम को इनपुट के रूप में लेती है, और इनपुट फ़ाइल में प्रत्येक डोमेन के लिए CNAME रिकॉर्ड प्रदर्शित करने वाले आउटपुट को उत्पन्न करने के लिए क्रियाओं की एक श्रृंखला करती है। यह दृष्टिकोण सुरक्षा पेशेवरों को बड़ी संख्या में सबडोमेन को आसानी से प्रबंधित और मॉनिटर करने में सक्षम बनाता है, और संभावित कमजोरियों को अधिक कुशलता से पहचानने में मदद कर सकता है।
जब कोई सेवा हटा दी जाती है, तो उन फ़िंगरप्रिंट्स का विश्लेषण करना महत्वपूर्ण है जो DNS प्रविष्टि बने रहने पर पीछे रह सकते हैं। कुछ मामलों में, एक असुरक्षित सबडोमेन जब कोई हमलावर इस पर जाता है तो एक त्रुटि संदेश प्रदर्शित कर सकता है, जैसे "यहाँ कोई Github Pages साइट नहीं है।" इन त्रुटि संदेशों की सावधानीपूर्वक जाँच करके, सुरक्षा पेशेवर किसी डोमेन या सबडोमेन के अंतर्गत मौजूद संभावित कमजोरियों में मूल्यवान अंतर्दृष्टि प्राप्त कर सकते हैं, और इन जोखिमों को कम करने के लिए कदम उठा सकते हैं। इस प्रकार का विश्लेषण अनुचित रूप से कॉन्फ़िगर की गई या छोड़ दी गई सेवाओं से उत्पन्न सुरक्षा मुद्दों की पहचान और समाधान के लिए आवश्यक है।

सुरक्षा शोधकर्ता @edoverflow ने सभी सेवाओं और उनके फिंगरप्रिंट्स को सूचीबद्ध किया है। अधिक विवरण के लिए https://github.com/EdOverflow/can-i-take-over-xyz पर जाएँ।