 sahiloj/cve-2023-31703
माइक्रोवर्ल्ड टेक्नोलॉजीज eScan प्रबंधन कंसोल (संस्करण 14.0.1400.2281) की Edit User कार्यक्षमता में एक परावर्तित क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता मौजूद है।

CVE आईडी: CVE-2023-31703
भेद्यता प्रकार: परावर्तित क्रॉस-साइट स्क्रिप्टिंग (XSS)
प्रभावित उत्पाद: माइक्रोवर्ल्ड टेक्नोलॉजीज eScan प्रबंधन कंसोल
प्रभावित संस्करण: 14.0.1400.2281
गंभीरता: मध्यम
खोजकर्ता: साहिल ओझा
प्रकटीकरण दिनांक: 16 मई 2023
माइक्रोवर्ल्ड टेक्नोलॉजीज eScan प्रबंधन कंसोल (संस्करण 14.0.1400.2281) की Edit User कार्यक्षमता में एक परावर्तित क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता मौजूद है। एप्लिकेशन URL में from पैरामीटर के माध्यम से प्रदान किए गए उपयोगकर्ता-आपूर्ति इनपुट को HTTP प्रतिक्रिया में वापस प्रतिबिंबित करने से पहले उचित रूप से सैनिटाइज़ या एनकोड करने में विफल रहता है।
एक गैर-प्रमाणित या प्रमाणित दूरस्थ हमलावर जो लॉग-इन किए गए व्यवस्थापक को तैयार किए गए लिंक पर क्लिक करने के लिए धोखा दे सकता है, पीड़ित के ब्राउज़र सत्र के संदर्भ में मनमाना JavaScript इंजेक्ट और निष्पादित कर सकता है। इससे सत्र कुकी चोरी, खाता अधिग्रहण, क्रेडेंशियल संग्रहण, या आगे के क्लाइंट-साइट हमले हो सकते हैं।
| फ़ील्ड | विवरण |
|---|---|
| विक्रेता | माइक्रोवर्ल्ड टेक्नोलॉजीज |
| उत्पाद | eScan प्रबंधन कंसोल |
| संस्करण | 14.0.1400.2281 |
| घटक | editUserName एंडपॉइंट — from URL पैरामीटर |
| विक्रेता साइट | https://www.escanav.com |
| सॉफ़्टवेयर लिंक | https://cl.escanav.com/ewconsole.dll |
| प्लेटफ़ॉर्म | विंडोज |
/ewconsole/ewconsole.dll/editUserName एंडपॉइंट द्वारा स्वीकार किया गया from पैरामीटर बिना किसी HTML एनकोडिंग या आउटपुट सैनिटाइज़ेशन के सीधे HTML प्रतिक्रिया बॉडी में प्रतिबिंबित होता है। यह हमलावर को HTML एट्रिब्यूट संदर्भ से बाहर निकलने और एक <script> टैग या अन्य इवेंट-हैंडलर पेलोड इंजेक्ट करने की अनुमति देता है जो ब्राउज़र द्वारा तुरंत निष्पादित किया जाता है।
GET /ewconsole/ewconsole.dll/editUserName?usrid=<ID>&from=<PAYLOAD>&P=
मान्य क्रेडेंशियल के साथ eScan प्रबंधन कंसोल में लॉग इन करें।
from पैरामीटर के प्रतिबिंबित होने की पुष्टि करने के लिए निम्नलिखित आधार URL पर नेविगेट करें:
https://cl.escanav.com/ewconsole/ewconsole.dll/editUserName?usrid=4&from=banner&P=
from मान को नीचे दिए गए XSS पेलोड से बदलें और तैयार किए गए URL को पीड़ित के प्रमाणित ब्राउज़र में खोलें:
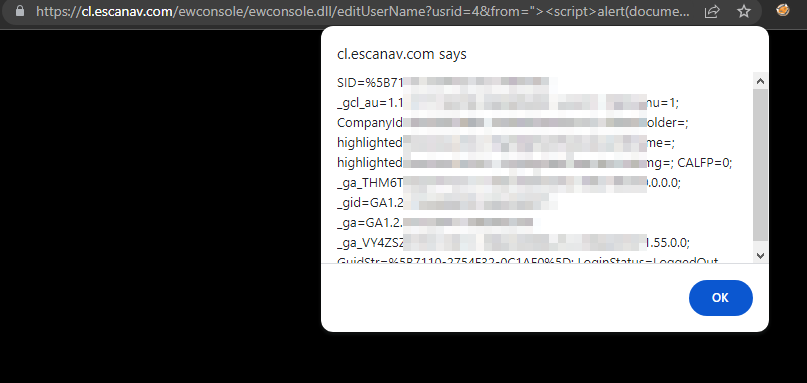
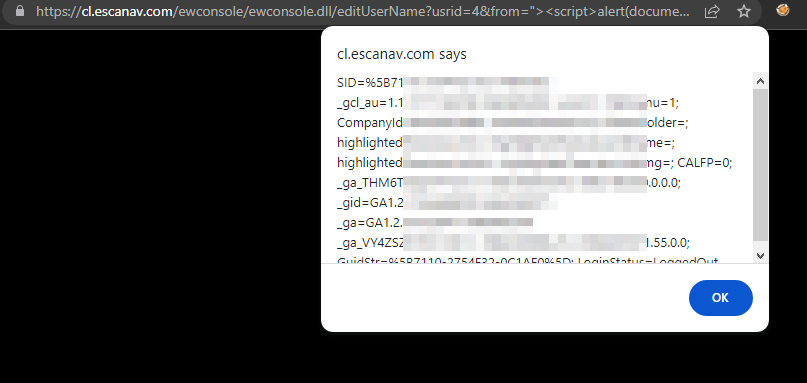
https://cl.escanav.com/ewconsole/ewconsole.dll/editUserName?usrid=4&from="><script>alert(document.cookie)</script>banner&P=
ब्राउज़र इंजेक्ट किए गए स्क्रिप्ट को निष्पादित करेगा और सत्र कुकी युक्त एक अलर्ट बॉक्स प्रदर्शित करेगा, जिससे भेद्यता की पुष्टि होती है।
| प्रभाव श्रेणी | विवरण |
|---|---|
| सत्र अपहरण | एक हमलावर प्रमाणित उपयोगकर्ता की सत्र कुकी चुरा सकता है और उनके खाते पर कब्ज़ा कर सकता है। |
| खाता अधिग्रहण | व्यवस्थापक-स्तरीय सत्र कुकी के साथ, कंसोल का पूर्ण प्रशासनिक नियंत्रण प्राप्त किया जा सकता है। |
| फ़िशिंग | इंजेक्ट की गई स्क्रिप्ट उपयोगकर्ता को हमलावर द्वारा होस्ट किए गए फ़िशिंग पृष्ठ पर पुनर्निर्देशित कर सकती है। |
| विरूपण | हमलावर लक्षित उपयोगकर्ता के लिए पृष्ठ की दृश्यमान सामग्री में हेरफेर कर सकता है। |
| मैलवेयर वितरण | दुर्भावनापूर्ण स्क्रिप्ट का उपयोग ब्राउज़र में आगे के पेलोड को चुपचाप डाउनलोड या निष्पादित करने के लिए किया जा सकता है। |
माइक्रोवर्ल्ड टेक्नोलॉजीज को निम्नलिखित शमन उपाय लागू करने चाहिए:
<, >, ", ', और & को एनकोड करें। यह अकेले इंजेक्ट किए गए मार्कअप को ब्राउज़र द्वारा व्याख्या किए जाने से रोकता है।from पैरामीटर के लिए अल्फ़ान्यूमेरिक स्ट्रिंग) तक सीमित करने के लिए अनुमतिसूची का उपयोग करें, न कि विशिष्ट वर्णों को डेनीलिस्ट करने का प्रयास करें, जिसे आसानी से दरकिनार किया जा सकता है।Content-Security-Policy: default-src 'self') तैनात करें।HttpOnly फ़्लैग के साथ चिह्नित करें ताकि XSS पेलोड निष्पादित होने पर भी JavaScript उन्हें एक्सेस न कर सके।यह जानकारी केवल शैक्षिक और जिम्मेदार प्रकटीकरण उद्देश्यों के लिए प्रदान की गई है। लेखक इस जानकारी के किसी भी दुरुपयोग के लिए जिम्मेदार नहीं है। किसी भी सिस्टम का परीक्षण करने से पहले हमेशा उचित प्राधिकरण प्राप्त करें जो आपके स्वामित्व में नहीं है।






