 safedep/gryph
AI कोडिंग एजेंट्स के लिए सुरक्षा परत। Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode, Pi Agent और अन्य के साथ काम करता है।

हर कोई YOLO मोड चलाता है। Gryph गार्डरेल लागू करता है और ऑडिट ट्रेल रखता है।
त्वरित शुरुआत · डेमो · समर्थित एजेंट्स · उपयोग के मामले · सुरक्षा नीति



AI कोडिंग एजेंट्स (Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode) किसी भी फ़ाइल को पढ़ सकते हैं, कहीं भी लिख सकते हैं, और डेवलपर की मशीन पर मनमाने कमांड निष्पादित कर सकते हैं। वे प्रति सत्र दर्जनों टूल कॉल चलाते हैं। वे क्या कर सकते हैं इस पर कोई सीमाएँ नहीं हैं और जब कुछ गलत हो जाता है तो कोई ऑडिट ट्रेल भी नहीं होता।
Gryph इसे ठीक करता है। यह एजेंट्स में हुक करता है, YAML नीति नियमों को लागू करता है जो वास्तविक समय में क्रियाओं को block, warn, या guide करते हैं, और समीक्षा और ऑडिट के लिए हर घटना को स्थानीय SQLite डेटाबेस में लॉग करता है। सारा डेटा स्थानीय रहता है। कोई क्लाउड नहीं, कोई टेलीमेट्री नहीं।
एक डेवलपर Claude Code से एक मॉड्यूल को रीफैक्टर करने के लिए कहता है। यह 90 सेकंड में 47 टूल कॉल चलाता है। फिर टेस्ट विफल हो जाते हैं।
Gryph के बिना, डेवलपर्स अनुमान लगाते रह जाते हैं। Gryph के साथ, gryph logs सब कुछ दिखाता है।
# Install Gryph with one command
curl -fsSL https://raw.githubusercontent.com/safedep/gryph/main/install.sh | sh

# Setup gryph for available agents
gryph install                    # hooks into all detected agents
gryph status                     # verify setup

# ... use your AI agent normally ...
gryph logs                       # see what happened
# Homebrew (macOS/Linux)
brew install safedep/tap/gryph

# npm
npm install -g @safedep/gryph

# Go
go install github.com/safedep/gryph/cmd/gryph@latest
macOS, Linux और Windows के लिए पहले से बने बाइनरीज़ GitHub Releases पेज पर उपलब्ध हैं।
सुझाव: फ़ाइल डिफ़ और रॉ इवेंट देखने के लिए
logging.levelकोfullपर सेट करें:gryph config set logging.level full। विवरण के लिए Configuration देखें।
| एजेंट | हुक समर्थन |
|---|---|
| Claude Code | पूर्ण (PreToolUse, PostToolUse, Notification) |
| Codex | पूर्ण (PreToolUse, PostToolUse, SessionStart, UserPromptSubmit, Stop) |
| Command Code | पूर्ण (PreToolUse, PostToolUse, Stop, SessionStart) |
| Cursor | पूर्ण (फ़ाइल पढ़ना/लिखना, शेल निष्पादन, MCP टूल्स) |
| Devin CLI | पूर्ण (PreToolUse, PostToolUse, SessionStart, UserPromptSubmit, Stop, SessionEnd) |
| Gemini CLI | पूर्ण (BeforeTool, AfterTool, Notification) |
| OpenCode | पूर्ण (tool.execute, सत्र इवेंट) |
| Pi Agent | पूर्ण (tool_call, tool_result, सत्र इवेंट) |
| Windsurf | पूर्ण (फ़ाइल पढ़ना/लिखना, कमांड, MCP टूल्स) |
नोट: Codex हुक के लिए आपके Codex कॉन्फ़िगरेशन (
~/.codex/config.toml) मेंcodex_hooksफ़ीचर फ़्लैग सक्षम करना आवश्यक है:[features] codex_hooks = true
नोट: Devin CLI डिफ़ॉल्ट रूप से
~/.claude/settings.jsonसे Claude Code हुक भी लोड करता है (read_config_from.claude)। जब दोनों एजेंट्स के लिए gryph हुक इंस्टॉल होते हैं, तो एक Devin सत्र devin इवेंट और claude-code इवेंट दोनों उत्सर्जित करता है। एक ही स्ट्रीम बनाए रखने के लिए Devin उपयोगकर्ता कॉन्फ़िगरेशन मेंread_config_from.claudeअक्षम करें।
एक ही कमांड सभी पहचाने गए एजेंट्स के लिए हुक इंस्टॉल कर देता है। प्रति-एजेंट सेटअप की आवश्यकता नहीं है।
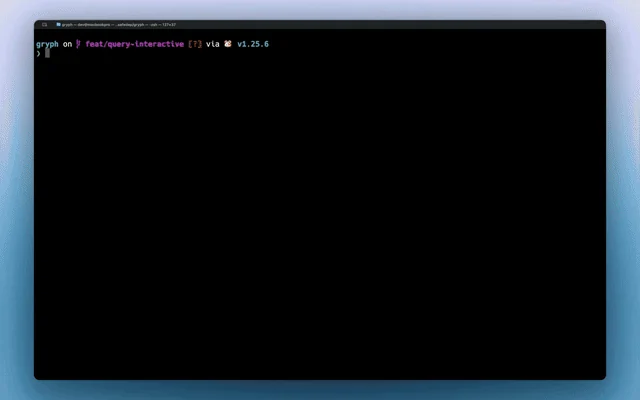
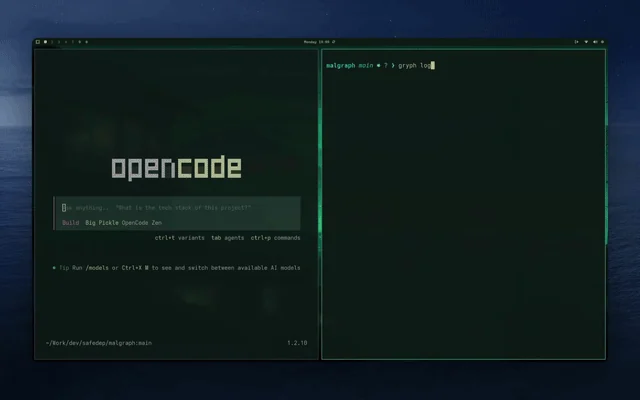
gryph logs --live के साथ एजेंट क्रियाओं का होते ही लाइव स्ट्रीमिंग:
| परिदृश्य | Gryph कैसे मदद करता है |
|---|---|
| पूरे सत्र को रीप्ले करें | git diff अंतिम परिवर्तन दिखाता है। Gryph पूरा क्रम दिखाता है: एजेंट ने क्या पढ़ा, क्या चलाया, क्या लिखा और वापस किया, और किस क्रम में। |
| अदृश्य साइड इफ़ेक्ट पकड़ें | एजेंट ऐसे शेल कमांड चलाते हैं जो git में कोई निशान नहीं छोड़ते (npm install, curl, rm)। gryph query --action exec उन सभी को सामने लाता है। |
| संवेदनशील फ़ाइल एक्सेस | Gryph स्वचालित रूप से .env, *.pem, *.key, और समान फ़ाइलों तक पहुँच को फ़्लैग करता है। क्रियाएँ लॉग होती हैं लेकिन सामग्री कभी संग्रहीत नहीं की जाती। |
| जोखिम भरी एजेंट क्रियाओं को ब्लॉक करें | विनाशकारी कमांड को ब्लॉक करने, क्रेडेंशियल लीक करने वाले राइट्स को अस्वीकार करने, या प्रति एजेंट या प्रोजेक्ट व्यवहार को सीमित करने के लिए YAML नियम लिखें। Security Policy देखें। |
| सुरक्षा समीक्षा | इवेंट को अपने SIEM में निर्यात करें, या केंद्रीकृत डैशबोर्ड और खतरा पहचान अलर्ट के लिए OpenSearch observability example का उपयोग करें। |
| लागत और टोकन ट्रैकिंग | मॉडल और एजेंट्स के बीच प्रति-सत्र टोकन उपयोग और अनुमानित लागत ट्रैक करें। दस्तावेज़ देखें |
| एजेंट्स की तुलना करें | यह देखने के लिए --agent से फ़िल्टर करें कि अलग-अलग एजेंट्स एक ही कार्य को कैसे करते हैं: कौन अधिक पढ़ता है, कौन अधिक कमांड चलाता है, किसकी लागत अधिक है। |