
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
RedSun- — विंडोज़ ज़ीरो डे लोकल प्रिविलेज एस्केलेशन एक्सप्लॉइट (CVE-2026-41091) | Kitploit
उपकरण/GitHubGitHub/s4m98/redsun-
विशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणपोस्ट-शोषणपेनिट्रेशन टेस्टिंगरेड टीमिंग
GitHubs4m98/redsun-

RedSun-

विंडोज़ ज़ीरो डे लोकल प्रिविलेज एस्केलेशन एक्सप्लॉइट (CVE-2026-41091)

रिपॉजिटरी देखें
171 महीना पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

RedSun

Red Sun भेद्यता रिपॉज़िटरी

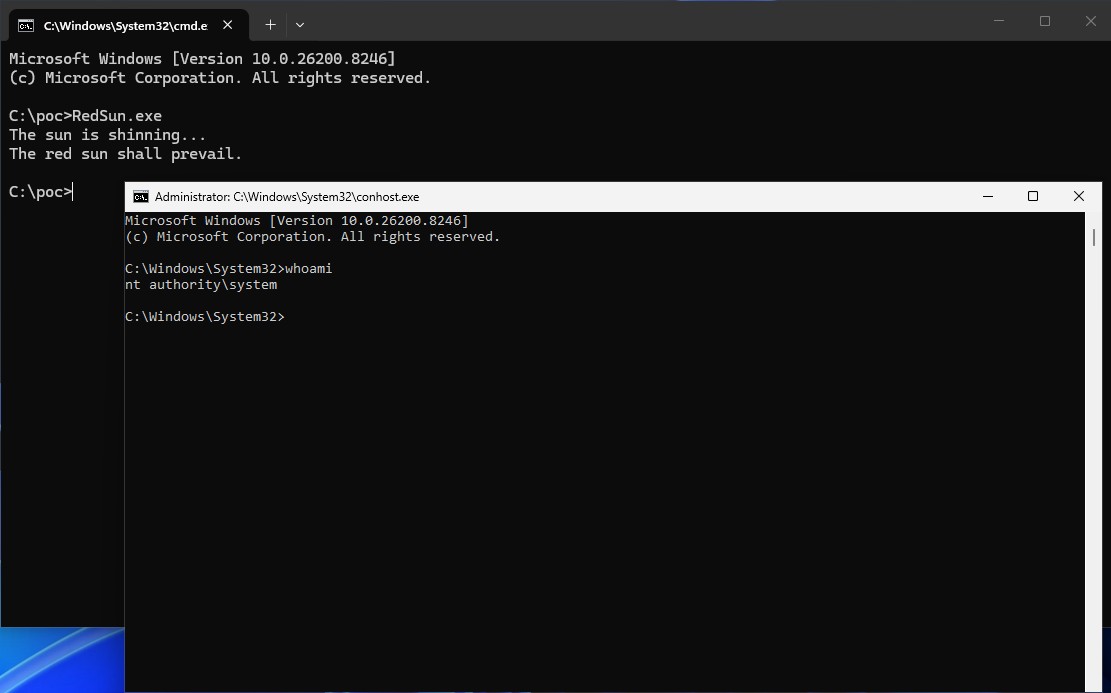
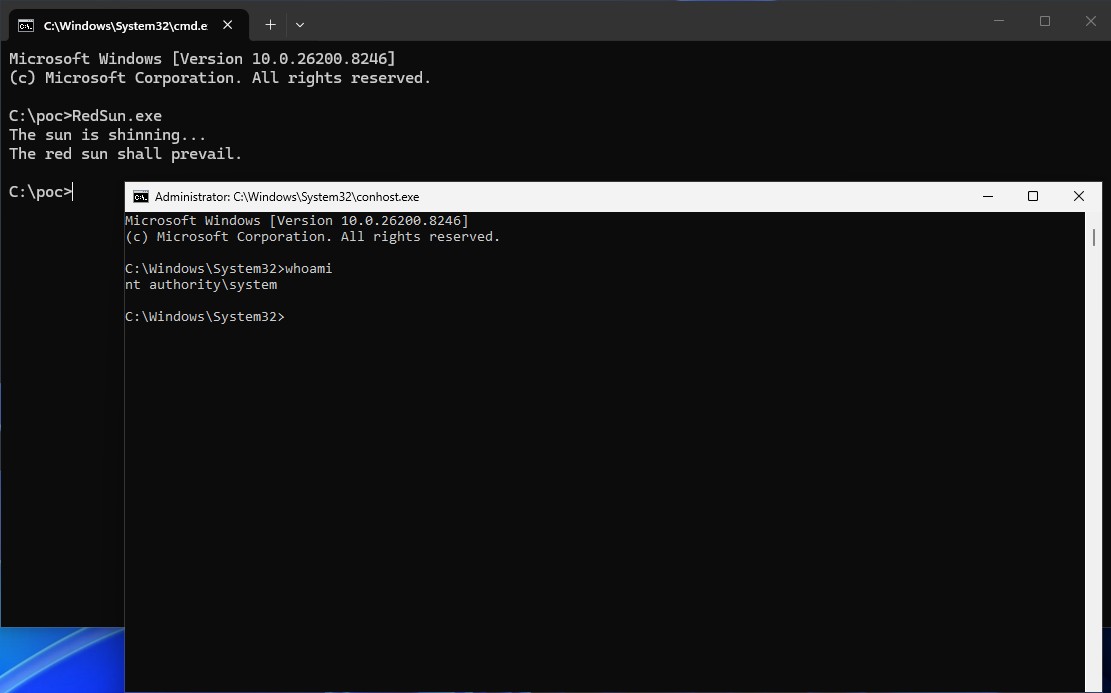
अब, सामान्यतः मैं सिर्फ PoC कोड ड्रॉप कर देता और लोगों को इसे स्वयं समझने देता। लेकिन इसके लिए मैं ऐसा नहीं कर सकता, यह बहुत ही मज़ेदार है। जब Windows Defender को पता चलता है कि किसी दुर्भावनापूर्ण फ़ाइल पर क्लाउड टैग है, तो किसी मूर्खतापूर्ण और हास्यास्पद कारण से, सुरक्षा करने वाला एंटीवायरस यह निर्णय लेता है कि मिली फ़ाइल को उसके मूल स्थान पर दोबारा लिख देना एक अच्छा विचार है। PoC इस व्यवहार का दुरुपयोग करके सिस्टम फ़ाइलों को अधिलेखित कर देता है और प्रशासनिक विशेषाधिकार प्राप्त कर लेता है।

मुझे लगता है कि एंटीमालवेयर उत्पादों का काम दुर्भावनापूर्ण फ़ाइलों को हटाना होता है, न कि यह सुनिश्चित करना कि वे वहाँ मौजूद हैं, लेकिन यह सिर्फ मेरी राय है।
BottomText

टूल डाउनलोड करें