
 s0md3v/parth
ह्युरिस्टिक असुरक्षित पैरामीटर स्कैनर


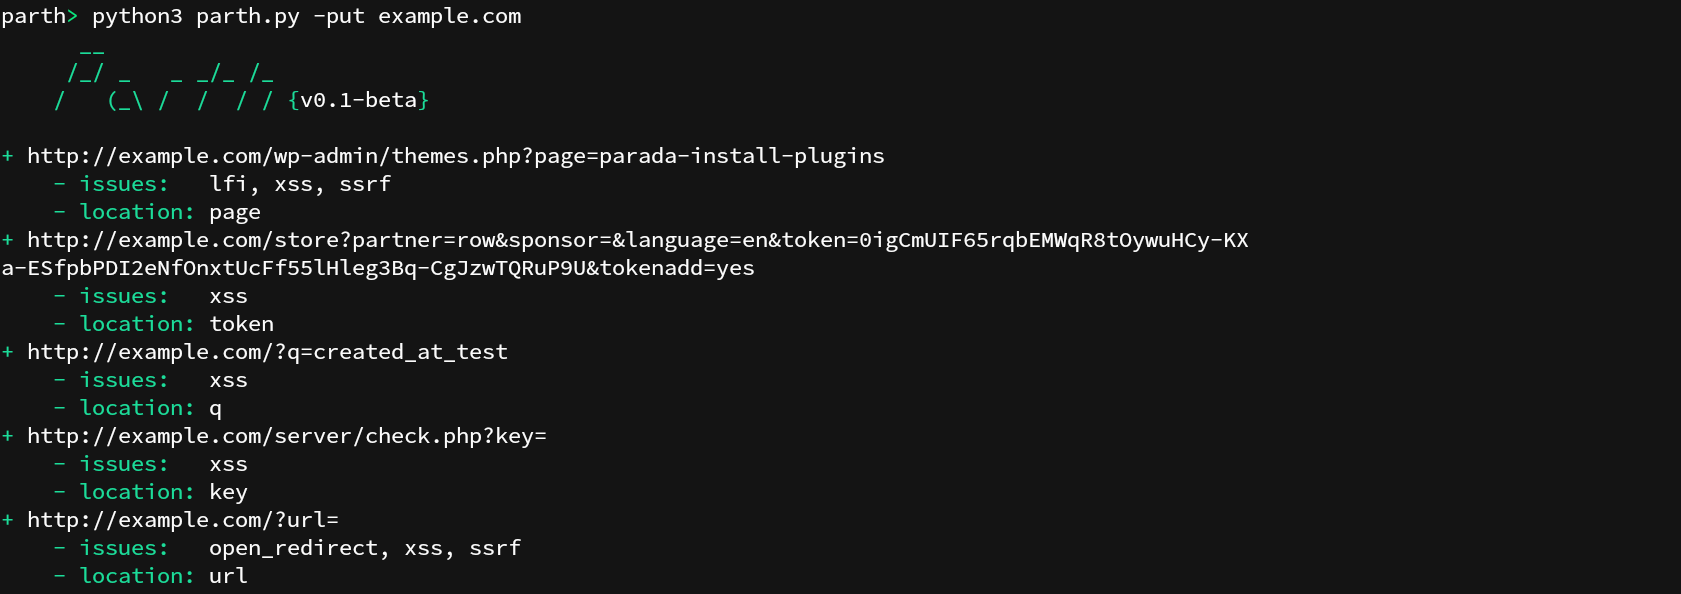
कुछ HTTP पैरामीटर नाम दूसरों की तुलना में एक विशेष कार्यक्षमता से अधिक जुड़े होते हैं। उदाहरण के लिए, पैरामीटर ?url= में आमतौर पर मान के रूप में URL होते हैं और इसलिए यह अक्सर फ़ाइल इन्क्लूज़न, ओपन रीडायरेक्ट और SSRF हमलों का शिकार होता है। Parth आपके Burp इतिहास, URL की सूची या स्वयं खोजे गए URL के माध्यम से ऐसे पैरामीटर नाम और उनसे जुड़े सामान्य जोखिमों को खोज सकता है। Parth को वेब सुरक्षा परीक्षण में सहायता के लिए डिज़ाइन किया गया है, ताकि परीक्षण के लिए घटकों को प्राथमिकता देने में मदद मिल सके।
स्थापना: pip3 install parth
यह विकल्प सभी 3 समर्थित आयात प्रकारों के लिए काम करता है: Burp Suite इतिहास, न्यूलाइन द्वारा सीमांकित टेक्स्ट फ़ाइल या HTTP अनुरोध टेक्स्ट फ़ाइल।
parth -i example.history
cat urls | parth
stdin से लक्ष्य आयात करते समय एक विशेष विकल्प --pipe उपलब्ध है। इसका उपयोग किसी विशिष्ट कमजोरी के लिए संवेदनशील URL आउटपुट करने के लिए किया जा सकता है।
cat urls | parth --pipe xss
समर्थित मुद्दे: lfi, ssrf, sqli, xss, open_redirect, rce
यह विकल्प लक्ष्य डोमेन के URL खोजने के लिए CommonCrawl, Open Threat Exchange और Waybackmachine का उपयोग करेगा।
parth -t example.com
सभी URL में समान पैरामीटर नामों को अनदेखा किया जाता है।
parth -ut example.com
यह विकल्प बाद में उपयोग के लिए params-{target}.txt नामक फ़ाइल में मिले सभी पैरामीटर नामों को लिखेगा।
parth -pt example.com
निम्नलिखित कमांड निर्दिष्ट फ़ाइल में परिणाम को JSON ऑब्जेक्ट के रूप में सहेजेगा।
parth -t example.com -o example.json
पैरामीटर नामों और उनसे जुड़े जोखिमों का डेटाबेस मुख्य रूप से समुदाय के विभिन्न लोगों के सार्वजनिक कार्यों से बनाया गया है, जैसे @Jhaddix।
