 s-index/cve-2021-20717
CVE-2021-20717-EC-CUBE-XSS

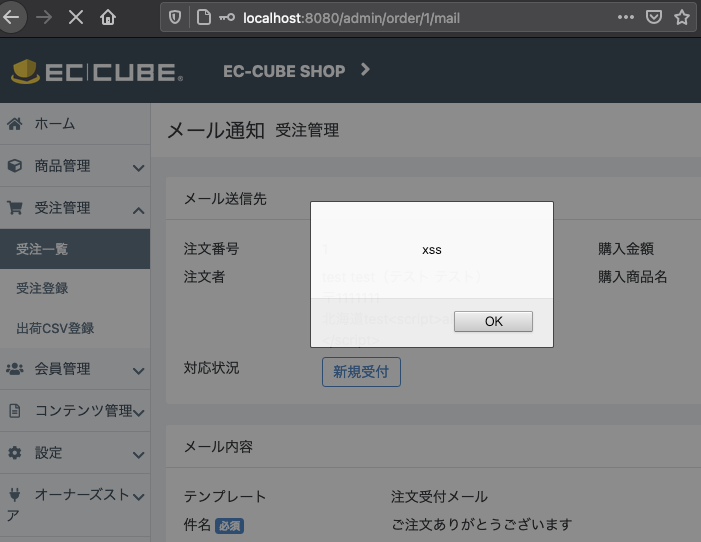
EC-CUBE 4.0.0 से 4.0.5 में क्रॉस-साइट स्क्रिप्टिंग भेद्यता एक दूरस्थ हमलावर को EC-CUBE का उपयोग करके बनाई गई EC वेब साइट के विशिष्ट इनपुट फ़ील्ड में विशेष रूप से तैयार की गई स्क्रिप्ट इंजेक्ट करने की अनुमति देती है। परिणामस्वरूप, यह व्यवस्थापक के वेब ब्राउज़र पर मनमानी स्क्रिप्ट निष्पादन का कारण बन सकती है।
git clone https://github.com/EC-CUBE/ec-cube.git -b 4.0.5
docker build -t eccube4-php-apache .
docker run --name ec-cube -p "8080:80" -p "4430:443" eccube4-php-apache
कार्ट में जोड़ें और चेकआउट के लिए आगे बढ़ें
पूछताछ फ़ॉर्म में स्क्रिप्ट इंजेक्ट करें

http://localhost:8080/admin/login
admin:password से लॉगिन करें
ऑर्डर सूची पृष्ठ खोलें
(दुर्भावनापूर्ण) ऑर्डर पर क्लिक करें
मेल बनाएँ बटन पर क्लिक करें
टेम्पलेट चुनें
मेल पुष्टि करें बटन पर क्लिक करें

https://github.com/EC-CUBE/ec-cube/commit/9bae20f070acfe0b84451bc1e082c699ac197faf
