

AI एजेंटों के लिए शासित निष्पादन सेल।
AI एजेंट्स के लिए ओपन-सोर्स गवर्नेंस हार्नेस।


किसी भी AI एजेंट के चारों ओर लागू करने योग्य नीति, मानवीय अनुमोदन, पृथक निष्पादन, बजट, और हस्ताक्षरित साक्ष्य रखें। Runeward किसी मौजूदा एजेंट या मल्टी-एजेंट फ्रेमवर्क के साथ काम करता है, बजाय इसके कि नए मॉडल या ऑर्केस्ट्रेशन स्टैक की आवश्यकता हो।
पूर्वापेक्षाएँ: एक चालू Docker/Podman इंजन और runeward बाइनरी।
runeward quickstart
यह कमांड .runeward/quickstart.toml बनाता है, नीति, रनटाइम, इमेज, और स्टेट पाथ की जाँच करता है,
एक अनुमत कमांड चलाता है, सिद्ध करता है कि एक विनाशकारी कमांड निष्पादन से पहले अस्वीकार कर दिया जाता है, और
हस्ताक्षरित ऑडिट ट्रेल को सत्यापित करता है। यह किसी मौजूदा नीति को कभी अधिलेखित नहीं करता जब तक --force पास न किया जाए।
doctor और डैशबोर्ड तैयारी आवश्यक सीक्रेट स्रोतों को भी हल करते हैं। एक Charter जो किसी अनसेट env:// मान का संदर्भ देता है, उसे लॉन्च-तैयार के रूप में प्रस्तुत नहीं किया जाता।
runeward doctor quickstart                     # सेटअप समस्याओं को सुरक्षित रूप से समझाएँ
runeward --config-dir .runeward serve          # डैशबोर्ड + शासित REST API
runeward evidence export quickstart -o run.json
runeward evidence verify run.json              # स्वतंत्र नीति/ऑडिट सत्यापन
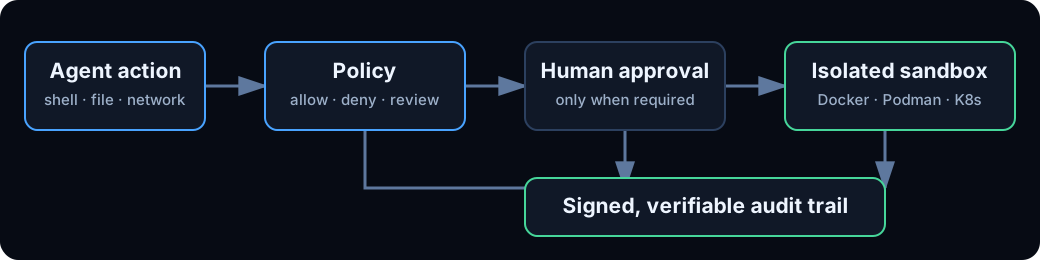
प्रत्येक शासित क्रिया एक ही पथ का अनुसरण करती है:
agent request → policy → human approval when required → limits → sandbox → signed audit event
दस्तावेज़ीकरण और UI पहले परिचित शब्दों का उपयोग करते हैं। मौजूदा API पथ और फ़ाइल फ़ील्ड संगतता के लिए मूल थीम्ड नाम बनाए रखते हैं।
पूरा नामकरण और लेखन परंपरा देखें।
वह पैकेज चुनें जो इस बात से मेल खाता है कि आप Runeward का उपयोग कैसे करते हैं:
सामान्य लोकल उपयोग के लिए, Homebrew के साथ CLI इंस्टॉल करें। एजेंट एकीकरण के लिए, उसकी भाषा के लिए SDK भी इंस्टॉल करें। pip और npm पैकेज एक चालू Runeward API से जुड़ते हैं; वे CLI/रनटाइम का स्थान नहीं लेते।
लोकल सैंडबॉक्स के लिए एक चालू Docker, OrbStack, या Podman इंजन आवश्यक है।
brew install Runewardd/tap/runeward
runeward version
runeward quickstart
Python 3.9 या नए की आवश्यकता है। बेस क्लाइंट में कोई तृतीय-पक्ष रनटाइम निर्भरता नहीं है।
python -m pip install runeward
python -c "import runeward; print(runeward.__version__)"
Node.js 18 या नए की आवश्यकता है।
npm install @runeward/sdk
npm ls @runeward/sdk
LangChain, CrewAI, LlamaIndex, OpenAI Agents, Strands, Vercel AI SDK, और LangChain.js इंस्टॉलेशन विकल्पों के लिए Adapters देखें।
हस्ताक्षरित macOS/Linux इंस्टॉलर के लिए
cosign आवश्यक है ताकि यह चेकसम मैनिफ़ेस्ट को
सत्यापित करते समय फेल-क्लोज़्ड हो सके। Windows बाइनरी
Releases से उपलब्ध हैं।
curl -fsSL https://raw.githubusercontent.com/Runewardd/runeward/main/install.sh | sh
वर्तमान main ब्रांच बनाने के लिए, Go 1.26.6 का उपयोग करें:
git clone https://github.com/Runewardd/runeward
cd runeward
go build -o bin/runeward ./cmd/runeward
./bin/runeward version
MCP-सक्षम IDE या एजेंट के लिए शासित टूल उजागर करें:
{
  "mcpServers": {
    "runeward": {
      "command": "runeward",
      "args": ["mcp", "--config-dir", ".runeward"]
    }
  }
}
या एक एजेंट CLI को सैंडबॉक्स के अंदर रखें और एक या कई शासित वर्कर चलाएँ:
runeward cohort --agent claude --model sonnet build "Build a tested API"
LangChain, CrewAI, LlamaIndex, OpenAI Agents, Strands, Vercel AI SDK, और LangChain.js के लिए अडैप्टर शामिल हैं। Adapters और एजेंट समूह देखें।
डैशबोर्ड में प्रत्येक Citadel के लिए एक रीड-ओनली Live chat TTY भी है। एजेंट हार्नेस
runeward_publish_conversation (या REST, Python, और TypeScript समकक्षों) के साथ
user, assistant, tool, और system टर्न प्रकाशित करते हैं, और अधिकृत साथी टर्मिनल इनपुट एक्सेस के बिना
संपादित बातचीत का अनुसरण कर सकते हैं। Runeward उस निजी UI चैट टेक्स्ट का अनुमान नहीं लगा सकता जिसे एजेंट क्लाइंट
प्रकाशित नहीं करता; पब्लिश कॉल को हार्नेस टर्न कॉलबैक में वायर करें। प्रकाशक को डैशबोर्ड के समान
runeward serve कंट्रोल प्लेन से जुड़ना चाहिए (/mcp, REST, या किसी SDK के माध्यम से)।
Runeward एक एजेंट के चारों ओर प्रवर्तन सीमा है, न कि वह घटक जो तय करता है कि एजेंट कैसे तर्क करता है। एक पैरेंट एजेंट और प्रत्येक प्रतिनिधित सबएजेंट के टूल कॉल को Runeward के माध्यम से रूट करें ताकि उन्हें स्पष्ट नीति, अनुमोदन, पृथकता, बजट, और साक्ष्य सीमाएँ मिल सकें।
मौजूदा अवधारणाएँ अपना अर्थ बनाए रखती हैं: एक Cohort सहकर्मी वर्करों का समूह है जो एक टास्क बोर्ड साझा करते हैं; इसका नाम “subagents” में नहीं बदला जा रहा है। ऑर्केस्ट्रेटर अभी भी तय करता है कि कब प्रतिनिधित्व करना है, जबकि Runeward पैरेंट/रन/प्रोवाइडर वंशावली रिकॉर्ड करता है और एक चाइल्ड Citadel को अपने पैरेंट के टेनेंट या Charter को चौड़ा करने से रोकता है। प्रत्येक भाग लेने वाला एजेंट अपना स्वयं का Citadel और Chronicle प्राप्त कर सकता है। Agent harnessing देखें।
नीतियाँ बिल्ट-इन glob नियम, CEL, OPA/Rego, और हस्ताक्षरित OCI बंडल का समर्थन करती हैं। उन्हें CI में परखें, एक समीक्षित स्कैफ़ोल्ड से शुरू करें, या सत्यापित उत्पादन साक्ष्य से सटीक प्रस्ताव प्राप्त करें:
runeward policy scaffold package-approval
runeward policy test quickstart --case 'tool=shell,action=rm -rf /,expect=deny'
runeward policy learn run.json > proposed-policy.toml
policy learn कभी स्वचालित रूप से नीति संपादित नहीं करता। यह पहले साक्ष्य सत्यापित करता है, संपादित
क्रियाओं को छोड़ देता है, सटीक मिलान उत्पन्न करता है, और मानव से उनकी समीक्षा और विस्तार की आवश्यकता होती है।
--allow-insecure-http स्पष्ट रूप से स्वीकार न करे कि एक
विश्वसनीय रिवर्स प्रॉक्सी TLS समाप्त करता है।RUNEWARD_ENABLE_EXPERIMENTAL_BROWSER=1 के साथ सक्षम करें, सुरक्षा मॉडल की समीक्षा के बाद।
ब्राउज़र-सक्षम Charters capabilities = ["browser"] घोषित करते हैं; डैशबोर्ड तब शासित
रेंडर-टेक्स्ट और स्क्रीनशॉट क्रियाएँ और उनके नीति/egress परिणाम उजागर करता है।RUNEWARD_ENABLE_EXPERIMENTAL_IDE=1, Charter [ide], Dockerfile.ide लक्ष्य
ide / ide-agents, उदाहरण ide-demo / ide-claude / / ।
सीमाएँ: प्रति-कीस्ट्रोक नीति नहीं; in-cell में Cursor/Claude Desktop/Codex GUIs नहीं; code-server पर
प्रथम-श्रेणी GitHub Copilot नहीं। और
देखें।योगदान का स्वागत है; CONTRIBUTING.md देखें। Apache 2.0 के अंतर्गत लाइसेंस प्राप्त।
| पहलू | अकेला कंटेनर | Runeward |
|---|
| टूल कॉल | जो प्रक्रिया अनुरोध करती है उसे निष्पादित करता है | पहले हर शेल, कोड, फ़ाइल, नेटवर्क, और ब्राउज़र क्रिया की जाँच करता है |
| जोखिम भरी क्रियाएँ | एप्लिकेशन-विशिष्ट | allow, deny, या require-approval एक आरोपित निर्णय के साथ |
| नेटवर्क | आमतौर पर खुला जब तक अलग से कॉन्फ़िगर न किया जाए | डिफ़ॉल्ट-अस्वीकार होस्टनेम नीति; Kubernetes पर सख्त L3 प्रवर्तन |
| सीमाएँ | CPU/मेमोरी | वॉल-क्लॉक, exec, egress, टोकन, लागत, और रिट्राई-लूप बजट |
| ऑडिट | रनटाइम लॉग | अपेंड-ओनली, हैश-चेन्ड, Ed25519-हस्ताक्षरित इवेंट |
| हैंडऑफ़ | तदर्थ लॉग और फ़ोल्डर | वर्कस्पेस tar, रिकवरी स्नैपशॉट, और पोर्टेबल हस्ताक्षरित साक्ष्य JSON |
| एजेंट पहचान | एक अपारदर्शी प्रक्रिया | टेनेंट, एक्टर, पैरेंट रन, प्रोवाइडर, मॉडल, और टिकाऊ रन वंशावली |
| इंटरफ़ेस | रनटाइम-विशिष्ट | CLI, REST, MCP, वेब डैशबोर्ड, Kubernetes CRDs, और लोकल SDK अडैप्टर |
| सरल-भाषा शब्द | Runeward नाम | मौजूदा सतह |
|---|
| सैंडबॉक्स | Citadel | /v1/citadels, Kubernetes Citadel |
| नीति फ़ाइल/प्रोफ़ाइल | Charter | /v1/charters, *.toml प्रोफ़ाइल |
| अनुमोदन | Conclave | /v1/conclave |
| हस्ताक्षरित ऑडिट ट्रेल | Chronicle | /v1/chronicle, [chronicle] |
| नेटवर्क नियंत्रण | Perimeter | /perimeter, [network] |
| बजट और सीमाएँ | Rationing | [rationing] |
| एजेंट समूह/फ़्लीट | Cohort | /v1/cohorts, [cohort] |
| इसके साथ इंस्टॉल करें | यह क्या इंस्टॉल करता है | कमांड |
|---|
| Homebrew | macOS या Linux के लिए Runeward CLI | brew install Runewardd/tap/runeward |
| PyPI | Python क्लाइंट और एजेंट-फ्रेमवर्क अडैप्टर | python -m pip install runeward |
| npm | TypeScript क्लाइंट और एजेंट-फ्रेमवर्क टूल | npm install @runeward/sdk |
ide-codexide-cursor
