 rrespxwnss/cve-2025-56772
वेबसाइट ecodotempo.com.br के विश्लेषण के दौरान, एक संग्रहीत क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता की खोज की गई। यह भेद्यता एक हमलावर को उन फ़ील्ड्स में दुर्भावनापूर्ण स्क्रिप्ट इंजेक्ट करने की अनुमति देती है जो बाद में उचित स्वच्छता के बिना अन्य उपयोगकर्ताओं को प्रस्तुत की जाती हैं, विशेष रूप से अप्रमाणित (लॉग-आउट) क्षेत्र के मुख्य पृष्ठ पर।

वेबसाइट ecodotempo.com.br के विश्लेषण के दौरान, एक स्टोर्ड क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता पाई गई। यह भेद्यता एक हमलावर को फ़ील्ड में दुर्भावनापूर्ण स्क्रिप्ट इंजेक्ट करने की अनुमति देती है जो बाद में बिना उचित स्वच्छता के अन्य उपयोगकर्ताओं को प्रस्तुत की जाती हैं, विशेष रूप से अप्रमाणित (लॉग-आउट) क्षेत्र के मुख्य पृष्ठ पर।
ecodotempo.com.br/colecoes/cadastrar_realizar.php
name="nome" और name="descricao"
वेबसाइट ecodotempo.com.br के विश्लेषण के दौरान, एक स्टोर्ड क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता पाई गई। यह भेद्यता एक हमलावर को फ़ील्ड में दुर्भावनापूर्ण स्क्रिप्ट इंजेक्ट करने की अनुमति देती है जो बाद में बिना उचित स्वच्छता के अन्य उपयोगकर्ताओं को प्रस्तुत की जाती हैं, विशेष रूप से अप्रमाणित (लॉग-आउट) क्षेत्र के मुख्य पृष्ठ पर।
इंजेक्ट की गई स्क्रिप्ट एप्लिकेशन के बैकएंड में स्थायी रूप से संग्रहीत की गई थी और प्रभावित पृष्ठ तक पहुंचने वाले किसी भी विज़िटर के ब्राउज़र में निष्पादित की गई थी, जिसमें कोई एस्केपिंग तंत्र या कंटेंट सिक्योरिटी पॉलिसी (CSP) के माध्यम से सुरक्षा मौजूद नहीं थी।
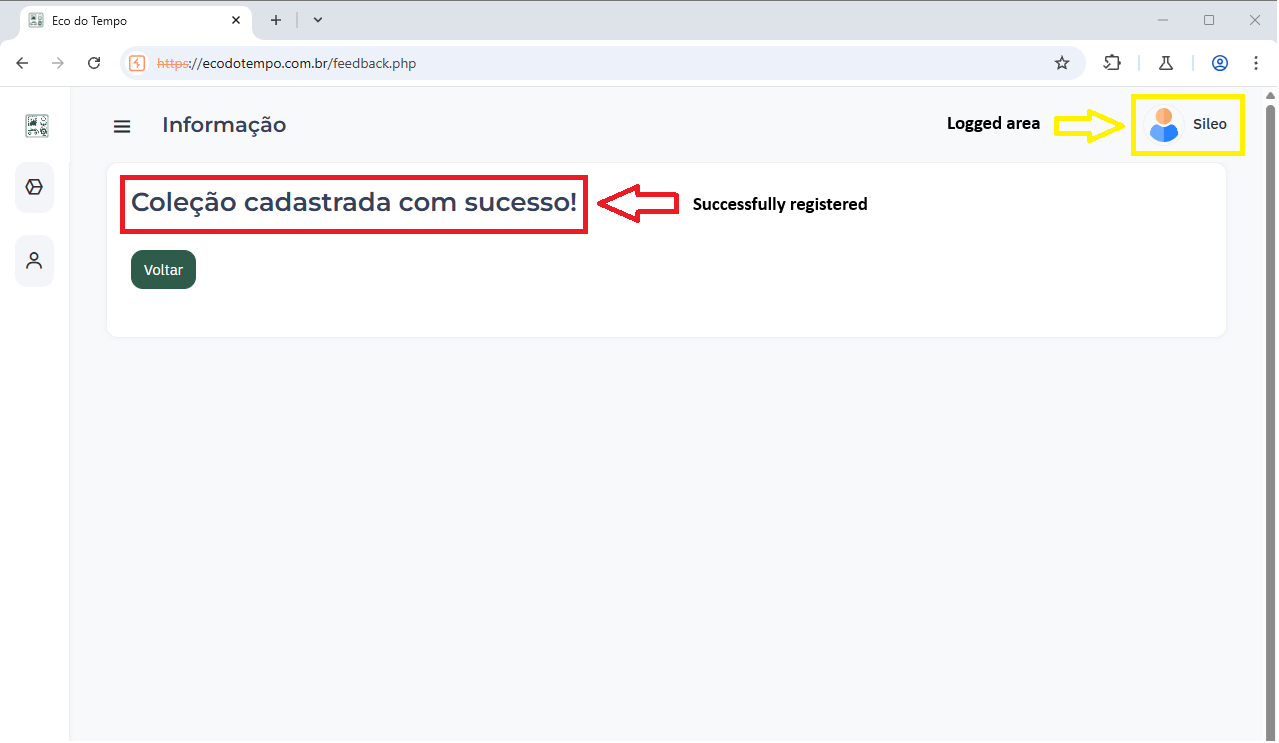
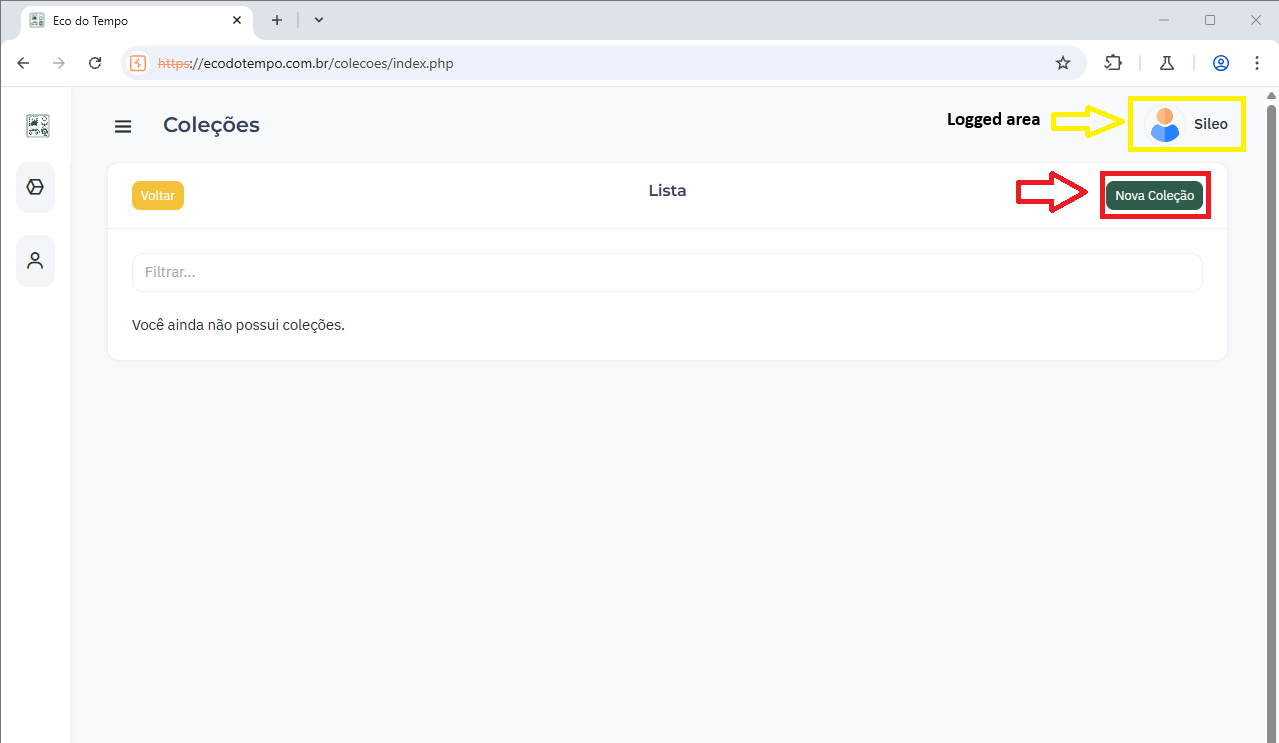
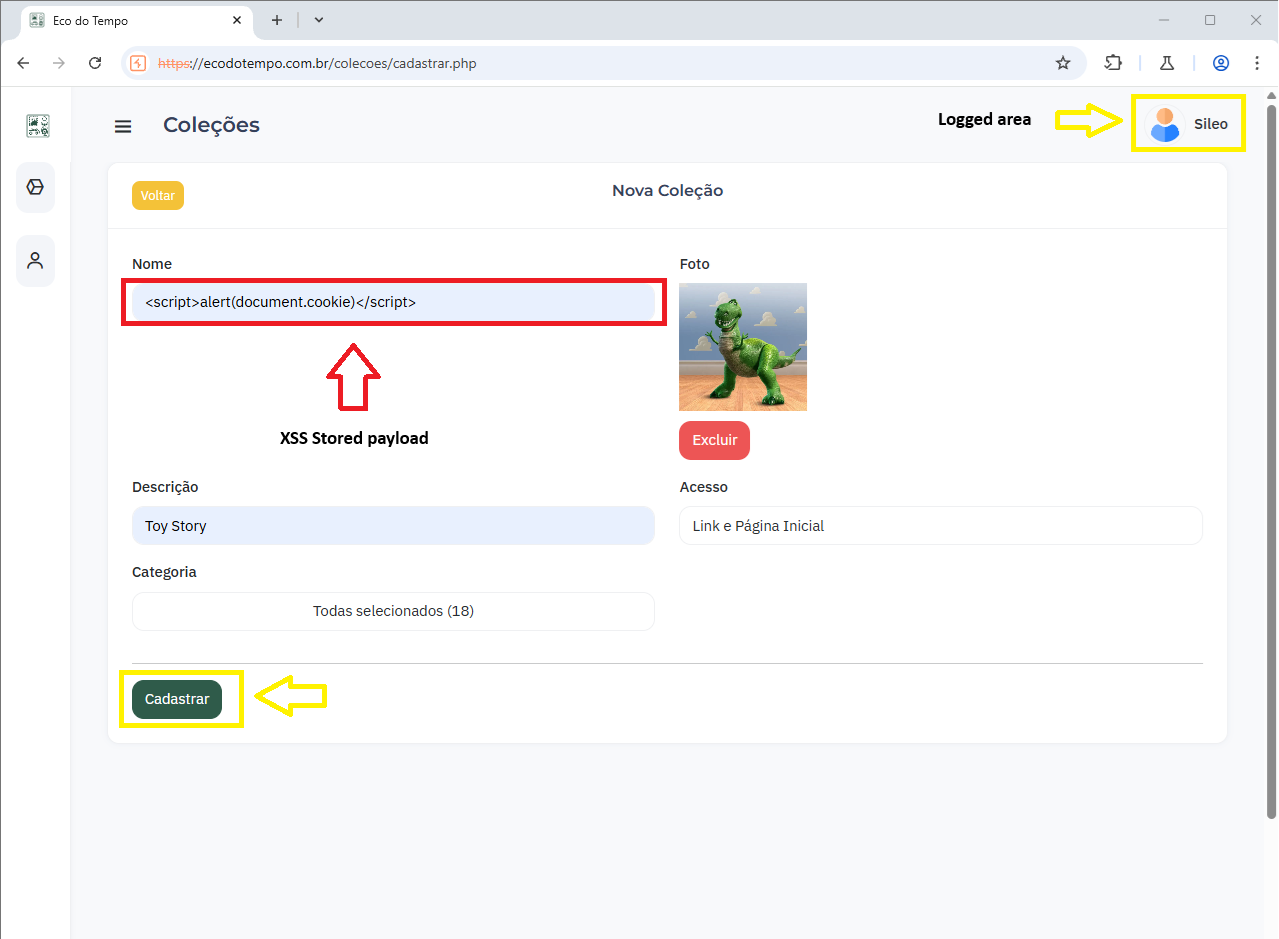
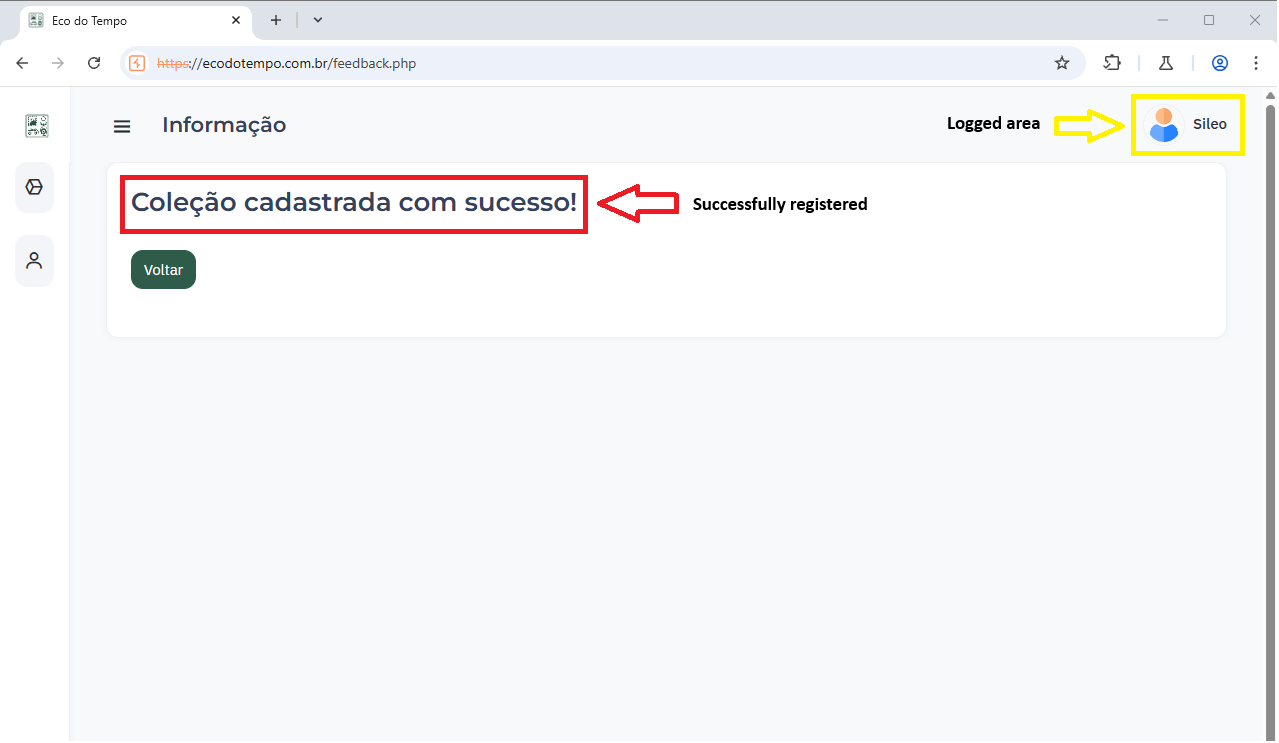
ecodotempo.com.br पर परीक्षण के दौरान, यह संग्रहीत XSS भेद्यता विशेष रूप से आइटम संग्रह निर्माण प्रक्रिया में पाई गई। संग्रह के नाम या विवरण फ़ील्ड में एक दुर्भावनापूर्ण पेलोड इंजेक्ट करना संभव था, जिसमें कोई सक्रिय शमन तंत्र नहीं था — जैसे इनपुट सत्यापन, कोड-स्तरीय फ़िल्टर, वेब एप्लिकेशन फायरवॉल (WAF), या सुरक्षा HTTP हेडर।
दुर्भावनापूर्ण स्क्रिप्ट वाला संग्रह बनाने, लॉग आउट करने, और फिर मुख्य लॉगिन पृष्ठ तक पहुंचने के बाद, पेलोड स्वचालित रूप से ब्राउज़र में निष्पादित हुआ, जिसके परिणामस्वरूप एक पॉप-अप प्रदर्शित हुआ। परीक्षण में, इसका उपयोग कुकी निष्कर्षण प्रदर्शित करने के लिए किया गया था। यह व्यवहार उचित स्वच्छता की कमी और पीड़ित के ब्राउज़र संदर्भ में मनमानी स्क्रिप्ट निष्पादन की वास्तविक संभावना की पुष्टि करता है। उदाहरण के लिए नीचे प्रमाण अनुभाग देखें।
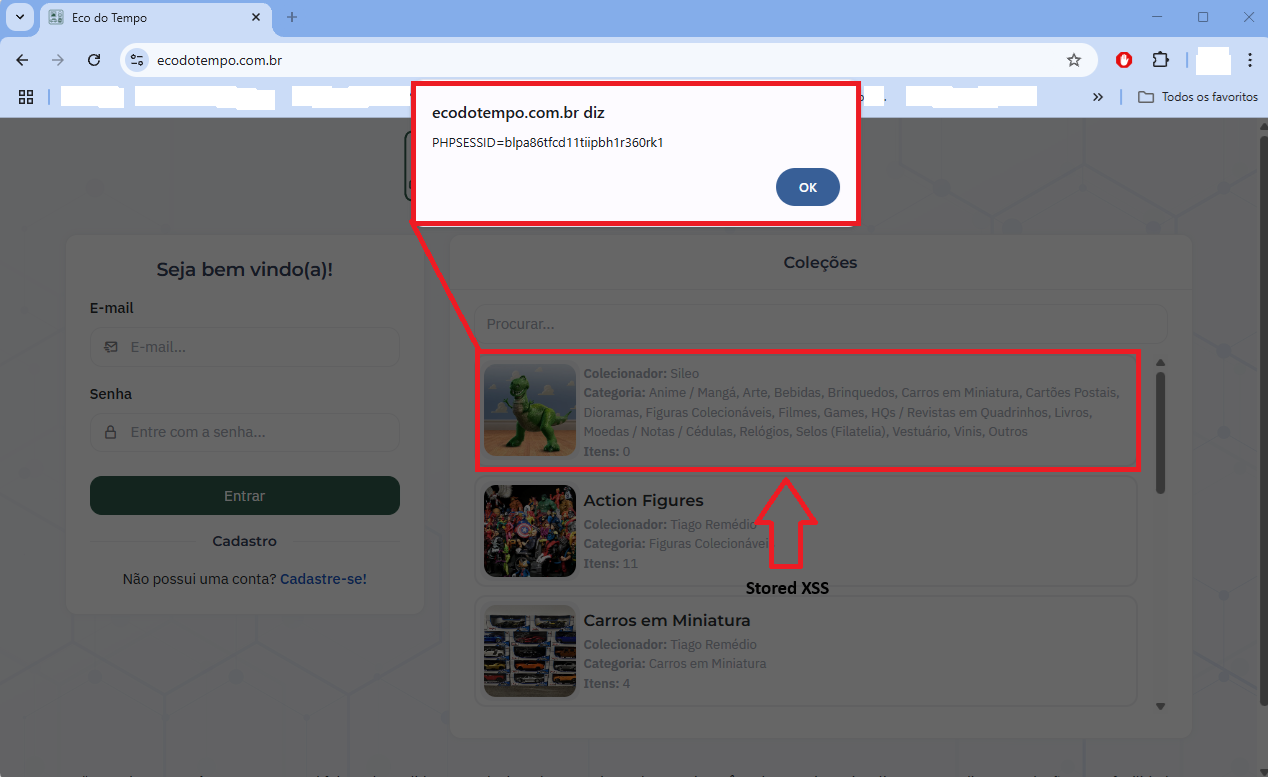
नोट: कुकी चोरी के अलावा, इस भेद्यता का उपयोग विभिन्न दुर्भावनापूर्ण उद्देश्यों के लिए किया जा सकता है, जैसे उपयोगकर्ताओं को हानिकारक वेबसाइटों पर रीडायरेक्ट करना, संवेदनशील डेटा बाहर निकालना, फ़िशिंग हमलों के लिए पृष्ठ सामग्री बदलना, या उपयोगकर्ता की ओर से कार्रवाई करना, जैसा कि प्रभाव अनुभाग में पहले वर्णित किया गया है।
ecodotempo.com.br के अप्रमाणित क्षेत्र के मुख्य पृष्ठ पर एक संग्रहीत XSS भेद्यता की उपस्थिति एक महत्वपूर्ण सुरक्षा जोखिम पैदा करती है। चूंकि इंजेक्ट की गई स्क्रिप्ट स्थायी रूप से संग्रहीत की जाती है और प्रभावित पृष्ठ तक पहुंचने वाले प्रत्येक उपयोगकर्ता को प्रस्तुत की जाती है, यह क्लाइंट-साइड हमलों की एक श्रृंखला के लिए द्वार खोलता है। एक हमलावर इस दोष का शोषण करके अनजान विज़िटरों के ब्राउज़र में मनमाना JavaScript निष्पादित कर सकता है, संभावित रूप से सत्र कुकीज़ चुरा सकता है, उपयोगकर्ताओं को दुर्भावनापूर्ण वेबसाइटों पर रीडायरेक्ट कर सकता है, उनकी सहमति के बिना उनकी ओर से कार्रवाई कर सकता है, या फ़िशिंग प्रयासों को अंजाम देने के लिए पृष्ठ सामग्री में हेरफेर कर सकता है। चूंकि यह भेद्यता सार्वजनिक रूप से सुलभ क्षेत्र में उजागर होती है, इसलिए बड़े पैमाने पर शोषण की संभावना बढ़ जाती है, विशेष रूप से स्वचालित बॉट या लक्षित अभियानों द्वारा, जो संभावित रूप से उपयोगकर्ता के विश्वास और प्लेटफ़ॉर्म की अखंडता को कमजोर कर सकता है।
ecodotempo.com.br के अप्रमाणित क्षेत्र के मुख्य पृष्ठ पर पाई गई संग्रहीत XSS भेद्यता को ठीक करने के लिए, निम्नलिखित कार्रवाई की जानी चाहिए:
सभी उपयोगकर्ता इनपुट को संग्रहीत या प्रस्तुत करने से पहले क्लाइंट और सर्वर दोनों पक्षों पर उचित रूप से स्वच्छ और मान्य किया जाना चाहिए। विशेष रूप से, HTML संदर्भ में प्रदर्शित होने वाले किसी भी इनपुट में स्क्रिप्ट निष्पादन को रोकने के लिए <, >, ", ', और & जैसे विशेष वर्णों को एन्कोड किया जाना चाहिए। इसके अतिरिक्त, एप्लिकेशन को उस संदर्भ के आधार पर आउटपुट एन्कोडिंग लागू करनी चाहिए जहां डेटा इंजेक्ट किया गया है (HTML, JavaScript, विशेषता, URL, आदि)।
यह भी दृढ़ता से अनुशंसित है कि अनधिकृत स्क्रिप्ट के निष्पादन को सीमित करने के लिए कंटेंट सिक्योरिटी पॉलिसी (CSP) लागू की जाए, और इनलाइन स्क्रिप्ट तथा अविश्वसनीय स्रोतों से बाहरी स्क्रिप्ट लोडिंग को अक्षम किया जाए। नियमित कोड समीक्षाएं और स्वचालित सुरक्षा परीक्षण (उदाहरण के लिए OWASP ZAP या Burp Suite जैसे उपकरणों के साथ) को विकास जीवनचक्र में शामिल किया जाना चाहिए ताकि भविष्य में समान दोषों का पता लगाया जा सके और उन्हें रोका जा सके।
अंत में, किसी भी पहले से संग्रहीत दुर्भावनापूर्ण पेलोड की पहचान की जानी चाहिए और मौजूदा जोखिमों को खत्म करने के लिए सिस्टम से हटा दिया जाना चाहिए।
