
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
modrosnlr5 — लिनक्स कर्नेल CVE-2026-31431 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो AF_ALG सॉकेट्स का उपयोग करके पेलोड इंजेक्शन और शेल स्पॉनिंग के माध्यम से रूट तक विशेषाधिकार बढ़ाता है। | Kitploit
उपकरण/GitHubGitHub/rosnlr5/modrosnlr5
विशेषाधिकार वृद्धिशोषण फ्रेमवर्कभेद्यता विश्लेषणशोषणपेलोड डेवलपमेंटबाइनरी शोषण
GitHubrosnlr5/modrosnlr5

modrosnlr5

लिनक्स कर्नेल CVE-2026-31431 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो AF_ALG सॉकेट्स का उपयोग करके पेलोड इंजेक्शन और शेल स्पॉनिंग के माध्यम से रूट तक विशेषाधिकार बढ़ाता है।

रिपॉजिटरी देखें
54 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

🧬 modrosnlr5 – Linux कर्नेल LPE PoC (CVE-2026-31431)
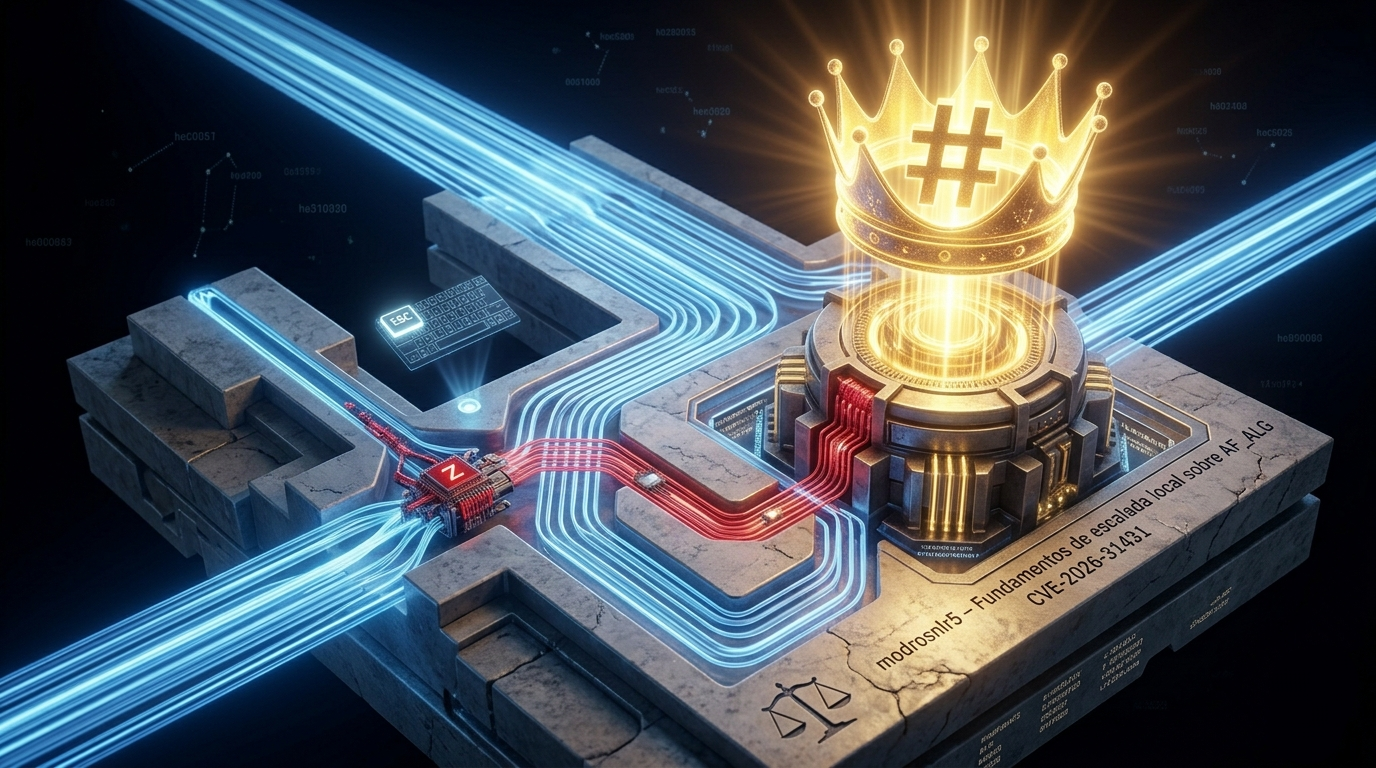
PoC AF_ALG Exploit Visual

Linux सिस्टम पर CVE-2026-31431 भेद्यता के शोषण को मान्य करने के लिए डिज़ाइन किया गया प्रूफ-ऑफ-कॉन्सेप्ट टूल।
यह एक्सप्लॉइट कर्नेल के AF_ALG सॉकेट इंटरफ़ेस का लाभ उठाकर एक पेलोड इंजेक्ट करता है और बिना अनुमति वाले उपयोगकर्ता सत्र से root विशेषाधिकारों वाला शेल प्राप्त करता है।

⚖️ नैतिक और नियंत्रित उपयोग: यह कोड केवल शोध, प्रशिक्षण और अधिकृत ऑडिट के उद्देश्यों के लिए वितरित किया जाता है। इसे केवल उन वातावरणों में चलाया जाना चाहिए जिन पर आपके पास स्पष्ट अनुमति हो।


✳️ मुख्य विशेषताएं

  • विशेषाधिकारों की पूर्व जांच: UID, GID और sudo, wheel तथा root समूहों की सदस्यता का स्वचालित विश्लेषण।
  • AF_ALG सॉकेट इंजीनियरिंग: PoC जो os.splice के माध्यम से su बाइनरी के निष्पादन प्रवाह को हाईजैक करता है और zlib के माध्यम से डीकंप्रेसन करता है।
  • इंटरैक्टिव नियंत्रण: कीबोर्ड किसी भी समय ऑपरेशन को रद्द करने की अनुमति देता है (ESC), वास्तविक पेलोड तैनाती से पहले सुरक्षा की एक परत जोड़ता है।

🔬 शोषण तंत्र

  1. तैयारी और विश्लेषण
    स्क्रिप्ट वर्तमान उपयोगकर्ता की पहचान की जांच करती है, SUID बाइनरी का पता लगाती है और सिस्टम कॉन्फ़िगरेशन को सत्यापित करती है।
  2. पेलोड वितरण
    लोड को zlib के साथ डीकंप्रेस किया जाता है और सॉकेट के डेटा प्रवाह में हेरफेर करके लक्ष्य प्रक्रिया के स्थान में डाला जाता है।
  3. root तक उन्नयन
    यदि इंजेक्शन सफल होता है, तो अधिकतम विशेषाधिकारों वाला शेल spawn किया जाता है, जिससे एक स्थायी सत्र स्थापित होता है।

🔧 आवश्यकताएं और निष्पादन

निर्भरताएं

  • कर्नेल Linux जो CVE-2026-31431 परिवार के प्रति संवेदनशील है।
  • Python ≥ 3.8।
  • /usr/bin/su पर पढ़ने की पहुंच।

कमांड

root@kitploit:~
python3 mod_rosnlr5.py
📘 क्रेडिट
मूल शोध और आधार PoC: copy.fail

रिपॉजिटरी का अनुकूलन, स्वचालन और विकास: ROSNLR5

modrosnlr5 – AF_ALG पर स्थानीय उन्नयन के मूल सिद्धांत
टूल डाउनलोड करें