 robbert1978/cve-2025-32463_poc
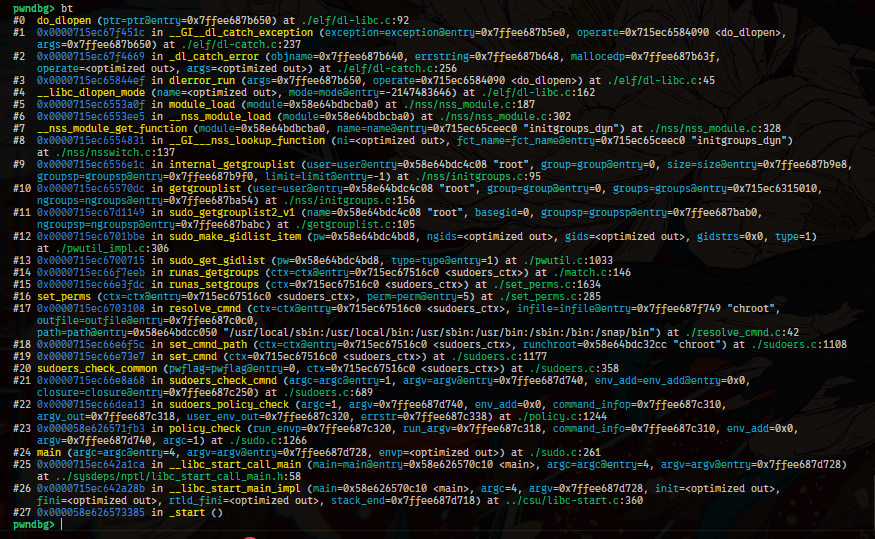
CVE-2025-32463 के लिए प्रमाण-अवधारणा शोषण, chroot और nsswitch.conf हेरफेर के माध्यम से विशेषाधिकार वृद्धि प्रदर्शित करता है ताकि libnss_systemd.so.2 लोड किया जा सके।

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।
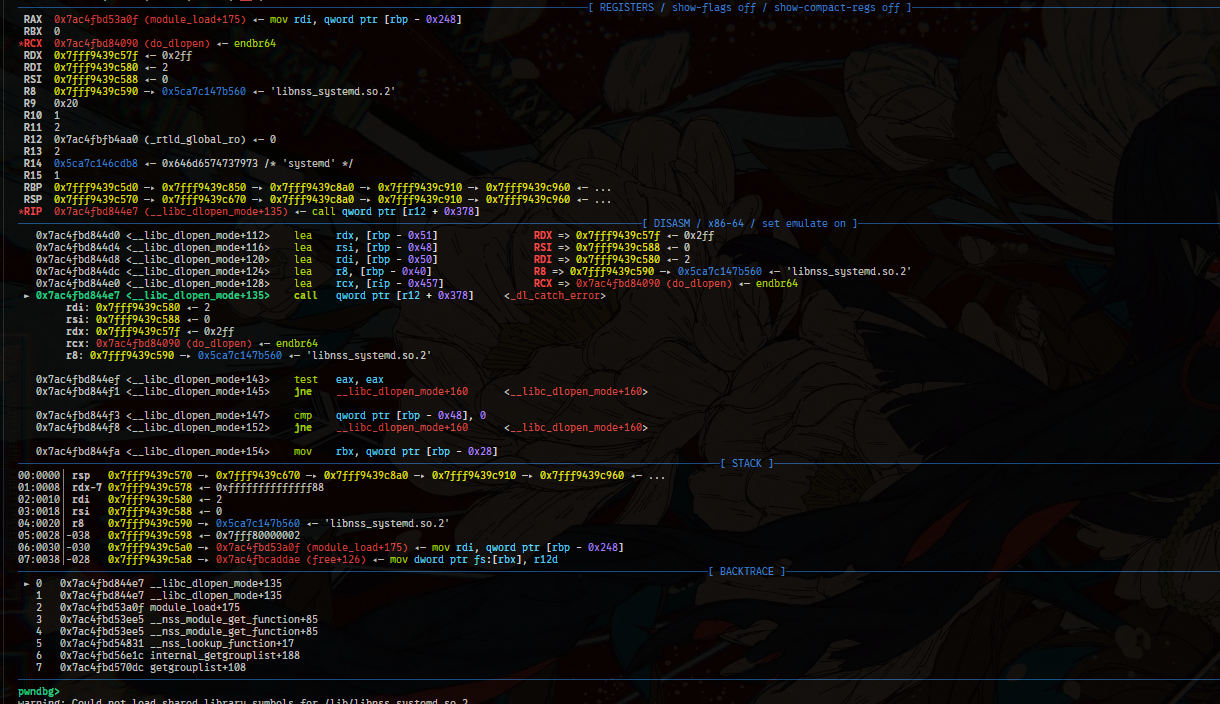

nsswitch.conf के डिफ़ॉल्ट मानों की जाँच कर रहा है:
passwd: files systemd
chroot कॉल करने के बाद, sudo कमांड चलाने के लिए nsswitch.conf पर कॉन्फ़िग मानों को पार्स करने का प्रयास करता है, जो इसे libnss_systemd.so.2 को खोलने का प्रयास करने की ओर ले जाता है।
